在高端医疗装备与医疗人工智能(AI)领域,核心算法、影像后处理引擎以及智能诊断模型正逐渐成为企业资产价值的承载主体。作为设备出海的"隐形生命线",软件资产的安全分发与合规使用,直接关系到全球化运营的合规风险与商业收益。
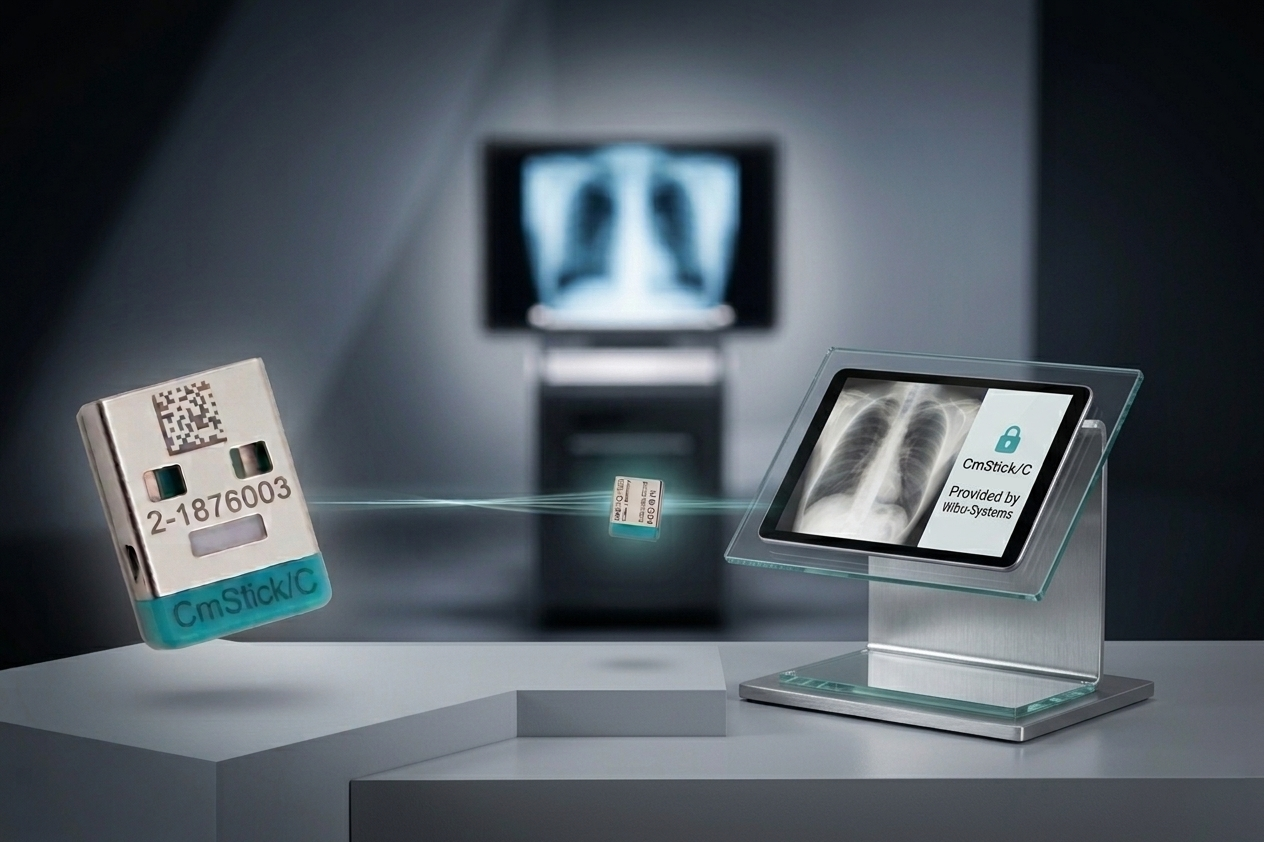
面对复杂的跨国医疗合规监管(如 FDA/NMPA)以及生命关键场景对"零停机"的严苛要求,领先的医疗装备集团选择采用基于硬件加密锁(CmStick)的加密方案,在底层构筑芯片级安全屏障,以保障设备在极端工况下的高可用性。
一、 芯片级隔离:密钥安全的硬件信任根
对于高价值的医疗影像设备,运行时的内存劫持与逆向工程是核心安全威胁。传统的纯软件壳机制在操作系统被获取最高权限后容易失效。因此,构建基于硬件信任根(Root of Trust)的物理隔离势在必行。
通过集成通过 CC EAL 5+ 银行级安全认证的英飞凌(Infineon)安全芯片,硬件加密锁在物理层建立了封闭运行环境:
- 内存隔离计算 :所有高强度非对称加密(RSA/ECC)与对称加密(AES)运算均在芯片受保护的专属内存区内闭环完成。
- 密钥永不落地 :核心密钥从不进入宿主机的物理内存。主机仅发送随机质询(Challenge)并接收签名响应(Response),从源头阻断了内存抓取、仿真克隆与非法读取的通路。
二、 工业级工程学:挑战医疗极限工况
医疗设备(如放疗中心、MRI 室)部署环境伴随着高剂量辐射、强电磁干扰和高压静电。同时,大型设备生命周期长达 10 至 15 年。授权硬件的任何物理损坏,都可能导致生产业务非计划中断并引发医疗合规风险。
为了确保设备全生命周期服役期间的稳定性,硬件载体具备以下工业级指标:
- 环境与电磁兼容性 (EMC) :支持 -40°C 至 +105°C 的工作温区,平均无故障时间(MTBF)超过 300 万小时;具备极佳的电磁兼容性,在强磁或高精度信号采集时不产生任何谐波干扰。
- 物理防腐涂层 :内部 PCB 板经过三防漆(Conformal Coating)工艺处理,防潮、防盐雾、防腐蚀,适应高湿或沿海等复杂地理环境。
- 数据纠错与防老化 :采用 ECC 纠错技术,自动纠正因外部磁场辐射导致的数据位翻转(Bit Flip);内置磨损均衡(Wear Leveling)算法,智能分配擦写扇区,支持数万次稳定的许可证在线/离线更新。
三、 多公司码架构
大型医疗集团往往横跨放射、放疗、AI 算法等多个独立子实体,且需要集成第三方合作伙伴的算子。若为每个模块单独配置物理锁,极易引发硬件接口冲突并抬高 IT 维护成本。
通过支持"多公司码(Multi-Company Code)"技术,该底座在单个物理锁内划分出多个完全隔离的安全分区:
- 物理共存,逻辑隔离 :不同实体使用独立的私有代码(Firm Code),其授权的更新、扣减或撤销相互独立、不产生交叉影响。
降低部署复杂度 :子公司与外部伙伴的算法可共享同一个硬件载体,实现跨商业实体的无感技术协同与高效交付。
// -------------------------------------------------------------------------
// 开发者参考:基于多公司码(Multi-Company Code)的跨实体安全鉴权逻辑
// -------------------------------------------------------------------------
#include <licensing_system.hpp>
#include <iostream>
#include <memory>

namespace MedicalGroup::Security {
    // 集团内不同子实体的独立 Firm Code(公司码)
    enum class FirmCode : uint32_t {
        IMAGING_SUBSIDIARY = 1000123,  // 影像设备子公司
        AI_ALGORITHM_UNIT  = 1000456,  // AI 智能算法事业部
        THIRD_PARTY_PARTNER = 2000789  // 第三方生态合作伙伴
    };

    class GroupAuthEngine {
    public:
        /**
         * @brief 验证特定子实体的功能模块授权
         * @param firmId 子实体的公司码
         * @param productCode 具体的算法功能 ID
         */
        static bool VerifySubsidiaryLicense(FirmCode firmId, uint32_t productCode) {
            auto session = std::make_unique<LicensingSession>();

            // 1. 指定特定的 Firm Code(公司码)建立安全会话
            // 物理上虽在同一个加密狗内,但逻辑上通过公司码严格隔离,保障彼此资产独立性
            session->SetFirmCode(static_cast<uint32_t>(firmId));

            // 2. 发起芯片级挑战-响应质询 (Challenge-Response)
            LicenseStatus status = session->OpenProduct(productCode);

            if (status == LicenseStatus::SUCCESS) {
                // 3. 校验成功,在硬件安全芯片内部执行非对称加密算法验签
                std::cout << "[Security] 成功激活子实体 [" << static_cast<uint32_t>(firmId)
                          << "] 下的功能模块: " << productCode << std::endl;
                return true;
            }

            // 4. 异常处理:即使当前公司码的授权失效,也绝不影响硬件内其他实体的授权状态
            ProcessAuthFailure(status, firmId);
            return false;
        }

    private:
        static void ProcessAuthFailure(LicenseStatus status, FirmCode firmId) {
            std::cerr << "[Security] 授权校验失败。子实体: " << static_cast<uint32_t>(firmId)
                      << ", 错误码: " << static_cast<uint32_t>(status) << std::endl;
        }
    };
}
结语与展望
从底层物理芯片的"绝对隔离",到挑战医疗极限工况的工程鲁棒性,再到支撑庞大集团协同的"多公司码"技术,这套硬件安全底座为高价值算法资产筑起了坚实的物理保护层。它让每一项关键的医学算法,都能在严苛的医疗物理环境中获得应有的技术主权与资产保障。