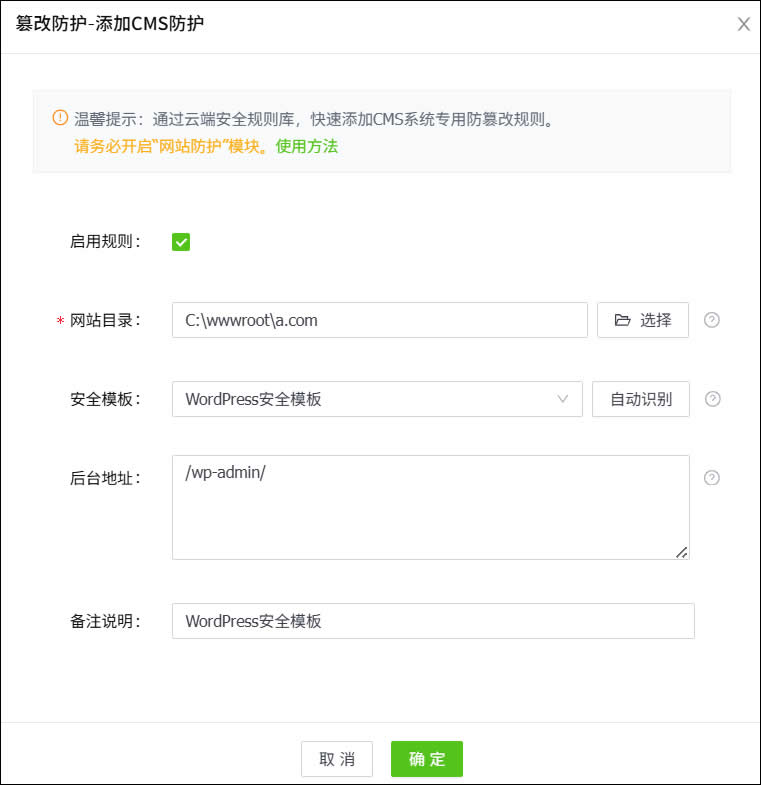
防篡改是安全防护中至关重要的一环。尽管我们可以通过修复网站程序漏洞来减少入侵风险,但黑客仍可能利用操作系统或应用软件的漏洞实施非法篡改行为------毕竟入侵途径实在太多了。
说到网页防篡改,大多数人首先想到的是使用专门的防篡改软件。这确实是最直接的方式。不过,如果不借助第三方软件,通过ACL权限策略也能免费实现防篡改的效果,只是配置过程相对复杂,对操作者的专业技术水平和安全经验要求较高。
这个方法只对IIS有效。在IIS框架下,访问网站的用户权限默认称之为IIS匿名账户,我们设置网站目录,对这个匿名账户只给读取权限,就实现了防篡改功能,操作一共分三步。
第一步:添加匿名账户
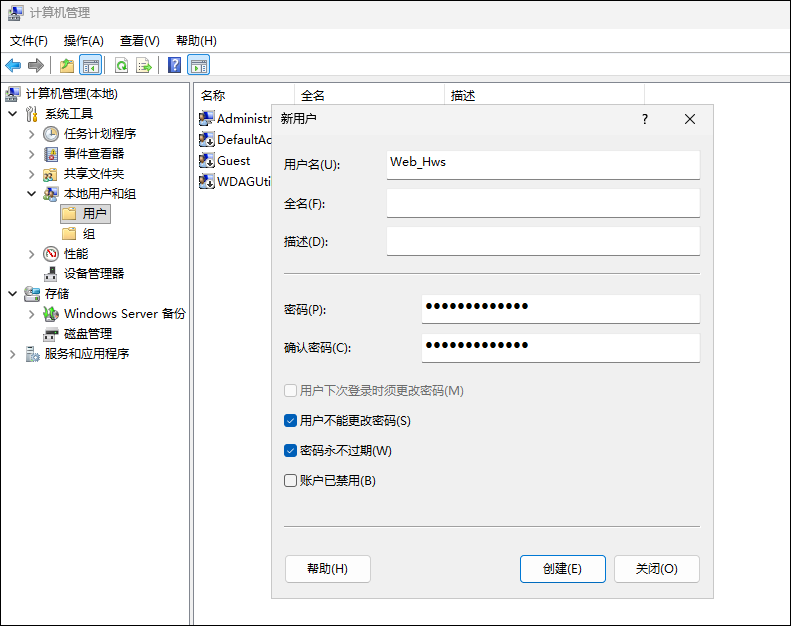
在"计算机管理-本地用户和组-用户 ",点击鼠标右键,选择"新用户",填写用户名和密码(例如:Web_Hws),注意勾选"用户不能更改密码"和"密码永不过期"。
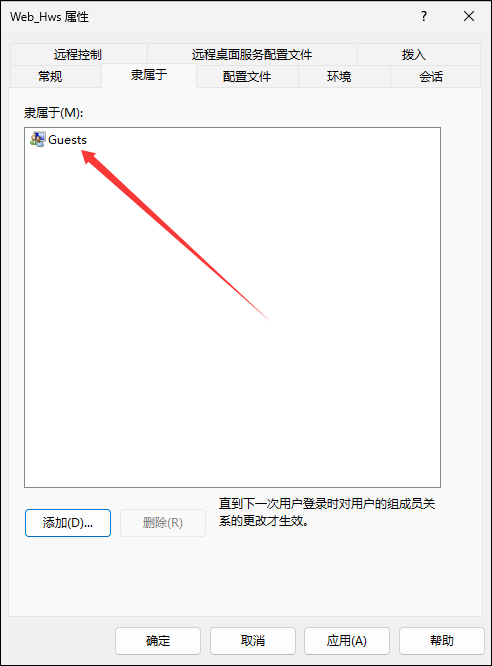
添加好以后,找到新添加的用户,在名称上点击右键,选择"属性 ",进入"隶属于"选项卡,删除"Users"组,添加"Guests"组,点击"确定"保存。
第二步:设置网站目录权限
在网站根目录上点击鼠标右键,点击"属性 ",选择"安全"选项卡。
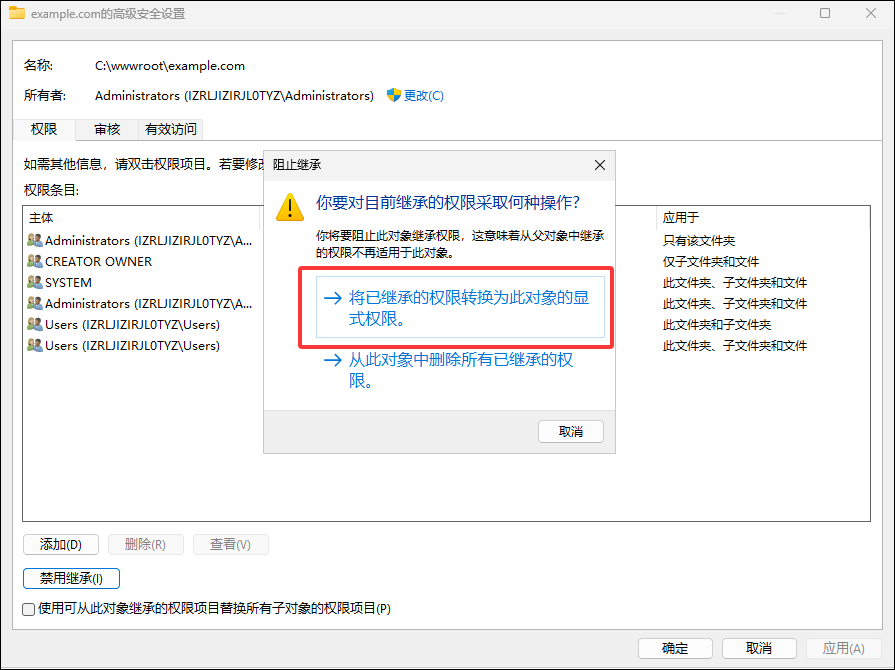
点击右下角的"高级 ",在弹出的窗体中点击"禁用继承 ",再选择"将已继承的权限转换为此对象的显式权限 " ,点击"确定"按钮,保存的同时会关闭此窗体。
回到"安全 "选项卡窗体,点击"编辑",删除冗余权限,只保留Administrators和System。然后添加IIS_IUSRS和Web_Hws的权限,只给予"读取"。
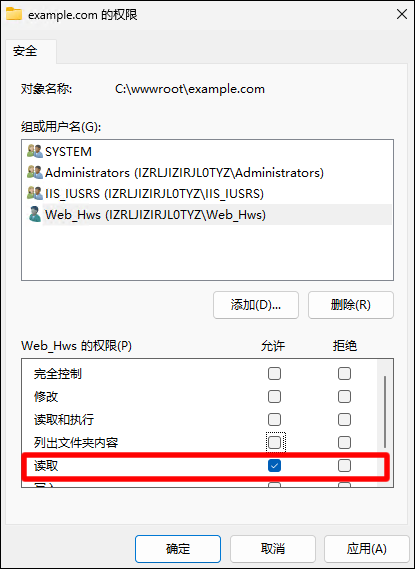
第三步:配置网站启用匿名账户
进入IIS,找到对应的网站,进入"身份验证 "页面,在"匿名身份验证 "上点击鼠标右键,选择"编辑 ",在弹窗中点击"设置"按钮,然后输入刚才创建的匿名账户和密码。
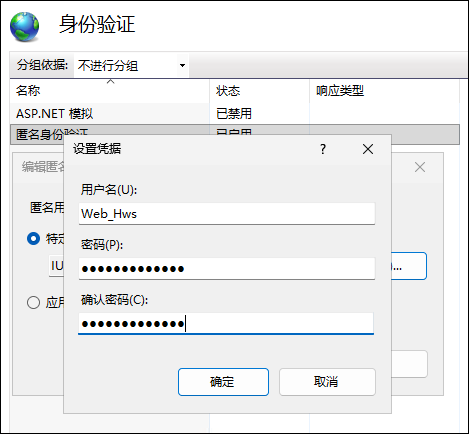
至此操作完成,只需简单三步,不花费一分钱就能实现防篡改功能。如果有多个网站,每个网站重复上述的操作,注意用户名不能相同。
不过在实际应用时,会有一些副作用,例如缓存目录、图片目录,也没法写入文件,导致网站不能正常运行。解决办法也不难:给这些目录单独加匿名账户的写权限,但务必在IIS禁用这些目录的脚本权限。
总体而言,对于不是专业搞运维的人,操作起来有些困难。如果经济允许,使用轻量级的防篡改系统会更合适。推荐使用【护卫神.防入侵系统】,内置几乎所有CMS的防篡改规则,只需选择网站根目录和防篡改模板,就能配置强大的防篡改功能,而且没有副作用。对缓存目录、图片目录开放写权限的同时,还能阻止黑客上传网页木马到这些目录进行访问。