五月的补丁星期二刚刚落幕,微软安全响应中心扔下了一颗重磅炸弹。编号 CVE-2026-40369 的 Windows 内核本地提权漏洞被正式披露,严重程度足以让任何依赖 Windows 11 的企业安全团队彻夜难眠。这个藏在核心操作系统组件深处的缺陷,能让本地攻击者直接跃升至 SYSTEM 权限------操作系统里几乎无所不能的最高身份之一。
问题的根源扎得很深,指向了 nt!ExpGetProcessInformation 这个内核例程。当用户态程序调用 NtQuerySystemInformation 获取进程信息时,如果精心构造一个长度为零的请求,内核会触发不受信任的指针解引用。换句话说,代码直接把用户提供的地址当成可信目标执行写入,连最基本的地址合法性校验都省了。
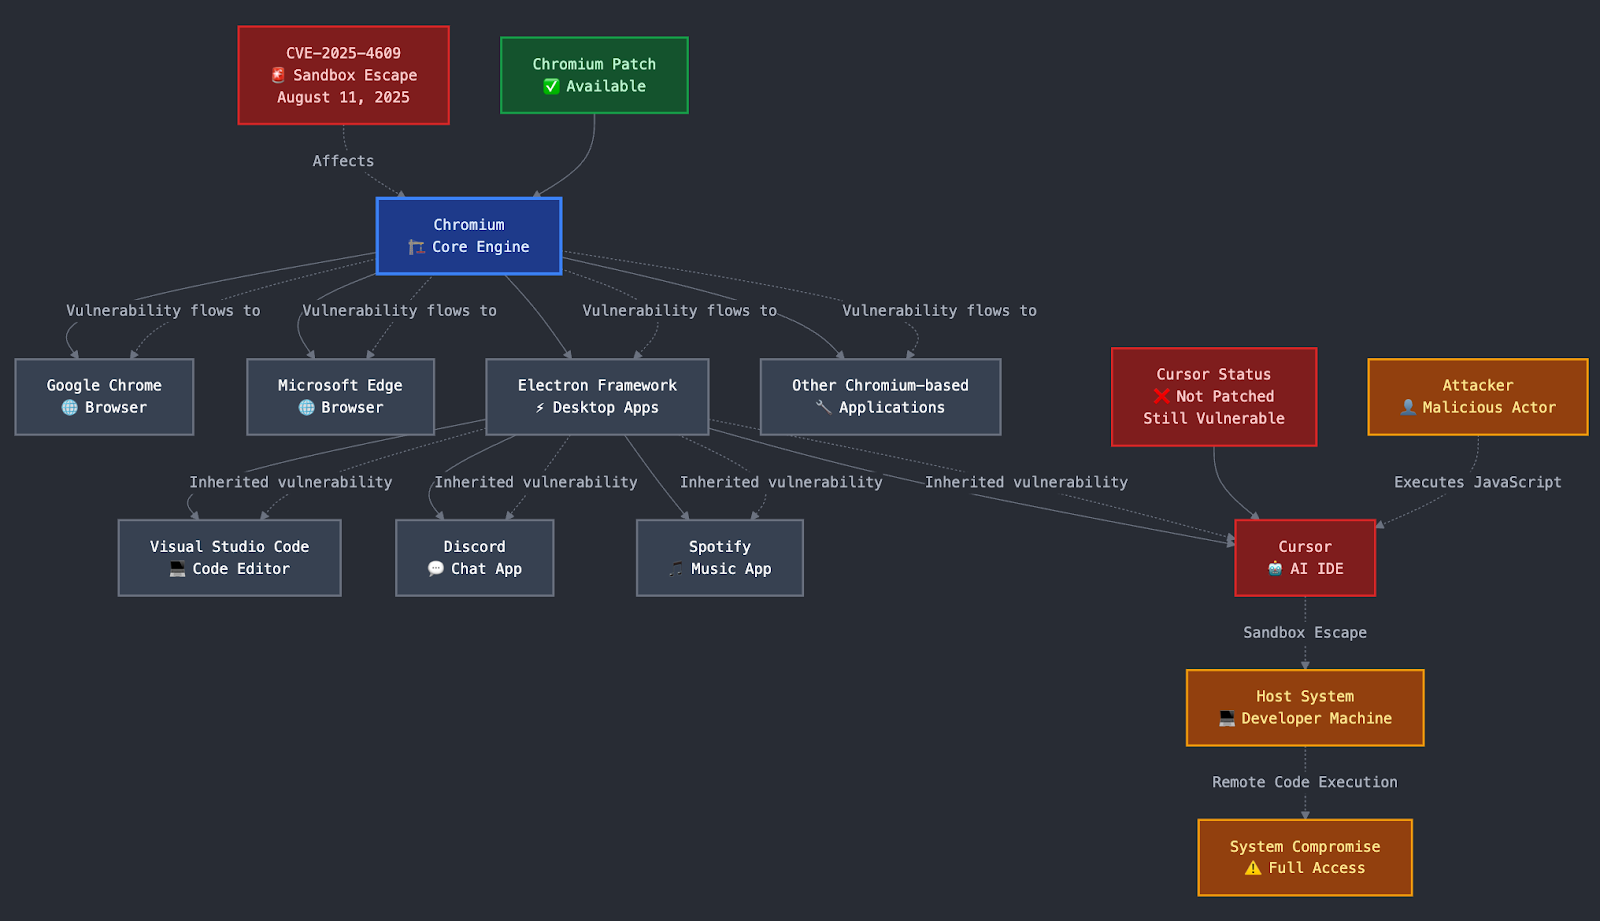
这个细节看似微小,后果却极其炸裂。内核空间里的任意可写虚拟地址都变成了攻击者的游乐场。无特权进程可以借此动态篡改关键内核结构,而现代操作系统引以为傲的沙箱隔离机制在这一刻彻底哑火。Chrome 的渲染沙箱、Edge 的站点隔离、Firefox 的进程沙盒,原本是用来把不可信代码关在笼子里的最后一道防线,现在却被从内核底层直接击穿。
以色列安全研究员 Ori Nimron 最早把这个漏洞的细节扒了个底朝天。他在个人博客上放出了完整的技术分析,更令人不安的是,配套的 PoC 漏洞利用代码已经堂而皇之地挂在了 GitHub 上。这意味着利用门槛被瞬间拉平,从顶尖黑客的专属玩具变成了脚本小子都能上手的批量武器。
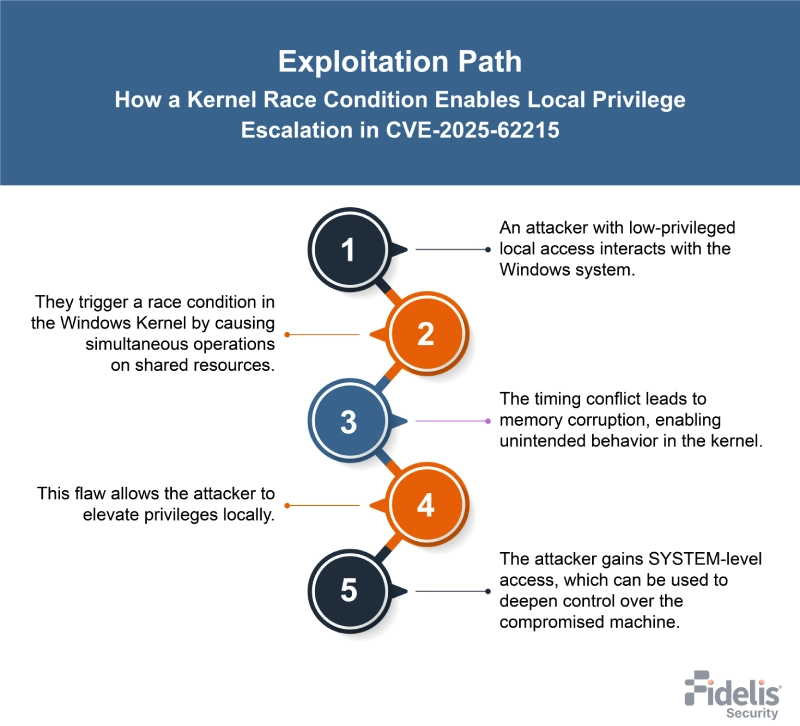
利用链条的组装并不复杂。攻击者先通过 CVE-2026-40369 获得内核写入原语,再拿公开的 prefetch 工具旁路掉 KASLR 地址空间布局随机化。一旦内核基址暴露,修改令牌、注入进程、提升权限都只是顺手的事。整个流程可以在本地自动化完成,不需要用户交互,也不需要钓鱼邮件,只要攻击者已经拿到了机器上的一个普通用户会话,就能静默完成权限跃迁。
从影响面来看,Windows 11 24H2 到 25H2 是重灾区。这两个版本目前正处于大规模部署阶段,企业新采购的笔记本、工作站十有八九跑的就是这套系统。微软虽然已经在五月补丁星期二放出了官方修复程序,但现实总是骨感的------很多组织的补丁周期动辄数周甚至数月,测试环境的兼容性验证、业务系统的停机窗口协调、远程办公终端的可达性管理,每一个环节都在拖延防护落地的速度。
对于安全运维人员来说,现在不是纠结"要不要打补丁"的时候,而是"怎么在最短时间内把补丁推到每一台机器"的问题。除了紧急部署五月累积更新,安全运营中心还需要在内核模式写入行为上增加检测维度。异常的内核内存修改、非系统进程触发的 NtQuerySystemInformation 零长度调用、配合 prefetch 模块的异常活动,都是值得重点盯防的指标。
更深一层看,这个漏洞也暴露了现代终端安全架构的一个隐性假设:我们太习惯把沙箱当成万能盾牌,却忘了沙箱本身也是建立在操作系统内核之上的。内核一旦失守,上层所有的隔离措施都会连锁崩塌。CVE-2026-40369 就是一个鲜活的例证------一行遗漏的长度检查,足以让价值数十亿美元的安全防护体系出现裂缝。
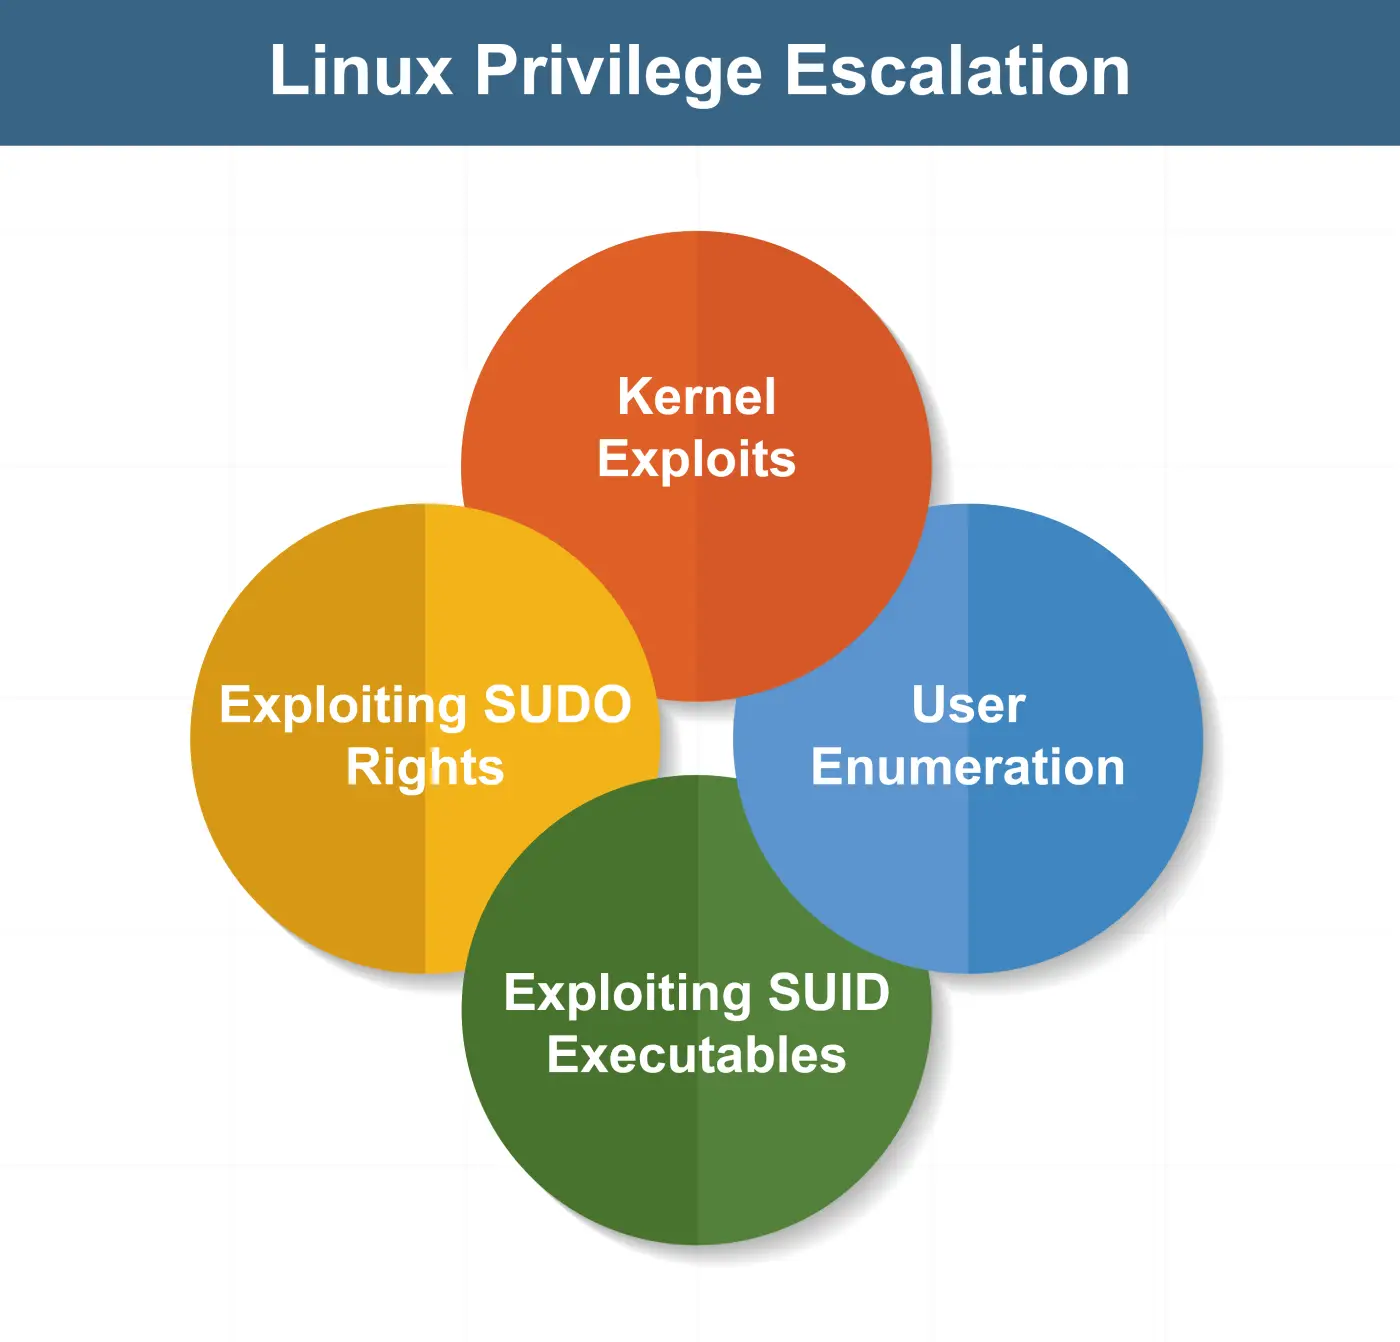
补丁管理从来都不是纯粹的技术问题,而是执行力问题。主动、快速、全覆盖的更新策略,仍然是应对此类本地提权漏洞的最优解。在这个 PoC 已经公开、利用代码随手可得的局面下,每一分钟的延迟都在扩大企业的暴露窗口。把五月的安全更新推到终端,比写十份应急响应预案都管用。