安全圈子里有个不成文的共识------多数打着"多智能体"旗号的渗透测试工具,本质上还是流水线作业。一个规划器 LLM 坐在中间,像车间调度员一样按固定顺序派发任务:侦察、分类、利用、报告。流程看起来顺畅,但遇到复杂目标时往往卡死,因为每个环节都在等上一个环节完全结束,中间没有反馈,也没有动态调整。
Armur AI 最近开源的 Pentest Swarm AI 想打破的正是这种模式。它自称是全球首个基于群体智能架构构建的自主渗透测试平台,核心逻辑不是"调度",而是"涌现"。
蜂群思维的三个底层机制
自然界里,蜜蜂没有中央指挥官,却能通过信息素找到最优采蜜路径。Pentest Swarm AI 把这个逻辑搬进了代码层。平台内置了三种群体智能原语,让多个安全智能体像真正的蜂群一样协作。
信息素协同是整套系统的神经脉络。智能体不再向某个中央计划器汇报,而是直接读写一块基于 PostgreSQL 的共享黑板,黑板里跑的是 pgvector 向量扩展。每个智能体完成任务后,会在黑板上留下带有权重的信息素标记,相当于告诉其他同伴"这条攻击路径值得跟进"或"这里已经踩过坑了"。权重会随时间自然衰减,过时的攻击路径就像干涸的信息素一样被群体遗忘,系统因此具备了某种类似生物的代谢能力。
这种设计直接催生了第二个特性:攻击链的涌现。没有人(也没有哪个智能体)在事前规划完整的渗透路径。侦察代理发现开放端口后,黑板上的信息素变化会自动唤醒分类器;高严重性 CVE 匹配结果一旦写入,利用代理的触发谓词就会被激活;利用成功后的权限提升信息,又会循环回到黑板供后续横向移动参考。整个攻击面是在动态博弈中自我展开的,而不是被预先编排好的剧本限制住。
去中心化则是前两个机制的保障。每个智能体运行独立的触发谓词,新增一个专门搞 Web 逻辑漏洞的代理,或者临时撤掉一个负载过重的扫描节点,都不需要重写协调器代码。这种即插即用的架构,让平台在面对不同规模的目标时能保持弹性。
开箱即用的工具栈与极简部署
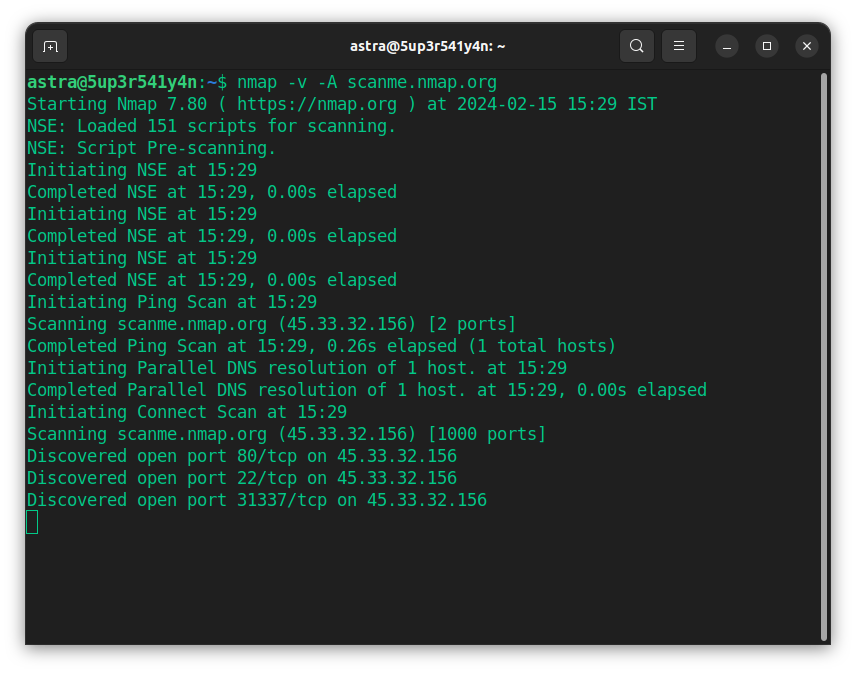
对于一线的红队成员和漏洞赏金猎人而言,工具链的完整性往往决定了实战效率。Pentest Swarm AI 预装了八个稳定版 ProjectDiscovery 工具,包括 subfinder、httpx、nuclei 等侦察与扫描利器,同时配备了一个完整解析的 nmap XML 适配器,支持范围校验。sqlmap、Burp MCP 桥接器、Metasploit 和 ZAP 的适配器被列入了第二阶段路线图,这意味着平台的能力会逐步增厚,但底层架构不需要推倒重来。
部署门槛被压到了极低。一条环境变量加一条命令就能启动扫描:
export PENTESTSWARM_ORCHESTRATOR_API_KEY=sk-ant-your-key-here pentestswarm scan example.com --scope example.com --swarm --follow
模型支持层面,Claude 是默认选项,侦察和分类器代理还启用了提示缓存以压缩成本;如果数据不能出内网,Ollama 可以提供完全隔离的本地部署;任何 OpenAI 兼容的端点也能直接接入。这种灵活性让团队可以根据项目敏感度,在成本、隐私和功能之间快速切换,云路径下甚至不需要本地 GPU。
从扫描到交付的全流程闭环
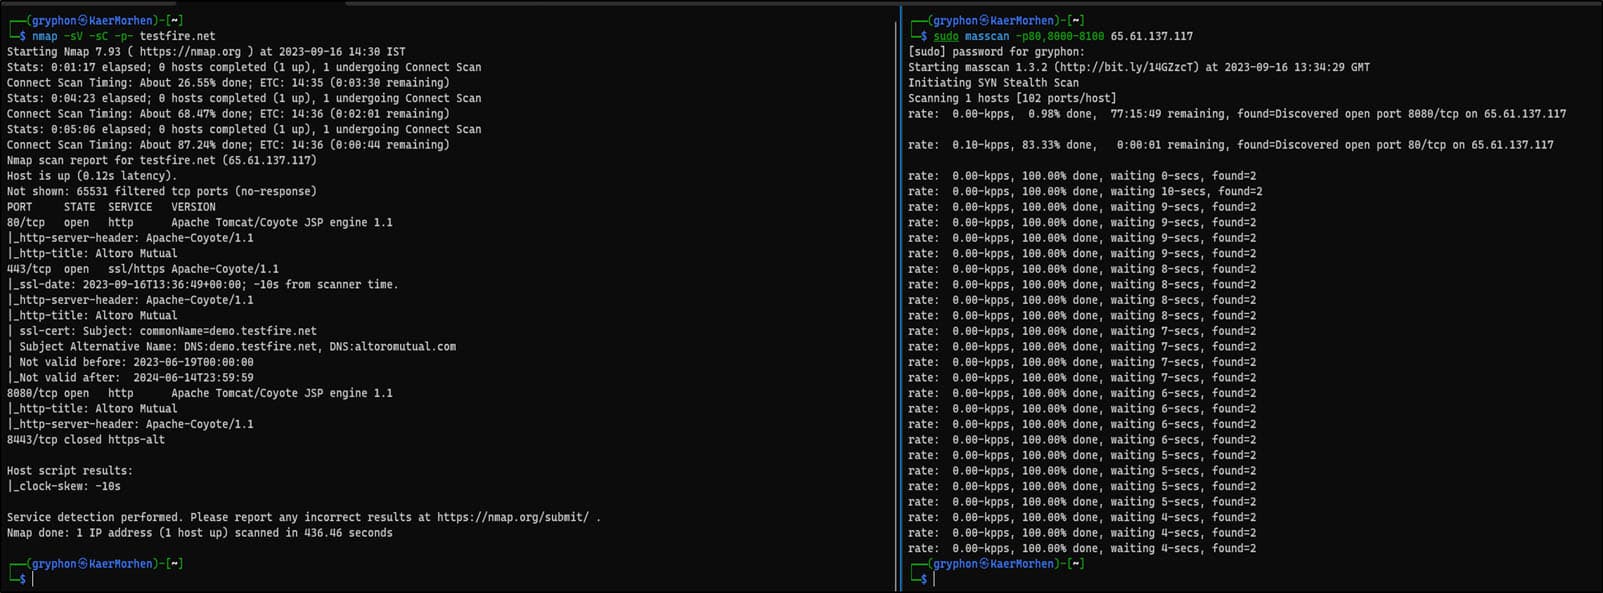
渗透测试的价值最终要体现在交付物上。Pentest Swarm AI 为每个活动自动生成四种可提交格式:Markdown、HTML、JSON 和 SARIF。专门的报告代理直接从黑板查询结果,而不是从某个中间日志文件里拼凑数据,这保证了报告内容与实战发现严格同步。
调查结果会自动去重,并按 FIRST 规范进行 CVSS v3.1 评分。范围控制方面,--scope 标志在工具层和执行器层同时生效,形成纵深防御。对于需要把安全扫描嵌入 CI/CD 流水线的团队,或者参与漏洞赏金计划需要严格证明影响范围的猎人,这种双重校验能有效避免越界扫描带来的法律风险。

与现有方案的硬核对比
市面上并非没有 AI 渗透测试工具,但架构差异决定了天花板高度。PentestGPT 采用单代理 ReAct 模式,没有持久记忆,复杂目标下容易陷入循环;Pentagon 虽然用了 pgvector,但本质仍是"4 名代理 + 规划师"的管道架构,灵活性受限;HexHunt 更偏向 MCP 工具封装,代理之间无状态协作,难以形成累积性攻击策略。
Pentest Swarm AI 在信息素黑板、执行记忆和真群体智能三个维度上形成了差异化壁垒。它不是让多个工具按顺序跑一遍,而是让工具之间产生化学反应。
GitHub Actions 与 MCP 的双向集成
平台在工程化落地方面也做了务实设计。GitHub Action 直接输出 SARIF 格式,可以无缝嵌入任何 CI/CD 工作流,实现自动化渗透测试的左移。pentestswarm mcp serve 命令则把整个蜂群暴露为 MCP 服务器,与 Claude Desktop、Cursor 等 IDE 原生集成,开发者可以在写代码的同时进行攻击面验证,安全测试从运维后台前移到开发桌面。
开源协议背后的社区野心
Pentest Swarm AI 采用 AGPL-3.0 协议,对红队、漏洞赏金猎人和企业内部安全流程完全免费。这个协议的选择颇有深意------版权共享条款强制要求任何商业 SaaS 分支必须将改进回馈上游。这意味着如果某个云厂商想基于它做托管服务,社区依然能享受到生态进化的红利。项目已在 GitHub 公开,后续演进值得持续观察。
群体智能进入安全实战,或许标志着渗透测试从"自动化"向"自主化"的拐点。当攻击链能够自我生长、自我修正,防御方面对的将不再是按部就班的扫描器,而是一个会学习的对手------而 Pentest Swarm AI 把这种能力率先交到了开源社区手里。