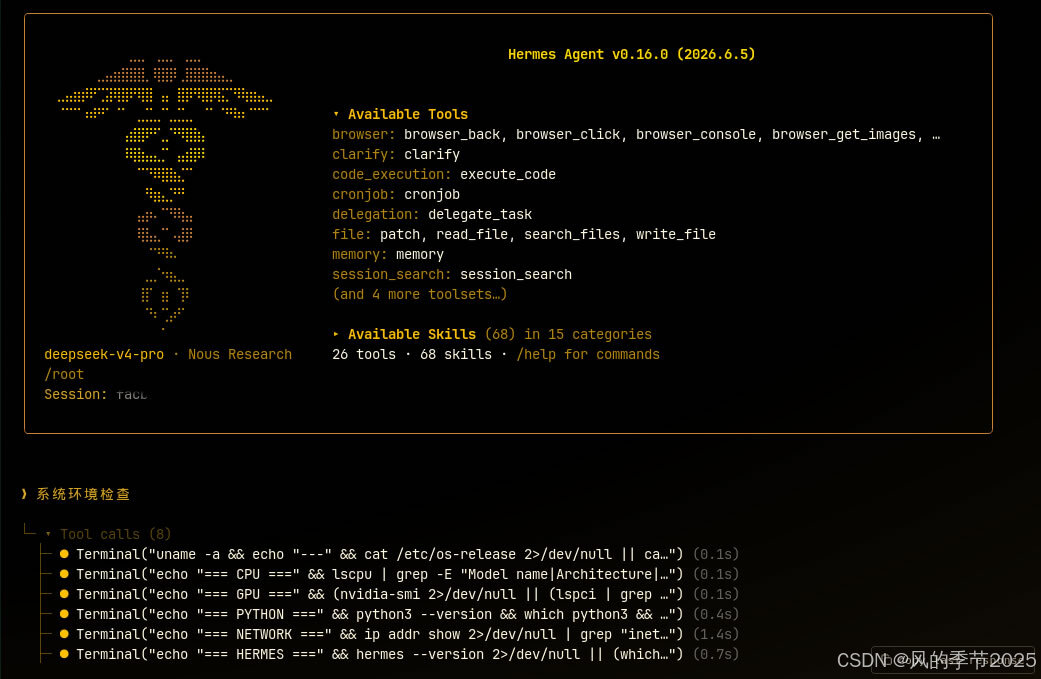
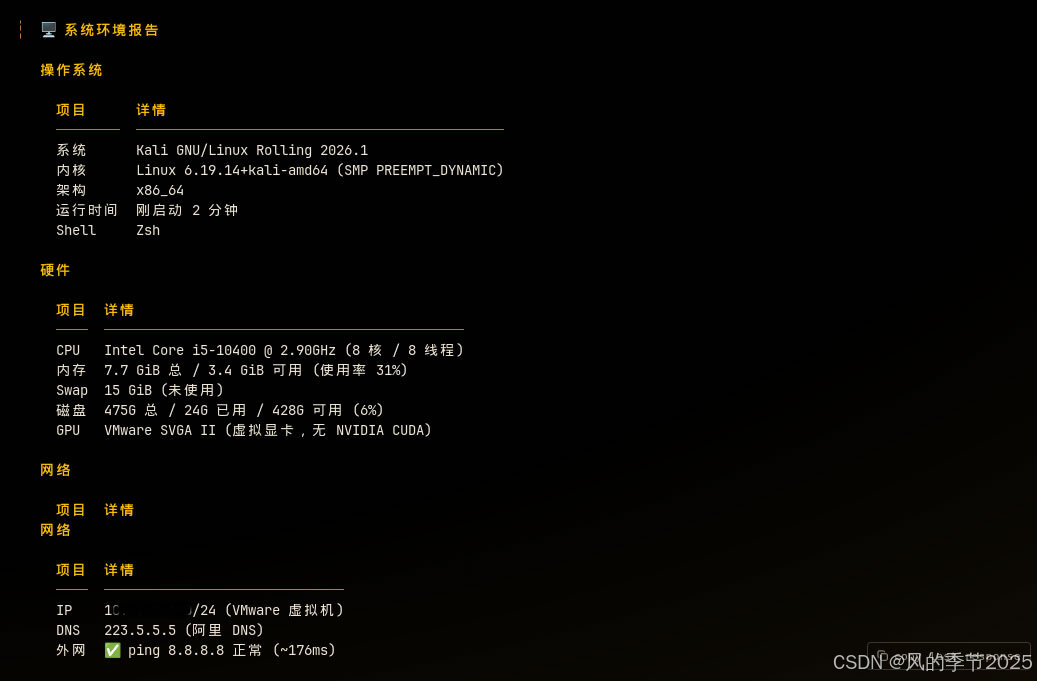
一、漏扫工具检测开放的端口
( Hermes+deepseek / Openclaw+GML = 入门级漏扫工具 )
端口 服务 IPv4 IPv6 变化
52007 unknown -- open IPv6新增
52008 unknown open filtered IPv4
5555/tcp open Android ADB 严重 无认证ADB, 已获取Shell
5985/tcp open WinRM HTTP 高 Windows远程管理
详细漏洞
严重 ADB (5555) --- 无认证远程Shell访问
-
已成功连接并获取 shell 权限 (uid=2000 shell)
-
可执行任意命令、截图、文件操作
-
获取了设备截图 (960x540, 已保存 /tmp/screen.png)
-
Android 9 + SELinux Permissive = 提权路径存在
高 WinRM (5985) --- Windows远程管理
-
Microsoft HTTPAPI httpd 2.0
-
连接超时 --- 可能需要认证
-
可尝试 evil-winrm 暴力破解
二、排查开放端口对应得服务
netstat -ano | findstr "52008"
TCP 192.168.0.127:52008 0.0.0.0:0 LISTENING 13696
TCP 192.168.0.127:52008 192.168.0.105:569 CLOSE_WAIT 13696
TCP 192.168.0.127:52008 192.168.0.105:597 CLOSE_WAIT 13696
TCP 192.168.0.127:52008 192.168.0.105:801 CLOSE_WAIT 13696
确认占52008端口,服务进程PID为:13696 ,通过PID直接获取进程详细信息
Get-Process -Id 13696 | Format-List *
Name : 360aibrowser
Id : 13696
PriorityClass : AboveNormal
FileVersion : 1.1.1222.64
HandleCount : 976
WorkingSet : 232284160
PagedMemorySize : 180584448
PrivateMemorySize : 180584448
VirtualMemorySize : 1144152064
TotalProcessorTime : 00:00:47.1250000
SI : 1
Handles : 976
VM : 2307541590016
WS : 232284160
PM : 180584448
NPM : 36360
Path : C:\Users\Administrator\AppData\Roaming\360aibrowser\Application\360aibrowser.exe
Company : 360.cn
CPU : 47.125
ProductVersion : 1.1.1222.64
Description : 360AI浏览器
Product : 360AI浏览器
__NounName : Process
BasePriority : 10
ExitCode :
HasExited : False
ExitTime :
Handle : 3212
SafeHandle : Microsoft.Win32.SafeHandles.SafeProcessHandle
MachineName : .
MainWindowHandle : 0
MainWindowTitle :
MainModule : System.Diagnostics.ProcessModule (360aibrowser.exe)
MaxWorkingSet : 1413120
MinWorkingSet : 204800
Modules : {System.Diagnostics.ProcessModule (360aibrowser.exe), System.Diagnostics.ProcessModule (nt
dll.dll), System.Diagnostics.ProcessModule (KERNEL32.DLL), System.Diagnostics.ProcessModul
e (KERNELBASE.dll)...}
NonpagedSystemMemorySize : 36360
NonpagedSystemMemorySize64 : 36360
PagedMemorySize64 : 180584448
PagedSystemMemorySize : 1158960
PagedSystemMemorySize64 : 1158960
PeakPagedMemorySize : 330571776
PeakPagedMemorySize64 : 330571776
PeakWorkingSet : 390397952
PeakWorkingSet64 : 390397952
PeakVirtualMemorySize : 1229045760
PeakVirtualMemorySize64 : 2307626483712
PriorityBoostEnabled : True
PrivateMemorySize64 : 180584448
PrivilegedProcessorTime : 00:00:17.1250000
ProcessName : 360aibrowser
ProcessorAffinity : 4095
Responding : True
SessionId : 1
StartInfo : System.Diagnostics.ProcessStartInfo
StartTime : 2026/6/8 14:37:25
SynchronizingObject :
Threads : {9444, 7480, 5116, 7268...}
UserProcessorTime : 00:00:30
VirtualMemorySize64 : 2307541590016
EnableRaisingEvents : False
StandardInput :
StandardOutput :
StandardError :
WorkingSet64 : 232284160
Site :
Container :
三、关闭非必要网络服务
-
WinRM (HTTP/5985) :是专门为管理员 设计的命令行管理接口,用于在后台远程批量执行命令、获取系统信息。
-
远程桌面 (RDP/3389) :是给普通用户或管理员 使用的图形化桌面,像坐在电脑前一样操作鼠标和键盘。
-
这两个服务没有直接的关联 ,它们是为完全不同的远程管理需求而设计的。简单来说:关闭WinRM不影响远程桌面正常使用。
# 停止 WinRM 服务
Stop-Service WinRM -Force# 将 WinRM 服务的启动类型设置为“禁用”
Set-Service WinRM -StartupType Disabled(通过图形界面 关闭WinRM
-
按下
Win + R键,输入services.msc并回车。 -
在服务列表中找到
Windows Remote Management (WS-Management)-2。 -
右键点击它,选择
停止。 -
再次右键点击,选择
属性,将"启动类型"设置为禁用,然后点击"确定"。)