CentOS 7 搭建 DNS 主从服务
1. 服务介绍
DNS 服务负责域名与 IP 地址之间的解析。企业内网常用 BIND 管理内部域名、主机记录和反向解析;主从架构可在主服务器故障时继续提供查询,并通过区域传送自动同步记录。
2. 准备运行环境
• 操作系统:CentOS 7.x。
• 主 DNS:10.1.100.101。
• 从 DNS:10.1.100.102。
• 示例域名:qwe.com。
• 管理账号:root 或具备 sudo 权限的账号。
• 两台服务器网络互通,YUM 软件源可用。
3. 相关知识
• DNS 默认使用 UDP/TCP 53 端口;普通查询多使用 UDP,区域传送和较大响应可能使用 TCP。
• BIND 主配置文件是 /etc/named.conf,区域声明常放在 /etc/named.rfc1912.zones,区域数据文件默认位于 /var/named。
• 修改主区域文件后必须递增 SOA 序列号,否则从服务器可能不会同步。
• 主服务器应使用 allow-transfer 限制允许传送区域的从服务器地址。
• 配置完成后先运行 named-checkconf 和 named-checkzone,语法正确后再重启服务。
• 客户端测试应明确指定查询服务器,避免本地缓存或其他 DNS 服务器影响结果。
4. 实验步骤
4.1 安装软件
主从服务器都执行:
bash
yum -y install bind bind-utils
systemctl enable named
4.2 配置主服务器
备份并编辑 /etc/named.conf:
bash
cp -a /etc/named.conf{,.bak}
vi /etc/named.conf
允许服务器监听并响应实验网段查询:
conf
listen-on port 53 { any; };
allow-query { any; };
在 /etc/named.rfc1912.zones 中声明正向和反向区域:
conf
zone "qwe.com" IN {
    type master;
    file "qwe.com.zone";
    allow-update { none; };
    allow-transfer { 10.1.100.102; };
};

zone "100.1.10.in-addr.arpa" IN {
    type master;
    file "10.1.100.zone";
    allow-update { none; };
    allow-transfer { 10.1.100.102; };
};
创建正向区域文件 /var/named/qwe.com.zone:
dns
$TTL 1D
@ IN SOA dns1.qwe.com. admin.qwe.com. (
    2026071201 1H 15M 1W 1D )
  IN NS dns1.qwe.com.
  IN NS dns2.qwe.com.
dns1 IN A 10.1.100.101
dns2 IN A 10.1.100.102
创建反向区域文件 /var/named/10.1.100.zone:
dns
$TTL 1D
@ IN SOA dns1.qwe.com. admin.qwe.com. (
    2026071201 1H 15M 1W 1D )
  IN NS dns1.qwe.com.
  IN NS dns2.qwe.com.
101 IN PTR dns1.qwe.com.
102 IN PTR dns2.qwe.com.
修正权限并启动服务:
bash
chown root:named /var/named/qwe.com.zone /var/named/10.1.100.zone
chmod 640 /var/named/qwe.com.zone /var/named/10.1.100.zone
named-checkconf
named-checkzone qwe.com /var/named/qwe.com.zone
named-checkzone 100.1.10.in-addr.arpa /var/named/10.1.100.zone
systemctl restart named
客户端将 DNS 地址设置为主服务器后测试:
bash
echo 'nameserver 10.1.100.101' > /etc/resolv.conf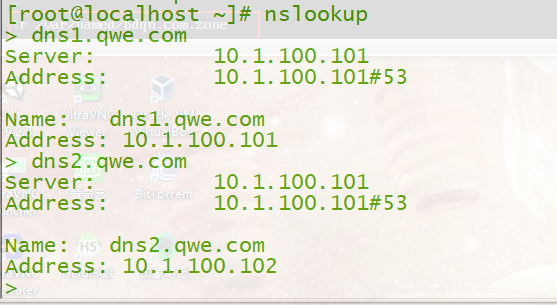
4.3 配置从服务器
编辑从服务器 /etc/named.conf:
conf
listen-on port 53 { any; };
allow-query { any; };
在 /etc/named.rfc1912.zones 中声明从区域:
conf
zone "qwe.com" IN {
    type slave;
    masters { 10.1.100.101; };
    file "slaves/qwe.com.zone";
};

zone "100.1.10.in-addr.arpa" IN {
    type slave;
    masters { 10.1.100.101; };
    file "slaves/10.1.100.zone";
};
检查配置并启动服务:
bash
named-checkconf
systemctl restart named
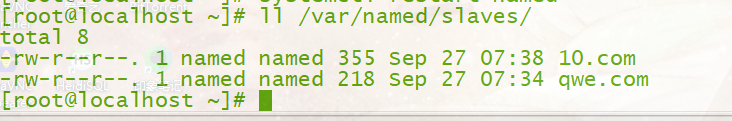
ls -l /var/named/slaves/
从服务器成功完成区域传送后,可在 slaves 目录看到同步生成的区域文件。
5. 验证结果
主服务器执行:
bash
systemctl status named --no-pager
ss -lunpt | grep ':53'
dig @10.1.100.101 qwe.com SOA
dig @10.1.100.101 dns1.qwe.com A
dig @10.1.100.101 -x 10.1.100.102
journalctl -u named -n 50 --no-pager
从服务器执行:
bash
systemctl status named --no-pager
ls -l /var/named/slaves/
dig @10.1.100.102 qwe.com SOA
dig @10.1.100.102 dns2.qwe.com A
dig @10.1.100.102 -x 10.1.100.101
journalctl -u named -n 50 --no-pager
主从服务器返回相同 SOA 序列号,正向和反向记录均能查询,53 端口正常监听,说明 DNS 主从服务配置成功。