手搓自开:从零到上线:我的"架构背记本"小程序开发全流程-CSDN博客
上一篇:2026年5月软考高级-系统架构设计师考试真题回顾与解析-综合知识5
【真题回顾】
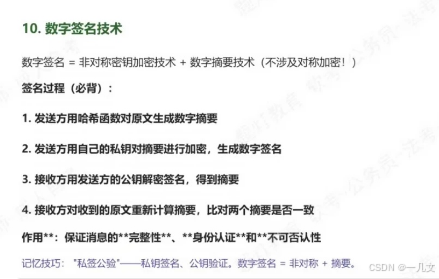
26、数字签名应用了()的技术。
A. 对称加密与非对称加密
B. 非对称加密与数字摘要
C. 对称加密与数字摘要
D. 对称加密与异常检测
参考答案:B
答案解析:
数字签名的核心目的是为了保证信息的完整性 、身份认证 以及不可否认性。它的实现依赖于以下两种技术的结合:
- 数字摘要(Hash算法):发送方首先通过哈希算法将任意长度的原始数据转换为固定长度的哈希值(摘要),该算法具备单向性、抗碰撞性和确定性,相同输入生成相同输出,微小改动会导致摘要剧烈变化,用于验证数据完整性。
- 非对称加密(公钥密码体制) :发送方使用自己的私钥 对这个摘要进行加密,生成的密文就是"数字签名"。接收方收到后,使用发送方的公钥进行解密,并与自己计算出的摘要进行比对。这保证了身份认证和不可否认性(因为只有发送方拥有该私钥)。
A、C、D 中的"对称加密" 错误。对称加密(如AES、DES)主要用于保障数据的机密性(即加密报文本身),它无法实现数字签名所需的"不可否认性"功能,因为通信双方共享同一个密钥,无法证明是谁生成的签名。
**D 中的"异常检测"**错误。异常检测属于入侵检测系统(IDS)或安全防护的范畴,与数字签名的密码学原理无关。
(期待公正)网传xt知识点:
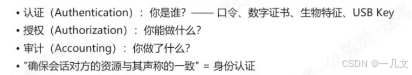
27、验证访问资源的实体与其声明可访问资源的是否一致,采用什么方式()。
A. 审计
B. 身份认证
C. 访问控制
D. 日志
参考答案:C
答案解析:
在信息安全体系中,访问控制(Access Control) 的核心作用就是权限验证 。它发生在身份认证之后,专门用于检查一个"已经验明正身"的实体,是否真正拥有它所声称的、对某个特定资源进行访问或操作的权限。题干中的"验证访问资源的实体与其声明可访问资源的是否一致",描述的正是权限匹配与授权的过程。
**身份认证(Authentication)**仅仅解决"你是谁"的问题(即证明访问者的身份是否真实)。一旦身份认证通过,系统就默认接受了这个身份。而题干强调的是验证该实体"声明可访问的资源"是否匹配,这已经跨越了"你是谁"的阶段,进入了"你能不能访问这个资源"的阶段,因此属于访问控制的范畴。
审计 和 日志:这两者都是事后的安全追溯和记录手段,不具备在访问当下进行权限验证的功能。
(期待公正)网传xt知识点:
(这里应该是题目喂给AI后没有检查答案。)
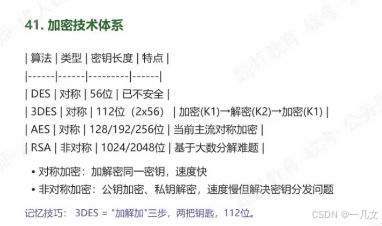
28、三重DES是()位。
A. 56
B. 112
C. 168
D. 256
参考答案:B
答案解析:
DES(数据加密标准) :使用 56位 有效密钥长度(总长64位,其中8位用于奇偶校验)。
三重DES(3DES):
在软考和计算机密码学中,提到"三重DES(3DES)的密钥长度",默认且最常考查的是其有效密钥长度 。
三重DES通常采用"加密-解密-加密"(E-D-E)的模式。如果使用3把不同的密钥(密钥1、密钥2、密钥3),每把密钥长度为64位(其中56位为有效密钥,8位为奇偶校验位),那么理论上的总密钥长度是 56×3=168 位。
但是,由于存在中途相遇攻击(Meet-in-the-middle attack) ,168位的密钥安全性实际上等同于112位。因此,在软考标准答案中,三重DES的有效密钥长度统一认定为 112位。
56位是单DES的密钥长度,256位是AES支持的最大密钥长度。
(期待公正)网传xt知识点:
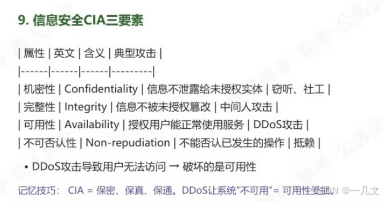
29、DDos攻击破坏的是()。
A. 机密性
B. 可用性
C. 可靠性
D. 认证机制
参考答案:B
答案解析:
在信息安全的三要素(CIA三元组:机密性、完整性、可用性)中,DDoS(分布式拒绝服务)攻击的核心目标就是破坏目标系统的"可用性(Availability)"。
DDoS 攻击通过控制大量"僵尸网络"(傀儡机),向目标服务器发送海量的恶意请求或数据流。这会耗尽目标系统的网络带宽、CPU、内存或连接数等关键资源,打破系统的"资源供需平衡"。最终导致目标机器停止提供服务、性能严重降低,使得合法的正常用户无法访问。这种让服务"停摆"的行为,正是对可用性的直接破坏。
**机密性(Confidentiality)**指防止信息泄露给未授权个体。DDoS 攻击的核心目的是"破坏服务"而非"窃取数据"。
关于**可靠性(Reliability),**虽然 DDoS 会导致系统无法正常运作,但在网络安全标准术语中,抵御拒绝服务攻击明确归属于保障"可用性"的范畴。
DDoS 攻击是直接消耗系统资源导致服务瘫痪,而不是去破解或绕过身份认证机制(Authentication)。
延申:
DDoS攻击 是分布式拒绝服务攻击 (Distributed Denial of Service)的缩写。简单来说,它就是攻击者利用大量被控制的"傀儡机"(俗称肉鸡),同时向目标服务器发送海量无效请求,瞬间耗尽服务器的处理能力或网络带宽,让正常用户无法访问服务。这就像一家餐厅突然被上千人同时电话占线,导致真正的顾客打不进来、也无法排队吃饭。
【DDoS攻击通常包含四个关键环节】:
- 构建僵尸网络:攻击者通过恶意软件感染全球各地的大量设备(如个人电脑、服务器、物联网设备等),将其组建为受控的"僵尸网络(Botnet)"。
- 下达指令:攻击者通过控制服务器(C&C服务器)向这些傀儡机(肉鸡)统一下发攻击指令。
- 发起洪泛:成千上万台设备在同一时间向目标IP地址发送海量的无效数据包或连接请求。
- 目标瘫痪:当恶意流量超出目标系统的带宽、CPU、内存或连接队列等物理承载上限时,目标服务响应迟缓甚至完全中断。
【攻击的三大层次(由浅入深)】:
流量型攻击(蛮力轰炸):直接塞满网络带宽。
常见手段 :UDP反射/放大攻击。攻击者伪造目标IP,向公网上的NTP、DNS等服务器发起查询请求,这些服务器会把放大几十倍的数据包"反弹"给目标,直接把目标带宽打满。
协议型攻击(消耗资源):利用网络协议的漏洞,占满系统的连接表。
常见手段 :SYN Flood。攻击者发送大量伪造IP的TCP握手请求,服务器会为每个请求保留半开连接等待确认,直到资源耗尽无法再处理新连接。
应用层攻击(精准打击):针对特定的Web功能进行高频请求,消耗CPU计算资源。
常见手段 :HTTP Flood。专门攻击网站里最消耗资源的接口(如复杂的搜索功能、登录接口、支付下单接口),用大量真实请求让应用服务器过载。
【常见的防御手段】
流量清洗(高防IP):将攻击流量引流到高防机房,通过硬件设备识别并丢弃恶意流量,只把干净流量放回源站(也就是通常说的"买高防")。
限流与降级:在网关层面限制单个IP或用户的请求频率,超出的直接返回错误码或验证码。
负载均衡与弹性扩容:将流量分散到多台机器上,并通过云服务商的弹性伸缩能力临时扩容,分摊攻击流量压力。
**CDN加速:**利用遍布全国的CDN节点分担访问压力,将攻击流量分散在边缘节点,保护源站服务器。
(期待公正)网传xt知识点:
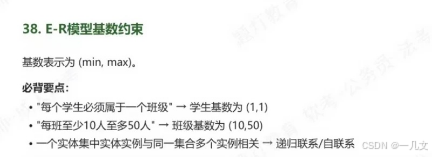
30、一个班级至少有10名学生,至多有50名学生,一名学生必须属于一个班级。学生实体在"班级-学生"联系中的基数是( )。
A. 0,10
B. 0,50
C. 1,1
D. 10,50
参考答案:C
答案解析:
题目问的是学生实体 在"班级-学生"联系中的基数 ,即一个学生可以属于多少个班级。
题干明确说"每名学生必须属于一个班级",这意味着每个学生至少 属于一个班级;同时,根据常规逻辑和题目隐含条件,一个学生通常只能 属于一个班级(即至多一个)。因此,学生参与该联系的数量范围是1到1 ,即基数表示为 1,1。
10,50 描述的是班级的基数约束,即"一个班级关联的学生数量范围"。
(期待公正)网传xt知识点:
【由于篇幅较长,后续题目还在手敲中,敬请期待】