前言:四部门联合发布金融网络安全新规,行业合规迎来刚性变革
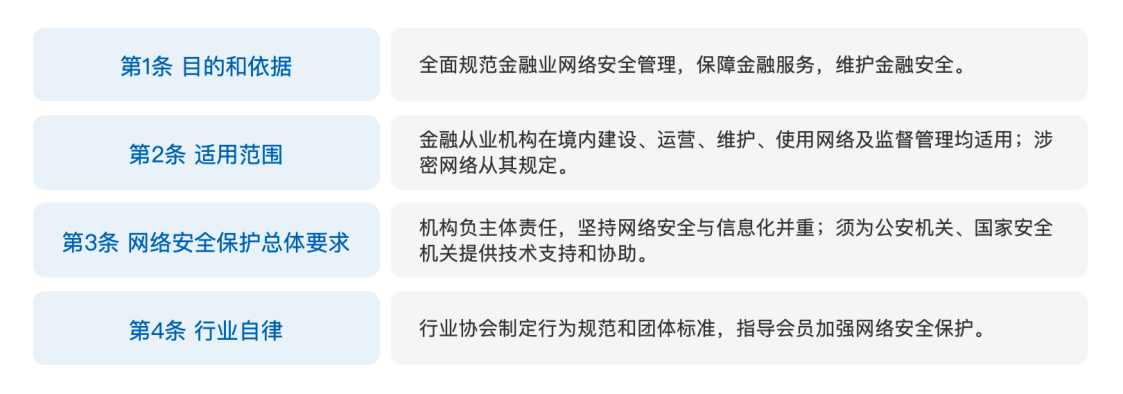
2026年7月3日,中国人民银行、国家金融监督管理总局、中国证监会、国家外汇管理局联合发布《金融业网络安全管理办法(征求意见稿)》(以下简称"《办法》"),标志着我国金融行业网络安全监管进入全新阶段。该《办法》共五章三十三条,首次在金融全行业层面构建统一、贯通的网络安全规章,旨在防范网络安全风险向金融风险演变。
《办法》首次实现金融行业网络安全监管的全覆盖、统一化、刚性化。从"原则要求"到"刚性义务";合规成本显著上升,供应链安全、AI安全、数据治理成为三大新增合规高地;三类主体(金融机构、科技服务商、从业人员)面临深刻变革。
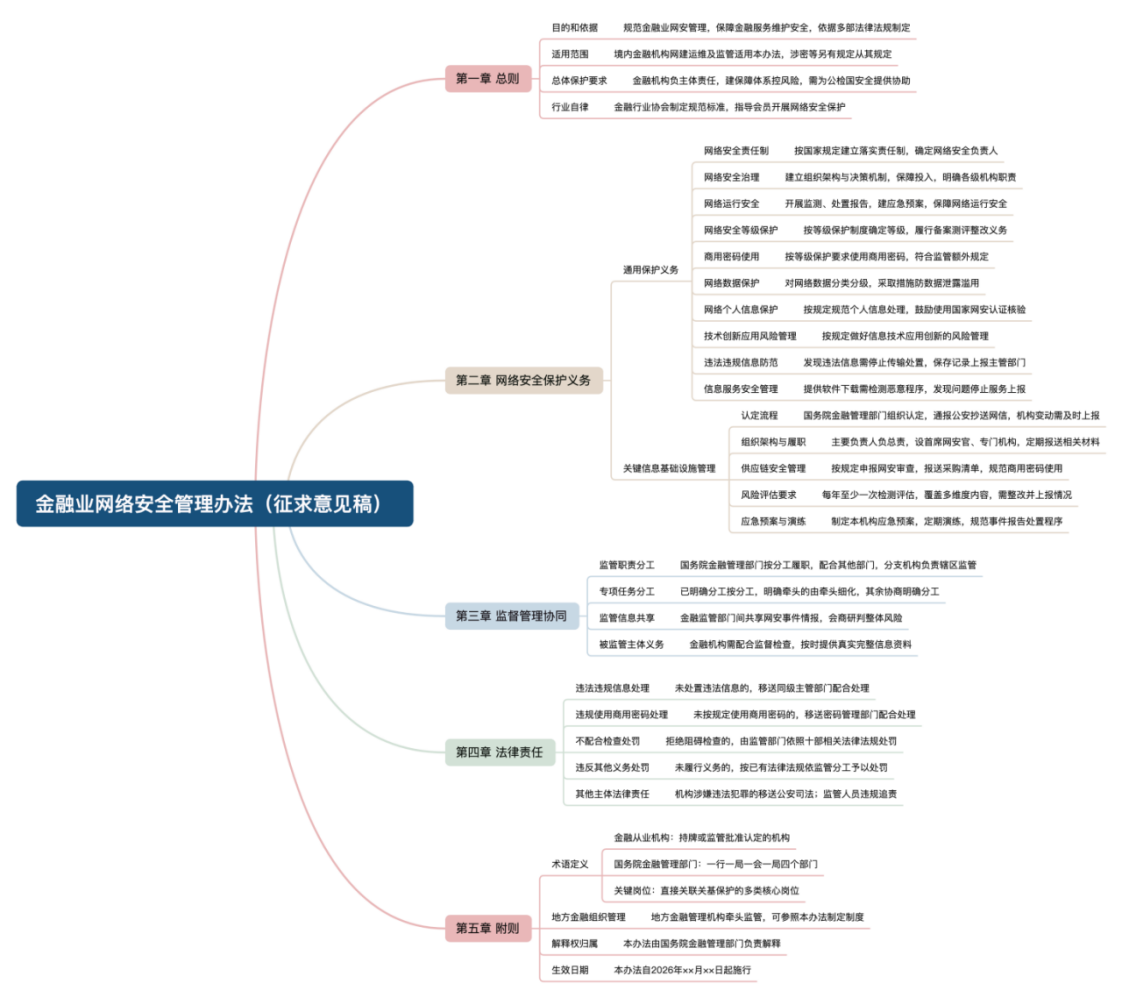
新规核心变革总结:金融安全产业市场机遇全景分析
政策顶层定位:四部委联合发文的监管变革意义
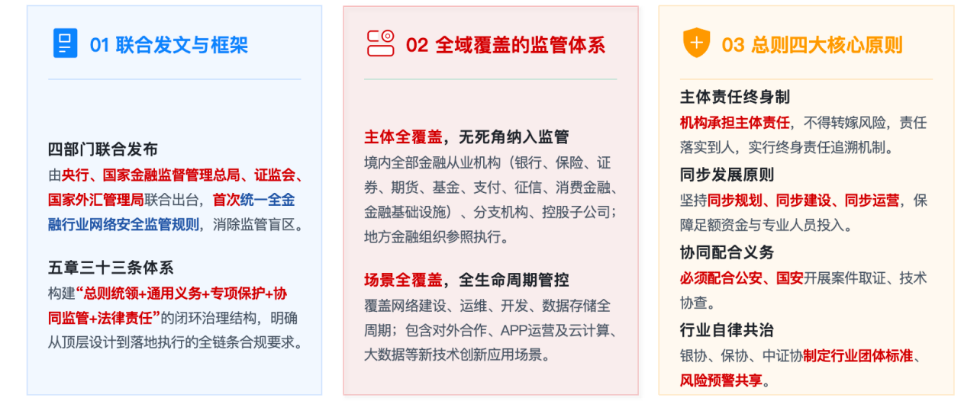
《办法》由央行、国家金融监督管理总局、证监会、国家外汇管理局四部门联合出台,这是金融行业网络安全监管领域首次实现跨部门统一发文。此前,银行、证券、保险等不同金融子行业分别遵循各自的监管规则,存在标准不一、执行尺度差异等问题。四部门联合发文的制度设计,从根本上消除了监管盲区,构建了"一张清单管到底"的监管新格局。
值得注意的是,2026年7月10日,国家金融监督管理总局还单独发布了《银行业保险业网络安全管理办法(征求意见稿)》(共八章七十二条),与四部门联合发布的《金融业网络安全管理办法(征求意见稿)》相衔接,形成了"通用框架+行业细则"的双层监管体系。
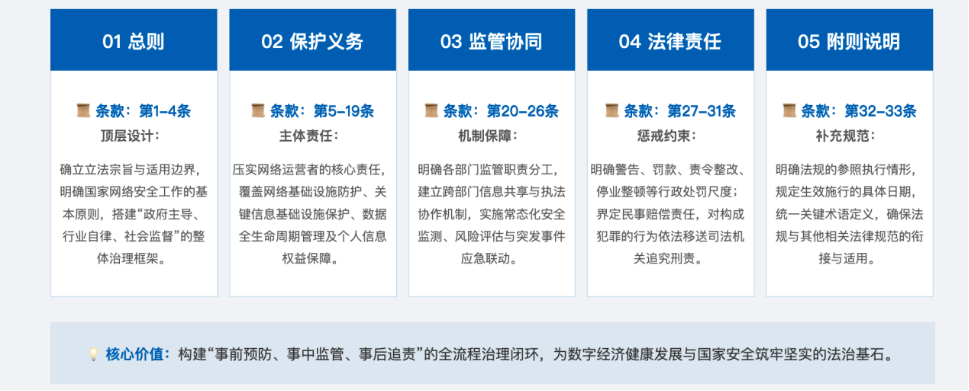
法律框架体系:五章三十三条构建闭环治理体系
《办法》全文共五章三十三条,构建了"总则统领+通用义务+专项保护+协同监管+法律责任"的闭环治理结构。这一架构设计体现了从顶层设计到落地执行的全链条合规要求,确保政策既有宏观指导,又有微观抓手。
监管覆盖边界:机构+业务场景双重全域管控
《办法》实现了主体全覆盖 与场景全覆盖的双重覆盖:
- ****主体全覆盖:****境内全部金融从业机构,包括银行、保险、证券、期货、基金、支付、征信、消费金融、金融基础设施等,及其分支机构、控股子公司;地方金融组织参照执行。
- ****场景全覆盖:****覆盖网络建设、运维、开发、数据存储全生命周期;包含对外合作、APP运营及云计算、大数据、人工智能等新技术创新应用场景。
总则核心解读:四大监管底层原则落地要求
四大核心原则:
- 主体责任终身制。
金融机构承担网络安全主体责任,不得将安全风险转嫁给第三方服务商,责任落实到人,实行终身责任追溯机制。这一规定从根本上压实了金融机构的安全主体责任,避免出现"外包即免责"的错误认知。
- 同步发展原则。
坚持网络安全与信息化发展并重,落实同步规划、同步建设、同步运营的"三同步"要求,保障足额资金投入与专业人员配置。安全不再是信息化的"后置环节",而是与业务发展同频共振的核心要素。
- 协同配合义务。
金融机构必须配合公安、国家安全机关开展案件取证、技术协查等工作,在重大网络安全事件中服从国家统一指挥调度。
- 行业自律共治。
充分发挥银行业协会、保险业协会、证券业协会等行业组织作用,制定行业团体标准,建立风险预警信息共享机制,形成监管与自律的合力。