核心判断:Files V4 把文件能力从"上传一个二进制"推进成了可观察的生命周期。应用要验收的不是一次 HTTP 200,而是元数据可查询、流式下载能关闭、取消信号能传播、删除可以幂等重试,并且每一步失败都能留下可恢复的状态。
这篇文章解决一个具体问题:接入 Vercel AI SDK 的文件能力后,为什么"文件上传成功"仍然可能在用户侧表现为下载卡死、过期时间失控、取消后资源泄漏,或者重试时把同一个对象删出两个不同结果?读者可以用文中的状态模型、Node.js 模拟、适配器接口和验收表,把自己的文件网关或 AI 工作流补成一个可回滚的交付闭环。
1. 这次版本变化到底增加了什么
Vercel AI SDK 在 2026-09-01 的 ai@7.0.89 发布说明中扩展了 FilesV4 接口:增加可选的 getFileMetadata、流式 downloadFile 与 deleteFile;上传和核心 uploadFile() 增加 abortSignal、headers 选项,并支持 { type: 'stream' } 的上传数据;上传结果暴露 byteSize、createdAt、expiresAt。同一条变更还新增了流式 multipart 上传、删除请求和二进制响应处理,并强调失败路径的流关闭。
@ai-sdk/workflow@2.0.20 在同日发布,修复了停止条件中工具与 Runtime context 类型保持;前一版补齐了 maxRetries、abortSignal、空 activeTools 和本地工具取消传播。对文件工作流来说,这意味着文件操作不能被视为 Agent Loop 之外的一次孤立副作用:停止条件、取消传播和文件流清理必须在同一条控制链上。
这里要分清三种信息:
| 信息层 | 本文采用的证据 | 不能推出的结论 |
|---|---|---|
| 官方事实 | Release 的接口名、选项名、返回字段和 provider-utils 变更 | 不能推出每个 Provider 都已支持全部方法 |
| 本地实测 | Node.js 22.19.0 的内存 FileStore 模拟 | 不能冒充真实 Provider 或 SDK 升级回归 |
| 工程判断 | 把文件拆成状态、事件和验收门禁 | 不能替代目标存储的 SLA、计费和合规条款 |
因此本文不会把"新增 API"写成"升级后业务自动安全"。真正需要迁移的是应用层的完成定义。
2. 为什么上传 200 仍然不代表交付完成
一个文件请求至少跨过五个边界:客户端把数据送到服务端,服务端生成对象 ID,元数据被登记,消费者通过流读取内容,最后对象按策略过期或被删除。任何一步的成功都不等于整个交付成功。
最常见的旧实现只有一个布尔值:
text
upload() -> { ok: true }这个返回值没有回答五个问题:
- 实际写入了多少字节,和客户端声明的大小是否一致?
- 对象的
createdAt、expiresAt是否能被后续任务读回? - 下载是一次性 Buffer 还是可背压的流?客户端断开时谁关闭底层连接?
- 用户按下取消后,Provider、网关、缓存和对象存储是否都停止了读取?
- 删除请求超时后重试,调用方收到的结果是否仍然一致?
如果答案只能从日志里猜,应用就没有文件交付协议,只有一组不可追踪的副作用。
本文采用以下简化状态图。状态不是为了制造复杂度,而是为了让重试、告警和回滚有共同语言:
text
UPLOADING -> READY -> STREAMING -> DELIVERED
     |         |          |
     v         v          v
  FAILED    EXPIRED    ABORTED
     \___________  ___________/
                 \/
              CLEANUP_PENDING -> DELETED
READY 只表示对象和元数据都已经落地;STREAMING 表示至少有一个消费者正在读取;DELIVERED 要求读端正常关闭并且字节数符合预期;ABORTED 是可观测的用户取消,不应伪装成网络故障;CLEANUP_PENDING 则给删除重试一个确定的落点。
3. 五个阶段,分别验收什么
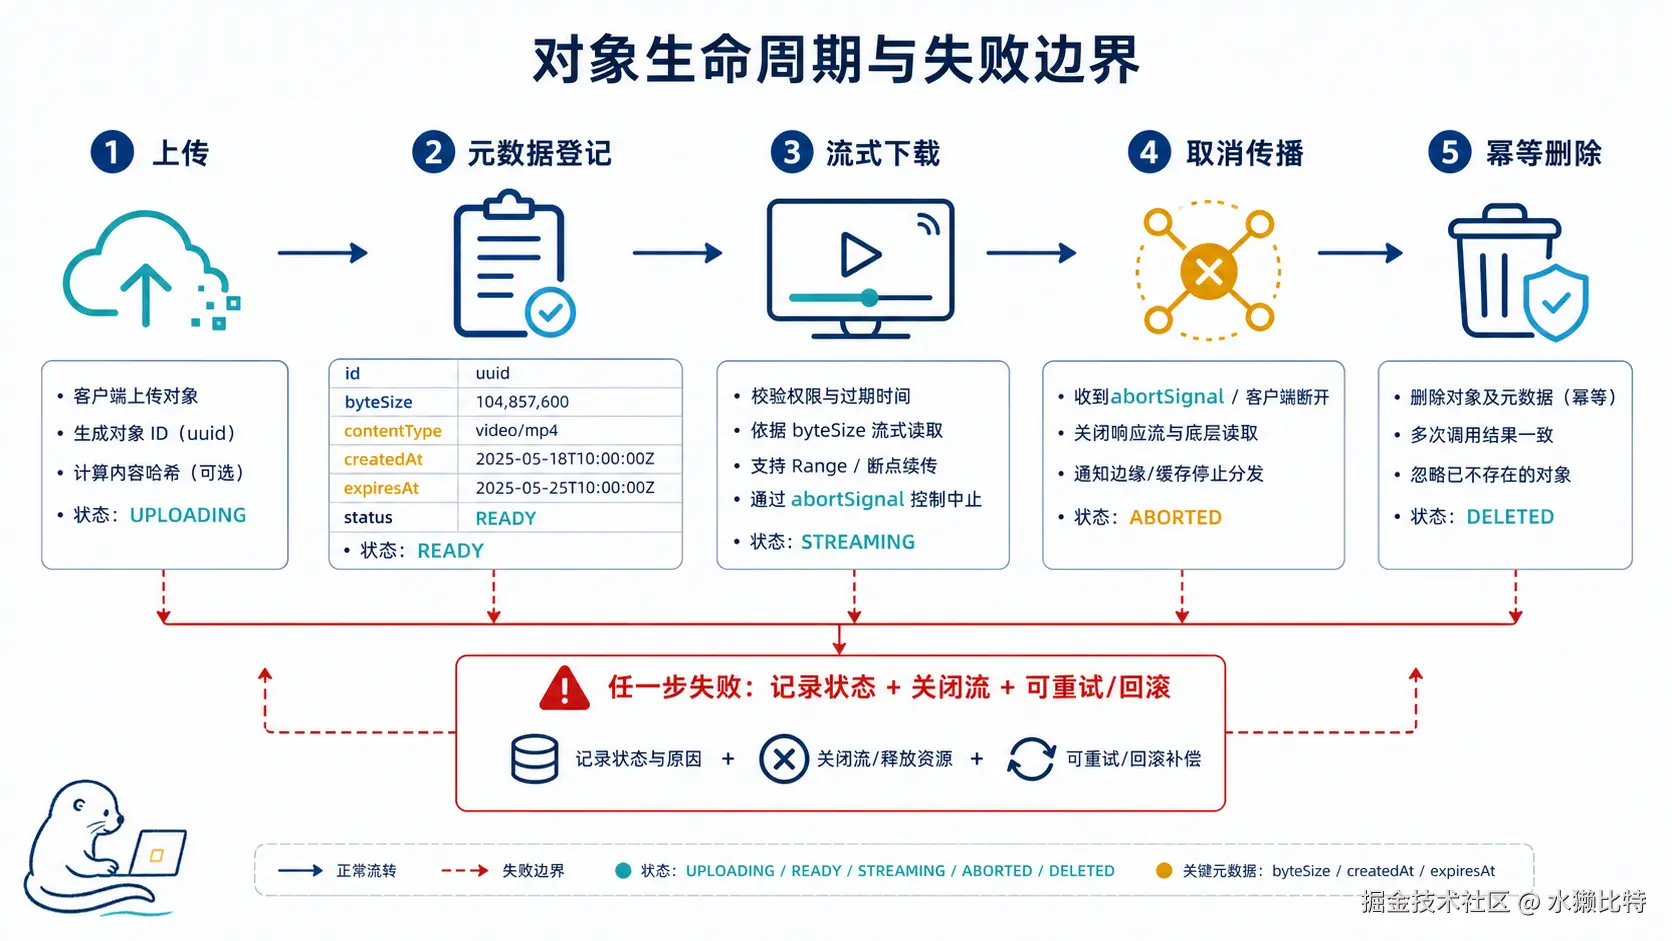
3.1 上传:先拿到对象身份,再谈后续操作
上传阶段至少需要一个调用方生成或确认的幂等键。可以使用业务任务 ID,也可以使用服务端返回的文件 ID,但不能每次重试都随机生成新对象。推荐把"写入中"和"可读"分开:
ts
type UploadReceipt = {
  id: string;
  byteSize: number;
  contentType: string;
  createdAt: string;
  expiresAt?: string;
};

type UploadInput = {
  idempotencyKey: string;
  data: AsyncIterable<Uint8Array>;
  contentType: string;
  abortSignal?: AbortSignal;
};
idempotencyKey 不是安全凭据,它只能帮助服务端把同一业务尝试映射到同一对象。真正的授权仍由服务端会话、租户和对象 ACL 决定。上传完成前不要把对象标为 READY,否则消费者可能读取到半个文件。
3.2 元数据:把可运营字段变成协议的一部分
Files V4 把 byteSize、createdAt、expiresAt 暴露到上传结果,价值不在于多了三个字段,而在于调用方可以停止从文件名、Content-Length 或日志文本推断事实。
建议最少记录:
| 字段 | 用途 | 失败时怎么处理 |
|---|---|---|
id |
稳定引用与去重 | 没有 ID 不进入下载队列 |
byteSize |
完整性检查、配额和成本 | 与读出字节数不一致则标记校验失败 |
contentType |
响应头与安全策略 | 未允许的类型拒绝公开下载 |
createdAt |
生命周期起点 | 时钟异常进入人工或延迟队列 |
expiresAt |
TTL、清理和用户提示 | 缺失时使用服务端默认,不由客户端猜 |
expiresAt 不是"到点一定删除"的承诺。它通常表示对象不应继续提供服务的时间;真正删除可能受后台清理延迟、版本保留和合规留存影响。文章和 UI 都应把"不可再下载"和"物理删除"分开描述。
3.3 流式下载:交付的是可关闭的资源
下载接口使用流而不是一次性 Buffer,才能在大文件、慢客户端和边缘函数中维持可控内存。一个框架无关的适配器形状如下:
ts
type DownloadResult = {
  stream: ReadableStream<Uint8Array>;
  contentType: string;
  byteSize: number;
  expiresAt?: string;
};

async function serveFile(id: string, request: Request) {
  const meta = await files.getFileMetadata(id);
  if (!meta) return new Response('not found', { status: 404 });
  if (meta.expiresAt && Date.parse(meta.expiresAt) <= Date.now()) {
    return new Response('expired', { status: 410 });
  }

  const result = await files.downloadFile(id, {
    abortSignal: request.signal,
  });
  return new Response(result.stream, {
    headers: {
      'content-type': result.contentType,
      'content-length': String(result.byteSize),
      'cache-control': 'private, max-age=60',
    },
  });
}
这里的关键不是 new Response() 这一行,而是 request.signal 被继续传给底层。若适配器只把信号留在 HTTP 层,用户已经断开连接,Provider 仍可能继续拉取对象,最终产生无意义的带宽和存储读取。
下载的验收至少包含三项:正常读完的字节数等于 byteSize;读端抛错时流和底层响应都关闭;客户端取消后,在有限时间内观察到 ABORTED 或等价状态。不要只观察浏览器的"下载按钮已结束"。
3.4 取消传播:AbortController 不是装饰参数
一个完整的取消链是:用户点击取消 → 页面 AbortController → workflow stop condition → AI SDK 文件调用 → Provider HTTP 请求 → 对象存储读取。链条中任何一段没有接收 abortSignal,取消就会变成"界面不再等待,但服务器仍在工作"。
ts
const controller = new AbortController();

const task = runWorkflow({
  stopWhen: ({ stepCount }) => stepCount >= 8,
  signal: controller.signal,
  async onStep(step) {
    if (step.kind === 'file') {
      await files.downloadFile(step.fileId, {
        abortSignal: controller.signal,
      });
    }
  },
});

cancelButton.onclick = () => controller.abort('user_cancelled');
上面是接口形状示例,不是对某个版本 runWorkflow 参数的逐字复制。真实项目应以所用 SDK 和 Provider 类型定义为准。这里要验收的是信号是否沿调用链传递,以及被取消的 Promise 是否最终进入可记录的终态,而不是强行统一所有框架 API。
取消原因也应该进入事件:user_cancelled、deadline_exceeded、client_disconnect 与 provider_abort 的处置不同。前两者通常不需要告警,后两者若频繁出现可能提示 Provider 或网络适配器没有正确处理关闭。
3.5 删除:幂等比"删除成功"更重要
删除操作经常在最不稳定的时刻发生:任务超时、页面关闭、队列重试或 TTL 清理同时发起请求。如果第一次请求实际上已经删除对象,但响应在网络中丢失,第二次调用必须得到和第一次等价的业务结果。可以把"对象不存在"视为删除目标的最终状态,而不是错误:
ts
async function deleteIdempotently(id: string) {
  try {
    const result = await files.deleteFile(id);
    return { id, state: 'DELETED', provider: result };
  } catch (error) {
    if (isNotFound(error)) {
      return { id, state: 'DELETED', provider: 'already_absent' };
    }
    throw error;
  }
}
这段代码仍需要配合租户校验、审计和重试上限。不能为了幂等而吞掉鉴权失败、网络超时或存储服务不可用。建议把结果分成 deleted、already_absent、retryable 和 denied 四类,并把原始 Provider 错误放在受控日志中,不直接回显给用户。
4. 一个可复现的最小模拟
本文没有升级真实 SDK,也没有连接外部 Provider。为了验证状态和资源关闭逻辑,使用 Node.js v22.19.0 在内存中实现了一个极小 FileStore:上传时计算字节数,下载返回 Node 可读流,删除可以重复调用。
核心测试代码如下,读者可以直接复制到 Node.js 22:
js
const { Readable } = require('node:stream');

class MockFileStore {
  constructor() { this.files = new Map(); this.closed = 0; }
  async upload({ id, body, contentType }) {
    const chunks = [];
    for await (const chunk of body) chunks.push(Buffer.from(chunk));
    const data = Buffer.concat(chunks);
    const meta = {
      id, byteSize: data.byteLength, contentType,
      createdAt: '2026-09-02T00:00:00Z',
      expiresAt: '2026-09-09T00:00:00Z',
    };
    this.files.set(id, { data, meta });
    return meta;
  }
  async getFileMetadata(id) { return this.files.get(id)?.meta ?? null; }
  async downloadFile(id, signal) {
    const file = this.files.get(id);
    if (!file) throw new Error('NOT_FOUND');
    const source = Readable.from(file.data);
    const onAbort = () => source.destroy(new Error('ABORTED'));
    signal?.addEventListener('abort', onAbort, { once: true });
    source.once('close', () => {
      this.closed++;
      signal?.removeEventListener('abort', onAbort);
    });
    return source;
  }
  async deleteFile(id) {
    this.files.delete(id);
    return { id, deleted: true };
  }
}

async function readAll(stream) {
  const chunks = [];
  try {
    for await (const chunk of stream) chunks.push(Buffer.from(chunk));
  } finally {
    if (!stream.destroyed) stream.destroy();
  }
  return Buffer.concat(chunks);
}

// upload -> metadata -> stream close -> idempotent delete
本地运行输出:
text
UPLOAD 14 text/plain true true
META {
  id: 'file_demo_001',
  byteSize: 14,
  contentType: 'text/plain',
  createdAt: '2026-09-02T00:00:00Z',
  expiresAt: '2026-09-09T00:00:00Z'
}
DOWNLOAD hello files v4 closed= 1
DELETE_1 { id: 'file_demo_001', deleted: true }
DELETE_2 { id: 'file_demo_001', deleted: true }
IDEMPOTENT true
STREAM_CLOSES true
这组输出只能证明模拟器的四个性质:元数据被保存,读完后流关闭,删除可重复调用,删除后查不到元数据。它没有证明真实 SDK 的 Provider 适配已经通过,也没有覆盖半途取消、Range 请求、重定向、缓存、并发删除和跨区域复制。
5. 把 SDK 能力接入现有系统的适配器
不要让业务代码到处判断 Provider 的字段差异,可以在边界层统一一个内部接口:
ts
interface FileLifecycleAdapter {
  upload(input: UploadInput): Promise<UploadReceipt>;
  getFileMetadata(id: string): Promise<UploadReceipt | null>;
  downloadFile(
    id: string,
    options: { abortSignal?: AbortSignal; headers?: HeadersInit },
  ): Promise<DownloadResult>;
  deleteFile(id: string, options?: { abortSignal?: AbortSignal }): Promise<{
    id: string;
    state: 'DELETED' | 'RETRYABLE' | 'DENIED';
  }>;
}
适配器内部再映射 Vercel AI SDK 的 FilesV4,或映射现有对象存储 SDK。这样做有三个收益:
- Provider 暂时没有
downloadFile时,可以明确降级为受控代理,而不是悄悄返回一个不完整对象; abortSignal和headers的传递可以通过单元测试固定下来;- 删除、过期和重试的业务状态不被某个 Provider 的错误字符串绑架。
适配器不应该做的事情也要写清楚:不在服务端日志记录文件内容,不从客户端传入的 expiresAt 直接决定保留期限,不把 deleteFile 的网络超时转换为"已删除",不把未授权的 getFileMetadata 当成"对象不存在"。
6. 生产验收矩阵
下面这张表可以直接转成测试用例或发布前检查项:
| 场景 | 观察点 | 通过条件 | 不通过时的动作 |
|---|---|---|---|
| 正常上传 | receipt 与对象 | id、byteSize、时间字段齐全;状态变为 READY |
标记 FAILED,不进入消费队列 |
| 重复上传 | 相同幂等键 | 不产生不可追踪的第二个业务对象 | 对账并清理孤儿对象 |
| 元数据查询 | 权限、TTL、大小 | 未过期且有权限时返回一致快照 | 记录 NOT_FOUND / EXPIRED,不泄露存在性 |
| 正常下载 | 字节数、流关闭 | 读出字节数等于 byteSize,底层流关闭 |
标记交付失败,触发有限重试 |
| 客户端取消 | abortSignal、关闭事件 |
有限时间内看到 ABORTED 且无持续读取 |
检查每层信号传递和资源释放 |
| Provider 5xx | 错误类别 | 保留原始 request id,重试不重复计费 | 进入退避队列,超过上限告警 |
| 重复删除 | 两次或并发删除 | 两次都收敛到 DELETED |
区分不存在、拒绝和临时失败 |
| TTL 清理 | 到期对象 | 不再允许新下载;清理延迟可观测 | 延迟超阈值进入清理告警 |
| 越权读取 | 其他租户 ID | 返回统一的拒绝或不存在语义 | 记录安全事件,不回显对象详情 |
特别注意"有限时间"。取消和关闭不能只写成"最终会停止",应给出服务端可接受的上限,例如 5 秒内停止继续读取、30 秒内进入清理队列。具体数值取决于 Provider 和业务 SLA,本文不替任何系统指定默认值。
7. 观测、成本与回滚
文件链路至少应有一条关联 ID:traceId 贯穿上传、元数据、下载、取消和删除;fileId 用于对象级检索;workflowRunId 用于回溯是哪次 Agent 工作流创建了对象。日志只记录字段和状态,不记录二进制内容、授权头或完整下载 URL。
推荐的指标包括:
file_upload_bytes_total:按租户、Provider 和结果状态统计;file_download_stream_seconds:观察慢读端和未关闭连接;file_abort_total:按user_cancelled、client_disconnect、provider_abort分组;file_delete_idempotent_total:区分首次删除和已不存在;file_cleanup_lag_seconds:expiresAt到实际清理的延迟。
Files V4 的流式 multipart、删除和二进制响应处理把"关闭资源"放到了 provider-utils 层,这能减少适配器漏关流的机会,但不能替代业务层的回滚设计。建议把回滚拆成三类:
- 上传未完成 :标记
FAILED,按 TTL 清理临时分片,不让消费者看到对象。 - 下载中断:保留对象到重试窗口结束,记录已发送字节;若不支持断点续传,就重新从头开始并限制次数。
- 删除响应丢失 :重试
deleteFile,把NOT_FOUND收敛为DELETED;只有明确的权限拒绝才阻断并人工处理。
不要把"回滚"理解成把已经发给用户的字节收回来。文件交付是有副作用的,回滚只能保证后续不再提供、清理未完成资源并让账本与实际状态最终一致。
8. 常见误区对照:把"能用"改成"可验收"
很多文件链路在开发环境看起来没有问题,是因为小文件、局域网和单用户把失败窗口都藏起来了。上线前可以把下面四个误区逐一改写成测试断言:
- 误区一:上传接口返回对象就算完成。 实际断言应包含对象 ID、字节数和可查询元数据;对象处于
UPLOADING时,消费端必须拿不到它。 - 误区二:浏览器取消等于服务端取消。 实际断言应检查同一个
AbortSignal是否到达 workflow、SDK、Provider HTTP 请求和存储读流,并在限定时间内看到关闭事件。 - 误区三:删除返回 404 就是失败。 对清理任务来说,不存在通常已经达到了目标状态;只有权限拒绝和不可恢复错误才应阻断队列。
- 误区四:有
expiresAt就不会产生长期存储。expiresAt只是服务时间边界,清理延迟、版本保留和副本同步仍要单独测量并告警。
把这四类断言写入 CI 后,升级 SDK 的风险会从"看发布说明猜兼容"变成"执行一组可观察的契约"。这也是 Files V4 适合放在适配器边界的原因:Provider 差异留在一处,业务状态和验收证据可以跨 Provider 复用。
9. 安全边界和适用范围
文件接口常被当成普通 CRUD,但它同时暴露了资源存在性、租户隔离、内容类型和成本面。至少应检查:下载前的租户 / 用户授权、允许的 contentType、响应头中的缓存策略、文件名编码、大小上限、过期时间来源、日志脱敏和删除审计。
本文没有覆盖以下主题:真实 Provider 的签名 URL 规则、跨区域一致性、Range / 断点续传、病毒扫描、DLP、版权审核、对象锁定、法定留存,以及 SDK 每个 Provider 的具体兼容矩阵。若系统受这些约束影响,应在适配器之上增加独立门禁,不能因为 Files V4 提供了接口就默认能力已经存在。
还要警惕"成功上传后立刻公开 URL"的快捷方案。公开 URL 会把授权判断从应用层推给图床或 CDN;当对象过期、撤回或跨租户访问时,原有业务规则很难再收回。更稳妥的做法是由应用层签发短时、带权限上下文的下载请求,并让撤销和审计回到同一条链路。
10. 发布前检查清单
如果你准备把 Files V4 接到生产工作流,可以按下面顺序验收:
- 固定
ai@7.0.89、@ai-sdk/workflow@2.0.20与实际 Provider 版本,记录 lockfile 和发布日期。 - 先写一个只读的
getFileMetadata检查,确认权限、大小和过期语义,再开放下载。 - 用小文件和大文件分别验证流式下载,记录字节数、首字节延迟和关闭事件。
- 在浏览器断开、用户取消、工作流 stop condition 三种场景触发
AbortController,确认每层都收到信号。 - 让删除请求故意丢失响应,再重试一次,确认结果收敛到同一个
DELETED状态。 - 用越权租户 ID、过期对象、未知 ID 和不允许的类型做拒绝测试,确认不泄露对象存在性。
- 检查日志和指标没有二进制、token、Cookie、私钥或完整签名 URL。
- 为
FAILED、ABORTED、EXPIRED、CLEANUP_PENDING分别定义重试、告警和人工处理边界。
结语
Files V4 真正值得迁移的不是三个新方法,而是文件完成定义:上传要有可验证的收据,下载要有可关闭的流,取消要能穿透工作流,删除要能幂等重试。只要这四件事没有被同一套状态和证据串起来,系统就仍然会把"请求成功"误当成"用户拿到了正确文件"。
本文的官方版本事实来自 Vercel AI SDK 的 ai@7.0.89 与 @ai-sdk/workflow@2.0.20 Release;Node.js 输出是本地内存模拟,不是 Provider 兼容性证明。接入真实存储前,请把本文的接口形状替换成目标 SDK 的类型定义,并把验收矩阵变成自动化回归和上线门禁。
原始来源
素材清单
| 文件 | 尺寸 | 用途 | 对应章节 |
|---|---|---|---|
2026-09-02-Vercel-AI-SDK-FilesV4生命周期-发布素材/01-封面.png |
1536×1024 | 独立文章封面 | 首屏与平台封面 |
2026-09-02-Vercel-AI-SDK-FilesV4生命周期-发布素材/02-文件生命周期与失败边界.png |
1672×941 | 文件状态、失败分支和验收关系 | 第 3 节 |
G0---G3 审核记录
- G0 任务:单一问题是"为什么上传成功仍可能交付失败";主类型为工程教程与发布门禁;受众是接入 AI 文件工作流的前后端工程师。
- G1 事实:版本、方法名、选项和返回字段逐条来自官方 Release;文章明确未运行真实 Provider,官方事实、本地模拟和工程推断分层。
- G2 工程:包含 Node.js 22 模拟代码与输出、流关闭、取消传播、删除幂等、重试和回滚边界;不含凭据、私有地址或真实用户数据。
- G3 编辑与交付:已人工去除空泛铺垫和虚构亲测;封面与知识图为独立 PNG,尺寸和章节映射已回读;平台发布前仍须完成两端编辑器实际计数、预览结构、图片加载和公开列表验收。