工业数据安全,不能只盯着数据库。
PLC、仪表和数控设备产生的数据,通常要经过OPC服务器、工业网关或采集软件,再进入SCADA、MES、历史数据库和云平台。只要其中一段缺少访问控制、传输保护或操作记录,数据防护就可能出现断点。
对于制造企业,一个值得优先检查的问题是:
PLC和控制系统里的数据,究竟通过什么路径离开生产现场? 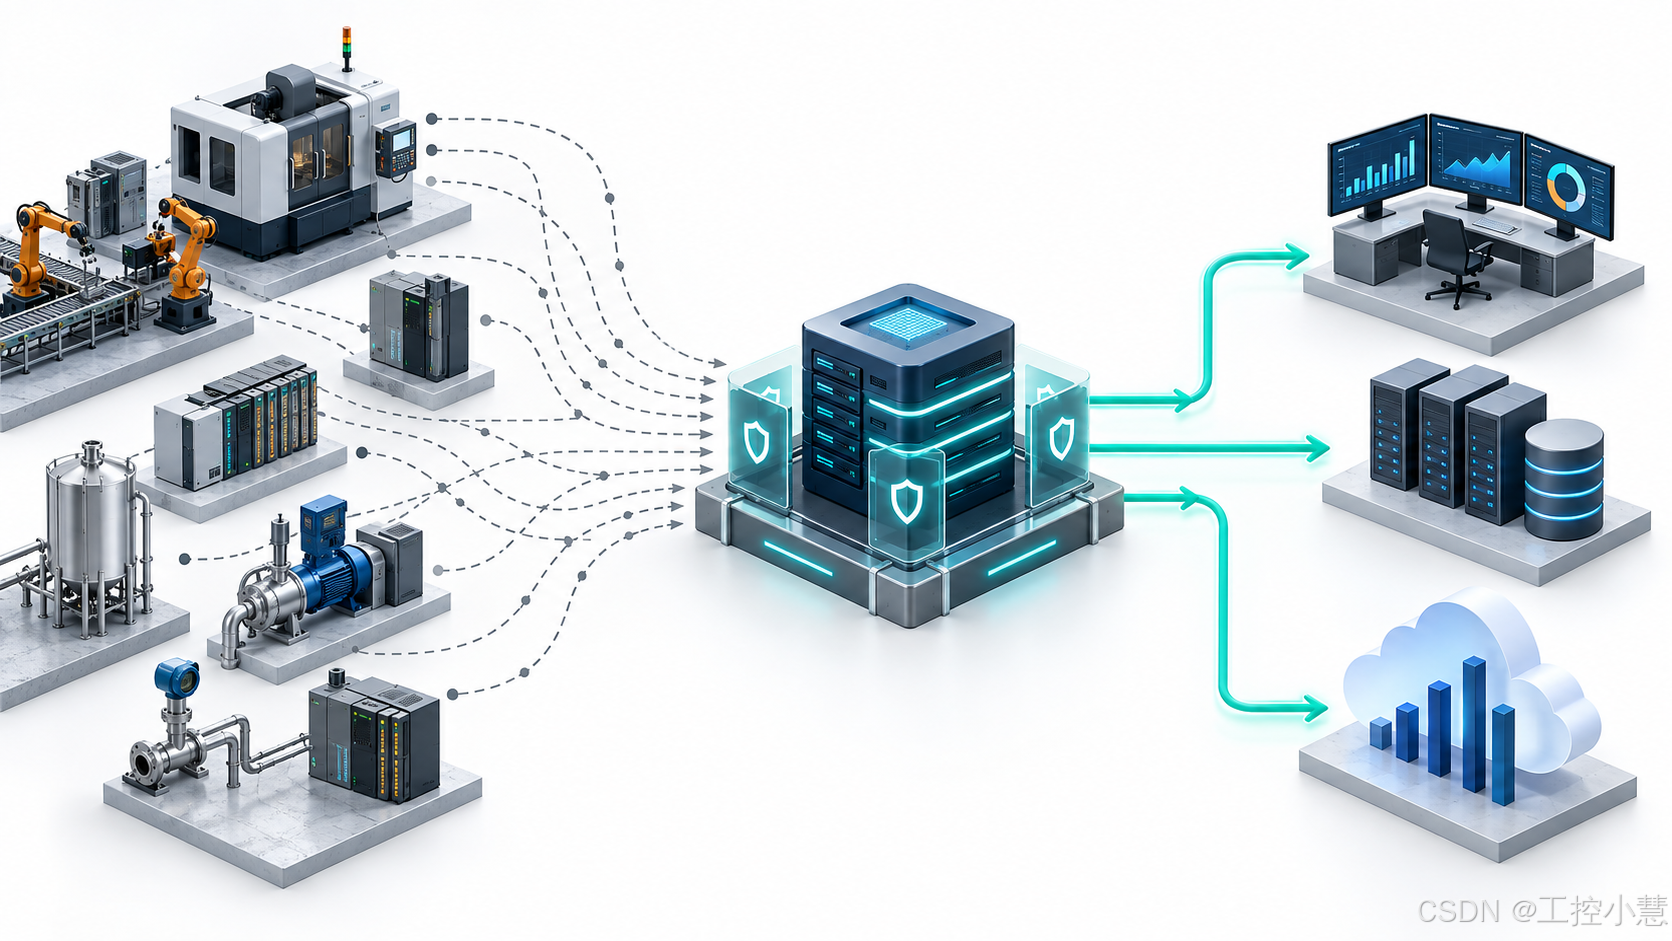
一、数据已经采上来,不等于链路足够安全
不少工厂在数字化建设过程中形成了大量点对点连接:
- MES直接访问OPC服务器;
- 历史数据库再建立一条采集连接;
- 报表和AI平台分别保存账号与点表;
- OPC DA跨网段通信仍依赖DCOM和动态端口;
- 只需读取数据的系统,同时拥有向现场写入的能力。
系统越多,现场数据源对外暴露的范围越大。发生故障或安全事件时,企业还可能无法快速回答:谁修改了连接?谁调整了权限?数据是否允许反向写入?
2026年3月31日,推荐性国家标准GB/T 44462.4-2026《工业互联网企业网络安全 第4部分:数据防护要求》正式发布,并将于10月1日实施。该标准关注工业互联网数据分类分级及全生命周期防护,覆盖数据收集、存储、使用加工、传输、提供和销毁,以及权限、日志与安全审计等内容。换句话说,企业不仅要保护数据存储位置,也要看清数据在系统之间如何流动、由谁使用、能否追溯。
这些问题既不完全属于PLC,也不完全属于MES或数据库,而是集中在工业数据的采集、交换和传输层。
二、先把分散的数据链路收拢起来
既然风险集中在采集、交换和传输层,改造就不一定要从替换PLC、MES或数据库开始。一个更直接的思路,是先在数据源与数据使用方之间建立统一的数据控制点,把分散连接收拢起来,再管理谁能访问、如何传输以及是否允许写回。
Cogent DataHub正适合部署在这个位置:
PLC、设备及控制系统
↓
OPC DA、OPC UA、Modbus、MQTT等数据源
↓
DataHub:数据汇聚、权限控制与安全传输
↓
MES、SCADA、数据库及云平台
它的价值不只是协议转换,而是将原本分散的数据连接收敛为相对统一、可管理的通道。
结合GB/T 44462.4-2026关注的数据生命周期,DataHub可以在以下几个环节提供支撑。
1. 减少上层系统直接访问现场
DataHub可以统一连接现场的OPC DA、OPC UA、Modbus和MQTT数据源,再向不同应用提供数据。
上层系统不再分别进入控制区,企业可以集中管理哪些应用能够连接、访问哪些数据,以及是否拥有写入权限,从而缩小现场OPC服务器和控制系统的暴露范围。
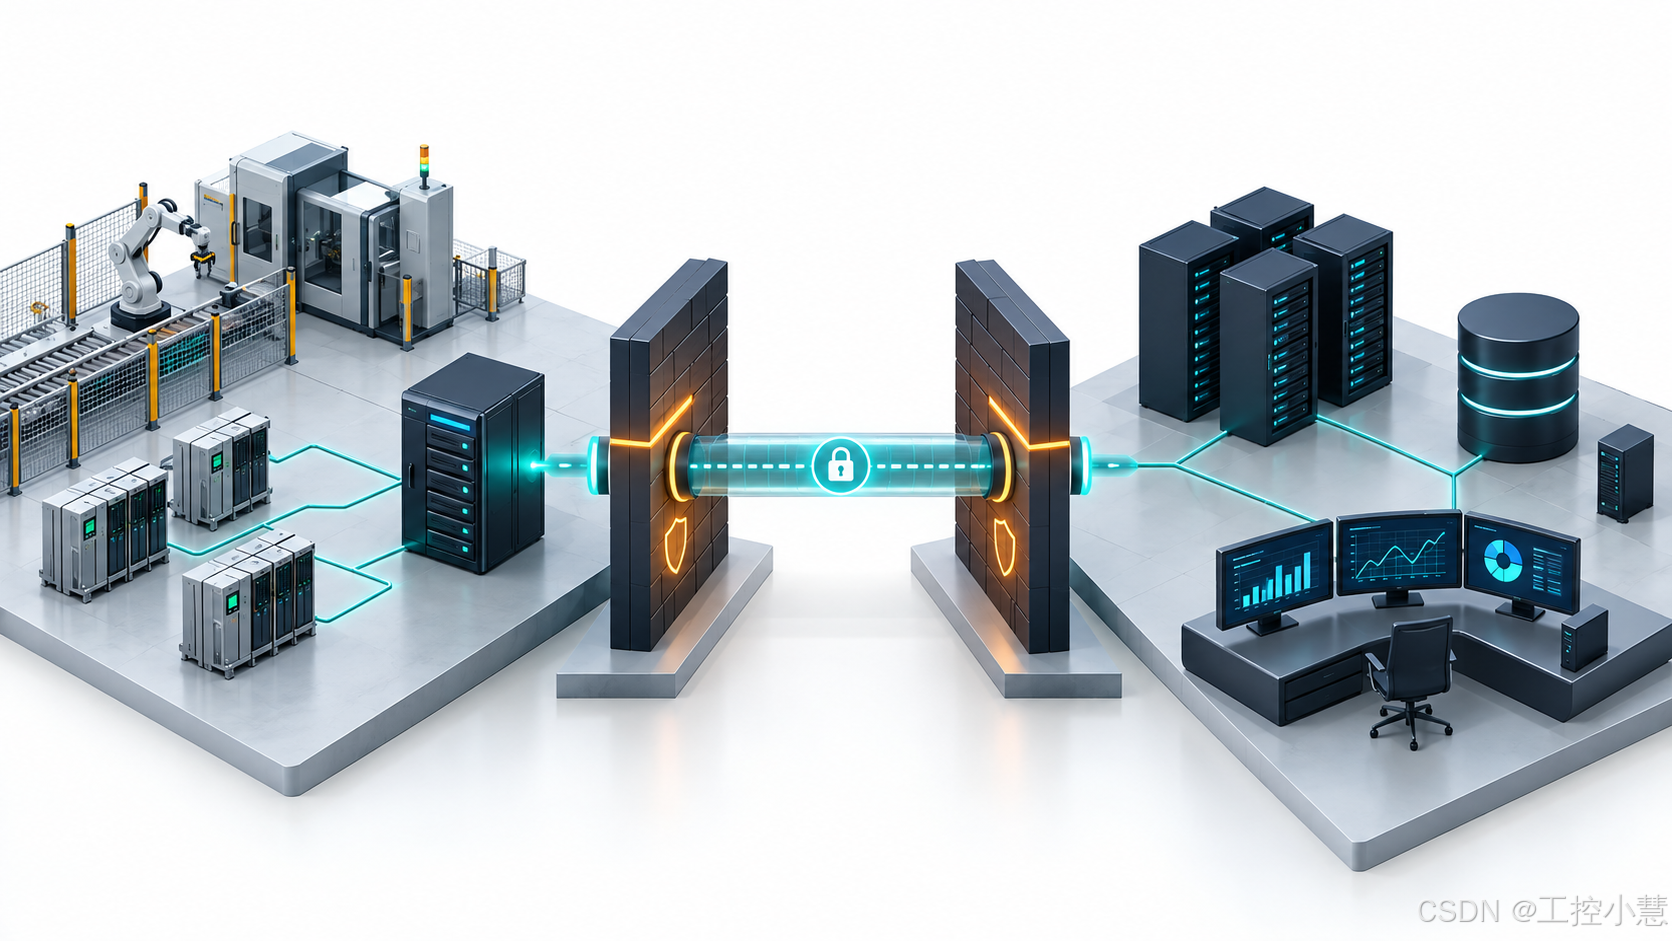
2. 改造跨网段的OPC DA通信
OPC DA并不会因为新标准实施而失效,但远程通信通常依赖Windows DCOM,涉及账号、组件权限、RPC动态端口和防火墙等复杂配置。
一种存量改造方式,是让DataHub在数据源侧就近连接OPC DA服务器,再通过Tunnel/Mirror将数据送往目标网络。远端应用可以继续通过OPC DA、OPC UA或MQTT使用数据。
这样既能保留暂时不能更换的现场系统,也可以减少远程DCOM连接,避免为每个上层应用分别开放访问路径。
3. 细化读取、写入和配置权限
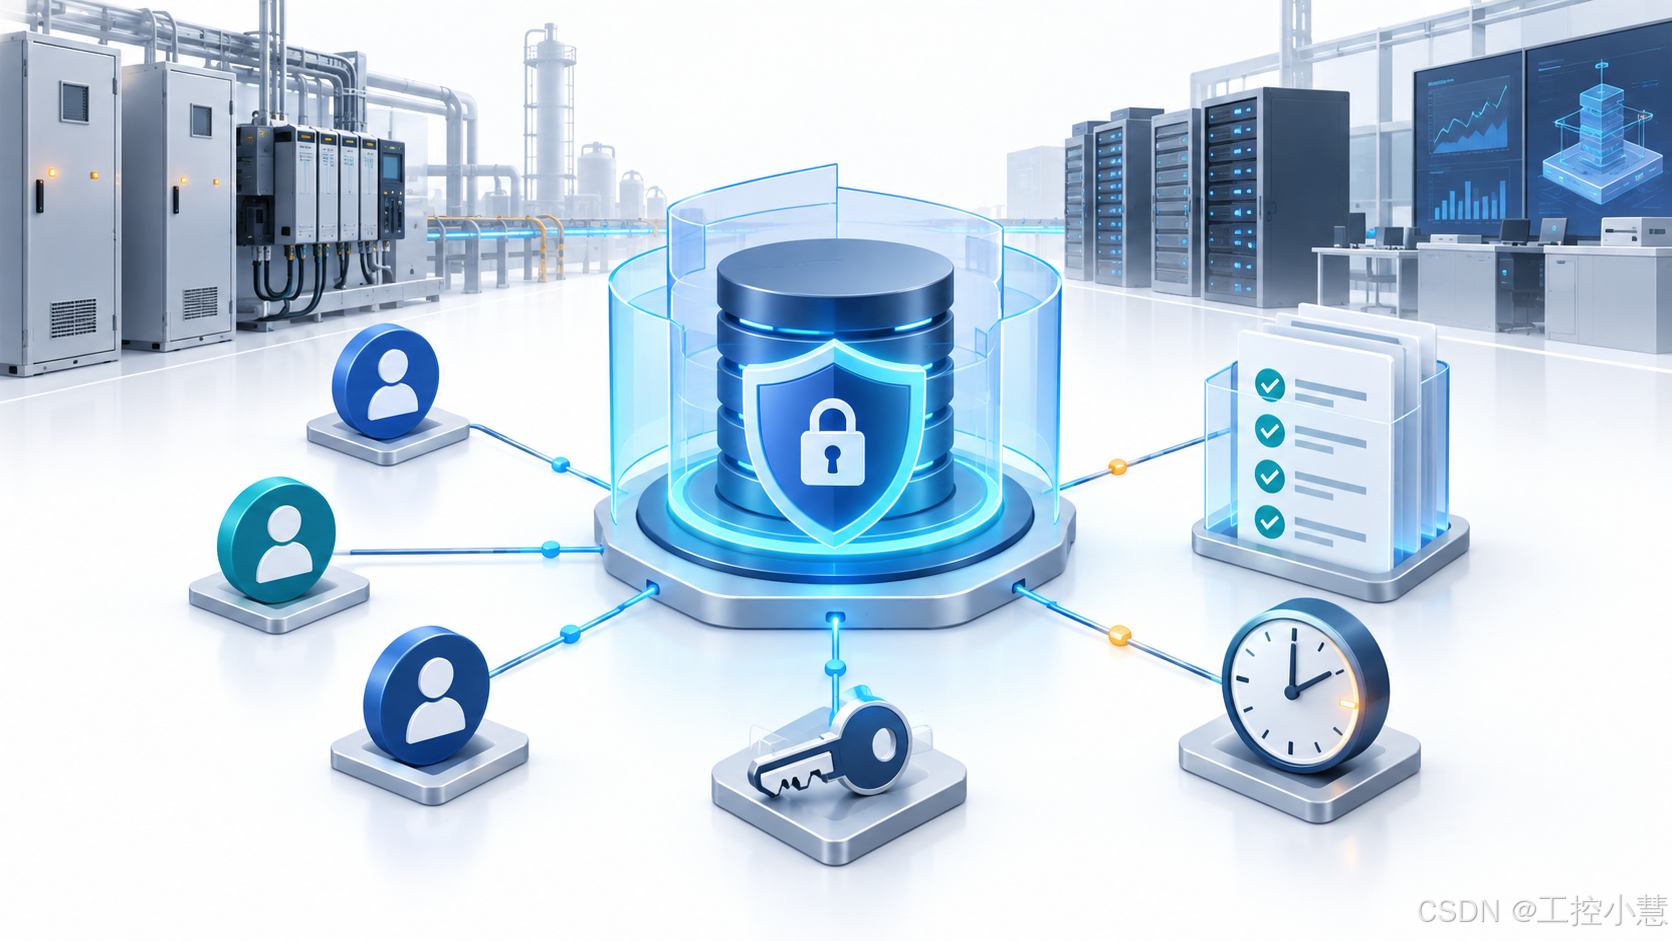
DataHub V11强化了安全模型,可从用户、角色、来源地址和连接协议等维度设置权限,并支持Windows或LDAP用户、多因素认证、自定义角色和数据域权限。
企业可以进一步区分:
- 谁可以连接;
- 从哪里连接;
- 可以访问哪些数据;
- 只能读取还是允许写入;
- 是否有权修改DataHub配置。
不过,企业仍需先完成数据分类分级。DataHub可以执行权限策略,但不能代替企业决定哪些数据应该由谁使用。
4. 记录数据链路的配置变化
DataHub V11.1增加了Audit审计功能,可记录DataHub配置由谁在什么时间进行了哪些修改。
当OPC连接、MQTT目标、用户权限或隧道配置发生变化时,这类记录可以为故障排查和安全审计提供依据。
需要注意的是,DataHub的配置审计不等于完整的数据合规审计。日志防篡改、长期留存、业务数据修改记录和电子签名,仍需由集中日志平台或业务系统完成。
5. 支持"只出不进"的数据传输
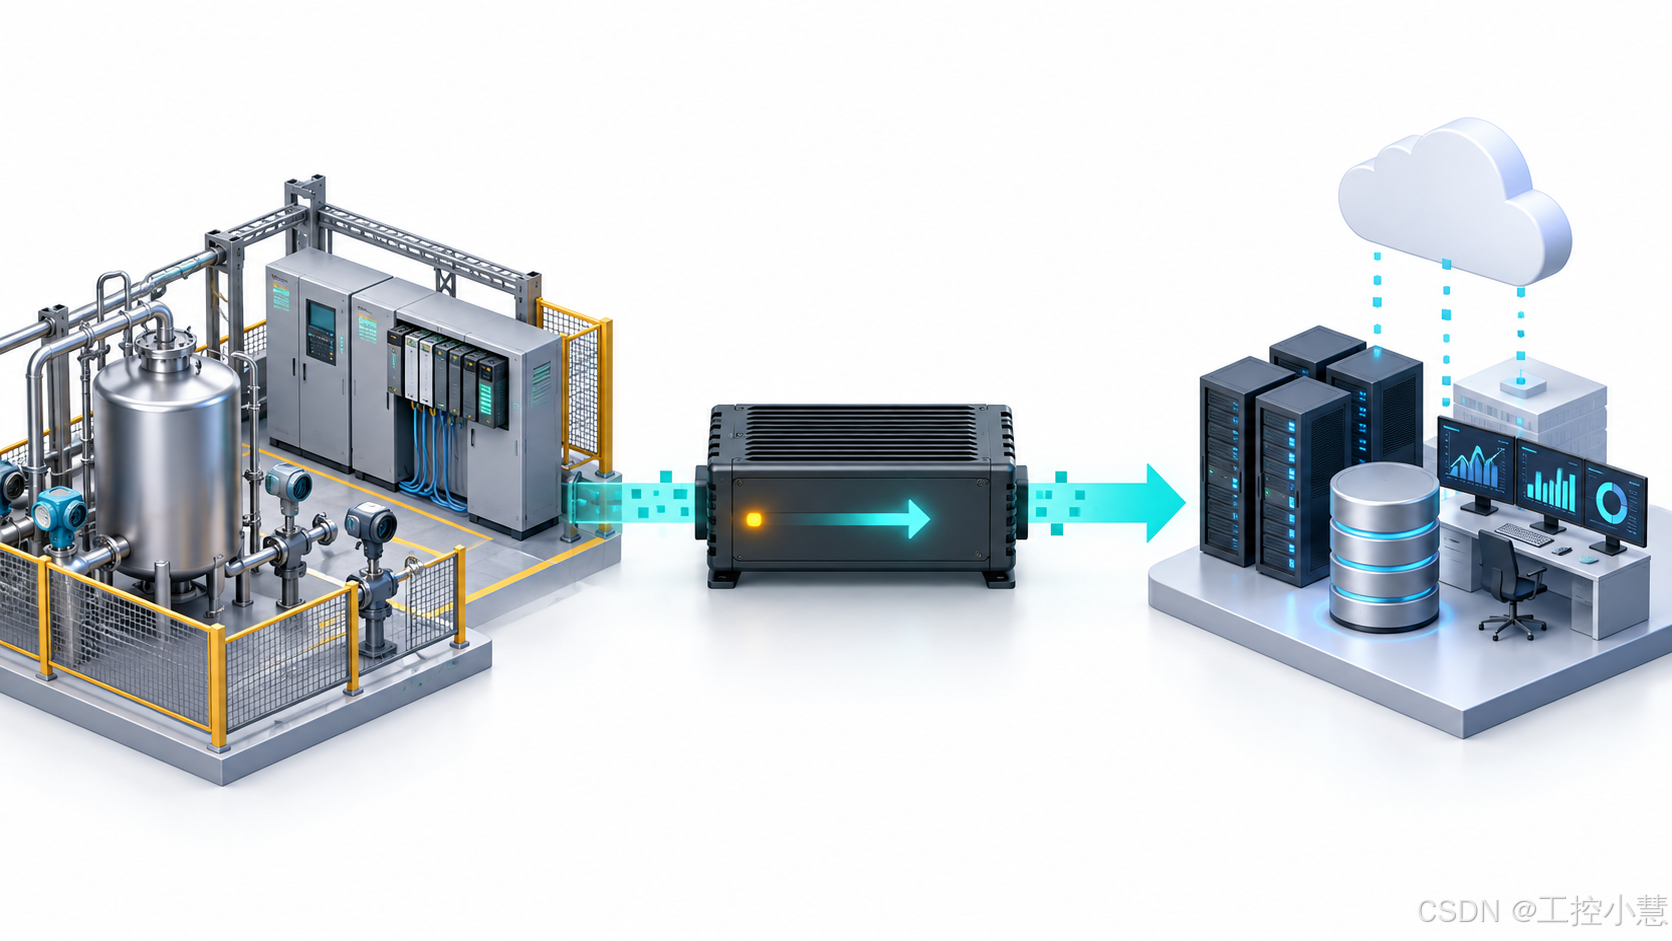
对于电力、能源及高安全等级网络,一些场景只允许生产数据向外发送,不允许外部应用数据反向进入。
DataHub V11提供数据二极管模式。在软件模式下,它会丢弃入站应用数据;同时也能与硬件数据二极管配合,将OPC DA、OPC UA、MQTT或Modbus数据发送到目标网络。
但软件单向模式不能直接等同于物理隔离。普通TCP控制报文以及使用SSL时的协议报文仍可能被处理。对物理单向有明确要求的场景,仍需配置硬件数据二极管或符合要求的隔离设备。
三、DataHub如何支撑工业数据传输环节的防护?
DataHub的价值,集中体现在工业数据的采集、交换和传输环节。通过统一接入、连接收敛、权限控制和传输隔离,它可以把分散在各系统中的技术措施落实到具体的数据链路上。
GB/T 44462.4-2026涉及数据分类分级、技术防护、人员制度、安全评估、日志审计和应急处置等多个方面,任何单一软件都无法覆盖全部要求。
具体来说,DataHub主要能够支撑:
- 多种工业数据源统一接入;
- 减少上层应用直接访问控制区;
- 跨网段数据隧道;
- 用户、连接及读写权限控制;
- 配置变更审计;
- 软件单向传输及硬件数据二极管适配。
数据分类分级、数据资产管理、脱敏防泄漏、数据出境、日志合规留存和应急响应,仍需由企业整体的数据安全体系完成。
因此,更准确的定位是:
DataHub可以成为工业数据采集、交换和传输环节的技术控制点,支撑GB/T 44462.4-2026中的部分防护要求,但不能替代企业整体的数据安全治理。
四、标准实施前的链路检查清单
标准实施前,企业不妨先画出当前的数据流向,检查有多少系统正在直接访问控制区、哪些连接仍然依赖远程DCOM、哪些应用拥有不必要的写入权限,以及配置变化能否追溯。
数据"已经采上来",只是第一步。让每条链路可识别、可控制、可审计,才是工业数据防护真正需要补上的一公里。
参考资料
说明: GB/T 44462.4-2026为推荐性国家标准。本文不构成合规认定或认证结论。