如果你负责 App 安全、研发效能或移动业务风险治理,大概率熟悉这个处境:加壳、混淆、动态保护都做了,面对 AI 辅助破解时仍然感到压力。这意味着,应用加固仍需继续演进:在加壳、混淆和动态保护的基础上,进一步应对 AI 辅助逆向。
御AI对抗式应用加固,是网易智企·易盾应用加固产品线面向 AI 辅助破解的升级形态。它并非在现有方案之外再叠加一款独立产品,而是将已有的基础能力重新整合,形成覆盖攻击链多个环节、能够协同防护并持续迭代的体系。下文将具体说明此次升级包含哪些能力,以及团队如何平滑过渡。
一、现状:传统应用加固做了什么?
传统应用加固的核心逻辑可以概括为「阻止进入、延缓分析」。它通过加壳、基础混淆、符号抹除、运行时防护等手段,抬高人工逆向的门槛,让攻击者在进入应用、定位关键代码之前就付出更高成本。这类处理多数集中在发布前一次性完成,交付的是针对某个版本的静态保护。
它主要通过提高时间和人力成本,让依赖人工分析的逆向过程变得更加困难。在以专家手工分析为主的阶段,这种思路能够有效抬高攻击成本。但其边界也比较明显:防护策略主要在发布前配置,对运行期异常和上线后的复盘响应覆盖有限。策略定版后通常随版本固定,难以及时跟随攻击手法调整。
从单一文件保护到动态对抗
应用加固本身也在演进。从早期的代码混淆,到文件加壳,再到方法级动态保护、Java2C、VMP 虚拟化,防护范围从单一文件,逐步扩展到代码、数据、资源、运行环境与动态对抗。
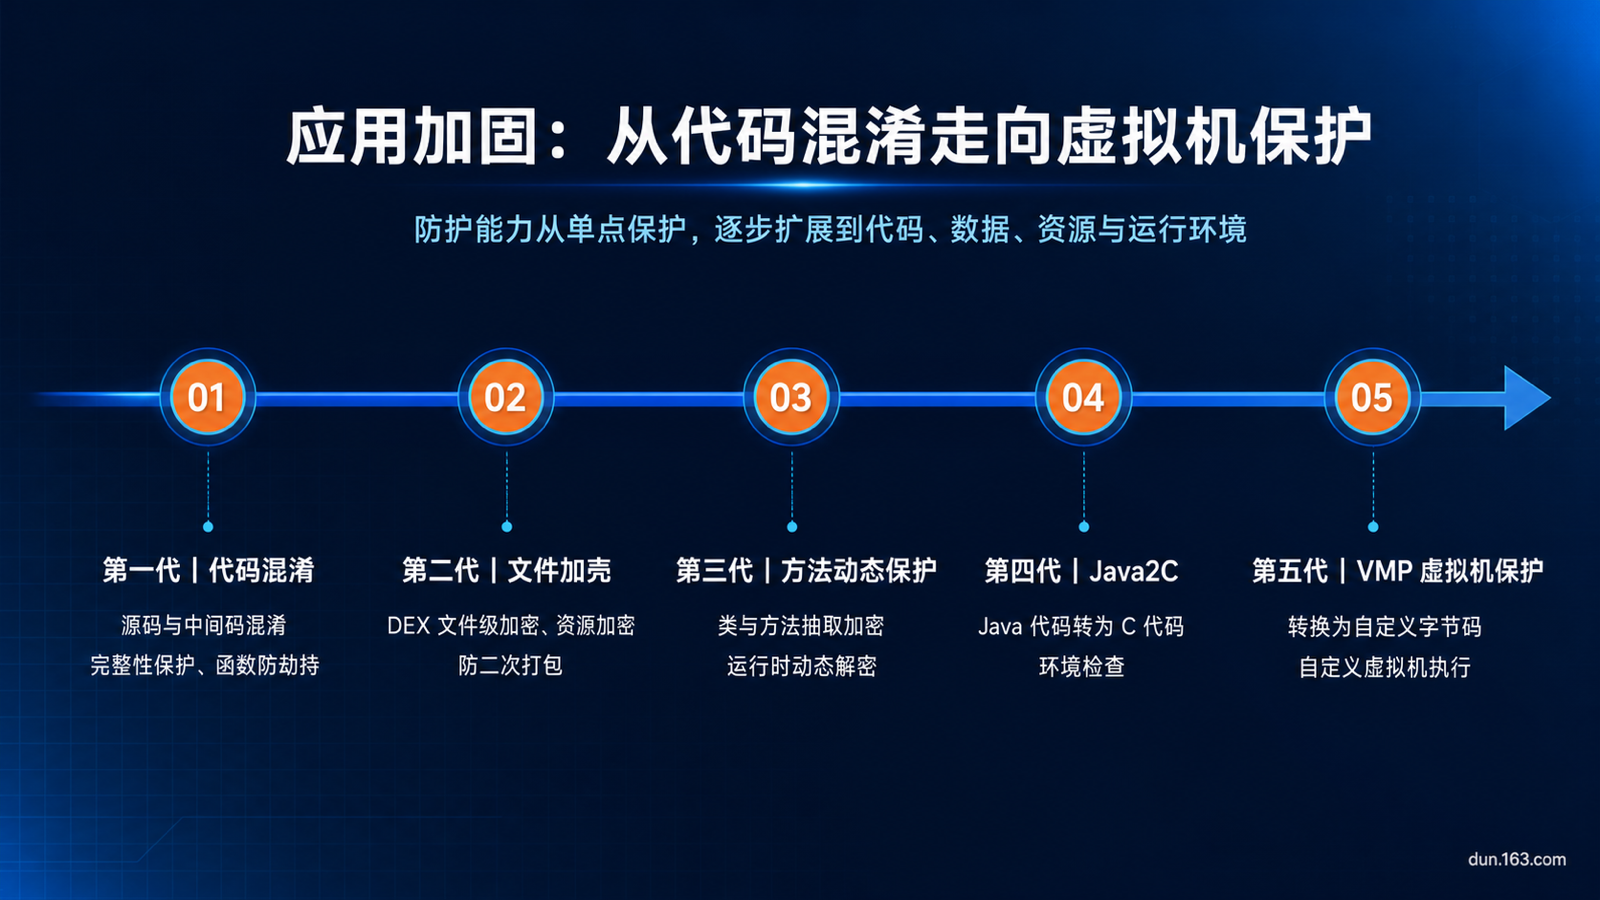
这条脉络说明,加固技术一直在针对「分析者如何接近关键逻辑」做升级。但攻击方式正在从以人工分析为主,转向人机协同的自动化流程。因此,加固目标也需要随之调整。
二、原因:AI 如何改变攻击成本?
从专家作业到可编排流水线
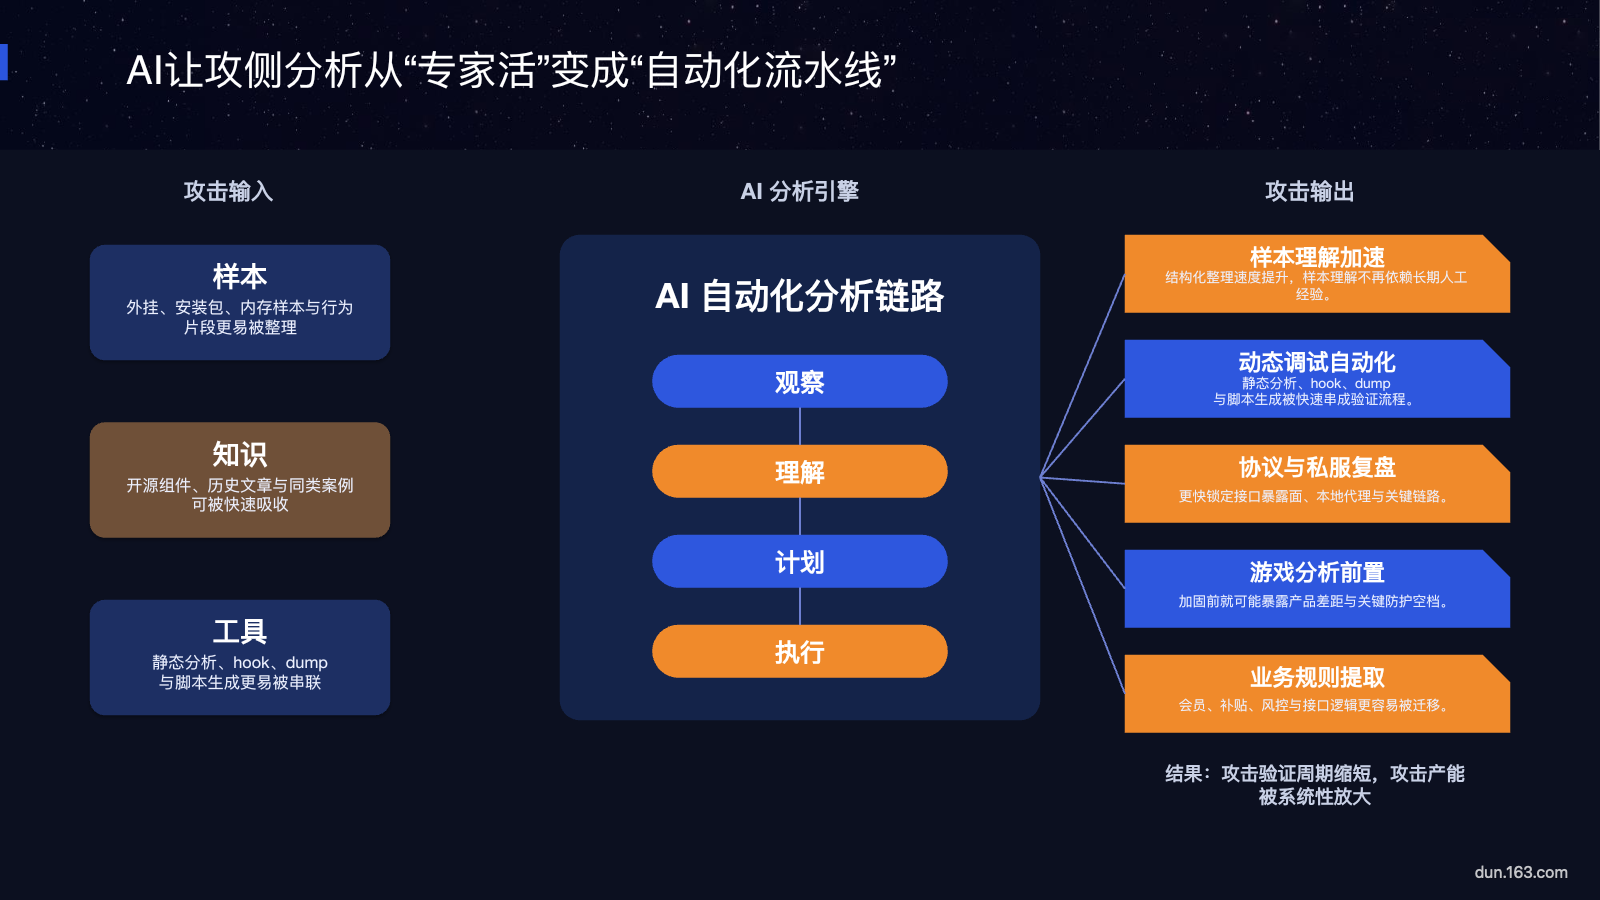
AI 带来的变化,不仅是让单个环节提速,还可能把原本分散的分析环节串联起来。样本整理、知识检索、静态分析、动态验证、脚本生成、结果复盘,被连接成一条「观察---理解---计划---执行」的可编排流水线。
过去这些步骤依赖少数专家各自的经验和节奏,难以复制;现在它们可以被标准化、并行化,并在不同目标之间迁移。攻击不再是一次性、强依赖专家经验的作业,而可能成为可重复执行、批量处理并跨版本迁移的流程。
三、三大暴露面:AI 分析反复利用的三类输入
当攻击逐渐流程化,防护对象就不再只是一个安装包,还应包括自动化分析流程可能持续利用的各类输入。这里所说的「暴露面」,既包括应用自身暴露的代码信息,也包括自动化分析可以利用的公开知识与工具条件。传统加固时代容易被忽略的三类暴露面,在自动化分析下会被持续利用:
- 代码暴露面:符号残留、入口清晰、算法模式固定、保护层级单一,给自动化工具提供了稳定的起点。
- 知识暴露面:开源组件、公开样本、历史分析文章与教程沉淀下来的先验,让攻击者不必从零理解目标;目标 App 用了哪些常见组件、同类逻辑是否被公开拆解过,往往可以通过公开检索获得。
- 工具暴露面:反编译、Hook、Dump、模拟执行等成熟工具可以被直接串联进流程,形成接近流水线式的处理;这些工具多数公开可得、教程齐全,接入新目标的边际成本很低。
单点加固的边际效用,在这样一条可复用、可并行的流程面前会下降。这不是说传统技术没用了,而是说仅靠「发布前处理一次 + 版本级固定配置」,难以持续应对流程化的分析。换句话说,防御的对象需要从「一个安装包」上移到「一套可复用、可迁移的分析流程」。
四、对比:上一代与新一代应用加固有何不同?
御AI对抗式应用加固的防护目标,是分别干扰攻击链路中的四个环节:让观察不完整、理解不连续、计划不可靠、执行不稳定。这是方向,不是对「无法破解」的承诺。
| 对比维度 | 上一代应用加固 | 御AI对抗式应用加固(新一代) |
|---|---|---|
| 防护目标 | 阻止进入、延缓分析 | 观察不完整、理解不连续、计划不可靠、执行不稳定 |
| 作用阶段 | 多集中在构建、发布前 | 覆盖发布前、运行期、异常复盘与后续更新 |
| 运营方式 | 版本级配置,策略变化有限 | 持续评估暴露面,按样本风险调整策略 |
两者的关系是升级而非替代:传统加壳、混淆、虚拟化仍是底层能力,御AI将这些能力整合为彼此协同、可持续迭代的防护体系。换句话说,御AI不是应用加固之外的第二个产品,而是易盾应用加固产品线面向 AI 破解的升级形态;已有的加固能力仍可沿用,变化主要体现在能力组织与运营方式上。
御AI的五层能力
围绕上述四个攻击环节,并向前延伸到事前识别、向后延伸到持续运营,御AI构建了五层能力:
- 事前识别:AI 破解预分析、资产识别、基线测评,先看清关键资产在哪、暴露面有多大。
- 隐藏观察:通过运行时解密、环境检测、内存隐藏、Hook 检测等方式,增加自动化分析稳定获取输入的难度。
- 打断理解:通过代码下沉、混淆、虚拟化和语义断层,弱化静态观察结果与业务语义之间的关联。
- 诱导误判:增加分析结论确认的不确定性,降低自动化分析稳定验证的可能性。
- 持续运营:行为上报、异常样本复盘、专家复盘、策略更新,把加固从一次性交付变成持续机制。
五、升级路径:怎么过渡到持续对抗?
先评估暴露面,再分层组合
升级不必推倒重来,也不必全量上强度。合理的第一步,是按业务价值把资产分级:基础资产先确保完整性与防篡改,重要资产叠加静态与运行时组合,核心资产再评估虚拟化、代码转换与运行时隐藏。保护强度需要与性能、包体、兼容性、排障成本一起权衡。
把发布前处理变成持续运营
关键转变在运营:发布前加固只是起点,上线后的行为上报、异常样本复盘与策略更新,则让防护策略能够随攻击方式持续迭代。评估方案时,还要看它能否把「发布前」与「发布后」连接起来。
一张清单启动评估
可以先用一张简表启动升级评估:关键资产清单、三类暴露面各自的暴露点、当前策略覆盖情况、上线后的异常样本来源。有了这张表,升级就从一个抽象命题,变成一批可执行、可验收的具体动作。
常见问题
Q1:传统加壳和混淆还有用吗?
A:有用。它们是应用加固的基础能力,御AI在这些基础之上叠加对抗式能力。变化在于单点固定配置的边际效用下降,需要按资产风险做分层组合并持续迭代。
Q2:升级到御AI对抗式应用加固后,App 就无法被破解吗?
A:不这样承诺。御AI的目标是让观察不完整、理解不连续、计划不可靠、执行不稳定,提高自动化分析的成本与不确定性,而不是保证任何条件下都无法分析。
Q3:是不是保护强度越高越好?
A:不是。强度要与资产价值、性能、包体、兼容性和排障成本一起权衡,基础资产不必全量上强度。
Q4:从上一代应用加固升级到御AI,第一步做什么?
A:先做暴露面评估和资产分级,明确关键资产在哪、哪些环节容易被自动化分析利用,再据此配置策略,而不是直接叠加技术。
已做过应用加固的团队,不妨先对现有暴露面做一次评估,看关键资产在代码、知识、工具三个层面各自暴露在哪里。需要评估现有防护与工程影响,可通过网易智企·易盾应用加固申请试用,结合风险预分析与策略定制形成适合自身业务的升级路径。