企业团队在处理 NAS、文件服务器文档对外共享时,经常遇到诸多痛点:全盘开放共享权限过粗;网盘同步多出副本,版本难以对齐;普通临时链接泄露会造成内部资料泄露。 很多业务有数据本地驻留的合规要求,不希望文件上传至第三方公有云盘。
ZeroNews LFS(Local File Space)本地文件空间,并不替代现有 NAS,也不做云端副本存储。它把服务器本机已有目录映射成受管控的 HTTPS 访问入口,从访问入口、身份鉴权、权限体系、文件操作、预览、网关安全多个维度,解决企业本地文档安全对外访问问题。本文梳理 LFS 核心特性,同时介绍多个真实落地业务场景。
一、ZeroNews LFS 文件空间核心特性
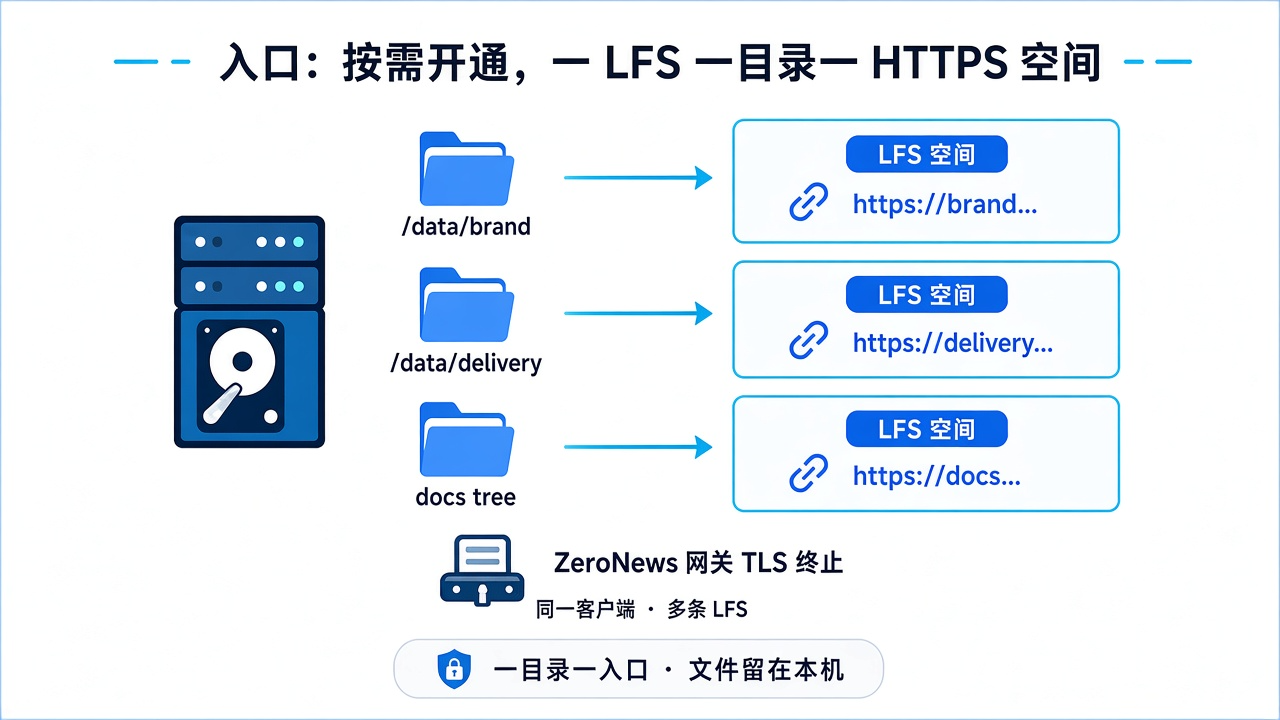
1. 按需开通:一 LFS 对应一个目录,独立 HTTPS 访问入口
无需将整台 NAS 暴露到公网,支持为每一个本机绝对目录单独开通 LFS 空间。 每一个 LFS 空间拥有独立 HTTPS 域名、独立访问策略;同一客户端可挂载多条 LFS,域名、权限、带宽相互隔离。 HTTPS 由 ZeroNews 边缘网关完成 TLS 终止与证书管理,NAS 无需部署 Nginx,不用手动维护 SSL 证书。原始文件仍然保存在本机磁盘,公网仅作为受控访问通道,文件不需要迁移。
2. 身份体系:用户登录与公开分享链接两种访问模式并存
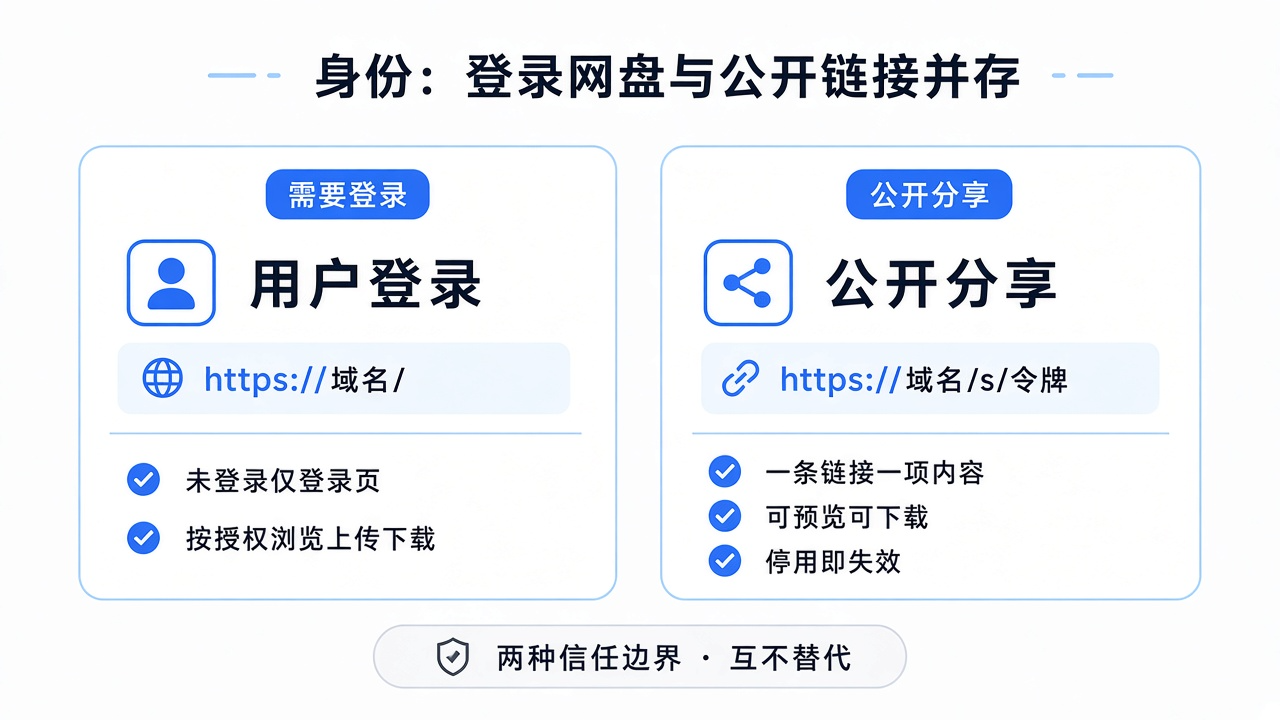
提供两套独立信任边界,可组合使用:
- 账号登录访问:未登录仅展示登录页面,不存在匿名全盘浏览入口。用户登录后,仅能访问被授权目录,执行浏览、上传、下载等操作。
- 公开令牌分享链接:针对临时评审、对外交付,可为单个文件或目录生成公开链接,访客无需登录;管理员停用链接,旧地址立刻失效。
两种模式互不替代,分别满足长期人员访问与临时外发需求。
3. 细粒度权限:基于真实目录树可视化授权
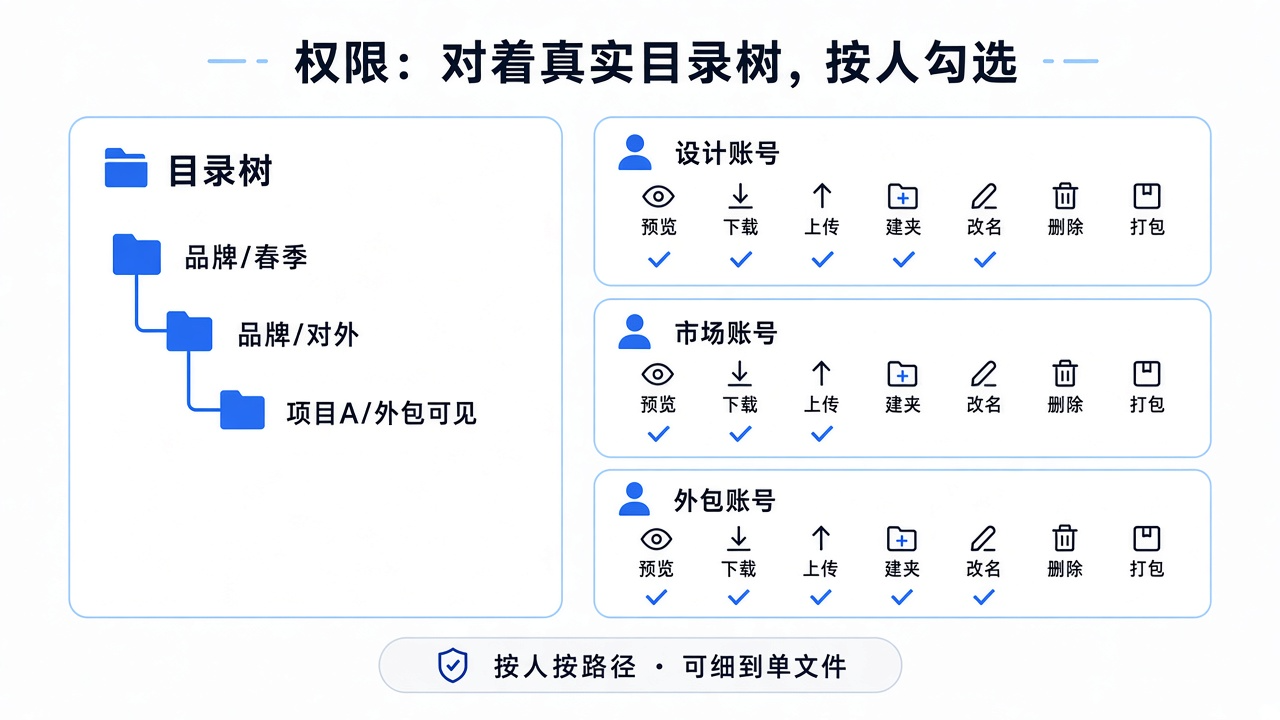
授权直接面向本机真实目录树,不需要控制台手写路径。 支持 7 项操作权限:预览、下载、上传、新建文件夹、改名、删除、打包下载。 权限可以下探至单文件级别:可以给不同业务账号分配不同权限;例如外包账号仅限定访问指定项目目录,也可以允许 PDF 仅预览、关闭下载权限,实现最小权限原则。
4. 文件操作:网页端完成上传、下载、整理、打包
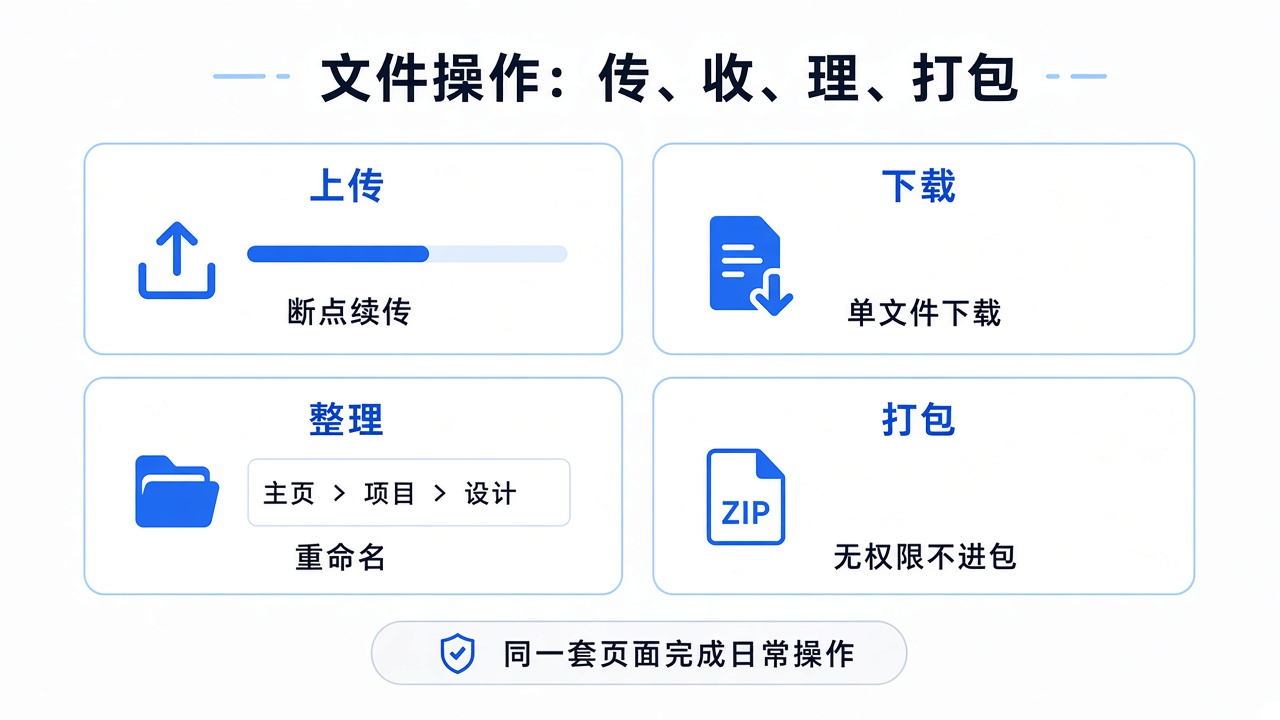
- 上传支持断点续传,适配大文件、视频包;未上传完成临时文件不会出现在列表,不会被打包或公开访问;文件覆盖策略可配置。
- 支持单文件下载;目录打包 ZIP 下载,无下载权限的文件不会被打入压缩包,避免打包泄露未授权资料。
- 支持面包屑目录浏览;共享根目录禁止改名、删除,防止误删;修改、删除目录时,对应授权与公开链接同步迁移或失效。
5. 客户端在线预览,不依赖 Office 在线服务
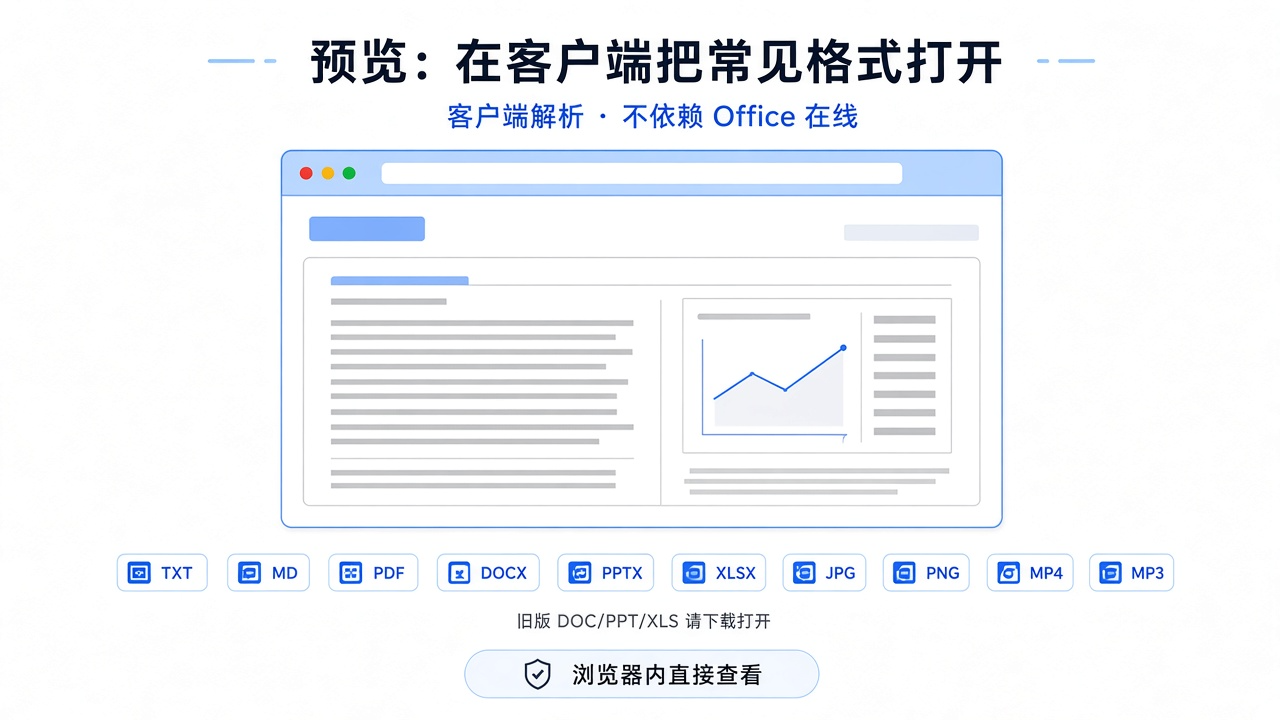
浏览器客户端直接解析渲染文件,不调用外部在线 Office 服务。 支持 TXT、Markdown、PDF、DOCX、PPTX、XLSX、常见图片、音视频格式。 旧版 DOC / PPT / XLS 不支持在线预览,需要本地下载打开;超出预览大小上限的文件同样走下载。
6. 网关层安全增强:IP 黑白名单 + 区域访问控制
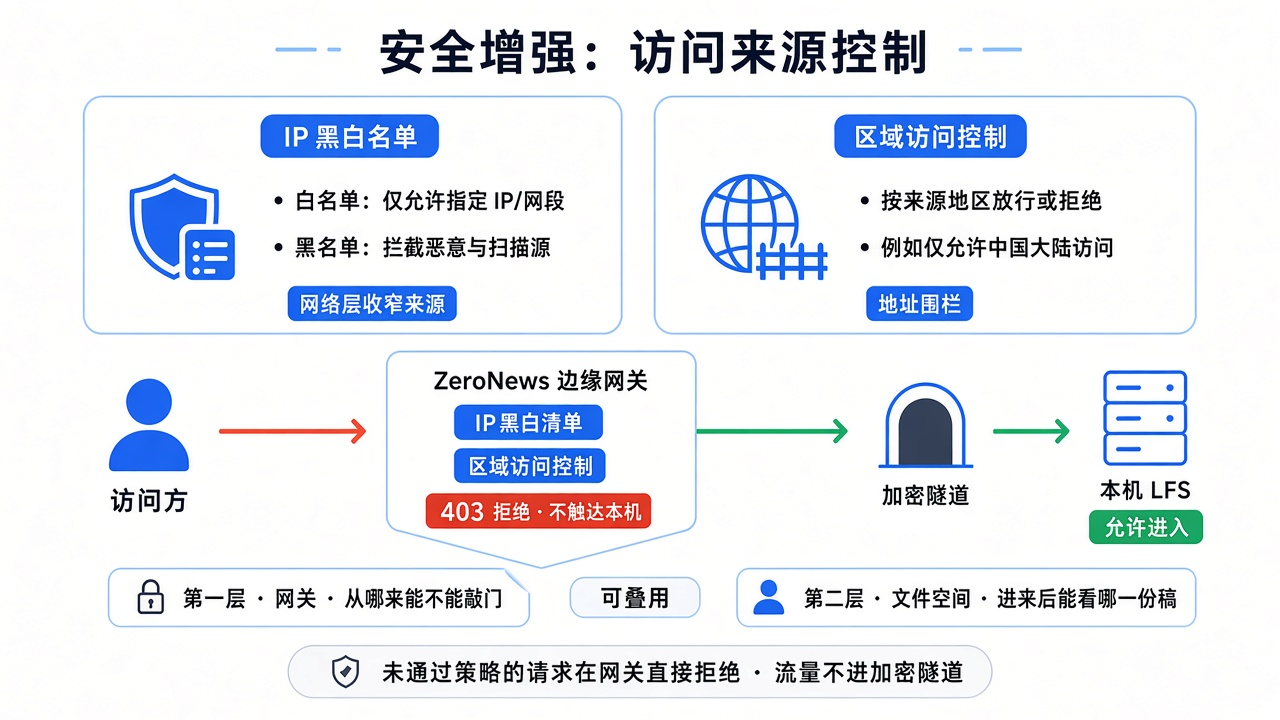
采用双层安全防护架构:
- 网关层(第一层):边缘网关配置 IP 黑白名单、地区访问策略,非法请求直接返回 403,流量不抵达本机服务器,网络层拦截风险访问。
- 文件空间层(第二层):账号、分享链接、目录文件权限,控制访问者进来之后能够查看、操作哪些资料。 两层策略支持叠加使用,进一步保护企业敏感资料。
注意:ZeroNews LFS 不是云盘替代品,不存储云端副本,不提供在线协同编辑能力,核心是对已有本地目录增加受控公网访问能力。
二、典型业务落地场景
场景 1:品牌设计团队 ------ 按客户隔离交付设计稿
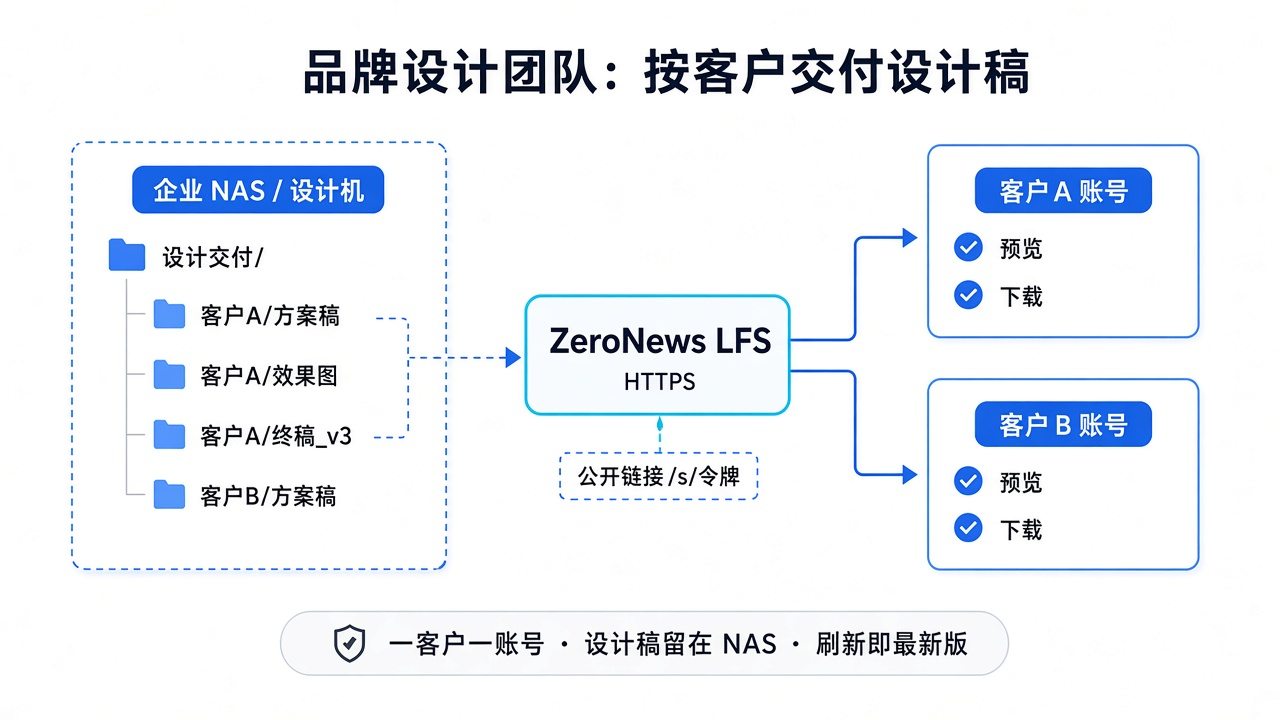
设计机构 NAS 存储大量客户方案、效果图、源文件。局域网访问速度快,但对外交付容易出现网盘版本不同步问题。 通过 LFS 给不同客户分配账号,仅开放对应客户目录预览、下载权限。NAS 更新文件,客户刷新浏览器即可获取最新版本;账号互相隔离,无法越权访问其他客户资料。临时评审可生成公开链接,评审结束直接停用链接。
场景 2:项目实施交付 ------ 驻场、实施、客户权限分离
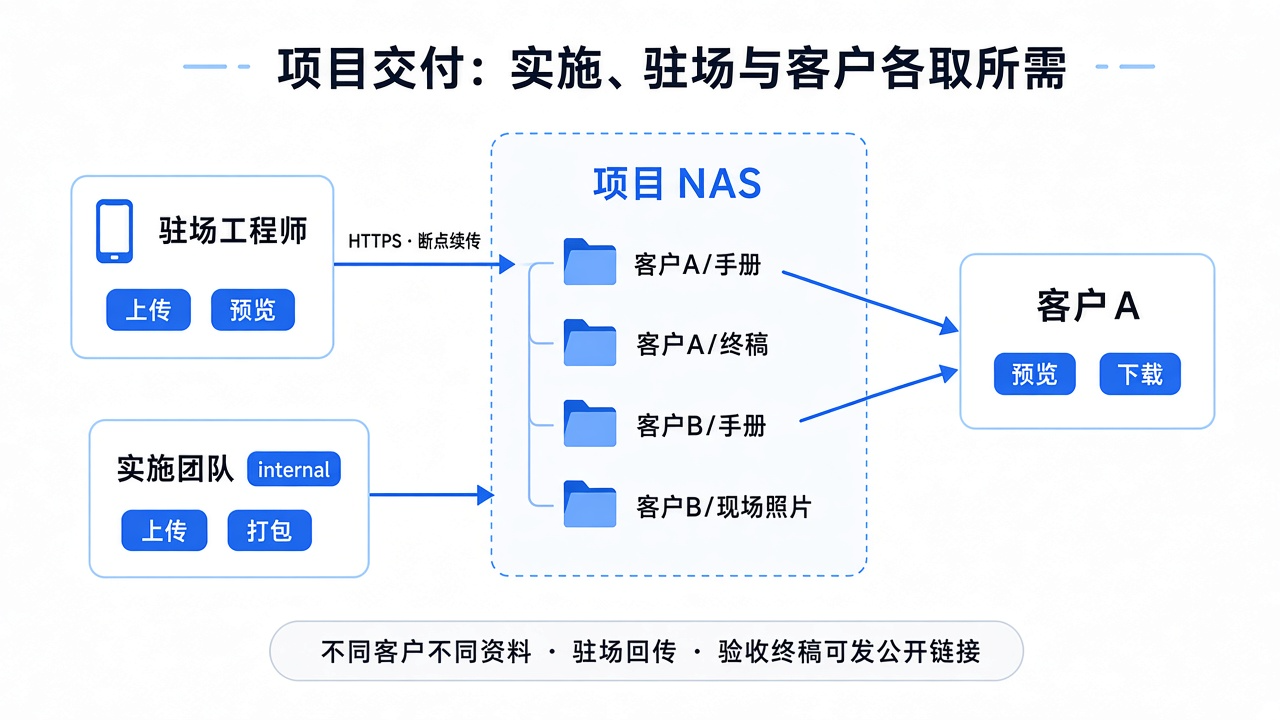
实施项目 NAS 存放手册、安装包、现场照片、验收文档。驻场工程师需要外网回传资料,外部客户只需要查阅交付结果。 按客户拆分目录:客户账号仅开放手册、终稿;驻场账号授予指定目录上传权限;内部实施账号拥有打包维护权限。不同客户数据完全隔离;验收场景可生成临时公开链接。
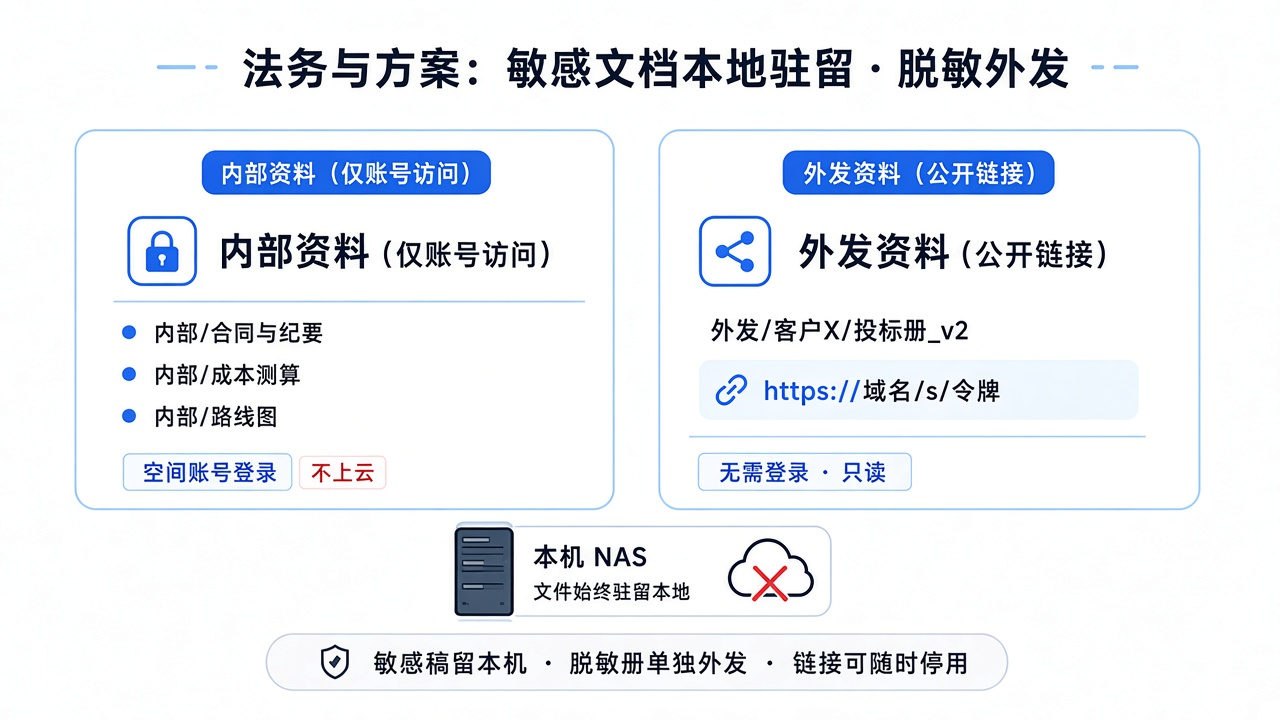
场景 3:法务与方案部门 ------ 敏感文档留本机,脱敏资料对外分发
NAS 同时保存内部涉密合同、成本测算,以及脱敏后的投标册、白皮书。传统网盘外发会产生额外副本,带来泄露风险。 目录做内外分层,涉密资料仅限内部账号访问;对外仅针对脱敏文件生成公开分享链接。敏感文件始终驻留在企业本机不上云,分享链接可以随时回收,外部无法访问内部涉密目录。
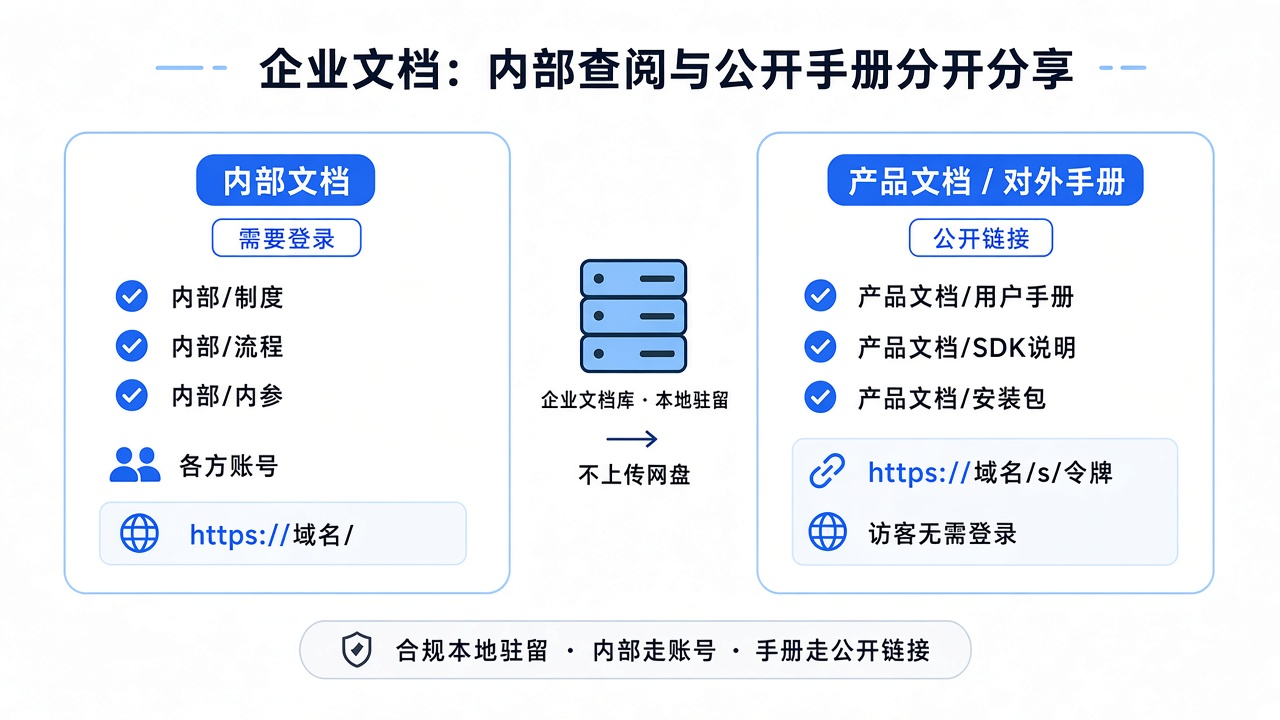
场景 4:企业文档库 ------ 内部查阅与公开手册分开共享
部分企业合规要求制度、内部资料不能上公有云;同时产品手册、SDK 文档又需要对外公开下载。 借助 LFS 实现同一套存储两套访问通道:内部制度文档需要账号登录访问,方便外出员工外网查阅;对外产品手册生成公开链接对外发布。内外访问边界隔离,兼顾数据驻留合规与对外服务需求。
小结
很多企业文件共享风险,不在于是否能够对外发送文件,而是对外分享之后,访问边界能否可控。
ZeroNews LFS 核心思路不是替换现有 NAS、文件服务器,而是在存量本地目录之上叠加一套可控公网访问能力:
- 文件保留本机,不产生云端副本,满足数据本地驻留合规;
- 独立目录空间,账号登录与公开链接两套分享体系;
- 细粒度可视化权限,支持控制预览、下载、上传等操作;
- 网关 IP、区域访问策略,在网络层提前拦截非法访问;
- 覆盖设计交付、项目实施、法务投标、企业文档库等多种业务场景。
当你需要把 NAS 本地目录安全开放公网,又不希望把数据迁移上云,可以参考 ZeroNews LFS 这套解决方案。