摘要
很多家庭与小型实验室内部存在大量无法安装客户端的设备:NVR 监控、局域网打印机、老款 NAS、内网服务。传统公网 IP + 端口映射配置繁琐,还存在暴露端口的安全风险。本文实测星空组网子网路由功能,借助一台网关设备,在外网直接使用原有内网 IP 访问整个家庭局域网,被控设备无需任何改动,全程 Web 图形界面配置,不需要敲路由命令。
目录
- 业务痛点:传统远程内网访问存在哪些问题
- 子网路由工作原理
- 和传统方案对比
- 完整实操配置流程
- 实测验证结果
- 典型适用场景
- 版本限制与客观边界说明
- 总结
1 业务痛点:传统远程内网访问存在哪些问题
家里或实验室环境,除电脑、新款 NAS 外,大量硬件仅支持局域网访问:网络摄像头 / NVR、打印机、老旧 NAS、智能家居网关。
这些设备共性:无公网 IP,不支持安装第三方组网客户端。 在家内网访问一切正常,但离开本地网络之后,就无法连通。
市面上两种传统解决手段,各有短板:
- 公网 IP + 端口映射 需要向运营商申请公网 IP,路由器配置端口转发;将设备端口暴露至公网,配置链路长,安全风险高;部分运营商不提供公网 IP。
- 逐台设备安装组网客户端 适合电脑、新型 NAS,但大量老旧监控、打印机根本无法安装客户端,完全无法落地。
外出之后,沿用设备原本内网 IP 访问,内网侧设备不做任何修改,尽量避免暴露端口到公网。子网路由就是为解决这类场景诞生。
2 子网路由工作原理
子网路由(Subnet Router)的核心思想:内网部署一台已经接入组网的网关设备,由网关负责跨网络数据包转发;外部授权客户端经由加密隧道,通过网关访问后端整个内网网段。
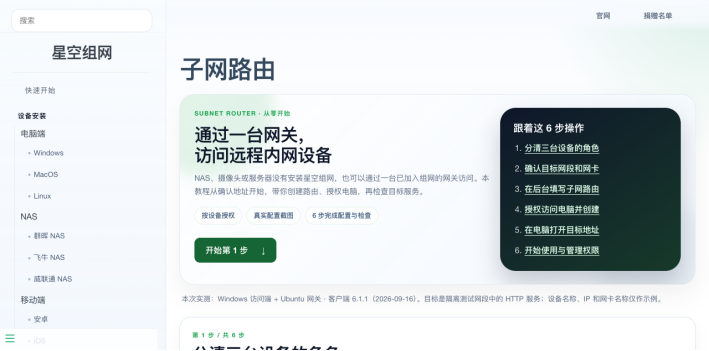
整套架构分为三类角色:
- 访问客户端:外出使用的笔记本、手机,安装组网客户端,被授权后访问远程内网;
- 网关设备:部署在内网、长期开机,安装星空组网,承担流量转发;可以是 NAS、Linux 主机、OpenWrt 路由器;
- 后端目标设备 :摄像头、打印机、旧 NAS,零安装、零配置,不需要装任何软件。
技术参考:逻辑对标 Tailscale Subnet Router,区别在于这套方案提供中文 Web 管理界面,不需要手动添加操作系统路由规则。
流量路径:外部客户端 → 加密组网隧道 → 家庭网关 → 家庭局域网设备;返回原路回传,不需要把任何端口直接暴露在公网。
3 和传统方案简单对比
表格
| 方案 | 被控设备是否需要装客户端 | 是否需要公网 IP | 是否暴露公网端口 | 配置门槛 |
|---|---|---|---|---|
| 公网 IP + 端口映射 | 不需要 | 需要 | 是 | 高 |
| 设备逐个安装组网客户端 | 需要 | 不需要 | 否 | 中等 |
| 子网路由(网关转发) | 不需要 | 不需要 | 否 | 低,Web 图形化操作 |
4 完整实操配置流程
实验环境:网关为 Ubuntu(也可直接使用群晖 / 飞牛 / 威联通 NAS);访问端 Windows11;目标内网网段
10.10.1.0/24
4.1 准备工作
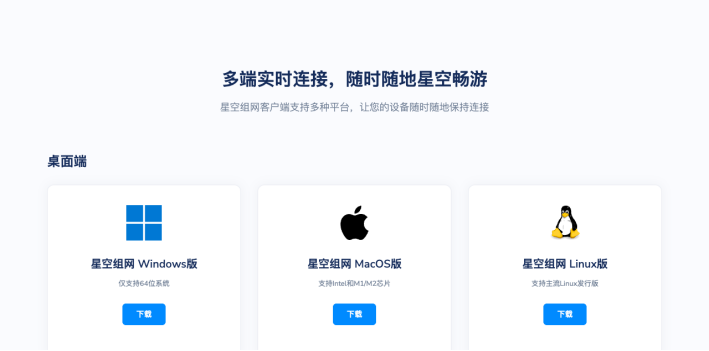
- 在内网常开设备(NAS / Linux / OpenWrt)安装星空组网客户端,作为网关;
群晖、飞牛、威联通提供原生套件,Windows、macOS、Linux、移动端均提供对应客户端安装包。
2.在外使用的访问终端(笔记本、手机)同样安装客户端,登录同一组网账号。
4.2 Web 后台配置子网路由
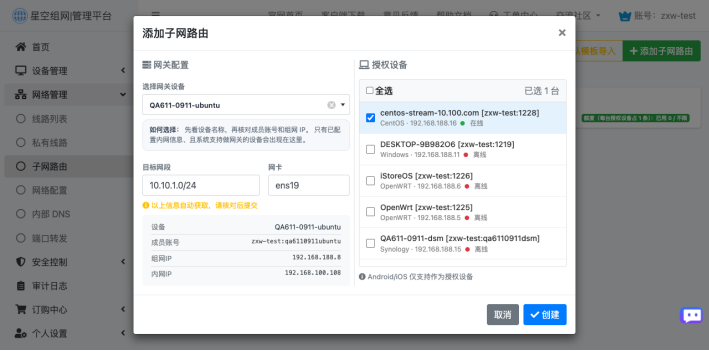
- 登录星空组网 Web 管理后台,进入【网络管理】→【子网路由】,点击【添加子网路由】;
- 在网关下拉菜单,选中刚才部署好的内网网关设备,系统自动识别网卡;
- 填写内网目标网段,选择对应的网卡;
- 在授权设备列表,勾选允许访问该内网的客户端设备(网关本身不需要勾选授权);
- 点击创建,等待配置下发完成。
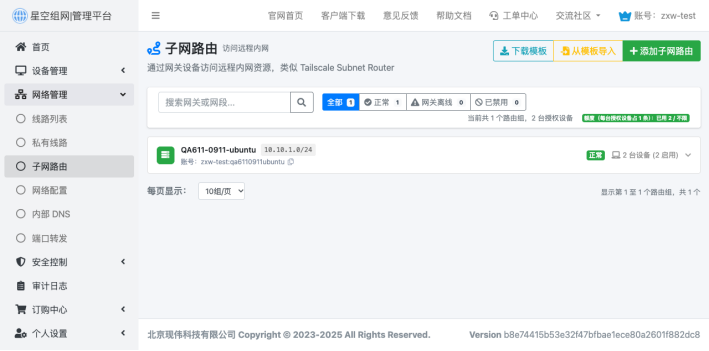 )
配置完成后子网路由列表状态显示为正常,代表路由规则已经生效。
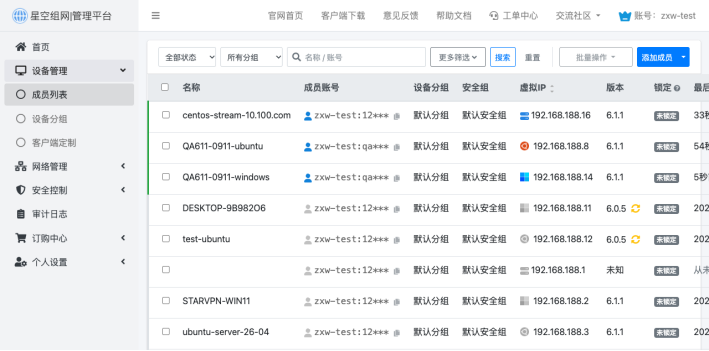
关键点:权限是按需授权,只有勾选的设备才可以访问远程内网网段;账号下其他设备默认没有访问权限。
4.3 客户端侧确认
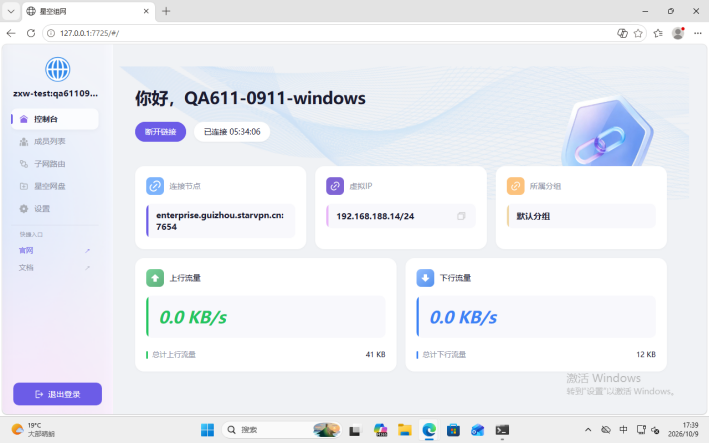
访问端电脑登录客户端后,后台会自动下发路由条目,不需要手动修改本机路由表,不需要敲命令行。 可以在客户端界面确认设备处于在线状态。
5 实测验证结果
测试场景:Windows 客户端模拟外网环境,访问家庭内网 NAS 与 HTTP 服务。
- 配置子网路由之前:直接访问内网 IP,访问超时无法打开;
- 配置完成,客户端在线并且已经被授权;
- Windows 浏览器直接输入 NAS 原始内网地址,页面正常返回 HTTP 200,可以正常打开 DSM 管理界面、Web 服务。
✅现象:在外网环境,直接使用设备原有内网 IP 访问,IP、端口完全不变,和本地局域网访问行为完全一致。
⚠️重要边界说明:实际访问速度受家庭宽带上行带宽、运营商 NAT 环境、网关设备性能影响;不是配置完就可以跑满带宽。本验证在实验室虚拟机环境完成,跨公网实际效果以上线实测为准。
6 典型适用场景
- 家庭 NAS 与监控:老 NVR、网络摄像头无法装客户端,异地查看监控画面、访问 NAS 共享目录;
- 远程打印:家里局域网打印机,在外网下发打印任务;
- 小型实验室 / 工作室远程运维:异地访问内网 OA、数据库、SSH 跳板机、内网 Web 服务;
- 路由器作为网关:OpenWrt /iStoreOS 安装客户端作为网关,直接把整个局域网接入组网。
7 版本限制与客观边界说明
- 子网路由为高级功能,免费版不开放;专业版支持 2 条子网路由,团队、企业版支持扩容;专业版起步 9.9 元 / 月;
- 授权计数规则:只有访问端设备占用授权额度,充当转发的网关不计入授权,仅勾选需要远程接入的设备即可;
- 配额、价格会迭代更新,最终以官网订购页面为准;
- 不解决宽带上行带宽不足的问题;如果家庭上传带宽很小,即使功能通,速度依旧会受限。
8 总结
普通组网大多解决 "设备与设备点对点互联";子网路由解决的是一整个内网网段的远程接入问题。
最大优势在于后端设备零改造,原有内网 IP 完全复用,Web 界面降低了子网路由的部署门槛,不用记忆复杂路由命令;同时通过加密隧道替代传统端口映射,权限可以精细化管控。
如果你手上有一堆不能安装客户端的内网设备,又不想配置公网 IP + 端口映射,可以考虑该方案。
补充提示:任何远程访问内网的工具,建议最小权限原则,仅给必要设备开通访问权限。
大家平时远程访问内网都用什么方案?欢迎评论区交流