SOTIF的V模型长什么样?一张全景图
ISO 21448的开发流程紧扣产品开发V模型 ,由13个章节及4个附录构成。其中第5章到第12章构成了SOTIF活动的主循环。
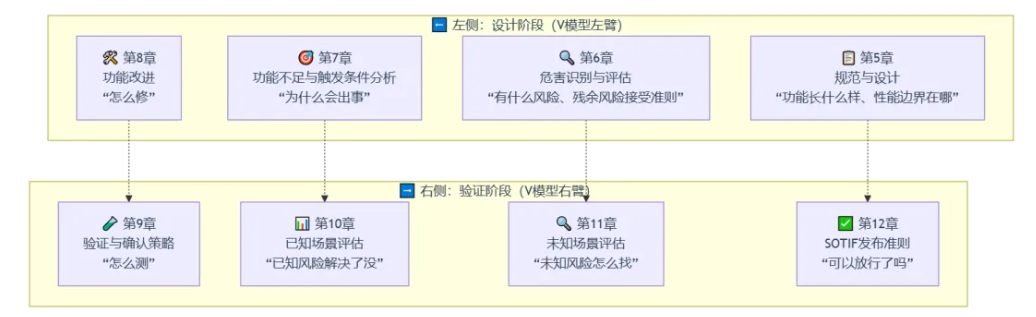
这张图的核心逻辑:
左边------从规范设计一路"拆"到功能改进,回答"怎么做才能安全"
右边------从验证策略一路"装"到发布准则,回答"怎么证明它安全"
左侧的每一章,在右侧都有一个对应的验证活动 。这就是V模型的精髓------左边设计什么,右边验证什么。
🔄 和ISO 26262的V模型有什么不同?
ISO 26262的V模型是从左到右走一遍------概念→系统→硬件→软件(左臂),然后单元测试→集成测试→系统测试(右臂)。走完一遍,产品就定型了。
SOTIF的V模型不一样。它是"迭代"的。

SOTIF的流程是"分析→改进→验证→发现新问题→再分析→再改进→再验证"的循环。
为什么SOTIF必须是迭代的?
因为SOTIF要对付的是未知危险场景(区域3) ------你永远不知道还有多少"不知道"的东西。你验证完一轮,可能又发现新的触发条件、新的功能不足,然后需要再改进一轮。
简单说:
ISO 26262的V模型 = 从A点到B点,走一遍就到了 🚶
SOTIF的V模型 = 从A点到B点,但路上发现新问题就得绕回去重新走 🔄
🧩 左侧(设计阶段):SOTIF的"五步分析法"
SOTIF V模型的左侧是设计阶段------从功能定义开始,一路分析到功能改进。
第5章:规范与设计 📋------"先把功能说清楚"
核心任务 :明确系统的预期功能 、性能边界(ODD) 和初始已知局限。
ISO 21448要求考虑的内容:
| 考虑内容 | 大白话 |
|---|---|
| 🎯 预期功能规范 | "这个功能本来想干啥?在什么条件下工作?" |
| 👤 可预见误用 | "用户可能会怎么用错?" |
| 🔗 系统交互依赖 | "这个功能依赖哪些其他系统?" |
| 📊 性能目标 | "要做到什么程度才算合格?" |
| ⚠️ 性能局限与对策 | "哪些地方可能'不行'?怎么应对?" |
| 🚦 降级与接管概念 | "不行的时候怎么安全地停下来或让人接管?" |
💡 这一步的输出是"功能规范"------它不是技术方案,是"这个功能应该长什么样"的完整描述。
第6章:危害识别与评估 🔍------"有什么风险"
核心任务 :识别可能由功能不足 或合理可预见误用导致的危害行为,并评估其风险。
ISO 21448在第6章要求:
-
🔍 识别SOTIF相关危害
-
📊 评估危害的风险等级
-
📋 定义验证与确认(V&V)目标
-
🎯 定义残余风险接受准则
💡 这一步和ISO 26262的HARA类似,但分析对象不同------ISO 26262分析"故障导致的危害",SOTIF分析"功能不足导致的危害"。
第7章:功能不足与触发条件分析 🎯------"为什么会出事"
核心任务 :深入分析导致危害行为的具体原因(功能不足) 和场景条件(触发事件)。
第7章是SOTIF标准中最核心的技术章节。它要求:
-
🔍 识别整车层面、系统层面、组件层面的功能不足
-
🌧️ 识别触发条件
-
🔗 建立FI + TC → 危害行为的因果链
💡 这一步是SOTIF分析的"心脏"------前面的分析都是为了找到"为什么会出事",后面的改进都是为了"解决这些原因"。
第8章:功能改进 🛠️------"怎么修"
核心任务:针对识别出的风险,设计并实施改进措施。
功能改进的常见方向:
| 改进方向 | 大白话 |
|---|---|
| 🧠 算法优化 | "让算法在更多场景下都能正确处理" |
| 📡 传感器增强/冗余 | "增加传感器种类或数量,覆盖感知盲区" |
| 🚦 降级与接管策略 | "不行的时候怎么安全地停下来" |
| ⚠️ 警告与提示 | "告诉用户'我现在不太行,你注意点'" |
| 🗺️ ODD限制 | "不安全的场景我就不去了" |
右侧(验证阶段):SOTIF的"三支柱测试"
V模型的右侧是验证与确认阶段------通过测试证明系统是安全的。
第9章:验证与确认策略 🧪------"怎么测"
核心任务:制定V&V策略,定义测试方法和接受准则。
SOTIF推荐的V&V方法:
| 方法 | 大白话 |
|---|---|
| 🖥️ MIL(模型在环) | "在电脑上仿真跑算法" |
| 💻 SIL(软件在环) | "软件在仿真环境里跑" |
| 🔌 HIL(硬件在环) | "真实ECU接上仿真台架跑" |
| 🚗 实车测试 | "真车上路跑" |
第10章:已知场景评估 📊------"已知风险解决了没"
核心任务 :针对已知危险场景(区域2) ,验证功能改进是否有效。
验证内容包括:
-
📡 传感器验证
-
🧠 算法验证
-
⚡ 执行器验证
-
🚗 整车验证
💡 这一步的目标:把区域2的已知危险场景一个一个"消灭",变成区域1的已知安全场景。
第11章:未知场景评估 🔍------"未知风险怎么找"
核心任务 :通过探索性测试,发现未知危险场景(区域3) 。
ISO 21448建议的探索方法:
| 方法 | 大白话 |
|---|---|
| 🎲 随机测试 | "乱试,看会不会出事" |
| 🧪 Corner Case测试 | "专门找最极端的场景" |
| 🚗 实车路测 | "在路上跑,看有没有意外发现" |
💡 这一步是SOTIF区别于功能安全的最大特色------功能安全只验证"已知的风险",SOTIF还要主动去"发现未知的风险"。
第12章:SOTIF发布准则 ✅------"可以放行了吗"
核心任务:基于V&V结果,决策系统是否可发布。
发布前必须确认:
-
✅ 所有已知危险场景已被处理(区域2 → 区域1)
-
✅ 未知场景的探索已达到足够的覆盖率
-
✅ 残余风险处于可接受水平
🔄 SOTIF的"迭代本质":为什么它不是一次性工作?
这是SOTIF和功能安全最根本的区别。
ISO 26262的V模型:走一遍就能出产品 🏗️
SOTIF的V模型:走一遍可能还不够,得走好几遍 🔄
为什么?
因为SOTIF要对付的是未知危险场景(区域3) 。
你在第11章做未知场景评估时,可能会发现新的功能不足 或新的触发条件。发现之后,你不能假装没看见------你得回到V模型的左侧,重新做第7章(FI/TC分析)和第8章(功能改进),然后再重新验证。
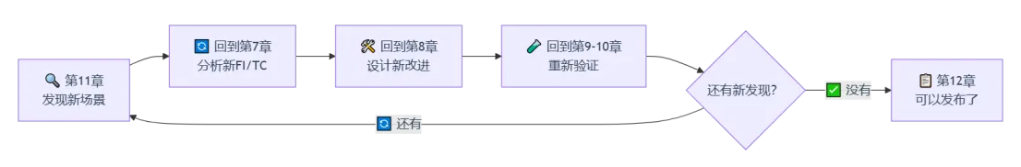
SOTIF的迭代循环:
验证 → 发现新问题 → 分析 → 改进 → 再验证 → 发现新问题 → ... → 直到残余风险可接受