在蓝牙车载免提、智能穿戴等场景中,电话本数据的稳定交互离不开PBAP协议的底层架构支撑。如果说PBAP的核心定义是设备间电话本交换的规则手册,那么其协议概览部分就是这份手册的架构蓝图,清晰划定了协议的运行栈、设备角色、交互场景和安全准则。作为蓝牙开发和车载协议调试的核心知识点,理解PBAP的整体架构,能让我们从根源上搞懂设备间电话本数据如何传输、如何保障安全、如何兼容不同版本,本文就从协议栈、角色划分、场景设计、安全机制等维度,全面拆解PBAP协议的架构核心。
目录
一、PBAP的协议栈
任何蓝牙协议的运行都依赖分层的协议栈支撑,PBAP也不例外,其协议栈就像一条分工明确的数据传输流水线,从底层的物理层到上层的应用层,每一层都承担着专属功能,层层协作完成电话本数据的交互。PBAP要求兼容蓝牙核心规范1.2及以上版本,其协议栈的底层由蓝牙基础协议构成,上层则结合自身应用场景做了专属设计,整体分为物理 链路层 、数据 传输层 、服务发现层和应用层四个核心层级。
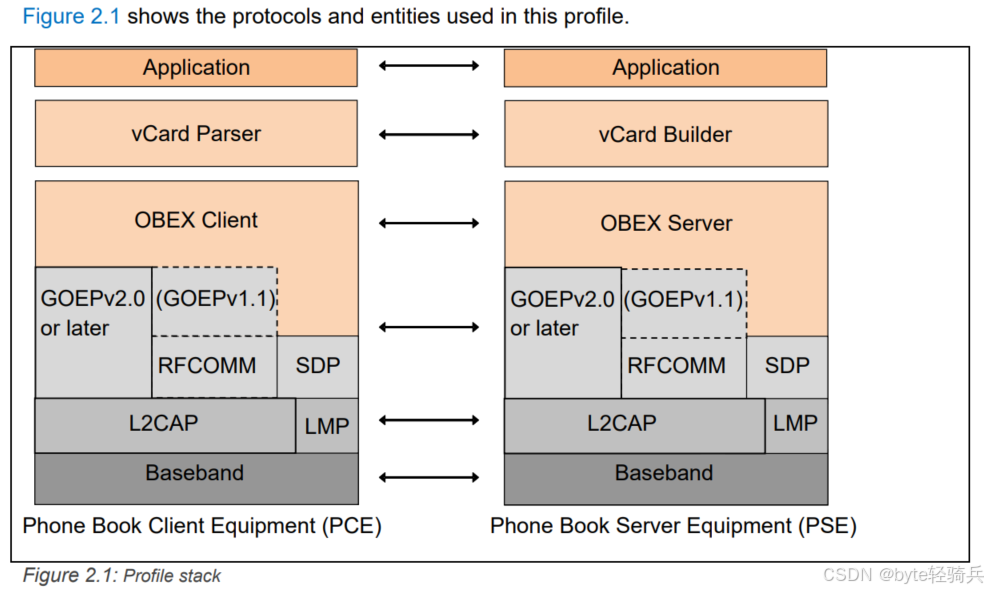
最底层的是Baseband( 基带 )、LMP(链路管理协议)和L2CAP( 逻辑链路控制 与适配协议),这是所有蓝牙设备的通用基础,负责物理层的无线信号传输、蓝牙设备间的链路建立与管理、数据的分段与重组。简单来说,这一层就是PBAP数据传输的物理通道,确保设备间能建立稳定的无线连接,就像水流需要管道一样,PBAP的所有数据都要通过这一层的通道传输。
在基础层之上的是RFCOMM( 串口 仿真协议)和 SDP ( 服务发现协议 ),RFCOMM模拟了传统的串口通信,为PBAP提供了基于蓝牙的虚拟串口,实现了数据的串行传输,而L2CAP则为更高层协议提供了面向连接和无连接的数据服务,GOEP v2.0及以上版本还支持OBEX over L2CAP,进一步提升了传输效率;SDP则是蓝牙设备的服务导航仪,负责让客户端设备发现服务端设备是否支持PBAP服务,以及获取服务的相关参数,比如信道号、支持的功能等,这是设备间建立PBAP连接的前提。
中间层的核心是GOEP(通用对象交换协议),这是PBAP的核心依赖协议,也是蓝牙对象交换的通用标准,PBAP的所有电话本数据交互都基于GOEP实现,其核心是OBEX(对象交换协议),定义了连接建立、数据请求、数据响应、连接终止等通用操作流程。PBAP v1.2要求支持GOEP v2.0及以上版本,同时保持对GOEP v1.1的向后兼容,两种版本的适配通过SDP记录中的GoepL2capPsm属性判定------如果该属性存在,就使用GOEP v2.0(OBEX over L2CAP),否则使用GOEP v1.1(OBEX over RFCOMM),这种设计确保了新老设备的互联互通。
最上层的就是PBAP应用层,这一层是PBAP协议的专属定制层,在GOEP的基础上,针对电话本访问的场景,定义了专属的对象格式(如vCard、vCard-listing)、功能接口(如PullPhoneBook、SetPhoneBook)、虚拟文件夹结构,同时封装了电话本数据的解析与构建逻辑(vCard Parser和vCard Builder)。简单来说,底层协议负责把数据传过去,而PBAP应用层负责把数据传对、传成需要的格式,让客户端能正确识别和解析电话本数据。
PBAP的会话本质上就是客户端和服务端之间基于OBEX建立的连接,且必须使用PBAP专属的Target UUID来标识会话类型,这一设计让设备能准确区分PBAP会话和其他GOEP基于的蓝牙会话(如FTP、OOP),避免数据混淆。整个协议栈的设计遵循**"通用基础+专属定制"**的原则,最大化复用蓝牙通用协议,同时针对电话本访问的场景做轻量化扩展,既保证了协议的通用性和兼容性,又让协议的实现更简洁高效。
二、设备角色与配置:明确分工的数据交互双方
PBAP协议基于经典的C/S(客户端-服务端)交互模型,为设备划分了两个明确的角色,且每个角色都有专属的功能定位和职责要求,就像图书馆的借阅者和管理员,借阅者提出数据请求,管理员提供数据服务,分工明确才能让数据交互有序进行。规范中定义的两个核心角色分别是PSE(Phone Book Server Equipment,电话本服务端设备)和PCE(Phone Book Client Equipment,电话本客户端设备),且在实际应用中,角色的划分是基于功能而非设备类型,不过在典型场景中,角色的分配有固定的规律。
1. PSE:电话本数据的持有者与提供者
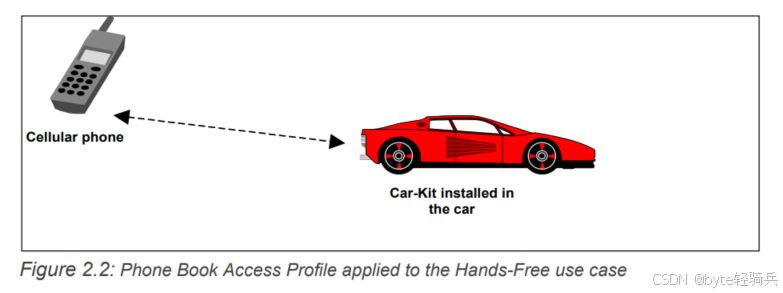
PSE是存储电话本原始数据的设备,核心职责是接收PCE的电话本访问请求,按照协议规范返回对应的数据,同时负责数据的安全管控和格式转换。在最典型的车载免提场景中,手机就是标准的PSE,其内部存储了联系人、通话记录、快速拨号等电话本数据,能根据车机的请求,将数据转换为协议规定的vCard格式返回,同时验证车机的访问权限,确保数据安全。
PSE的核心能力要求包括:具备稳定的电话本数据存储能力、支持协议规定的vCard 2.1和3.0格式转换、能响应PCE的各类请求(如批量下载、单条获取、文件夹切换)、实现协议要求的安全机制(如绑定、加密)。简单来说,PSE就是电话本数据的数据库服务器,不仅要存数据,还要能按规则提供数据访问服务。
2. PCE:电话本数据的请求者与使用者
PCE是主动发起电话本访问请求的设备,核心职责是发现PSE的PBAP服务、建立安全的PBAP会话、根据业务需求发送数据请求,同时解析PSE返回的vCard格式数据,展示或使用在自身的业务场景中。在车载场景中,车机就是标准的PCE,会主动发现手机的PBAP服务,建立连接后请求联系人、通话记录等数据,解析后显示在车机屏幕上,让用户无需操作手机就能实现拨号、查看通话记录等功能。
PCE的核心能力要求包括:支持SDP服务发现、能建立和维护OBEX会话、能按协议规范构造请求消息、具备vCard格式数据的解析能力、实现协议要求的安全机制。PCE就像数据的消费终端,不需要存储原始电话本数据,只需根据需求从PSE获取并解析使用即可。
3. 典型配置:车载场景的标准交互模型
规范中给出了PBAP在车载免提场景的典型配置,手机作为PSE,车机作为PCE,两者的协议栈层级一一对应,通过蓝牙无线链路完成交互。PSE侧的应用层包含vCard Builder,负责将内部的电话本数据转换为协议规定的vCard格式;PCE侧的应用层包含vCard Parser,负责将PSE返回的vCard格式数据解析为自身能识别的内部格式。无论是基于GOEP v1.1的RFCOMM传输,还是基于GOEP v2.0的L2CAP传输,两侧的协议栈都保持对称,确保数据交互的一致性。
需要注意的是,PBAP的角色并非固定绑定在某类设备上,一台设备既可以是PSE也可以是PCE,只要其实现了对应的角色能力。比如一台智能手表,既可以作为PCE读取手机的电话本数据,也可以作为PSE让其他设备读取自身存储的简易联系人数据,这种角色的灵活性让PBAP的应用场景更加丰富。
三、核心应用场景与用户需求:协议设计的出发点与落脚点
任何协议的设计都围绕具体的应用场景和用户需求展开,PBAP也不例外,其所有的架构设计、功能定义都是为了满足设备间电话本访问的核心需求,尤其是车载免提这一核心场景的需求。规范中明确了PBAP需要覆盖的四大核心场景,这些场景基本涵盖了所有电话本访问的典型需求,也是协议功能设计的核心依据。
第一个核心场景是PCE访问PSE中存储的电话本条目列表。这是最基础的需求,比如车机需要在屏幕上展示手机中的联系人列表,就需要先获取完整的联系人条目列表,再根据用户的选择获取具体的联系人详情。为了满足这一需求,PBAP设计了PullvCardListing功能,能让PCE获取PSE中电话本的条目列表,且支持筛选、排序,让PCE能精准获取需要的列表数据,避免无效数据传输。
第二个核心场景是PCE从PSE下载单个或多个电话本条目。获取列表后,PCE需要根据用户操作获取具体的联系人详情,比如用户在车机上选择某个联系人,车机需要获取该联系人的电话号码、邮箱等详细信息,这就需要PBAP的PullvCardEntry功能;而如果PCE需要批量下载所有联系人(如车机首次连接手机时的全量同步),则可以使用PullPhoneBook功能,实现整份电话本的批量下载,两种功能搭配,满足了单条和批量获取的需求。
第三个核心场景是PCE访问PSE中存储的通话记录。通话记录是车载场景的高频需求,用户需要在车机上查看已接、未接、已拨电话,甚至组合通话记录,PBAP针对这一需求,定义了ich(已接通话)、och(已拨通话)、mch(未接通话)、cch(组合通话)四种通话记录对象,让PCE能按需获取不同类型的通话记录,同时支持未接通话计数、重置等增强功能,进一步满足车载场景的使用需求。
第四个核心场景是PCE访问PSE中存储的用户号码信息。这里的用户号码信息主要指PSE自身的号码(如手机的本机号码),以及SIM卡中的用户号码信息,PBAP将这部分信息封装在专属的电话本对象中,让PCE能便捷获取,这一功能在车载场景中主要用于车机的身份识别和数据关联,提升用户体验。
除了这四大核心场景,PBAP还支持访问PSE中的快速拨号列表(spd)和收藏联系人列表(fav),这两个场景是对核心场景的补充,进一步满足了用户在车载等场景中的便捷操作需求。整体来看,PBAP的场景设计遵循**"基础需求+高频需求+补充需求"**的原则,所有场景都围绕设备间安全、高效、便捷地访问电话本数据展开,这也让协议的功能设计更具针对性,避免了冗余设计。
四、PBAP交互的基础准则:协议运行的通用规则
在明确了协议栈、设备角色和应用场景后,规范还定义了PBAP交互的五大基础准则,这些准则是所有PBAP设备必须遵守的通用规则,就像交通规则一样,确保设备间的交互有序、安全、兼容,这五大准则分别是安全连接、设备绑定、蓝牙安全机制、一致性要求和向后兼容性,覆盖了PBAP运行的全生命周期。
1. 安全连接:数据交互的前提条件
PBAP明确规定,PCE只有在与PSE建立成功的安全连接后,才能使用PSE的电话本服务,安全连接是所有数据交互的前提。这一设计的核心目的是保护用户的隐私数据,电话本数据包含用户的联系人、电话号码、通话记录等敏感信息,一旦在非安全的连接中传输,极易被窃取、篡改,安全连接的要求从根源上规避了这一风险。
2. 设备绑定:首次交互的身份认证
对于首次进行PBAP交互的PCE和PSE,必须完成设备绑定(Bonding),这是安全连接的基础。设备绑定的过程包括交换安全初始化消息、创建链路密钥、加密配置等步骤,简单来说,就是让两台设备互相记住对方的身份,为后续的安全连接建立基础。规范中要求,PSE和PCE都可以发起绑定流程,且PSE至少要支持Inquiry(查询)功能以发起绑定,两者都要支持Inquiry Scan Mode(查询扫描模式)以接受绑定,确保绑定流程的顺利进行。
3. 蓝牙安全机制:多层级的安全防护网
PBAP并非单独设计安全机制,而是复用了蓝牙通用的安全机制,并针对自身场景做了强制要求,形成了多层级的安全防护网,核心包括绑定、加密、蓝牙密钥、链路密钥、加密密钥长度、用户确认六大要求,且所有要求都是PSE和PCE必须实现的,缺一不可。
规范中明确,PCE和PSE在建立PBAP连接前必须完成绑定,使用安全模式4时可采用"Just Works"关联模式的未认证链路密钥;设备间的链路必须使用蓝牙加密,确保数据传输过程中不被窃取;蓝牙密钥的使用需遵循GAP规范的要求;PBAP连接必须使用组合链路密钥,提升密钥的安全性;加密密钥的长度至少为56位,同时鼓励厂商根据地区法规使用最大长度的加密密钥,进一步提升安全性;最重要的是,PSE的用户必须确认至少第一次来自新PCE的PBAP连接请求,这一设计让用户掌握数据访问的主动权,避免设备被非法连接和数据窃取。
这六大安全要求层层递进,从设备身份认证到数据传输加密,再到用户主动确认,形成了全流程的安全防护,确保电话本数据的访问和传输始终处于安全状态。
4. 一致性要求:设备兼容的核心保障
如果设备声称兼容PBAP协议,就必须满足协议的一致性要求,这是不同厂商设备互联互通的核心保障。规范中规定,一致性要求的核心是过程强制------如果设备实现了协议中的某个功能,就必须按照协议规定的方式实现和使用;对于协议中标记为强制(M)的能力,设备必须实现,对于标记为可选(O)和条件(C)的能力,若设备选择实现,也必须按照协议规定的方式执行。
所有声称兼容PBAP的设备,其实现的强制、可选和条件能力都需要通过蓝牙认证计划的验证,只有通过验证的设备,才能获得蓝牙SIG的认证,确保设备的兼容性和规范性。这一要求从厂商层面规避了自定义实现导致的兼容性问题,让不同品牌的设备(如苹果手机和大众车机、华为手机和宝马车机)都能正常进行PBAP交互。
5. 向后兼容性:新老设备的互联互通
PBAP v1.2作为协议的新版本,必须保持对旧版本的向后兼容性,确保新设备能和旧设备正常交互,这是协议迭代的基本要求。规范中设计了一套完善的向后兼容机制,核心是通过功能位来实现------新版本协议中新增的功能,都会通过专属的功能位在SDP记录中进行广告,PCE会通过读取PSE的SDP记录中的功能位,判断其是否支持某项新功能,若支持则使用新功能,若不支持则退回到旧的实现方式。
唯一的例外是GOEP协议的版本适配,并非通过功能位,而是通过PSE的SDP记录中的GoepL2capPsm属性判定------若该属性存在,说明PSE支持GOEP v2.0,否则使用GOEP v1.1。同时规范明确要求,设备不能通过协议版本号来判断是否支持某项功能,只能通过功能位和专属属性,这一设计避免了版本号判断带来的兼容性问题,让向后兼容机制更灵活、更可靠。
五、PBAP架构设计的核心亮点:兼顾实用、安全与兼容
梳理PBAP的整体架构设计,能发现其背后的核心设计思路,这些思路让PBAP成为蓝牙电话本访问的标准协议,广泛应用于车载、智能穿戴等场景,其核心亮点主要体现在三个方面:
一是轻量化扩展,最大化复用通用协议。PBAP没有从零开始设计协议栈,而是基于蓝牙现有的基础协议(Baseband、LMP、L2CAP)和核心依赖协议(GOEP、SPP、GAP)进行扩展,仅在应用层针对电话本访问的场景做专属定制,这一设计让协议的实现难度大幅降低,厂商无需开发全新的底层协议,只需聚焦于应用层的定制开发,同时也保证了协议的通用性和兼容性。
二是角色化设计,分工明确且灵活。基于C/S模型的角色划分,让PSE和PCE的功能定位清晰,开发时能针对性实现对应的能力,降低开发复杂度;同时角色并非绑定设备类型,一台设备可同时实现两种角色能力,让协议的应用场景更加丰富,不仅能满足车载这种固定角色的场景,还能满足智能穿戴、蓝牙音箱等灵活角色的场景。
三是安全与兼容并重,兼顾用户体验与厂商需求。PBAP将安全作为协议运行的前提,通过绑定、加密、用户确认等多层级安全机制,保护用户的隐私数据;同时设计了完善的向后兼容机制,让新老设备能互联互通,兼顾了厂商的产品迭代需求;此外,协议的功能设计紧密围绕实际应用场景,避免冗余设计,让协议的使用更高效、更贴合用户需求。
理解PBAP的架构设计,不仅能让我们搞懂协议的运行逻辑,还能为实际的开发和调试工作提供指导------比如在排查PBAP连接失败问题时,可从协议栈的底层到上层逐步排查,先检查物理层连接,再检查SDP服务发现,最后检查PBAP应用层的请求与响应;在设计PBAP设备时,可严格遵循角色能力要求和安全机制,确保设备的兼容性和安全性。
六、检验
题目:PBAP协议的两个核心设备角色是什么?各自的核心职责是什么?车载场景中典型的角色分配是怎样的?
答案:
PBAP的两个核心角色是PSE(电话本服务端设备)和PCE(电话本客户端设备)。
PSE的核心职责:存储电话本原始数据,接收PCE的访问请求,按协议规范将数据转换为vCard格式返回,同时实现协议要求的安全管控,验证PCE的访问权限。
PCE的核心职责:主动发现PSE的PBAP服务,建立安全的OBEX会话,按业务需求构造并发送数据请求,解析PSE返回的vCard格式数据并在自身场景中展示/使用。
车载场景典型分配:手机作为PSE,车机作为PCE,手机提供电话本数据服务,车机发起请求并解析使用数据。
题目:PBAP协议要求的安全机制包含哪些核心内容?为什么将安全连接作为数据交互的前提?
答案:
PBAP强制要求的蓝牙安全机制核心包括6点:
-
PCE和PSE建立PBAP连接前必须完成绑定;
-
设备间链路必须使用蓝牙加密;
-
蓝牙密钥遵循GAP规范要求;
-
PBAP连接使用组合链路密钥;
-
加密密钥长度至少56位,鼓励使用地区法规允许的最大长度;
-
PSE用户必须确认至少第一次来自新PCE的PBAP连接。
将安全连接作为前提的核心原因:PBAP传输的电话本数据包含联系人、电话号码、通话记录等用户敏感隐私信息,非安全连接下数据易被窃取、篡改,安全连接从根源上规避隐私泄露风险,保障用户数据安全。
题目:PBAP协议的向后兼容机制是如何实现的?GOEP协议版本的适配有何特殊之处?
答案:
PBAP的向后兼容核心通过功能位实现:新版本新增的功能会通过专属功能位在SDP记录中广告,PCE读取PSE的SDP功能位后,判断其是否支持新功能,支持则使用新功能,不支持则退回旧实现方式,且设备禁止通过协议版本号判断功能支持情况。
GOEP版本适配的特殊之处:并非通过功能位判定,而是通过PSE SDP记录中的GoepL2capPsm属性------该属性存在则使用GOEP v2.0(OBEX over L2CAP),不存在则使用GOEP v1.1(OBEX over RFCOMM),这是PBAP向后兼容机制的唯一例外。