办公网最怕两件事:同事私接个路由器把网搞环了,或者访客笔记本随便插个口就能进内网。802.1X 就是给交换机端口上把锁------终端不先过认证(通常走 RADIUS),交换机就不放行进数据。五家命令差异极大,华为新版本甚至换了整套模型,下面先用一张表把关键点摆出来,再逐家给命令。
先看清这张差异表
| 厂商 | 认证模型 | 关键命令特征 | 特别注意 |
|---|---|---|---|
| 华为 | NAC 认证模板(V600)/ 接口 dot1x(V200R) | authentication-profile 绑接口 |
V600 新模型,旧版接口下 dot1x enable |
| 华三 | 接口 dot1x | 接口下 dot1x + dot1x port-method macbased |
domain system 挂 RADIUS |
| 锐捷 | 接口 dot1x | dot1x port-control auto |
radius-server host 简单 |
| 迈普 | 接口级 dot1x | dot1x method macbased interface |
各系列命令差异大,S4330 为准 |
| 思科 | AAA + dot1x | aaa new-model + dot1x system-auth-control |
固定 EAP 中继,方法由 RADIUS 协商 |
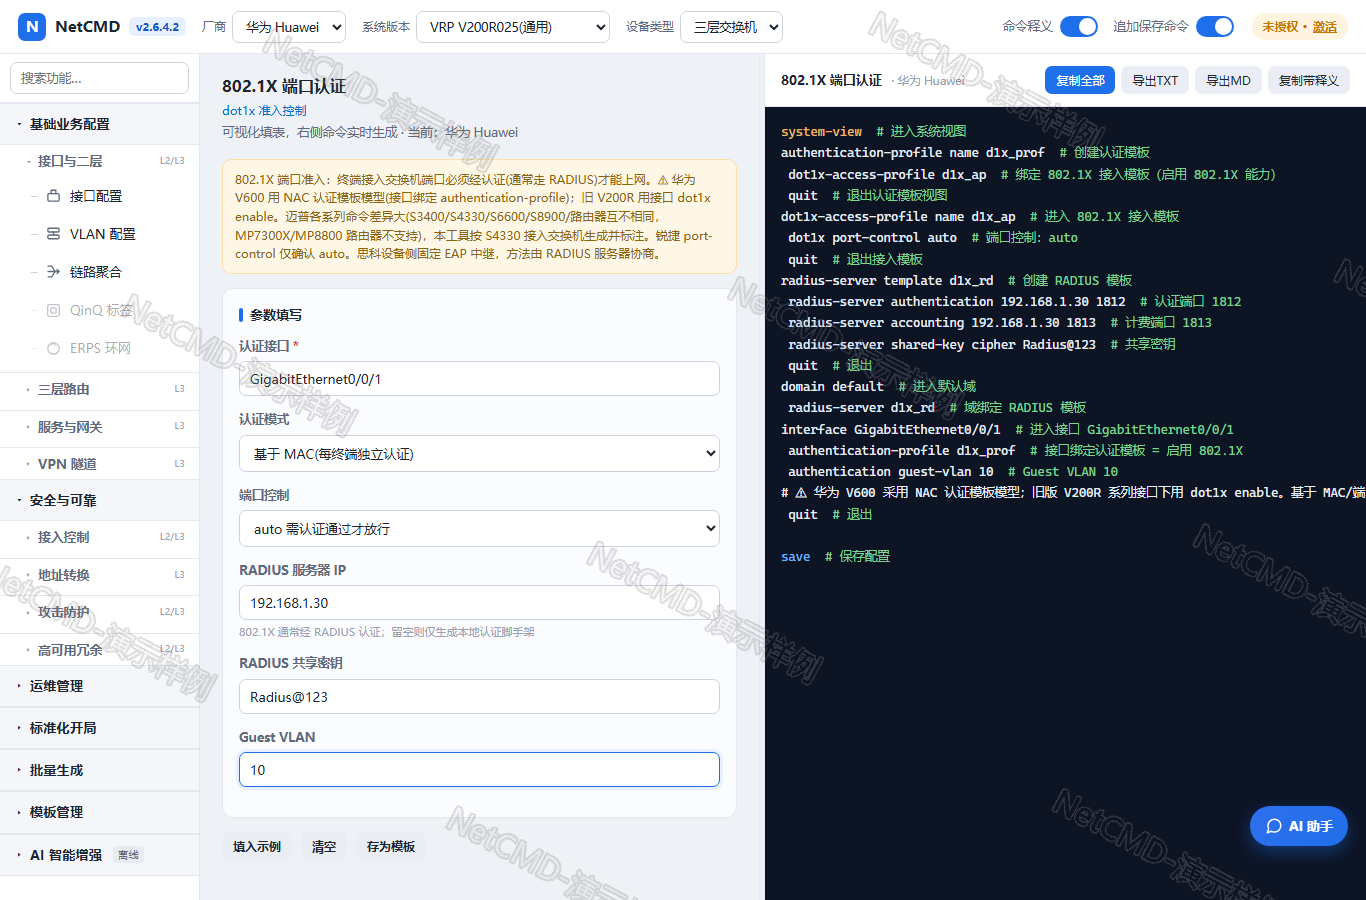
示例统一:接口 G0/0/1,基于 MAC 认证,端口控制 auto,RADIUS 192.168.1.30 密钥 Radius@123,访客 VLAN 10。
华为交换机 802.1X 配置命令
华为 V600 用 NAC 认证模板,先建模板和 dot1x 模板,再绑接口:
bash
system-view
authentication-profile name d1x_prof
 dot1x-access-profile d1x_ap
 quit
dot1x-access-profile name d1x_ap
 dot1x port-control auto
 quit
radius-server template d1x_rd
 radius-server authentication 192.168.1.30 1812
 radius-server accounting 192.168.1.30 1813
 radius-server shared-key cipher Radius@123
 quit
domain default
 radius-server d1x_rd
interface G0/0/1
 authentication-profile d1x_prof
# ⚠ 华为 V600 采用 NAC 认证模板模型;旧版 V200R 系列接口下用 dot1x enable。基于 MAC/端口 由认证模板 authentication mode 决定。请按实际版本核对。
 quit
华三交换机 802.1X 配置命令
华三在接口下直接开 dot1x,RADIUS 挂到 domain system:
bash
system-view
dot1x
radius scheme d1x_rd
 primary authentication 192.168.1.30 1812
 primary accounting 192.168.1.30 1813
 key authentication cipher Radius@123
 key accounting cipher Radius@123
 quit
domain system
 authentication lan-access radius-scheme d1x_rd
interface G0/0/1
 dot1x
 dot1x port-method macbased
 dot1x port-control auto
 dot1x max-user 100
 dot1x guest-vlan 10
 quit
锐捷交换机 802.1X 配置命令
锐捷最简,radius-server host + 接口 dot1x port-control auto:
bash
configure terminal
radius-server host 192.168.1.30 key Radius@123
aaa authentication dot1x default group radius
aaa domain default
 authentication dot1x default
interface G 0/0/1
 dot1x port-control auto
 dot1x port-control-mode mac-based
 dot1x guest-vlan 10
 exit
迈普交换机 802.1X 配置命令
迈普是接口级 dot1x,RADIUS 用 radius host 体系,认证域单独绑:
bash
configure terminal
dot1x eap-transfer
dot1x method macbased interface g 0/0/1
dot1x port-control auto interface g 0/0/1
aaa
 radius host 1
 primary-auth-ip 192.168.1.30 1812
 primary-acct-ip 192.168.1.30 1813
 auth-secret-key Radius@123
 acct-secret-key Radius@123
 quit
domain example.com
 radius host binding 1
dot1x guest-vlan 10 interface g 0/0/1
# ⚠ 迈普各系列 dot1x 差异大:S3400 用 port 视图 dot1x port-control enable;S6600/S8900 接口级 dot1x port-control enable 且 RADIUS 用 radius-server host 风格;MP7300X/MP8800 路由器不支持 802.1X。本模板按 S4330 接入交换机生成,请按实际系列核对。
 exit
思科交换机 802.1X 配置命令
思科先开 aaa new-model 和 dot1x system-auth-control,接口挂认证:
bash
configure terminal
aaa new-model
radius-server host 192.168.1.30
radius-server key Radius@123
aaa authentication dot1x default group radius
dot1x system-auth-control
interface G0/0/1
 switchport mode access
 authentication port-control auto
 dot1x pae authenticator
! 思科交换机作为 authenticator 固定 EAP 中继,PEAP 等方法由 RADIUS 服务器协商(非交换机 CLI 开关)。
 exit
别漏了这两步
- RADIUS 服务器必须真在:802.1X 不是交换机自己认账号,是把账号甩给 RADIUS(如 Windows NPS、FreeRADIUS)判。RADIUS 没配或 IP 写错,端口永远认证失败、终端进不来(或进 guest-vlan)。
- 华为版本看清楚 :V600 用 NAC 认证模板那套,V200R 还是老接口
dot1x enable,照着错版本抄命令直接不识别。
说明
命令按各厂商官方手册生成。802.1X 强依赖 RADIUS 服务器与证书/域环境,文中为交换机侧配置脚手架;认证服务器搭建、EAP 方法(PEAP/TLS)不在本文范围。迈普多系列差异、思科 Nexus/ASA 等平台命令不同,上机以 display dot1x / show dot1x 为准。工具仅出配置文本。
工具获取
-
点关注,准入这块还有 MLAG、端口镜像接着写。
-
评论区回「路由交换命令生成器」,聊聊你用的认证服务器。
-
标准版下载:
https://download.csdn.net/download/qq_42614669/93155107 -
专业版下载:
https://download.csdn.net/download/qq_42614669/93517602评论区回复"路由交换命令生成器"免费下载
下一篇 MLAG------很多人把堆叠和链路聚合混着叫,其实跨设备双活是另一回事。
系列相关 :18 二层安全加固 · 13 端口安全 · 20 VRRP 冗余网关