很多技术博主在搭建个人博客时,都会遇到一个看似简单却极其头疼的问题:图片怎么存?直接放在博客项目的静态资源目录里,随着文章数量增加,仓库体积迅速膨胀,拉取代码变得缓慢;使用第三方免费图床,又担心链接失效、服务关停或者隐私泄露。尤其是当我们需要频繁更新内容、插入大量截图和示意图时,找到一个稳定、可控且低成本的图片托管方案显得尤为迫切。对于熟悉 PHP 环境的开发者来说,与其依赖不确定的外部服务,不如利用手头的服务器资源,构建一个轻量级的私有图床。这不仅能让图片资产完全掌握在自己手中,还能通过定制化的接口逻辑,完美契合博客系统的调用需求。
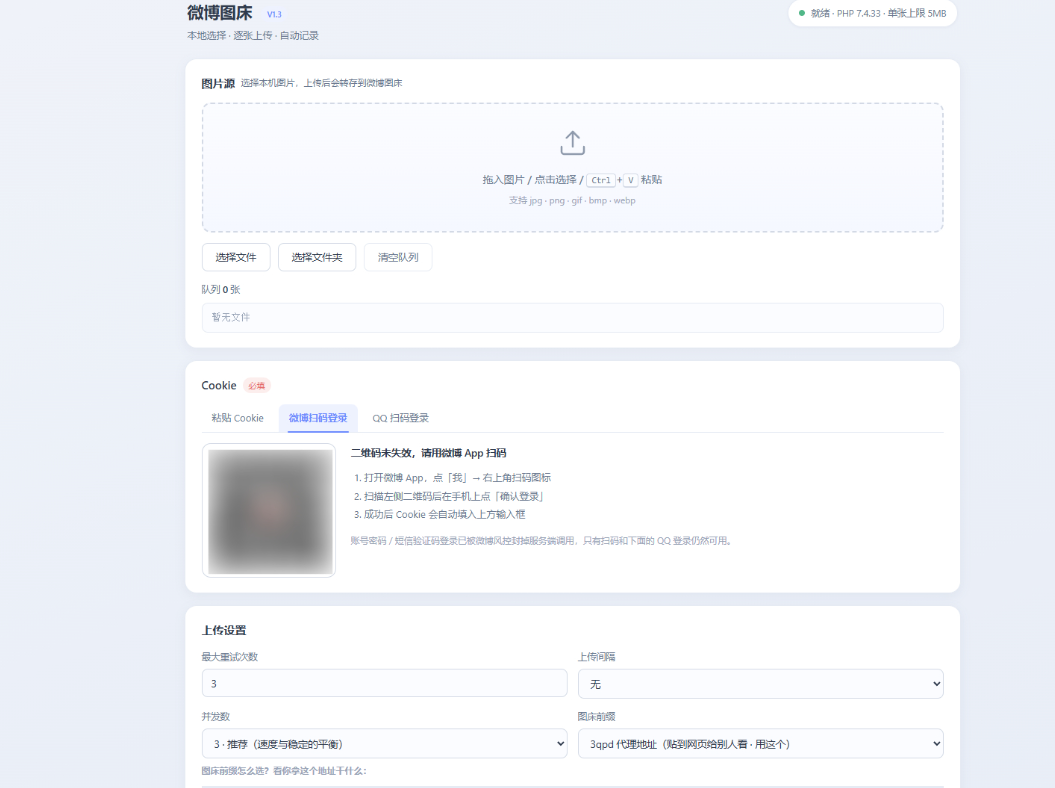
本文将深入探讨如何从零开始构建这样一个基于 PHP 的轻量级图床系统。我们不会堆砌复杂的微服务架构,而是聚焦于核心功能的实现:从环境搭建到源码部署,从仿微博风格的上传接口设计,到防盗链安全机制的落地。无论你是想解决当前博客的图片存储痛点,还是希望学习如何在有限资源下优化文件服务性能,这套方案都能提供切实可行的参考。接下来的内容将涵盖完整的部署流程、关键代码逻辑解析以及生产环境下的调优策略,帮助你打造一个高效、安全的图片管理中心。
① 个人博客图片托管痛点与本地化解决方案
在长期的博客运维过程中,图片管理的弊端往往随着时间推移逐渐暴露。最典型的问题是"割裂感":文章内容存储在 Git 仓库或本地文件系统,而图片却散落在各个第三方平台。一旦某个图床服务调整策略或停止运营,历史文章中的图片链接就会大面积失效,导致阅读体验断崖式下跌。此外,公共图床通常缺乏精细的权限控制,任何人都可以通过链接访问你的原始图片,甚至被他人盗用带宽。
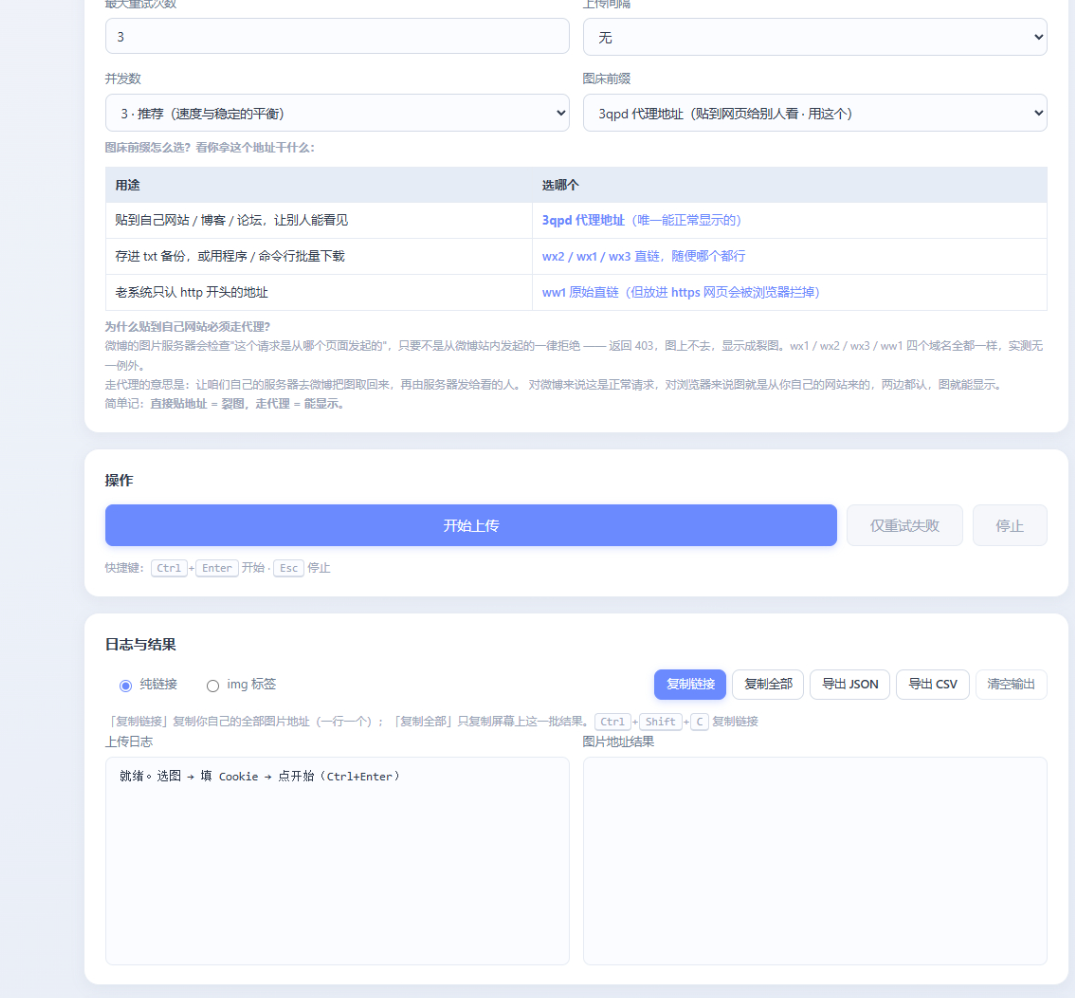
本地化解决方案的核心思路是"收归主权"。利用现有的 Web 服务器(如 Nginx + PHP),部署一个独立的图片管理服务。这个服务不需要庞大的数据库集群,也不需要复杂的分布式存储,只需一个轻量级的 PHP 应用即可。它将作为博客系统的后端支撑,统一处理图片的上传、压缩、存储和分发。通过这种方式,图片数据与博客内容虽然物理分离,但逻辑上紧密耦合,管理员可以随时备份、迁移或清理数据,彻底消除了对外部服务的依赖焦虑。
② 轻量级 PHP 图床核心功能架构解析
一个高效的轻量级图床,其架构设计必须遵循"最小可用原则"。核心架构主要由三个模块组成:接入层、业务逻辑层和存储层。
接入层负责接收 HTTP 请求,主要处理来自博客编辑器的上传指令。它需要识别请求类型,验证 Token,并解析 multipart/form-data 格式的文件流。业务逻辑层是系统的大脑,负责执行文件校验(类型、大小)、重命名策略生成、图像预处理(如自动旋转、压缩)以及元数据记录。存储层则专注于文件的持久化,既可以是本地磁盘的直接写入,也可以对接对象存储接口,但在本方案中,我们优先采用本地文件系统以保证极致的响应速度和低成本。
整个流程中,数据库的作用被弱化,仅用于记录图片的路径映射、上传时间和访问计数,核心的文件实体直接以哈希值命名的形式存储在磁盘目录中。这种设计避免了数据库成为 IO 瓶颈,使得系统在单台服务器上也能轻松应对数千张图片的管理需求。
③ 服务器环境配置与源码部署全流程
部署这样一个系统,对环境的要求极低。任何支持 PHP 7.4 及以上版本的 Linux 服务器均可运行。首先,确保服务器已安装 Nginx、PHP-FPM 以及必要的扩展,如 gd(用于图像处理)和 fileinfo(用于 MIME 类型检测)。
bash
# 安装必要组件示例 (以 Ubuntu 为例)
sudo apt-get update
sudo apt-get install nginx php-fpm php-gd php-fileinfo php-mbstring
接下来是源码部署。将项目代码上传至服务器的指定目录,例如 /var/www/image-host。关键在于 Nginx 的配置,需要正确设置伪静态规则,将所有非静态资源的请求转发给 PHP 入口文件。
nginx
server {
    listen 80;
    server_name img.yourdomain.com;
    root /var/www/image-host/public;
    index index.php;

    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ \.php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/run/php/php7.4-fpm.sock;
        fastcgi_param SCRIPT_FILENAME $realpath_root$fastcgi_script_name;
        include fastcgi_params;
    }

    # 禁止访问敏感目录
    location ~ ^/(config|src)/ {
        deny all;
    }
}
配置完成后,重启 Nginx 和 PHP-FPM 服务。首次访问时,系统会自动检查环境依赖,并引导用户初始化配置文件。建议将存储目录设置为不可执行脚本,防止上传恶意文件后被直接运行,从而提升安全性。
④ 仿微博接口实现图片上传与存储逻辑
为了兼容主流的博客编辑器和前端组件,上传接口的设计参考了微博等成熟平台的交互逻辑。客户端通过 POST 请求发送图片,服务端接收后返回标准的 JSON 格式数据,包含图片的 URL 地址。
核心上传逻辑如下:首先拦截请求,检查 Content-Type 是否为 multipart/form-data。接着,利用 PHP 的 $_FILES 超全局数组获取临时文件信息。在此阶段,必须进行严格的文件类型校验,不能仅依赖后缀名,而要读取文件头部的 Magic Number 确认是否为真实的图片格式。
php
// 简化的上传核心逻辑
function handleUpload() {
    if (!isset($_FILES['image'])) {
        return json_encode(['error' => 'No file received']);
    }

    $file = $_FILES['image'];
    // 校验 MIME 类型
    $finfo = new finfo(FILEINFO_MIME_TYPE);
    $mime = $finfo->file($file['tmp_name']);

    $allowedMimes = ['image/jpeg', 'image/png', 'image/gif', 'image/webp'];
    if (!in_array($mime, $allowedMimes)) {
        return json_encode(['error' => 'Invalid file type']);
    }

    // 生成唯一文件名:时间戳 + 随机哈希
    $extension = pathinfo($file['name'], PATHINFO_EXTENSION);
    $filename = time() . '_' . bin2hex(random_bytes(8)) . '.' . $extension;
    $destination = __DIR__ . '/../storage/' . $filename;

    if (move_uploaded_file($file['tmp_name'], $destination)) {
        // 可选:调用 GD 库进行压缩处理
        // compressImage($destination);

        $url = 'https://img.yourdomain.com/' . $filename;
        return json_encode(['data' => ['url' => $url]]);
    }

    return json_encode(['error' => 'Failed to save file']);
}
这种仿微博的接口设计,使得前端只需简单的 AJAX 调用即可完成上传,并直接将返回的 URL 插入到 Markdown 编辑器中,用户体验流畅自然。
⑤ 多场景下的图片调用与外链生成策略
图片存储后,如何高效调用是另一个关键点。系统应支持多种调用策略以适应不同场景。对于博客内部引用,直接使用绝对路径即可;对于需要在社交媒体分享的场景,则需要生成带有特定参数的短链接或缩略图链接。
我们可以利用 URL 参数动态控制图片的展示形态。例如,在文件名后追加 ?w=800 表示请求宽度为 800 像素的缩放版本,追加 ?q=80 表示压缩质量为 80%。这需要在 Nginx 或 PHP 层面进行拦截和处理。如果追求极致性能,可以在上传时预先生成多套尺寸的副本(如 thumb, medium, original),调用时根据参数直接返回对应的物理文件,避免实时计算带来的 CPU 开销。
此外,针对 CDN 加速场景,系统生成的链接应易于被 CDN 规则匹配。通过配置 CNAME 将图片域名指向 CDN 服务商,即可实现全球节点的缓存分发,大幅降低源站压力并提升用户加载速度。
⑥ 访问权限控制与防盗链安全机制设计
私有图床并不意味着完全封闭,但必须防止带宽被恶意盗用。防盗链是必不可少的一环。最基础的做法是利用 Nginx 的 valid_referers 指令,限制只有来自自己博客域名的请求才能访问图片资源。
nginx
location ~* \.(jpg|jpeg|png|gif|webp)$ {
    valid_referers none blocked yourdomain.com *.yourdomain.com;
    if ($invalid_referer) {
        return 403;
    }
}
然而,单纯的 Referer 校验容易被伪造。更高级的策略是实施签名机制。对于敏感图片或高流量资源,URL 中必须携带有时效性的签名 token。PHP 后端在生成链接时,利用密钥和时间戳生成哈希签名;当请求到达时,服务器验证签名的有效性和过期时间。一旦超时,链接立即失效。这种机制虽然增加了开发复杂度,但能从根本上杜绝外链滥用,确保带宽资源仅服务于合法用户。
⑦ 存储空间优化与历史图片清理方案
随着运行时间的增长,存储空间必然面临压力。优化策略应从"入口"和"出口"两端入手。在入口端,强制开启图片压缩。大多数用户上传的原图往往包含多余的 Exif 信息且体积巨大,通过 GD 库或 Imagick 扩展,可以在保存前自动去除元数据并将质量控制在 85% 左右,通常能减少 40%-60% 的体积而不明显损失画质。
在出口端,建立定期清理机制至关重要。系统应提供命令行工具或后台任务,扫描数据库中长时间未被引用的"孤儿图片"。例如,编写一个 PHP 脚本,遍历存储目录,对比数据库记录,找出那些上传超过一定期限且访问计数为零的文件,并将其标记为待删除。
bash
# 模拟清理命令
php cli.php cleanup --days-unused 90 --dry-run
执行前先使用 --dry-run 参数预览待删除列表,确认无误后再正式执行。这种机制能有效回收空间,保持存储系统的健康状态。
⑧ 高并发上传场景下的性能调优实践
虽然个人博客的并发量通常不高,但在集体写作或批量导入历史文章时,可能会出现短时的高并发上传。此时,磁盘 IO 和 PHP 进程数可能成为瓶颈。
首先,调整 PHP-FPM 的配置,适当增加 pm.max_children 的数量,确保有足够的进程处理并发请求。其次,优化磁盘写入策略。如果条件允许,将上传目录挂载到内存盘(tmpfs)或高性能 SSD 上,上传完成后再异步移动到大容量存储区。
另外,引入队列机制是解决阻塞的有效手段。当检测到并发请求过多时,将上传任务推入 Redis 队列,由后台 Worker 进程逐个处理,前端立即返回"接收成功,处理中"的状态,稍后通过轮询获取最终图片地址。这种异步化处理能将瞬时峰值平滑分散,避免服务器因负载过高而崩溃。
⑨ 从测试到生产环境的迁移注意事项
在本地或测试环境验证无误后,迁移至生产环境需谨慎操作。首先是配置文件的隔离,确保数据库密码、API 密钥等敏感信息不硬编码在代码中,而是通过环境变量或独立的配置文件加载,并将该文件排除在版本控制之外。
其次是权限的最小化原则。Web 服务器运行用户(如 www-data)仅需对存储目录和日志目录拥有读写权限,对其他代码目录应只读。同时,关闭 PHP 的错误显示功能(display_errors = Off),防止报错信息泄露服务器路径结构。
数据迁移方面,建议使用 rsync 工具同步旧有的图片资源,并保持文件权限一致。迁移完成后,务必进行全链路测试,包括上传、查看、删除以及防盗链验证,确保所有功能在生产网络环境下表现正常。
⑩ 基于该系统的二次开发与功能扩展思路
这个轻量级图床不仅仅是一个存储工具,更是一个可扩展的开发底座。基于现有架构,可以轻松拓展出更多实用功能。例如,集成 OCR 识别模块,上传图片后自动提取文字内容并存入数据库,方便后续检索;或者添加水印功能,在图片保存时自动叠加博客的品牌标识,增强版权保护。
对于有更高需求的用户,可以开发插件系统,支持对接云存储(如 AWS S3、阿里云 OSS),实现本地与云端的双活备份。甚至可以开放 API 接口,允许其他内部系统调用图床服务,构建企业级的统一素材管理中心。由于核心逻辑清晰且代码量少,这些扩展功能的开发成本极低,能够随着业务需求的变化灵活演进,真正成为个人或小团队数字资产管理的坚实基石。