深入理解 C 语言:动态内存管理从底层堆区到实战避坑指南
在掌握了结构体、联合体和枚举这些"静态"自定义类型后,我们迎来了 C 语言中最具威力的特性------动态内存分配。静态内存(栈、全局变量)虽然方便,但大小固定、生命周期死板。如果说静态内存是"固定座位的餐厅",那么动态内存就是"按需扩展的自助仓储"。本文将从底层堆区布局出发,一路深入到柔性数组与经典面试题,所有代码均保证可以直接编译运行,带你彻底吃透 C 语言的动态内存管理。
目录
一、为什么要有动态内存分配
在 C 语言中,我们目前掌握的内存开辟方式主要有两种:
int val = 20;// 在栈空间上开辟四个字节char arr[10] = {0};// 在栈空间上开辟10个字节的连续空间
上述开辟空间的方式有两个核心缺陷:
- 空间开辟大小是固定的:一旦声明,无法改变。
- 数组在声明时,必须指定数组的长度:它所需要的内存在编译时分配。
但在实际工程中,我们往往只有在程序运行时,才能知道确切的数据量。比如读取一个文件,文件大小在编译时是未知的。如果每次为了保险都开一个巨大的数组,极易导致栈溢出(Stack Overflow)。
核心区别在于:静态内存是"编译器替你决定",动态内存是"程序员自己决定"。这就引出了 C 语言提供的动态内存开辟函数。
二、malloc和free
C 语言提供了一个动态内存开辟的函数:
c
void* malloc (size_t size);- 该函数向内存申请一块连续可用的空间,并返回指向这块空间的指针。
- 如果开辟成功,则返回一个指向开辟好空间的指针。
- 如果开辟失败,则返回一个
NULL指针。 - 返回值的类型是
void*,因此malloc函数并不知道开辟空间的类型,具体在使用的时候使用者自己来决定。
有了分配,就必须要释放。C 语言提供了另一个函数 free,专门用来做动态内存的释放和回收:
c
void free (void* ptr);- 如果参数
ptr指向的空间不是动态开辟的,那free函数的行为是未定义的(UB)。 - 如果参数
ptr是NULL指针,则函数什么事都不做。
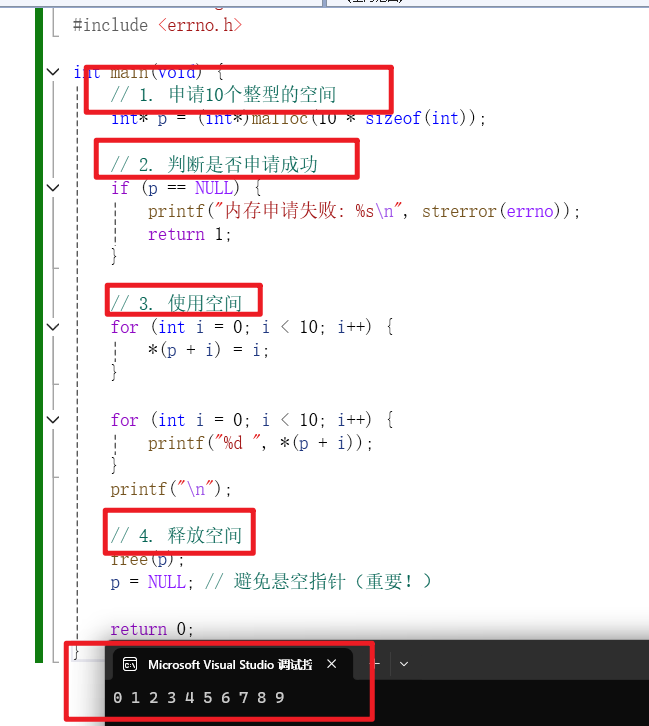
【实战代码】
c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <errno.h>

int main(void) {
    // 1. 申请10个整型的空间
    int* p = (int*)malloc(10 * sizeof(int));

    // 2. 判断是否申请成功
    if (p == NULL) {
        printf("内存申请失败: %s\n", strerror(errno));
        return 1;
    }

    // 3. 使用空间
    for (int i = 0; i < 10; i++) {
        *(p + i) = i;
    }

    for (int i = 0; i < 10; i++) {
        printf("%d ", *(p + i));
    }
    printf("\n");

    // 4. 释放空间
    free(p);
    p = NULL; // 避免悬空指针(重要!)

    return 0;
}
基于您提供的博客模板风格,我将这段"避坑提示"进行了大幅度的扩充和完善,加入了底层原理分析、常见错误场景区分以及工程实践建议,使其更符合"深入理解"和"教学课件"的定位。
以下是完善后的内容:
值得注意的点与避坑提示:
-
必须检查返回值,并处理失败情况
- 原因 :如果内存耗尽(如申请了
INT_MAX大小的空间),malloc会返回NULL。直接解引用*p = 20;会导致程序立即崩溃(Segmentation Fault)。 - 处理策略:实际工程中不能仅仅打印错误就返回,应当设计统一的错误处理机制(如 goto 清理代码块),避免内存泄漏。
- 特例 :
malloc(0)的行为是实现定义 的(Implementation-defined),它可能返回NULL,也可能返回一个唯一的非空指针(指向零字节的堆块)。永远不要依赖malloc(0)的返回值。
- 原因 :如果内存耗尽(如申请了
-
malloc 不初始化,且不负责设置可用的内存空间
- 垃圾值 :
malloc只负责"划地盘",不负责"打扫卫生"。刚申请的空间里保存的是内存中遗留的随机垃圾值。如果直接读取就会引发未定义行为(UB)。 - 底层机制 :操作系统为了性能,实际上可能并未立刻分配物理内存,而是采用 写时复制(Copy-on-Write) 技术,直到你第一次写入数据(如
memset或赋值)时,才会真正分配物理页。 - 替代方案 :如果需要初始化清零,请使用
calloc。
- 垃圾值 :
-
free 后必须置 NULL,警惕"悬空指针"与"内存泄漏"
- 悬空指针(Dangling Pointer) :
free(p)仅仅是将内存还给了操作系统,但p变量中依然保存着刚才那个内存的地址值 。如果不置空,后续不小心再次通过p写入数据(如strcpy(p, "hello");),就是非法访问已释放内存(Use-After-Free),极容易被黑客利用。 - 内存泄漏(Memory Leak) :如果
p是局部变量,函数结束时p本身在栈上销毁了,但它指向的堆内存还没有free,这块内存就会永远丢失,导致内存泄漏。所以必须确保"谁申请,谁释放"(或明确的管理责任)。
- 悬空指针(Dangling Pointer) :
-
警惕"重复释放"(Double Free)与堆破坏
- 如果
free(p)之后没有置空,后续代码又执行了一次free(p);,这就是 Double Free 。这会直接破坏堆区的管理结构,导致程序崩溃或遭受堆溢出攻击。置NULL后,free(NULL)是合法的且什么都不做,完美规避了这个问题。 - 只能释放堆区的首地址 :不能对栈变量(如
int a; free(&a);)使用free;也不能释放指针运算后偏移的地址(如p++; free(p);),必须将指针回退到原始的malloc返回值。
- 如果
-
关注跨函数调用时的生命周期(所有权转移)
- 动态内存最危险的地方在于"作用域"与"生命周期"脱节。一个函数中申请的堆内存,可以跨越函数栈帧被另一个函数使用。
- 如果模块 A 申请了内存并传给模块 B,模块 A 是否还要负责
free?还是把"所有权"交给了 B?如果没有明确的文档约束,极易导致重复释放 或内存泄漏 。工程上建议:谁分配,谁释放;或者封装创建/销毁函数(如create_user()和destroy_user())。
-
性能与内存碎片(Memory Fragmentation)
- 频繁地
malloc和free不同大小的内存块,会导致堆区出现大量不连续的"空洞"(外部碎片)。最终即便总空闲内存足够,也会因为找不到一块足够大的连续空间而分配失败。 - 优化建议:对于频繁申请/释放的小对象,应使用**内存池(Memory Pool)**技术,一次性申请大块内存,自行拆分管理,减少系统调用和碎片。
- 频繁地
-
理解动态内存的底层开销
sizeof(p)返回的是指针本身的大小(32位系统4字节,64位系统8字节),而不是动态申请的内存大小。动态申请的内存大小必须在代码中自行用变量保存,C语言无法在运行时通过指针直接计算出你申请了多少字节。
三、calloc和realloc
1. calloc
calloc 函数也用来动态分配内存,原型如下:
c
void* calloc (size_t num, size_t size);- 函数的功能是为
num个大小为size的元素开辟一块空间,并且把空间的每个字节初始化为0。 - 与
malloc的区别只在于calloc会在返回地址之前把申请的空间的每个字节初始化为全0。
2. realloc
realloc 函数的出现让动态内存管理更加灵活。有时我们会发现过去申请的空间太小了,有时候我们又会觉得申请的空间过大了,为了合理使用内存,我们一定会对内存的大小做灵活的调整。
c
void* realloc (void* ptr, size_t size);ptr是要调整的内存地址。size调整之后的新大小。- 返回值为调整之后的内存起始位置。
- 底层机制 :
realloc在调整内存空间时存在两种情况:- 原有空间之后有足够大的空间:直接在原有内存之后追加空间,原来空间的数据不发生变化。
- 原有空间之后没有足够大的空间:在堆空间上另找一个合适大小的连续空间来使用。这样函数返回的是一个新的内存地址,同时会将原空间的数据拷贝过去,并自动释放旧空间。
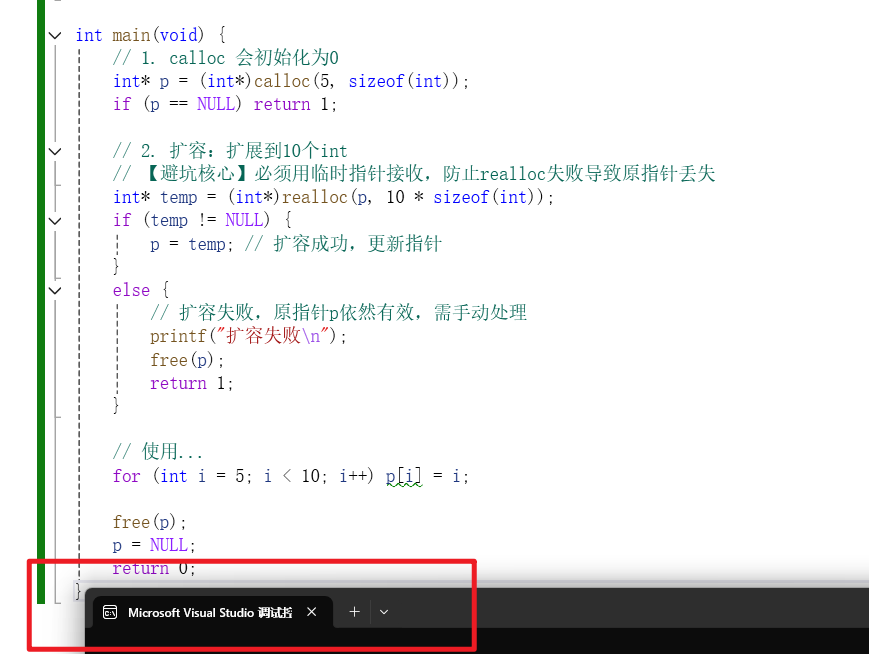
【实战代码】
c
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    // 1. calloc 会初始化为0
    int* p = (int*)calloc(5, sizeof(int));
    if (p == NULL) return 1;

    // 2. 扩容:扩展到10个int
    // 【避坑核心】必须用临时指针接收,防止realloc失败导致原指针丢失
    int* temp = (int*)realloc(p, 10 * sizeof(int));
    if (temp != NULL) {
        p = temp; // 扩容成功,更新指针
    } else {
        // 扩容失败,原指针p依然有效,需手动处理
        printf("扩容失败\n");
        free(p);
        return 1;
    }

    // 使用...
    for (int i = 5; i < 10; i++) p[i] = i;

    free(p);
    p = NULL;
    return 0;
}
代码背后的底层逻辑与避坑指南:
-
为什么
calloc需要两个参数?calloc(5, sizeof(int))申请了5 * 4 = 20字节。它的底层会在返回地址之前,将这块内存的每个**字节(Byte)**都置为0。这是它比malloc安全的地方,但也意味着它比malloc多了一次内存写入操作(时间复杂度略微增加)。 -
realloc的底层扩容机制(关键知识点)很多初学者不理解为什么这里要用
temp。这涉及realloc的两种底层工作模式:
- 模式一:原地扩容(In-place) 。如果
p指向的堆空间后面有足够的空闲空间,realloc会直接向后"吃"掉这块内存,返回的地址依然是原来的p。 - 模式二:异地扩容(Move) 。如果后面空间不够,
realloc会在堆区另找一块大小为10 * sizeof(int)的新空间 。- 关键操作 :系统会将原空间的前
5 * sizeof(int)的数据拷贝到新空间。 - 自动清理 :系统会自动将原来的旧空间
free掉。 - 返回新地址 :返回一个全新的指针地址。
因为存在异地扩容,所以旧指针p可能会失效。如果失败,realloc返回NULL,并且原内存p依然有效且未被释放 。
如果写成p = (int*)realloc(p, ...):
- 关键操作 :系统会将原空间的前
- 扩容失败时:
p被赋值成NULL,原内存地址丢失,造成内存泄漏。 - 后续
free(p):实际是free(NULL),什么都不会发生。
- 工程实践中的异常兜底
注意看代码中的else分支:
c
} else {
    printf("扩容失败: %s\n", strerror(errno));
    free(p); // 失败时,原指针p依然有效,必须手动释放!
    p = NULL;
    return 1;
}如果扩容失败,p 指向的原内存依然存在,必须手动 free(p),否则这块 20 字节的内存就永远泄露了。
- 数据连续性的验证
代码中先赋了1 2 3 4 5,扩容后又赋了6 7 8 9 10,最后完整打印 10 个数。这验证了:
- 扩容前
p[0]到p[4]的数据在realloc后没有丢失(如果是异地扩容,系统帮你拷贝了)。 - 新扩展的
p[5]到p[9]是可写且可用的。
- 最后的收尾动作
free(p); p = NULL;
这是 C 程序员的肌肉记忆。free释放堆内存,但指针变量p本身(在栈上)仍然保留着刚刚的地址值,这就是悬空指针(Dangling Pointer) 。将其置为NULL,后续如果不小心再次free(p)(双重释放),free(NULL)是安全的,什么都不会做,极大提升了程序的健壮性。
避坑提示:
绝对不要写 p = (int*)realloc(p, ...)! 如果 realloc 申请失败返回 NULL,你不仅丢失了原有的数据,还会造成内存泄漏。必须使用临时变量 temp 接收。
四、常见的动态内存的错误
动态内存管理是 C 语言 Bug 的重灾区,以下六种错误必须烂熟于心:
-
对NULL指针的解引用操作
cint *p = (int *)malloc(INT_MAX/4); *p = 20; // 如果p的值是NULL,就会有问题 -
对动态开辟空间的越界访问
cint *p = (int *)malloc(10*sizeof(int)); for(int i=0; i<=10; i++) { *(p+i) = i; } // 越界访问 -
对非动态开辟内存使用free释放
cint a = 10; int *p = &a; free(p); // 错误!栈变量不能用free -
使用free释放一块动态开辟内存的一部分
cint *p = (int *)malloc(100); p++; free(p); // p不再指向动态内存的起始位置,报错 -
对同一块动态内存多次释放(Double Free)
cint *p = (int *)malloc(100); free(p); free(p); // 重复释放,程序崩溃 -
动态开辟内存忘记释放(内存泄漏)
cvoid test() { int *p = (int *)malloc(100); // 没有free,函数结束p销毁,但堆区内存还在,造成泄漏 }
五、动态内存经典笔试题分析
题目一:传值调用导致的内存泄漏与程序崩溃
c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

void GetMemory(char *p) {
    p = (char *)malloc(100);
}
void Test(void) {
    char *str = NULL;
    GetMemory(str);
    strcpy(str, "hello world");
    printf(str);
}
【分析:为什么双重崩溃与泄漏?】
-
传值调用的本质(栈帧隔离)
GetMemory(str)调用时,实参str的值(此时为NULL)被拷贝 给了形参p。在函数栈帧中,p只是一个局部变量。p = (char *)malloc(100);确实在堆区申请了100字节内存,并将堆地址赋给了p。但是,p这个变量本身在栈上 ,函数结束时,p弹栈销毁。str作为调用者的局部变量,从头到尾都没有被改变 ,依然是NULL。 -
第一重灾难:段错误(Segmentation Fault)
strcpy(str, "hello world");试图向NULL指针指向的地址拷贝数据。操作系统会立刻拦截这个非法写入,程序崩溃(Segmentation Fault)。 -
第二重灾难:内存泄漏(Memory Leak)
即使
strcpy没有崩溃,因为GetMemory中申请的堆内存地址赋给了p,随着函数返回,p被销毁,这块 100 字节的堆内存彻底失去了引用 。再也没有任何指针知道它的地址,无法被free,导致永久内存泄漏。 -
隐藏的第三重灾难:格式化字符串漏洞
printf(str);是极其危险的写法。如果str的内容包含格式化占位符(如%s、%n),会导致栈数据泄露甚至被黑客利用写入任意内存。永远使用printf("%s", str);。
【修正方案一】使用二级指针(传入指针的地址)
c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

void GetMemory(char **p) {
    *p = (char *)malloc(100); // 解引用,真正修改外部 str 的值
    if (*p == NULL) {
        printf("内存分配失败\n");
        exit(1);
    }
}

void Test(void) {
    char *str = NULL;
    GetMemory(&str); // 传入 str 的地址
    strcpy(str, "hello world");
    printf("%s\n", str); // 安全写法
    free(str);  // 必须释放
    str = NULL; // 置空防悬空
}

int main(void) {
    Test();
    return 0;
}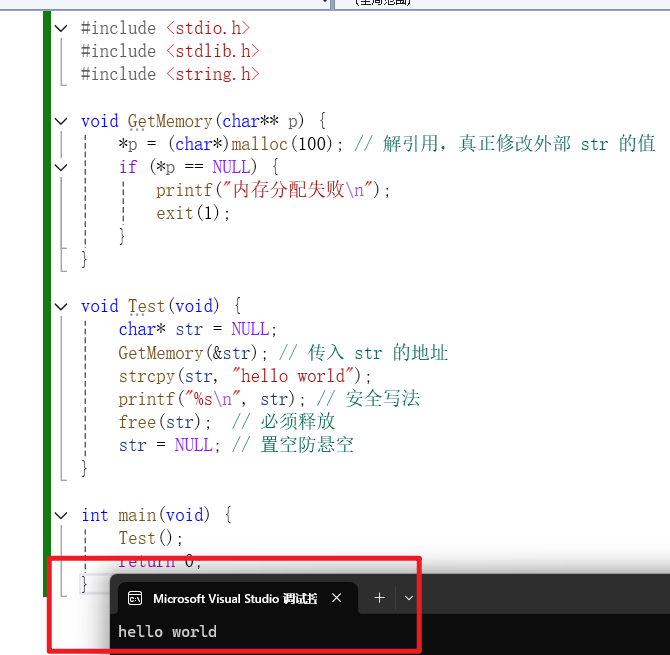
【解析】 :传入 &str,形参变成 char **p。*p 就是外部的 str,修改 *p 就等于修改 str,成功将堆地址带回。
【修正方案二】使用返回值(推荐,逻辑更清晰)
c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

char* GetMemory(void) {
    char *p = (char *)malloc(100);
    if (p == NULL) return NULL; // 返回前检查
    return p;
}

void Test(void) {
    char *str = GetMemory();
    if (str == NULL) return; // 调用方必须检查
    strcpy(str, "hello world");
    printf("%s\n", str);
    free(str);
    str = NULL;
}

int main(void) {
    Test();
    return 0;
}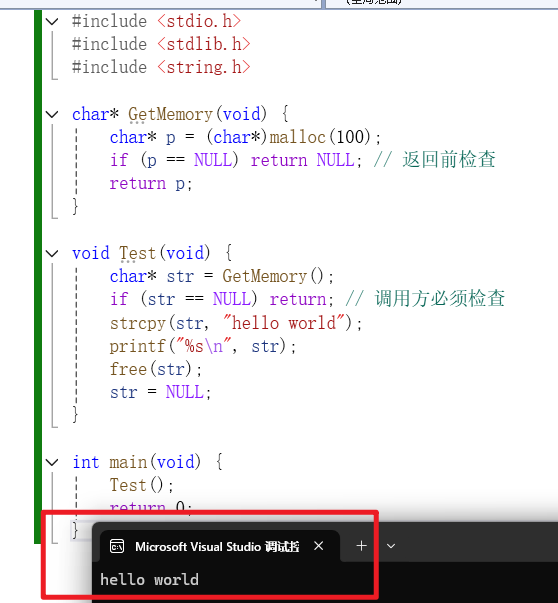
【解析】 :避免了复杂的多级指针,利用函数返回值将堆地址直接传递给 str。这是工程中最常见的写法。
避坑与建议:
- 谁申请谁释放的原则(Ownership)
如果GetMemory分配了内存,但由外部Test释放,这种跨函数的"所有权转移"必须明确注释说明。在 C 语言中,最好是在一个函数内闭环 malloc 和 free ,或者提供成对的Create与Destroy函数(如CreateUser()和FreeUser())。 - Valgrind 检测内存泄漏
在 Linux 环境下,编译后使用valgrind --leak-check=full ./a.out运行程序。上面的错误代码会清晰显示definitely lost: 100 bytes in 1 blocks,帮助你精确定位泄漏点。 printf(str)的替代
puts(str);或者printf("%s\n", str);才是安全规范。题目中的printf(str)是经典的面试陷阱,考察你是否具备安全编码意识。
题目二:返回栈空间地址与悬空指针
c
#include <stdio.h>

char *GetMemory(void) {
    char p[] = "hello world";
    return p;
}

void Test(void) {
    char *str = NULL;
    str = GetMemory();
    printf(str); // 危险写法,且忽略了潜在的段错误
}

int main(void) {
    Test();
    return 0;
}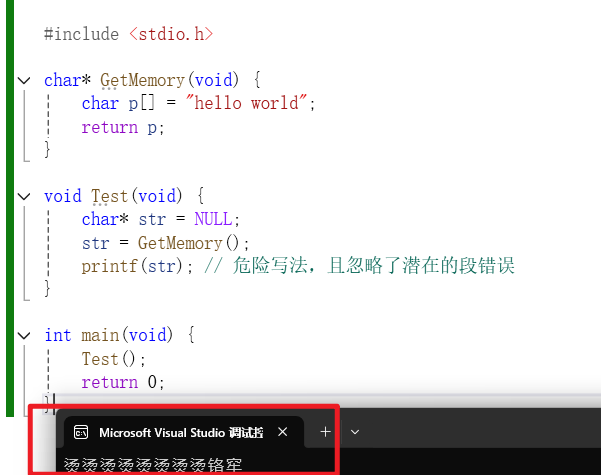
【深度分析:为什么输出乱码或崩溃?】
-
底层内存拷贝细节
在
GetMemory函数中,char p[] = "hello world";这一行做了两件事:- 在栈区 分配了 12 个字节(包含
\0)的局部数组p。 - 将只读数据段(常量区) 中的
"hello world"字符串拷贝 到栈上的p中。 - 因此,
p确实是"hello world",但它存在于栈帧中。
- 在栈区 分配了 12 个字节(包含
-
栈帧的销毁与悬空指针
当
GetMemory函数执行完毕return p;时,函数栈帧被销毁。虽然p中的内容此时可能还在物理内存中(操作系统不会立刻抹除栈内存),但这块内存的归属权已经被操作系统回收 。str接收了这个已经失效的栈地址。此时str就是一个悬空指针(Dangling Pointer)。 -
未定义行为(UB)的触发
在
Test函数中执行printf(str);时,由于printf本身也需要在栈上开辟栈帧、调用系统调用,极大概率会覆盖掉刚刚GetMemory栈帧留下的内存数据 。因此,str指向的内容被修改,导致输出乱码,甚至如果内容被破坏导致缺少\0终止符,printf会越界读取,引发段错误(Segmentation Fault)。 -
"为什么有时候能跑通?"(隐藏陷阱)
如果在
str = GetMemory();和printf(str);之间没有任何其他函数调用,有些编译器(特别是在 Debug 模式下)可能不会立刻清理栈内存,导致你依然能打印出"hello world"。请绝对不要依赖这种"侥幸",工程中这是极其严重的未定义行为(UB)。
【修正方案一】使用 static 修饰(静态区)
c
char *GetMemory(void) {
    static char p[] = "hello world"; // 存入静态数据区
    return p;
}
【解析】 :static 将数组 p 从栈区移到了全局/静态数据区 。函数返回后,这块内存依然存在,生命周期随程序结束。
【缺点】 :不可重入 。如果多次调用 GetMemory,每次返回的都是同一个内存地址。在并发(多线程)环境下极其危险。
【修正方案二】返回字符串常量(只读数据区)
c
char *GetMemory(void) {
    char *p = "hello world"; // 指向常量区
    return p;
}
【解析】 :此处的 p 是指针,指向只读数据段 中的字符串常量。常量区内存是全局的,函数返回后依然有效。
【缺点】 :只读 。调用方若试图执行 str[0] = 'H';,程序会立即崩溃(段错误),因为写入了只读内存。
【修正方案三】动态内存分配(堆区,首选)
c
#include <stdlib.h>
#include <string.h>

char *GetMemory(void) {
    char *p = (char *)malloc(12); // 堆区分配
    if (p == NULL) return NULL;
    strcpy(p, "hello world");
    return p;
}

void Test(void) {
    char *str = GetMemory();
    if (str == NULL) return;
    printf("%s\n", str); // 安全打印
    free(str); // 谁申请谁释放(或明确所有权)
    str = NULL;
}
【解析】 :在堆区分配内存,函数结束后堆内存依然保留。这是最灵活的方案,但调用方必须负责 free,否则会造成内存泄漏。
【修正方案四】调用方提供缓冲区(最佳实践)
c
#include <string.h>

void GetMemory(char *buf, size_t size) {
    if (buf == NULL || size == 0) return;
    strncpy(buf, "hello world", size - 1);
    buf[size - 1] = '\0'; // 强制截断,防止越界
}

void Test(void) {
    char str[20] = {0};
    GetMemory(str, sizeof(str));
    printf("%s\n", str);
}
【解析】 :内存的开辟(栈或堆)由调用方决定,被调函数只负责填充数据。彻底避免了"跨函数返回局部变量"的问题,也是 Linux 内核和大型 C 项目中最常见的写法。
避坑与建议:
-
编译器警告的妙用
在 GCC/Clang 下开启
-Wall(或-Wreturn-local-addr)编译上述错误代码,编译器会直接给出警告:warning: function returns address of local variable [-Wreturn-local-addr]。请务必养成编译时开启警告并清零警告的习惯。 -
区分"返回局部变量值"与"返回局部变量地址"
- 返回局部变量值(如
int a = 10; return a;)是完全合法的,因为返回的是寄存器中的值。 - 返回局部变量地址(如
char p[10]; return p;或int a; return &a;)是绝对禁忌的,因为返回的栈地址即将失效。
- 返回局部变量值(如
-
printf(str)的替代方案题目中的
printf(str);是经典的格式化字符串漏洞隐患。在修正方案中,务必改为printf("%s\n", str);或使用puts(str);。
题目三:未检查 malloc 返回值与 Use-After-Free(释放后使用)
c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

void Test(void) {
    char *str = (char *) malloc(100); // 错误一:未检查返回值
    strcpy(str, "hello");
    free(str);
    if(str != NULL) {                 // 错误二:free后未置空,if判断失效
        strcpy(str, "world");         // 致命灾难:Use-After-Free (UAF)
        printf(str);                  // 错误三:格式化字符串漏洞
    }
}

int main(void) {
    Test();
    return 0;
}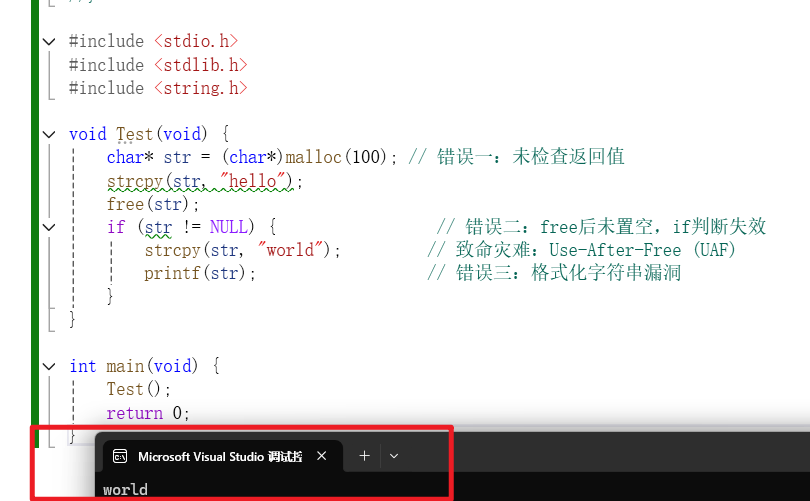
【深度分析:为什么这是最危险的错误?】
-
第一重隐患:未检查
malloc返回值如果系统内存耗尽,
malloc(100)会返回NULL。紧接着的strcpy(str, "hello");会直接向NULL指针写入数据,导致程序立即崩溃(Segmentation Fault)。在工程代码中,凡是对指针解引用,必须前置判空。 -
第二重灾难:
free的底层真相free(str)的底层行为是将这块 100 字节的内存归还给堆管理器的空闲链表(Free List)。但是:free不会 把str变量的值改为NULL,str依然指向那块已经被回收的内存,成为悬空指针(Dangling Pointer)。free也不会 立刻擦除物理内存中的内容("hello" 依然在那里)。
因此,if(str != NULL)的判定结果永远为真,条件成立。
-
第三重灾难:Use-After-Free(UAF)的不可预测性
执行
strcpy(str, "world")时,你正在向一块你已经不再拥有所有权的内存写入数据。- 看似能跑通:如果此时没有其他代码向堆申请内存,这块内存的数据结构尚未被覆盖,代码可能"侥幸"运行成功。
- 灾难爆发 :如果在
free(str)和strcpy之间,程序的其他部分(或另一个线程)恰好执行了malloc,这块内存被分配给了新的对象。此时strcpy就会篡改别人的数据(Heap Corruption),引发极其隐蔽、难以复现的 Bug。黑客常利用 UAF 漏洞篡改系统指针,实现任意代码执行。
-
第四重隐患:
printf(str)格式化字符串漏洞同前两题,
str如果被恶意构造包含%n等格式符,会导致栈内存泄露或被篡改。必须使用printf("%s\n", str);。
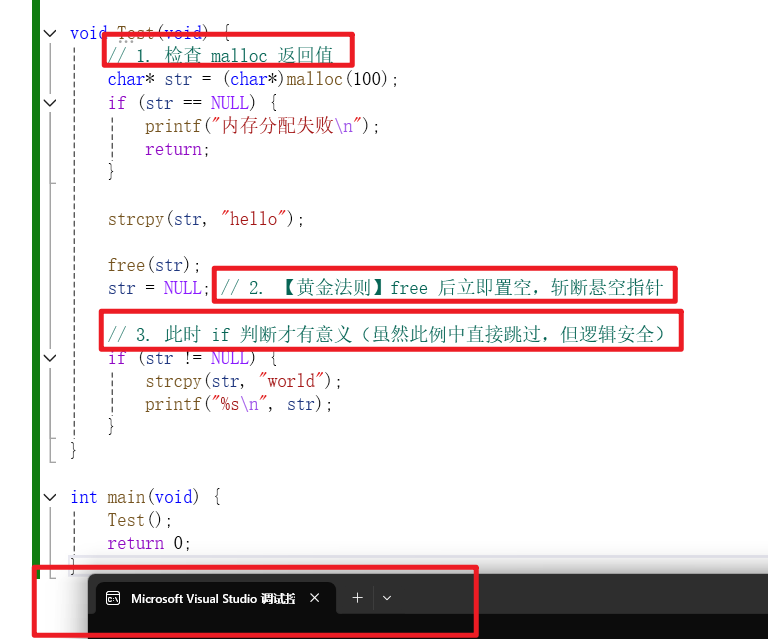
【修正方案一】标准的安全写法
c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

void Test(void) {
    // 1. 检查 malloc 返回值
    char *str = (char *) malloc(100);
    if (str == NULL) {
        printf("内存分配失败\n");
        return;
    }

    strcpy(str, "hello");

    free(str);
    str = NULL; // 2. 【黄金法则】free 后立即置空,斩断悬空指针

    // 3. 此时 if 判断才有意义(虽然此例中直接跳过,但逻辑安全)
    if (str != NULL) {
        strcpy(str, "world");
        printf("%s\n", str);
    }
}

int main(void) {
    Test();
    return 0;
}
【修正方案二】引入宏定义,强制预防 UAF(工程级防范)
在大型 C 项目中,仅靠自觉很容易遗忘置空。可以通过封装安全释放宏来统一规范:
c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

// 安全释放宏:传入指针的地址,free后自动置空
#define SAFE_FREE(p) do { \
    if (*(p) != NULL) {   \
        free(*(p));       \
        *(p) = NULL;      \
    }                     \
} while(0)

void Test(void) {
    char *str = (char *) malloc(100);
    if (str == NULL) return;
    strcpy(str, "hello");

    SAFE_FREE(&str); // 自动完成 free 和置 NULL

    if (str != NULL) { // 此时安全跳过
        strcpy(str, "world");
        printf("%s\n", str);
    }
}

int main(void) {
    Test();
    return 0;
}
避坑与建议:
- 内存泄漏与 UAF 是两码事
内存泄漏是"丢了钥匙进不去屋",虽然浪费内存但一般不会导致程序崩溃;而 UAF 是"把房子卖了还进去乱砸",会直接破坏堆的完整性,引发安全灾难。free后置NULL是防止 UAF 的第一步。 - 借助现代工具检测
- AddressSanitizer (ASan) :在 GCC/Clang 中加入
-fsanitize=address -g编译。运行上述错误代码时,ASan 会立即报出ERROR: AddressSanitizer: heap-use-after-free,并精准指出代码行数。 - Valgrind :
valgrind ./a.out,同样能捕获Invalid write of size 1并提示Address 0x... is 0 bytes inside a block of size 100 free'd。
- AddressSanitizer (ASan) :在 GCC/Clang 中加入
- 编码习惯
- 申请内存后,立刻检查
NULL。 - 使用完内存,立刻
free并置NULL。 - 使用
printf时,永远不要直接传变量做格式串 ,坚持printf("%s", str);。
- 申请内存后,立刻检查
六、柔性数组
C99 中,结构体中的最后一个元素允许是未知大小的数组,这就叫做柔性数组成员。
c
typedef struct st_type {
    int i;
    int a[0]; // 柔性数组成员,有些编译器支持 int a[];
} type_a;
1. 特点
- 结构中的柔性数组成员前面必须至少包含一个其他成员。
sizeof返回的这种结构大小不包括柔性数组的内存。- 包含柔性数组成员的结构用
malloc()函数进行内存的动态分配,并且分配的内存应该大于结构的大小,以适应柔性数组的预期大小。
2. 使用与优势
c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

typedef struct st_type {
    int i;
    int a[]; // 柔性数组
} type_a;

int main(void) {
    // 分配:结构体大小 + 数组空间
    type_a *p = (type_a*)malloc(sizeof(type_a) + 10 * sizeof(int));
    p->i = 100;
    for(int i = 0; i < 10; i++) {
        p->a[i] = i;
    }

    // 如果需要扩容
    type_a *temp = (type_a*)realloc(p, sizeof(type_a) + 20 * sizeof(int));
    if(temp) p = temp;

    free(p);
    p = NULL;
    return 0;
}
【为什么不用指针替代?】
如果在结构体中用 int *a;,你需要两次 malloc(一次给结构体,一次给数组),两次 free。而且两次 malloc 分配的内存不连续,容易产生内存碎片。柔性数组只需一次 malloc,一次 free,且内存连续,访问速度更快,是网络协议和内存池设计的首选。
七、总结C/C++中程序内存区域划分
为了彻底理解动态内存,我们必须清楚程序运行时的内存布局:
| 区域 | 内容 | 管理方式 | 生长方向 |
|---|---|---|---|
| 内核空间 | 操作系统内核代码与数据 | 操作系统 | - |
| 栈区 (Stack) | 局部变量、函数参数、返回地址 | 编译器自动分配释放 | 向下生长(高地址->低地址) |
| 内存映射段 | 动态链接库、文件映射 | 操作系统 | - |
| 堆区 (Heap) | malloc、calloc、realloc 分配的内存 |
程序员手动分配释放 | 向上生长(低地址->高地址) |
| 数据段 (静态区) | 全局变量、静态变量(已初始化) | 程序结束时由系统释放 | - |
| 代码段 | 可执行代码、只读常量 | 只读 | - |
核心心法:
- 栈区是"自动挡",大小有限,速度极快,但不可控。
- 堆区 是"手动挡",空间巨大,灵活多变,但必须由程序员申请(malloc/calloc/realloc)和释放(free),否则就是内存泄漏。
- 避坑准则 :谁申请,谁释放;
free之后必置NULL;realloc必须用临时指针接收。 - 工程建议 :能用栈就不用堆(性能好),必须用堆时(数据量大或生命周期需跨函数),务必配对
free,并优先考虑柔性数组等连续内存设计。
各位大佬,如果这篇博客帮你理清了动态内存的底层逻辑,留个赞和关注支持一下吧!我们下期再见!