提到AI网关的功能,大家最先想到的往往是模型接入、成本管控、安全防护这些。调用审计容易被忽略,觉得不就是记个日志吗,有什么好讲的。
真正用起来才知道,调用审计是很多工作的基础。出了问题要查日志,合规检查要出审计报告,安全事件要追溯操作,性能问题要看调用链路。没有完整的审计日志,这些事都干不了。
这篇把MAI Gateway v1.2.0的调用审计功能拆开来讲。日志审计菜单下有三个子项:操作日志、API请求日志、日志审计白名单。每个子项能做什么、怎么用、解决什么问题,逐一说明。
 https://www.moyu.cn/register?aff=XVPz
一、操作日志
操作日志记录的是网后台的管理操作。谁登录了、谁改了配置、谁加了模型、谁删了令牌,这些操作都会被记下来。
打开操作日志页面,最上面是四个统计卡片。今日操作数、活跃用户数、敏感操作数、异常操作数。
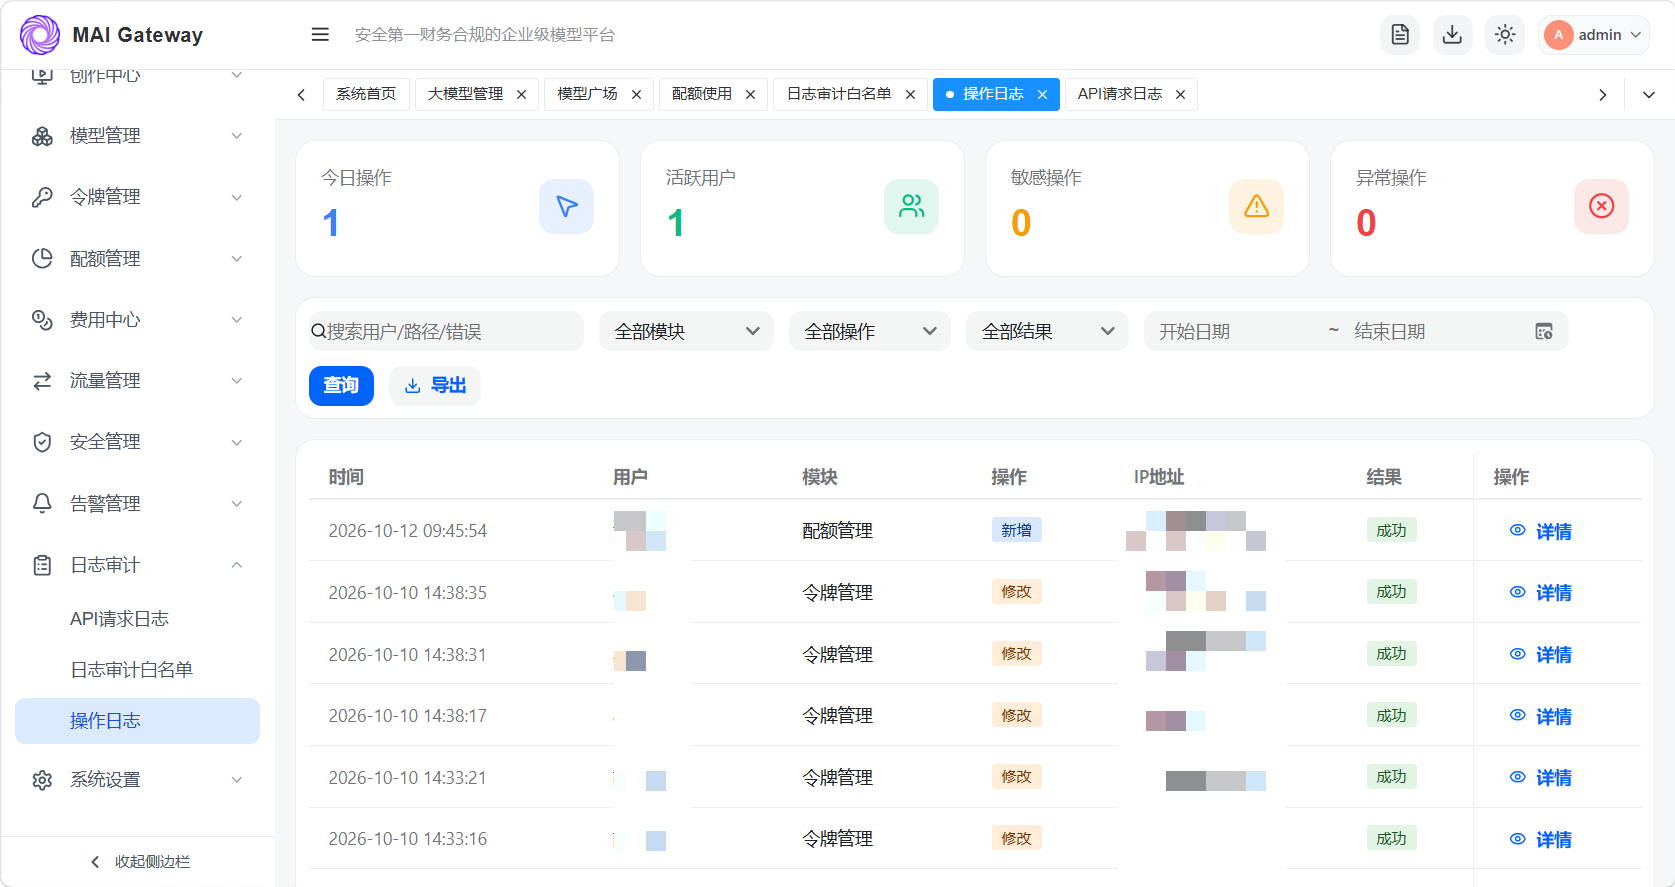
今日操作数,是当天所有管理操作的总数。这个数能反映后台的活跃度。突然变多或者变少,都可能有问题。比如突然涨了很多,可能是有人在批量改配置。突然变成零了,可能是日志采集出问题了。
活跃用户数,是当天有操作的管理员数量。这个数用来判断有没有异常登录。比如平时只有三个人管后台,某天突然出现第五个活跃用户,就得查一下是不是有人越权登录了。
敏感操作数,是涉及权限、令牌、安全策略这类关键配置的操作数量。敏感操作风险高,所以单独统计。日常这个数应该比较小,突然变多就要警惕。
异常操作数,是操作失败的次数。正常情况下应该是零或者接近零。如果异常操作数突然升高,可能是系统出问题了,也可能是有人在尝试越权操作。
四个卡片相当于四个指示灯。日常运维不用逐条翻日志,扫一眼这四个数就行。数字正常就不用管,哪项异常了再往下查。
二、操作日志的记录细节
统计卡片下面是操作记录表。每条记录包含六个字段:时间、用户、模块、操作类型、IP地址、结果。
时间字段精确到秒,操作发生的具体时间。查问题的时候,按时间范围定位,很快就能找到对应的记录。
用户字段,是执行这个操作的管理员账号。出了问题,直接找对应的人问,不用猜是谁操作的。
模块字段,是操作发生在哪个功能模块。比如令牌管理、模型管理、安全管理、费用中心。按模块筛选,可以快速定位某个模块下的所有操作。
操作类型字段,用颜色区分。蓝色是新增操作,橙色是修改操作。一眼就能看出来是新建了什么,还是改了什么。
IP地址字段,是操作来源的IP。这个字段在安全排查的时候很有用。如果某个操作不是管理员本人做的,看IP地址就能判断是不是账号被盗了。异地IP登录操作,基本就是有问题。
结果字段,是操作成功还是失败。失败的操作值得重点关注。尤其是登录失败、权限验证失败这类操作,失败次数多了可能是有人在暴力破解。
三、操作日志的查询和导出
日志量大了之后,查找功能就很重要。总不能一条一条翻。
操作日志支持三种搜索方式。按用户搜索,查某个人的所有操作。按路径搜索,查某个具体操作的记录。按错误搜索,只看失败的操作。三种搜索可以组合用。
除了搜索,还有筛选功能。按模块筛选,只看某个功能模块的操作。按操作类型筛选,只看新增或者只看修改。按结果筛选,只看成功或者只看失败。按日期范围筛选,指定时间段。
搜索和筛选组合起来,定位日志的速度很快。比如想查上个月张三在安全管理模块做了哪些修改,选用户选模块选操作类型选时间范围,一秒出结果。
导出功能也很实用。做合规报告、内部审计、安全复盘的时候,需要把日志导出来。操作日志支持导出,导出来之后可以做进一步分析,或者存档备查。
四、API请求日志
API请求日志记录的是网关转发的每一次模型调用。操作日志是给管理员看的,API请求日志是给开发和运维看的。
v1.2.0对API请求日志的对话视图做了优化。区分了工具调用和请求参数,看起来更清楚。之前的版本里,工具调用的参数和正常请求的参数混在一起,排查问题的时候容易搞混。现在分开了,各看各的。
耗时展示也改了,统一用秒做单位。之前不同地方的耗时单位不一样,有的是毫秒有的是秒,换算起来容易出错。统一成秒之后,对比起来方便很多。
API请求日志的主要用途是排查问题。用户说调用失败了,或者返回结果不对,去请求日志里查一下,看看请求参数对不对、模型返回了什么、错误信息是什么。大部分问题看一眼日志就能定位。
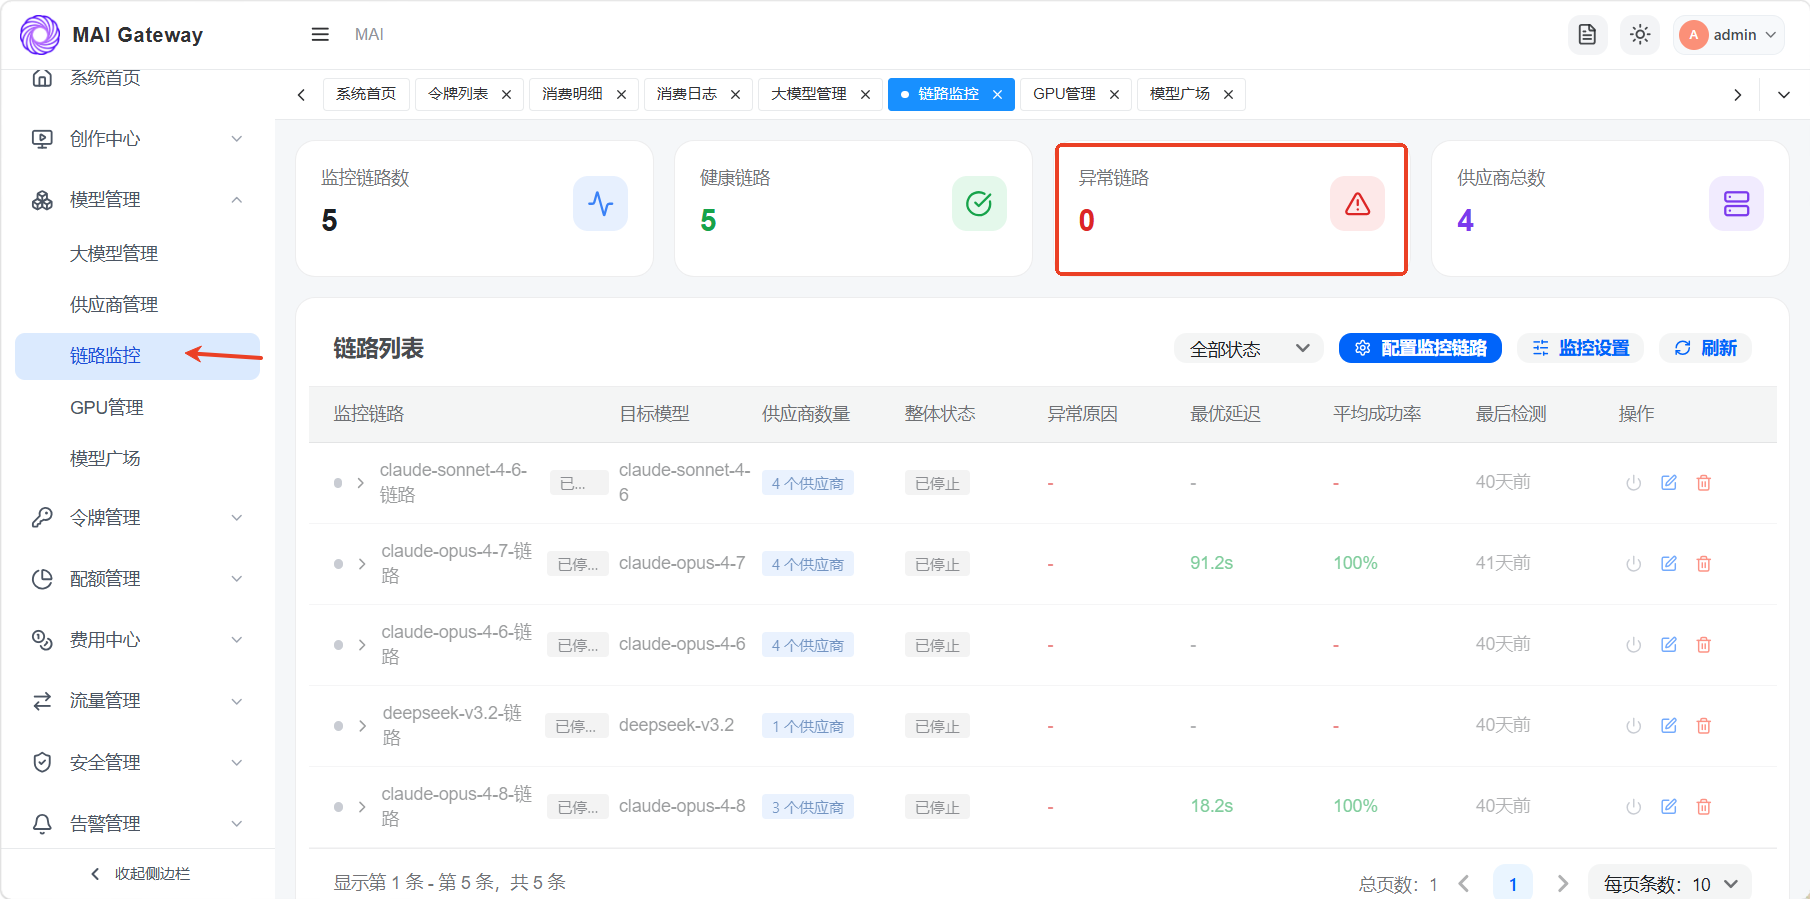
还有一个用途是性能分析。哪个模型响应慢、哪个时间段延迟高、失败率是多少,都能从请求日志里统计出来。链路监控页面的延迟和成功率数据,来源就是API请求日志。
五、日志审计白名单
日志审计白名单是日志审计模块的第三个子项。什么是白名单呢,就是有些请求或者操作不需要记日志,加到白名单里,网关就不记录了。
为什么需要白名单。不是所有请求都有审计价值。比如健康检查的请求,每分钟发一次,记下来也没用,还占存储空间。再比如内部系统的自动化调用,量很大但都是可信的,不需要逐条审计。还有一些测试环境的请求,本来就是测着玩的,记日志反而干扰正式数据。
把这些请求加到白名单里,日志里就干净了。存储压力小了,查日志的时候也不会被无关数据干扰。
白名单不是随便加的。加之前要想清楚,这个请求真的不需要审计吗。涉及敏感数据的、涉及权限变更的、涉及费用的,都不能加白名单。白名单只适合那些明确无风险、低价值、高频次的请求。
白名单本身也要纳入审计。谁加了白名单、加了什么、什么时候加的,这些操作本身要在操作日志里有记录。不然有人偷偷把自己的请求加了白名单,审计就有漏洞了。
六、调用审计的四个核心价值
讲完功能,说一下调用审计的实际价值。日志这东西,平时好像没什么用,真到要用的时候,没有就是不行。
第一个价值,事后追溯。出了问题能查到是谁干的、什么时候干的、干了什么。配置改错了导致服务不可用,查操作日志,看谁改了什么配置,改回去就完了。安全事件发生了,查操作日志和请求日志,定位攻击路径和影响范围。没有日志,出了问题只能瞎猜。
第二个价值,合规支撑。等保、ISO27001、各类行业合规认证,都要求有完整的审计日志。监管检查的时候,拿不出日志就是不合规。MAI Gateway的操作日志和API请求日志,支持搜索、筛选、导出,做合规报告的时候直接用。
第三个价值,问题排查。业务方说调用有问题,开发不用去业务机器上查日志,直接在网关后台看请求日志就行。请求参数对不对、模型返回了什么、错误码是什么、耗时多少,一目了然。排查效率高很多。
第四个价值,行为分析。操作日志积累多了,可以分析管理员的行为模式。谁经常改配置、改哪些配置、哪个时间段操作最多。正常的操作模式有了基线,异常行为就更容易发现。
七、调用审计跟其他模块的联动
调用审计不是孤立的模块,它跟网关的其他模块是联动的。
跟安全管理的联动。访问控制的策略变更、敏感词库的增删改、数据脱敏规则的调整,这些操作都记在操作日志里。安全配置的每一次变更都有记录,出了问题能追溯。敏感操作数这个统计卡片,就是安全状态的一个指标。
跟费用中心的联动。配额调整、令牌创建、模型价格变更,这些跟费用相关的操作,操作日志里都有记录。成本异常的时候,不仅要查消费数据,还要查操作日志,看看是不是有人改了配额或者价格配置。
跟模型管理的联动。新增模型、修改路由策略、调整权重,这些操作也都有日志。模型路由出问题的时候,先看操作日志有没有人改过配置,再看请求日志路由是不是对的。两层排查,定位更快。
联动的核心是,所有管理操作都留痕。不管改什么配置,操作日志里都有记录。出了问题,先查操作日志,再查业务日志,这是排查问题的标准路径。
八、实际应用场景
说几个调用审计的实际应用场景,更直观一些。
场景一,配置变更导致服务异常。某天早上客服系统的AI助手突然用不了了。运维先去链路监控看,发现某个模型的成功率掉下来了。再去操作日志查,发现凌晨有管理员改了这个模型的路由配置。回滚配置,服务恢复。整个过程十分钟搞定。要是没有操作日志,得排查半天才能找到原因。
场景二,合规审计。公司做等保测评,审计师要求提供近三个月的管理员操作日志和系统访问日志。直接从操作日志里导出指定时间段的记录,交给审计师。API请求日志作为系统访问记录一并提供。不用临时凑数据,直接导出就用。
场景三,安全事件响应。某天安全团队收到告警,有个管理员账号在异地登录操作。先去操作日志查这个账号的近期操作,看看改了什么配置。再去IP地址看,确认是异地IP。马上禁用账号,回滚所有变更,然后排查入侵路径。整个响应过程的基础就是操作日志。
场景四,费用异常排查。某个月的AI费用突然涨了很多。先去消费明细看,是哪个部门哪个项目涨的。再去成本优化看,是哪个用户哪个模型耗的。然后去API请求日志查,这些调用是正常业务还是异常调用。如果是正常增长,就加预算。如果是应用bug导致的死循环调用,就修bug。三层排查,每一层都靠日志数据支撑。
九、总结
调用审计是AI网关里存在感不强但不可或缺的功能。平时没人天天看日志,但出问题的时候,第一个想到的就是查日志。
MAI Gateway v1.2.0的日志审计模块,三个子项各有分工。操作日志记录管理操作,用来追溯和合规。API请求日志记录模型调用,用来排查和分析。日志审计白名单用来过滤无价值日志,让日志更干净。
四个统计卡片是操作日志的亮点。今日操作数、活跃用户数、敏感操作数、异常操作数,四个数把后台的运行状态浓缩在一屏里。日常看这四个数就行,有异常再往下钻。
做企业系统,审计能力是底线。没有审计,出了问题说不清,合规过不了,安全没保障。别看日志功能不起眼,真到要用的时候,才知道有多重要。
