一.网络安全
1.安全基础
安全目标:机密性、完整性、可用性、可控性、不可否认性(CIA+)•
安全威胁:窃听、截获、篡改、伪造、中断、重放、拒绝服务(DoS/DDoS)
2.加密技术(重点)
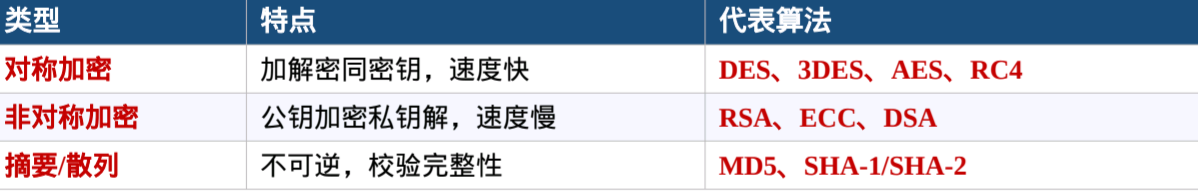
数字签名:私钥签名、公钥验证,保证不可否认 + 完整性
数字证书 + CA(认证中心)+ PKI(公钥基础设施)
3.网络安全设备与机制
防火墙:包过滤、状态检测、应用代理;位于网络边界
IDS(入侵检测,只检测)、IPS(入侵防御,可阻断)
VPN:隧道技术(GRE/IPSec)、加密、认证,实现远程安全接入
其他:防病毒、蜜罐、WAF、隔离区 DMZ、ACL 访问控制列表
4.网络攻击与防护
主动攻击:篡改、伪造、重放;被动攻击:窃听、流量分析
认证方式:口令、令牌、生物特征、双因素认证(2FA)
二.数据链路层
考试核心层之一。重点:成帧、差错控制、流量控制、HDLC/PPP、以太网 MAC。
1.成帧与透明传输
成帧方式:字符计数、字符填充、比特填充(0 比特插入)、物理层编码违例
2.差错控制与流量控制
差错控制:奇偶校验、CRC 循环冗余校验(计算题)
流量控制:停止-等待、滑动窗口(ARQ)
3.常见数据链路层协议
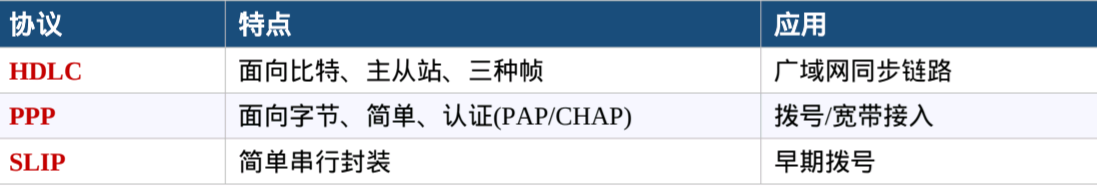
局域网协议:以太网 IEEE 802.3、令牌环 802.5、FDDI
4.以太网与 MAC
MAC 子层负责 介质访问控制(CSMA/CD);LLC 子层负责与上层接口
MAC 地址 48 位;单播、广播(FF:FF:FF:FF:FF:FF)、组播 三种帧
三.物理层
1.物理层功能
定义:机械特性、电气特性、功能特性、规程特性(四大特性)
任务:在物理介质上透明传输 比特流;不涉及纠错和分组
2.传输介质
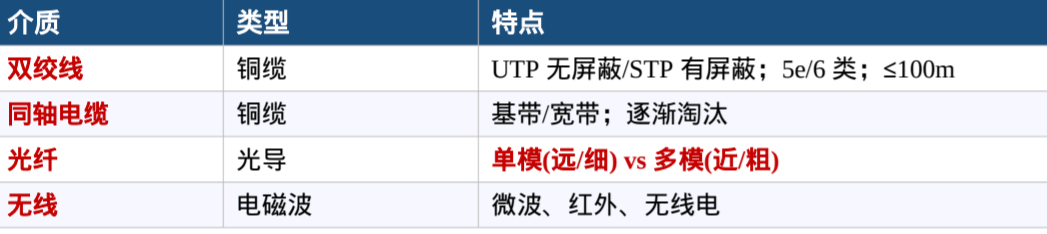
单模光纤:激光源、纤芯细、色散小、传输远;多模:LED、纤芯粗、传输近
3.数字传输与接口
同步方式:位同步(外同步/内同步)、字符同步、帧同步
常见接口:RJ45、RS-232(串口)、RS-449、V.35、BNC
DTE(数据终端设备,如电脑)vs DCE(数据电路设备,如调制解调器)