目录
[1 权限简单理解:](#1 权限简单理解:)
[2 文件访问者分类(角色):](#2 文件访问者分类(角色):)
[3 文件类型和访问权限(事物属性):](#3 文件类型和访问权限(事物属性):)
[3.1 文件类型:](#3.1 文件类型:)
[3.2 基本权限:](#3.2 基本权限:)
[4 文件权限值的表示方法:](#4 文件权限值的表示方法:)
[5 文件访问权限的相关设置方法:](#5 文件访问权限的相关设置方法:)
[(3) chgrp:](#(3) chgrp:)
[6 目录的权限:](#6 目录的权限:)
[7 粘滞位:](#7 粘滞位:)
[三、 总结:](#三、 总结:)
一、基本的具体用户认识:
Linux下有两种用户:超级用户(root)、普通用户。
1.超级用户:可以在Linux系统下做任何事情,不受限制;
2.普通用户:在Linux下做有限的事情。
3.超级用户的命令提示符是"# ",普通用户的命令提示符是"$"。
一些相关命令:
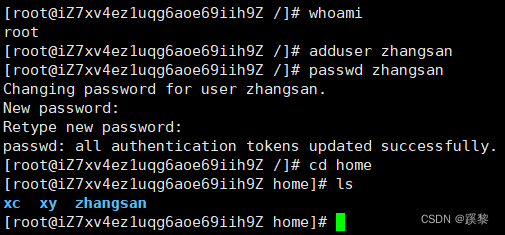
① 命令:adduser 用户名
passwd 用户名
功能:新建一个普通用户(由root添加)
② 命令 :userdel 用户名
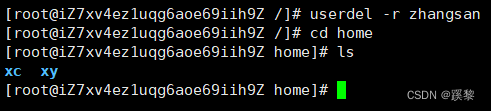
功能:删除用户
常用选项:-r:将与该用户相关的文件及目录一并删除
③ 命令:su 用户名
功能:切换用户
例如,要从root用户切换到普通用户user,则使用 su user。 要从普通用户user切换到root用户则使用 su root(root可以省略),此时系统会提示输入root用户的口令。
- 退出用户的两种方法:
命令:exit
功能:退出(可退出当前用户)。
命令:su -
功能:让root用户重新登录。
- 让普通用户短暂提权的方法:
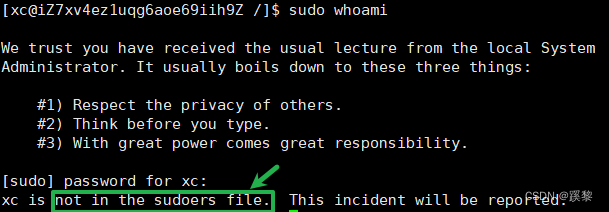
命令:sudo 指令
功能:让普通用户短暂提权,以root身份执行命令。
注意:
①.执行sudo操作时,需要输入自己的密码 (当前登录的普通用户);
②.有可能执行上述指令会报错,这里需要将当前用户添加到 /etc/sudoers中(相当于一个白名单),这里我们后面讲vim的时候再解答。
二、Linux权限管理:
1 权限简单理解:
权限:指一件事情是否允许被谁****做 。
在Linux中,权限主要指文件权限,文件权限=角色+文件属性 ,也就是指某个角色( 谁**)** (说人不怎么准确,因为:我能够吃我妈做的饭,不是因为我是一个叫什么名字的人,而是因为我的角色是我妈的儿子,所以我才能吃我妈做的饭)是否可以对一个文件执行某种操作(做)(读、写、执行)。
2 文件访问者分类(角色):
在Linux中,文件访问者(角色)主要包括:拥有者(owner) 、所属组(grouper) 、其他人(other)。
- 文件和文件目录的所有者:u---User
- 文件和文件目录的所有者所在的组的用户:g---Group
- 其它用户:o---Others
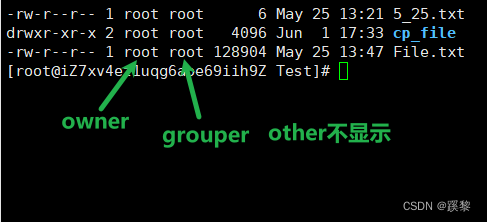
为什么要有grouper?为了让一部分人也可以访问一个文件,如果只有owner与other,那么,如果要将一个文件权限放开,其他人就都可以看了,这不是我想要的,所以产生了grouper,把值得信任的人放在里面,让他们可以使用这个文件。
3 文件类型和访问权限(事物属性):
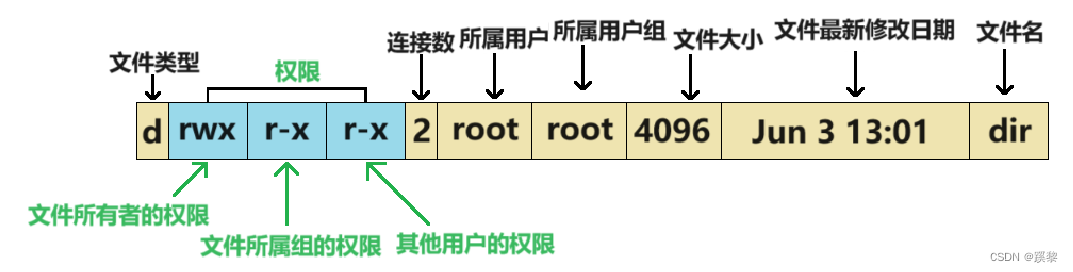
首先我们要先知道:文件=内容+属性。
下面是一个文件所包含的所有属性:
3.1 文件类型:
-:普通文件(源代码、库文件、可执行程序、文档压缩包等)
d:**目录文件:**目录;
c :字符设备文件:键盘、显示器等;
b:块设备文件:磁盘等;
l:链接文件:快捷方式等;
p:管道文件
s:socket文件
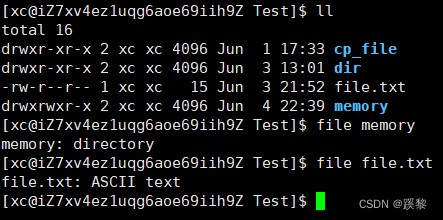
file命令:
功能说明:辨识文件类型。
语法:file 选项 文件或目录
常用选项:
- -c:详细显示指令执行过程,便于排错或分析程序执行的情形。
- -z:尝试去解读压缩文件的内容。
3.2 基本权限:
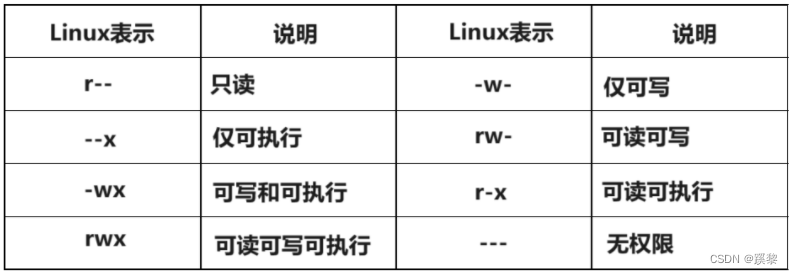
读(r ):Read对文件而言,具有读取文件内容 的权限;对目录来说,具有浏览该目录信息的权限
写(w ):Write对文件而言,具有修改文件内容 的权限;对目录来说具有删除移动目录内文件的权限
执行(x ):Execute对文件而言,具有执行文件 的权限;对目录来说,具有进入目录的权限
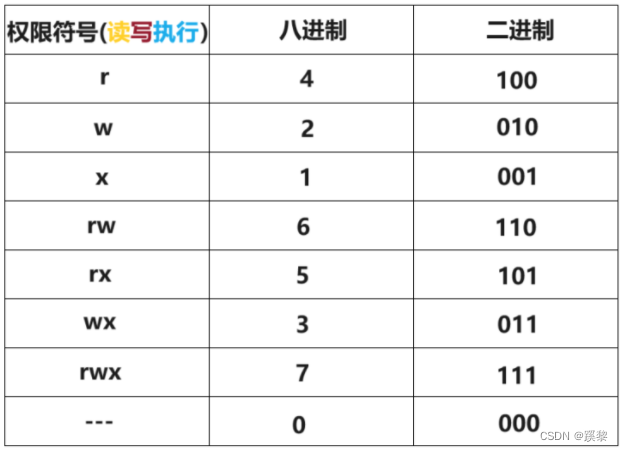
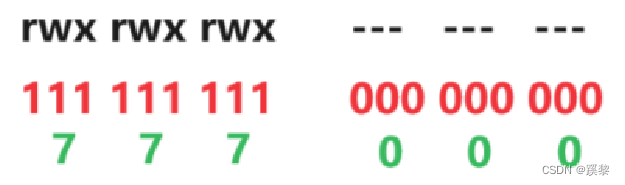
4 文件权限值的表示方法:
5 文件访问权限的相关设置方法:
(1)chmod:
功能:设置文件的访问权限
格式:chmod 参数 权限 文件名
常用选项:R -> 递归修改目录文件的权限
说明 :只有文件的拥有者和root才可以改变文件的权限。
chmod命令权限值的格式:
用户表示符+/-=权限字符
- +:向权限范围增加权限代号所表示的权限
- -:向权限范围取消权限代号所表示的权限
- =:向权限范围赋予权限代号所表示的权限
- 用户符号:
- u:拥有者
- g:拥有者同组用
- o:其它用户
- a:所有用户
实例:
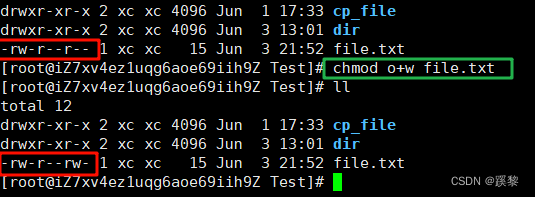
给file.txt文件的other增加w权限:
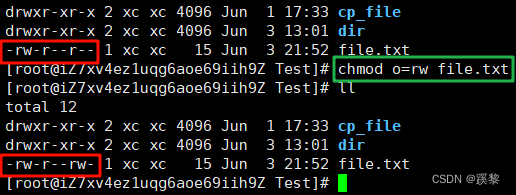
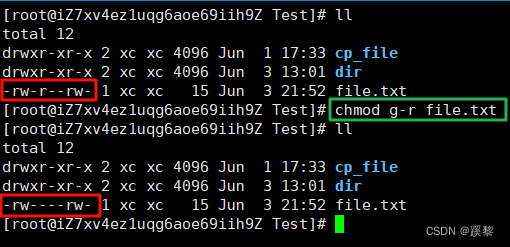
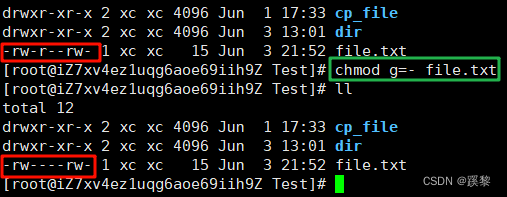
给file.text文件的grouper取消r权限:

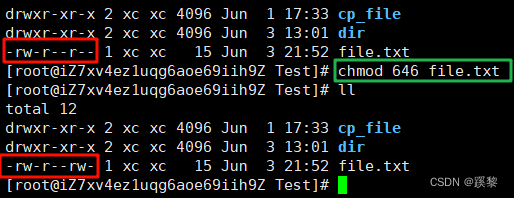
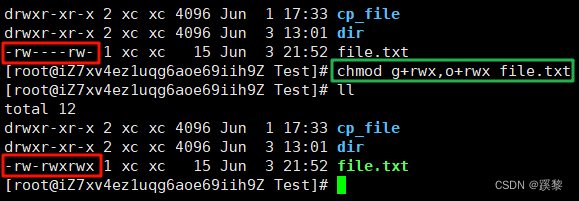
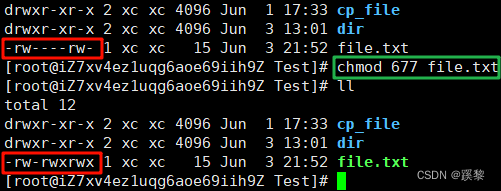
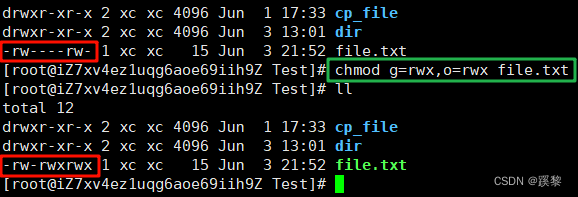
给file.txt文件的grouper与other增加rwx权限:
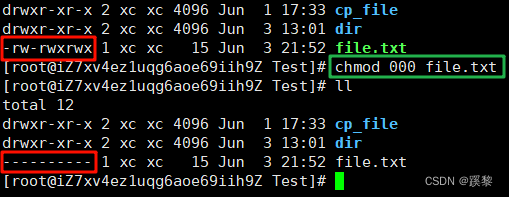
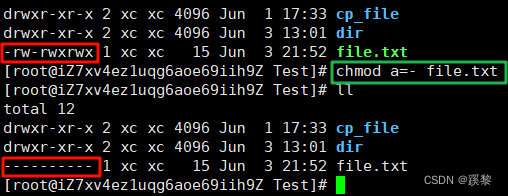
给file.txt文件的所有用户取消rwx权限:

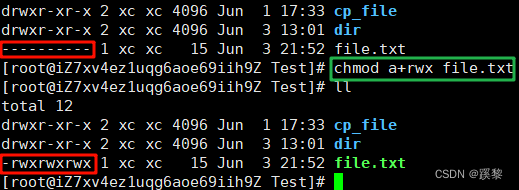
给file.txt文件的所有用户增加rwx权限:
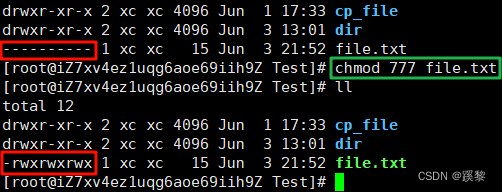
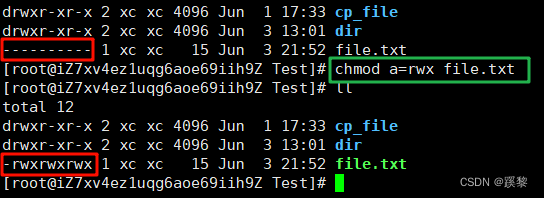
(2)chown:
功能:修改文件的拥有者
格式:chown 参数 用户名 文件名
常用选项:-R 递归修改文件或目录的拥有者
实例:
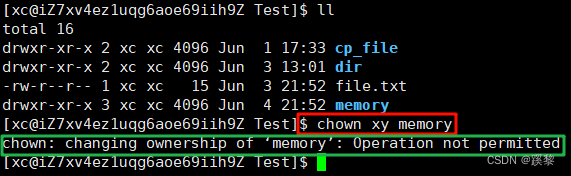
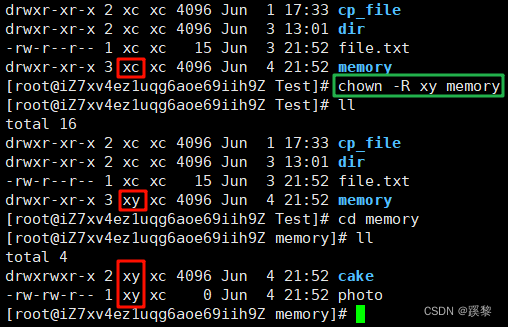
我们可以看见上述问题 :不允许把文件的拥有者改为xy,因为我们给别人东西,要看别人是否要不要,所以,这里我们需要sudo短暂提权,强制给ta(不要也得要)。但是,这里我们还没有讲sudo,所以,我们直接用root账号,强制给ta。
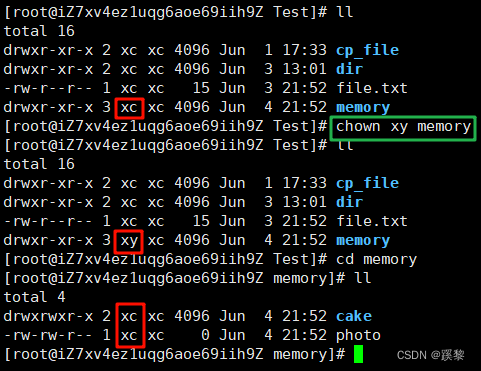
递归修改文件拥有者:
(3) chgrp:
功能:修改文件或目录的所属组
格式:chgrp 参数 用户组名 文件名
常用选项:-R 递归修改文件或目录的所属组
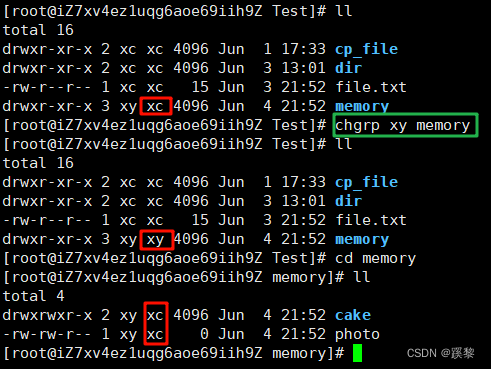
实例:
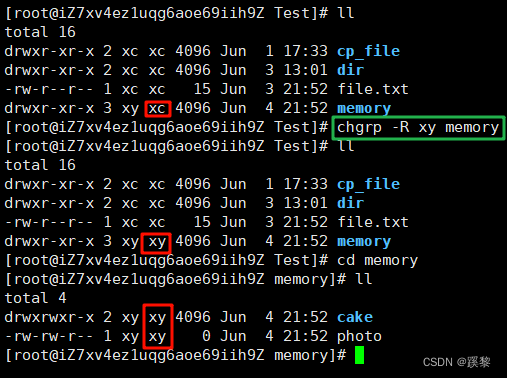
递归修改文件所属组:
(4)umask:
功能: 查看或修改文件掩码
新建普通文件默认权限=0666
新建目录默认权限=0777
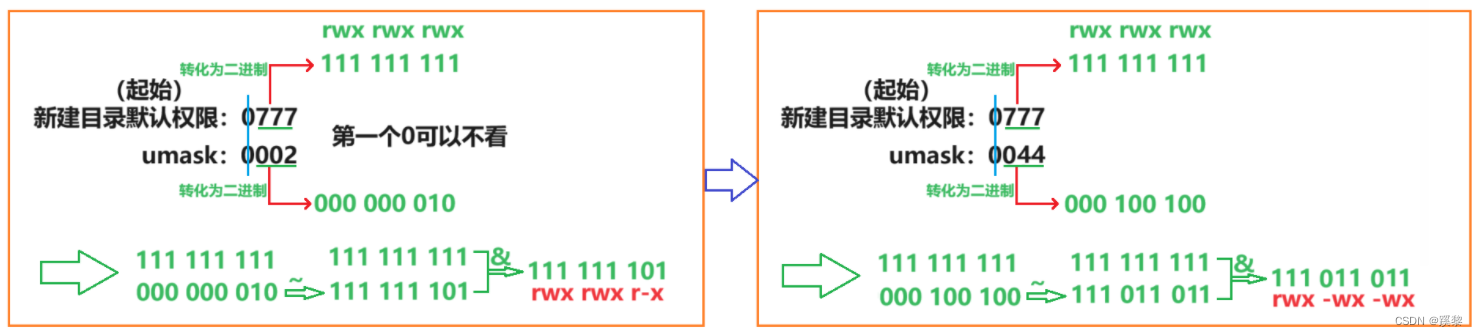
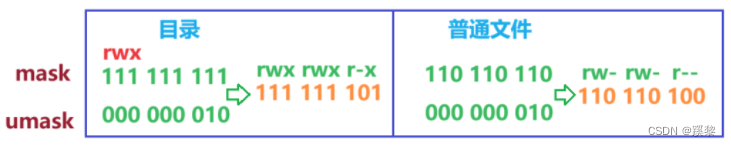
但实际上你所创建的文件和目录,看到的权限往往不是上面这个值。原因就是创建文件或目录的时候还要受到umask的影响。假设默认权限是mask,则实际创建的出来的文件权限是: mask & ~umask
格式:umask 权限值
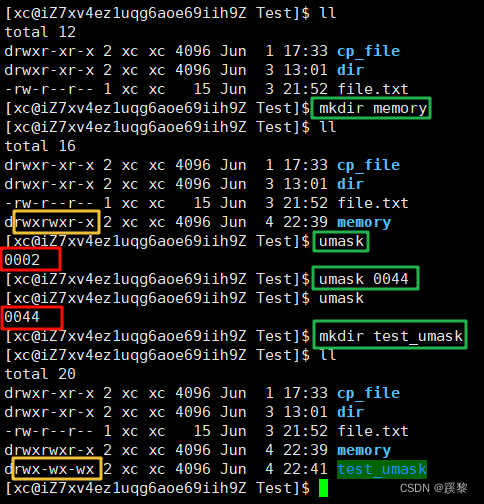
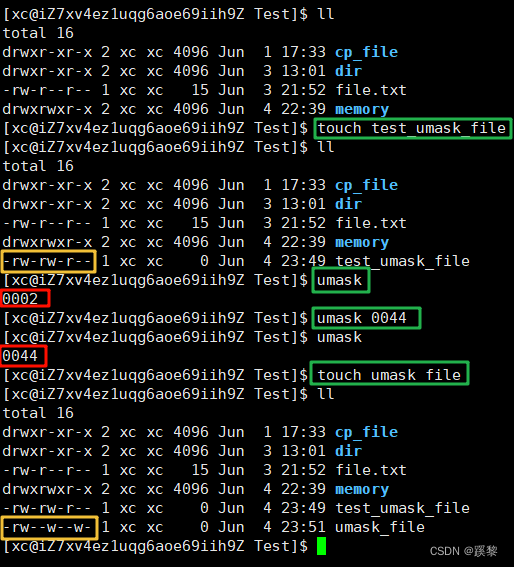
说明:将现有的存取权限减去权限掩码后,即可产生建立文件时预设权限。超级用户默认掩码值为0022,普通用户默认为0002
为什么是mask & ~umask?
因为umask在设置的时候,默认要去掉的权限位为 1 ,要保留的权限位为 0 ;
取反后(~umask):要去掉的权限位为 0 ,要保留的权限位为 1;
按位与后(&):要去掉的位依旧去掉,要保留的位依旧保留。
如:对于一个普通文件,默认权限为666(rw-rw-rw-)(我们这里都不看第1位的0),我们不想让other拥有w权限,目标就是让other的w权限位为0,则umask就会是002(000 000 010),其取反后为:(111 111 101),这样和默认权限&后,就把other的w权限给去掉了。
测试目录:
测试普通文件:
6 目录的权限:
- 可执行权限: 如果目录没有可执行权限, 则无法cd到目录中。
- 可读权限: 如果目录没有可读权限, 则无法用ls等命令查看目录中的文件内容。
- 可写权限: 如果目录没有可写权限, 则无法在目录中创建文件, 也无法在目录中删除文件。
7 粘滞位:
背景:在Linux系统中,我们需要在一个公共目录下进行临时文件的操作(增删查改)。
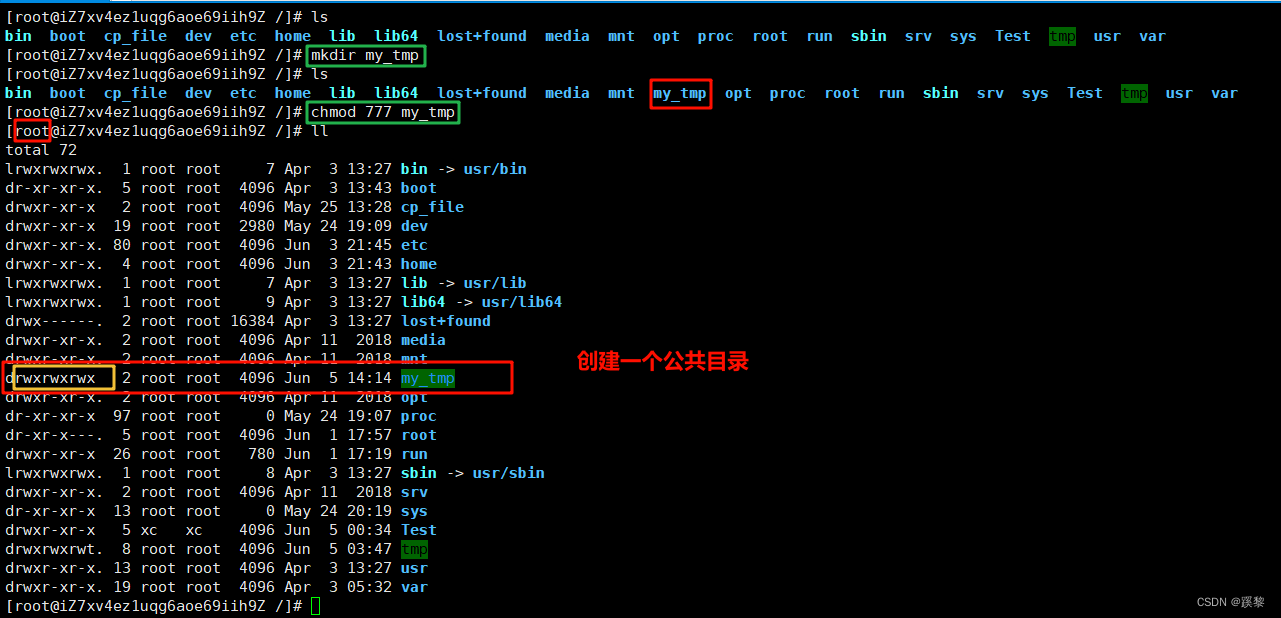
①. 如何创建公共目录?
注意:公共目录一般是root创建的!
对于一个公共目录,就是要让所有人都可以对这个目录进行操作(进入目录,查看目录内的文件内容,对目录内的进行文件的创建与删除等)。
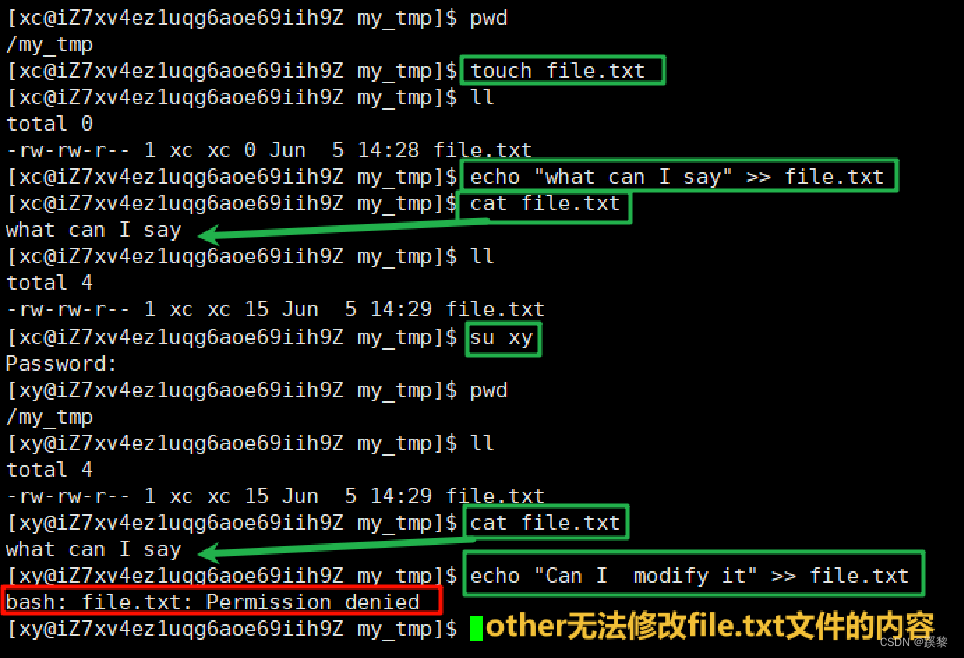
其他用户无法做权限外的事情:
 移除file.txt文件的other的所有权限:
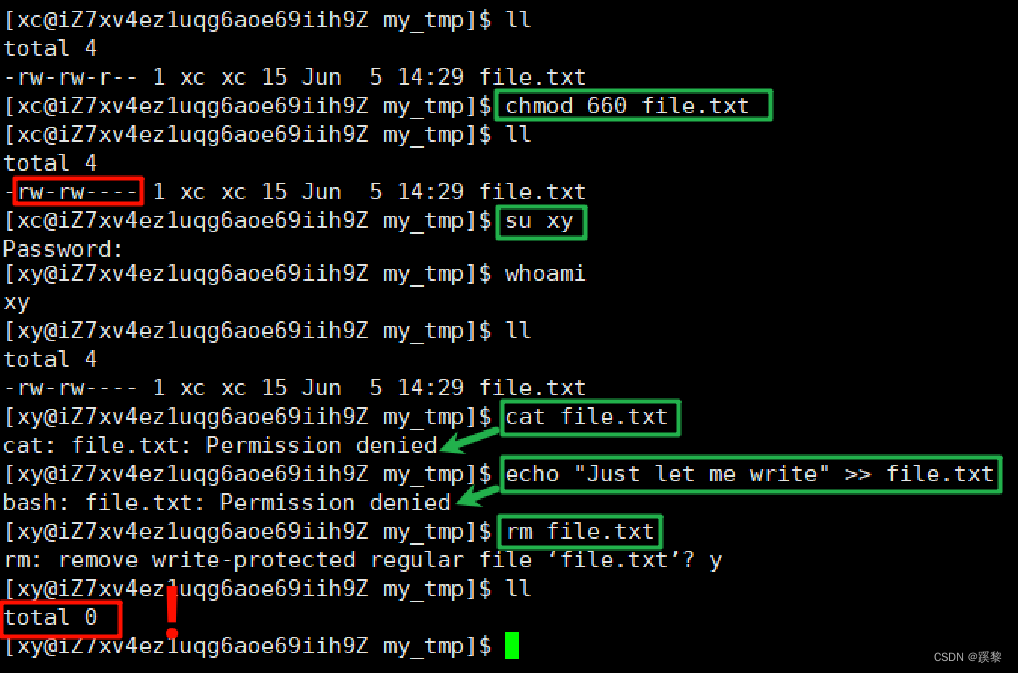
我们发现对于一个文件,一个用户属于other,他没法读,没法写,没法执行,居然可以把它删除掉 ,这是什么情况?得不到就毁灭是吧。其实这是因为对于一个公共目录,我们所有人都具有写(w)权限,自然而然就可以删这个文件了噻 。为了解决这个问题,所以就产生了粘滞位这个概念。---->粘滞位是权限的一种特殊情况。
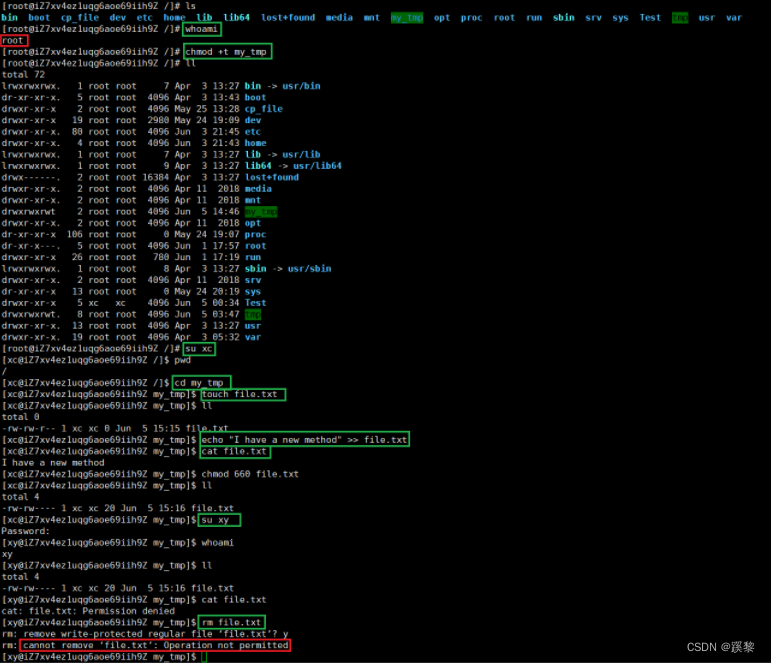
首先,我们要明确:粘滞位是给一个目录添加的 。(他能删除我的文件是因你这个目录让所有人都具有w权限而引起的,跟我创建的文件有什么关系。),并且,粘滞位是root设置的。
指令 :chmod+t
功能:给一个目录添加粘滞位
三、 总结:
- 目录的可执行权限是表示你可否在目录下执行命令。
- 如果目录没有-x权限,则无法对目录执行任何命令,甚至无法cd 进入目录, 即使目录仍然有-r 读权限(这个地方很容易犯错,认为有读权限就可以进入目录然后读取目录下的文件)
- 而如果目录具有-x权限,但没有-r权限,则用户可以执行命令,可以cd进入目录。但由于没有目录的读权限所以在目录下,即使可以执行ls命令,但仍然没有权限读出目录下的文档。