IIS漏洞

IIS7.5解析漏洞

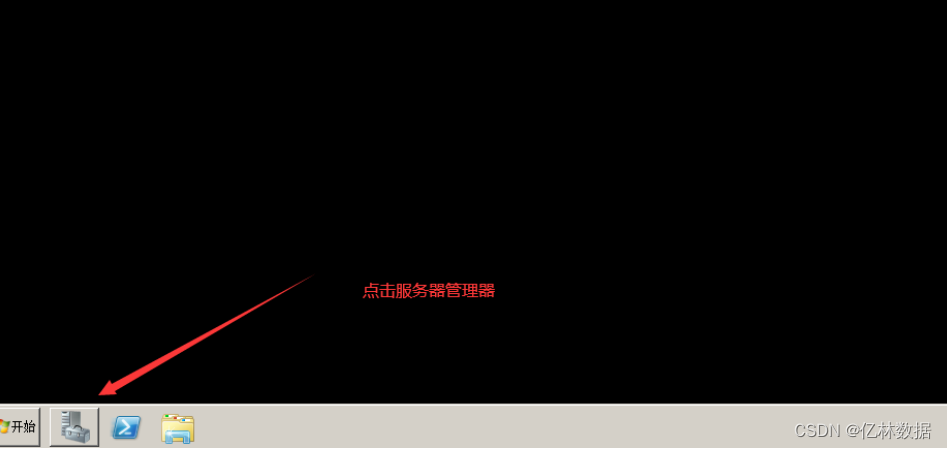
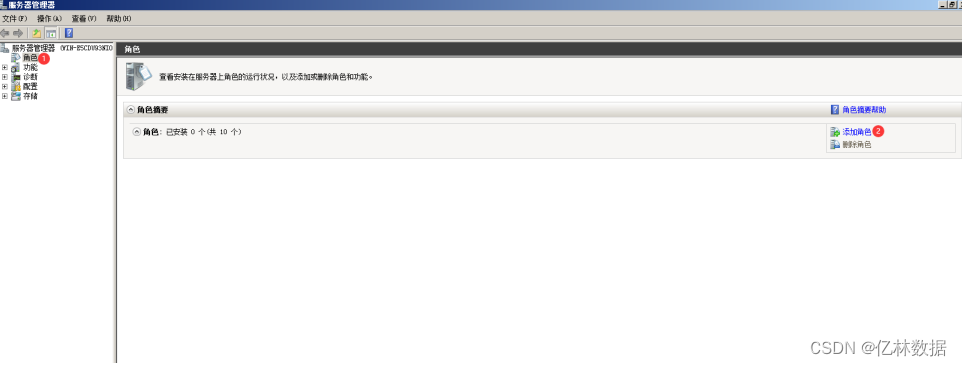
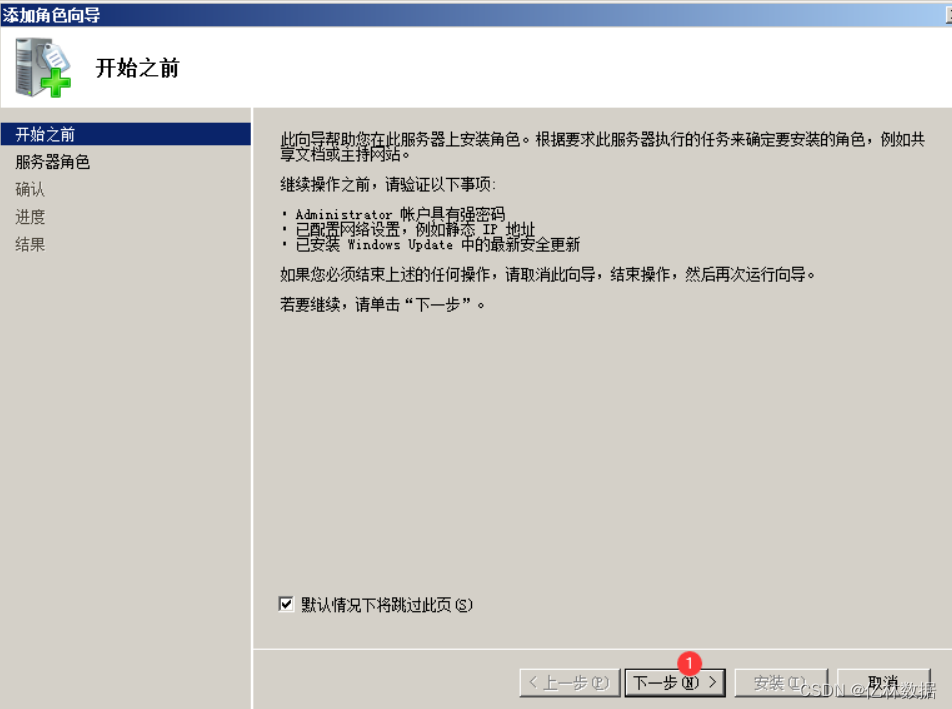
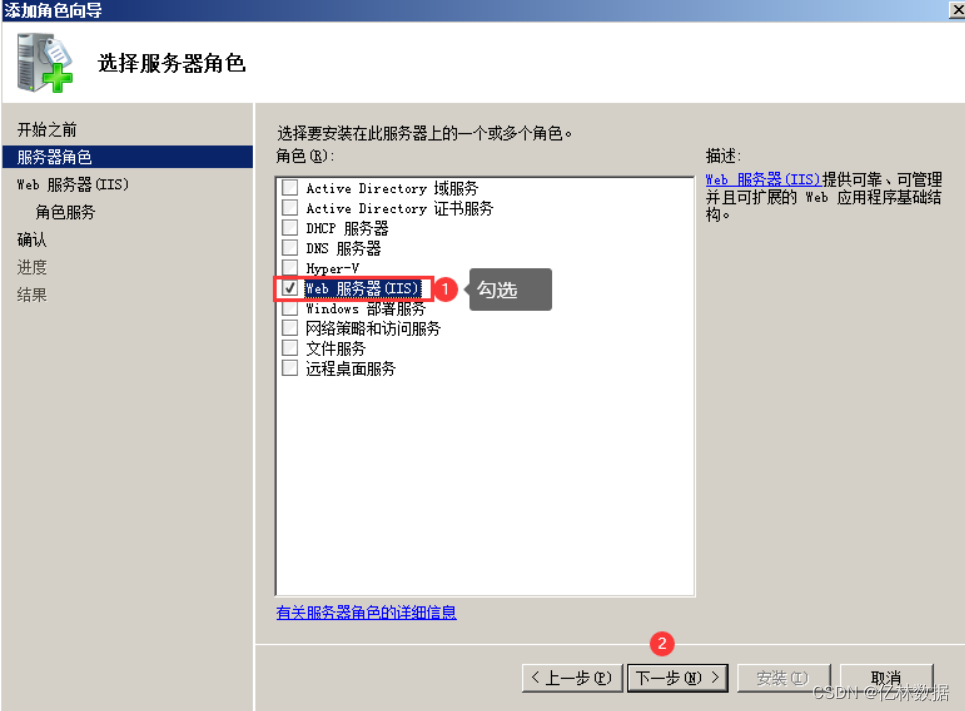
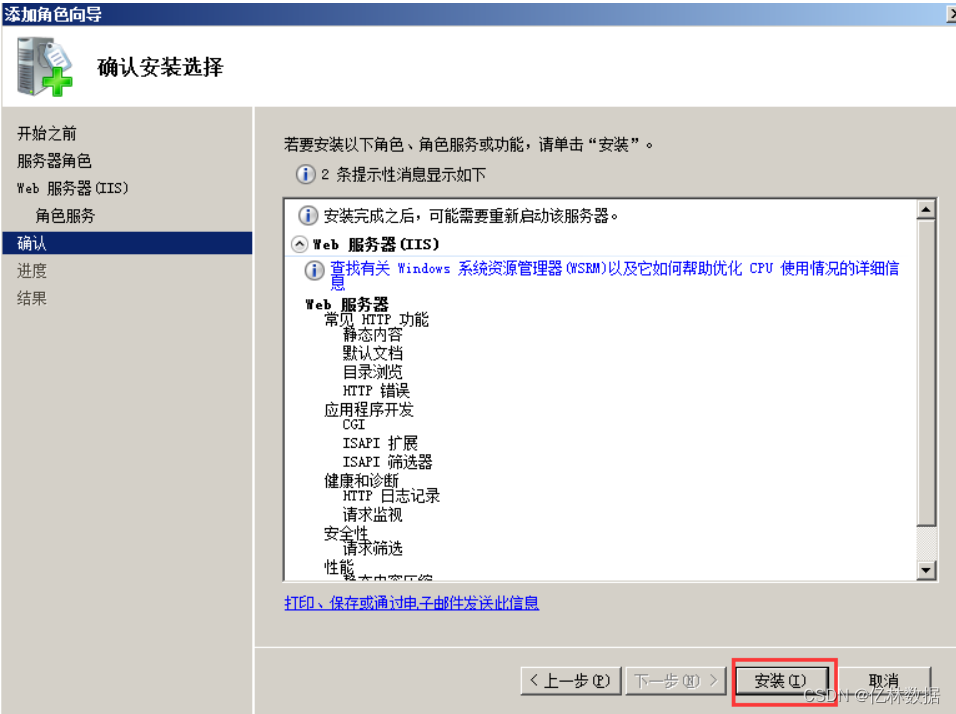
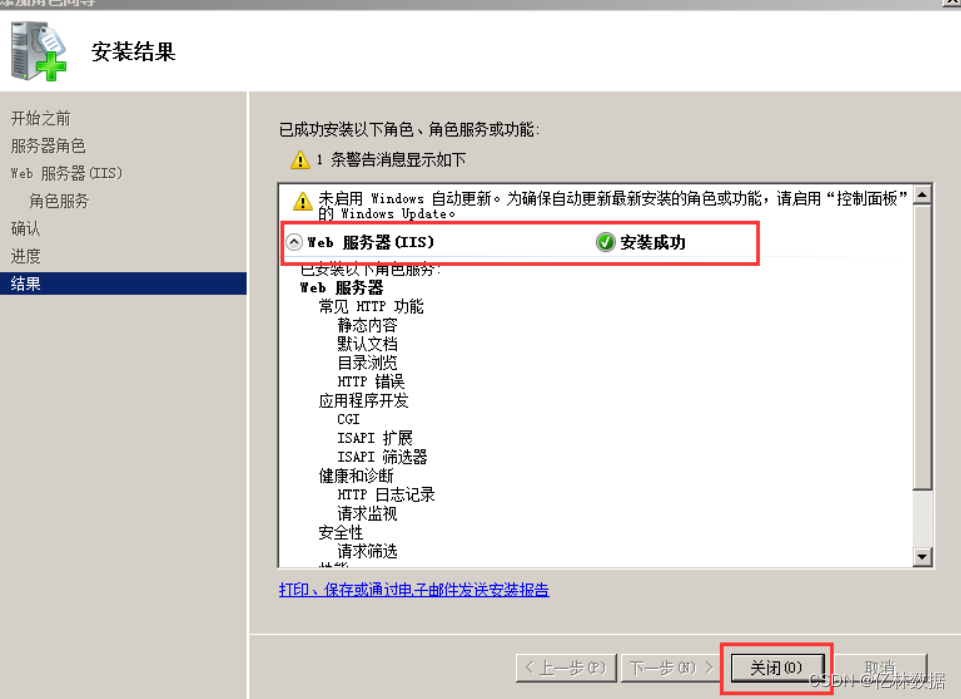
安装IIS7.5

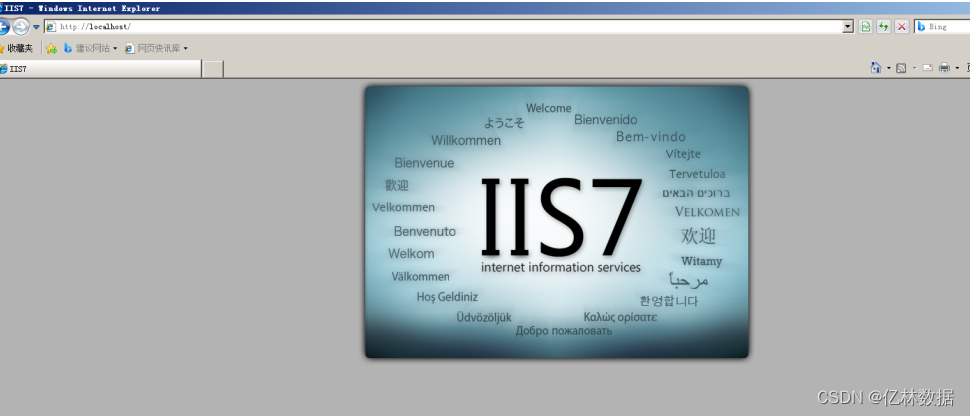
安装完成之后直接访问浏览器:
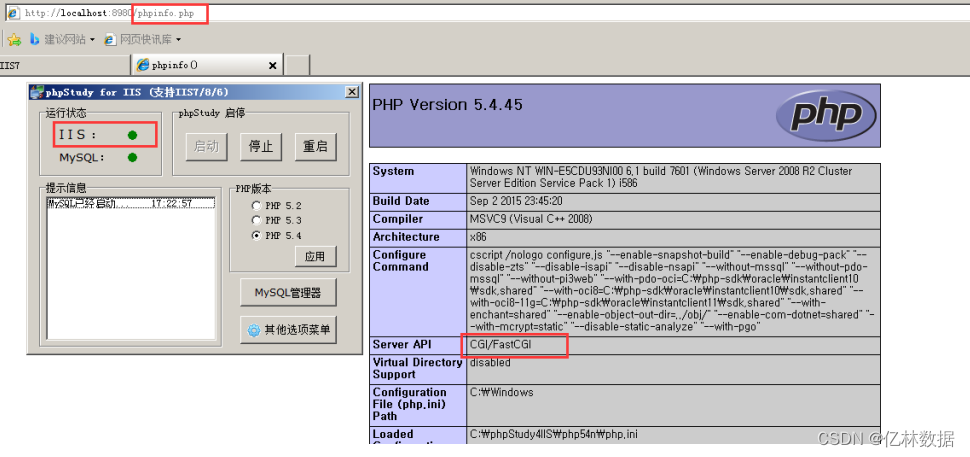
安装phpstudy for IIS

安装这个的目的是方便,不用自己去配置
解压开傻瓜式安装即可。然后查看探针:
漏洞原理

IIS7/7.5在Fast-CGI运行模式下,在一个文件路径(/shell.jpg)后面加上/1.php会将/shell.jpg/1.php 解析为 php 文件。

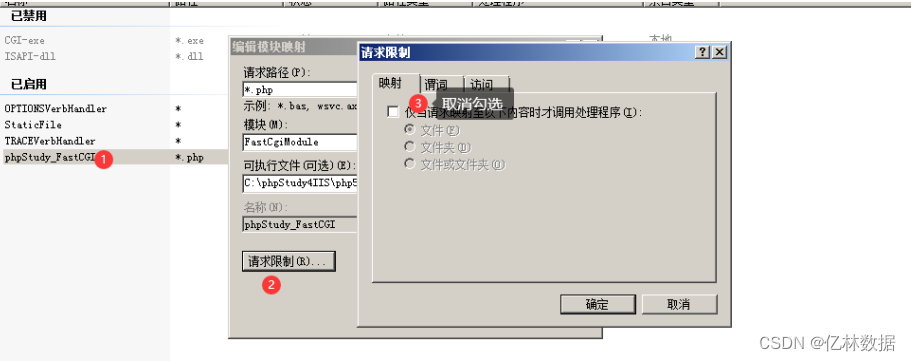
有两个前提:

1.配置php.ini中的配置 cgi.fix_pathinfo=1

2.在"Handler Mapping"中取消勾选以下内容
漏洞复现

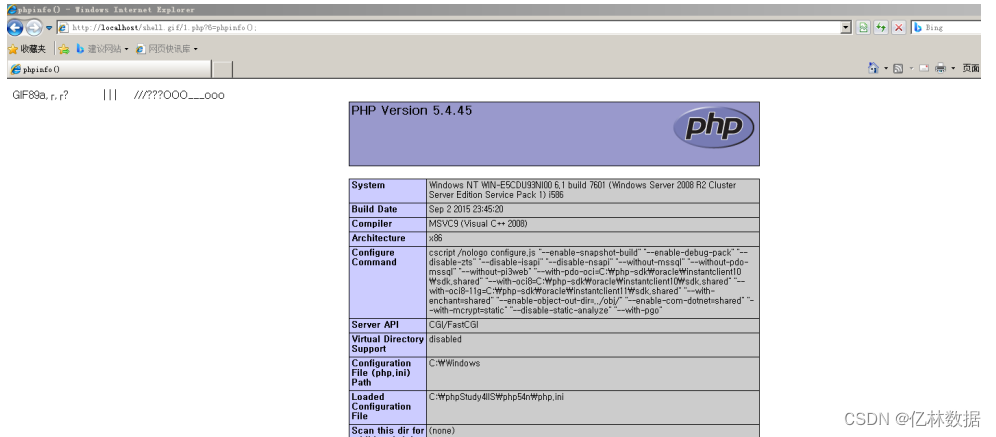
直接将图片码放置网址根目录:

访问:
漏洞防御

和两个前提反着来即可。

IIS6版本的漏洞

目录解析漏洞

对于名字为.asp后缀的文件夹,IIS会将该文件夹内部的文件都解析为.asp文件来执行。 即构造名字为a.asp的目录,目录中的1.txt会作为asp文件执行。

文件名解析漏洞

对于名字为'a.asp;.jpg'文件,IIS并非以最后一个后缀名来判断格式,会忽略掉;之后的文件名,故会将 其解析为asp文件并执行。

即上传木马的后缀名为'.asp;.jpg'就可以被服务器执行。

相关推荐
anew___5 小时前
《从零手写操作系统 (63):安全与加固——从内核保护到沙箱隔离》
网络·安全
其实防守也摸鱼5 小时前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
乐维_lwops7 小时前
案例解读:大型综合性科创产业园运维监控落地实践
运维·网络·人工智能·安全·it监控·国产运维智能体
m0_715674439 小时前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
山东科恩光电9 小时前
安全触边在智能制造产线自动化设备防夹伤防护中的选型与应用实践
安全
躺柒10 小时前
读数据安全架构设计与实践20安全政策文件体系(上)
大数据·人工智能·安全·数据安全·安全架构·安全体系
文谦南宁AI普工10 小时前
CVSS 10.0 沙箱逃逸 + 假扩展后门:给 Agent 开发者的供应链与沙箱安全复盘(附可跑的配置审计器)
安全·agent·ai编程
时文鲜读15 小时前
算力基建提速,数据中心安全建设与工业可靠性如何同步升级?
大数据·人工智能·安全
yz_aiks16 小时前
Postman 自动给 Claude Code、Codex、Cursor 装插件怎么查和卸载:本机实测 5 处痕迹(Postman 12.34)
安全·postman·ai编程·开发工具·claude code
达梦产品与服务16 小时前
SQLark V4.2 更新 | 新增TiDB、SSL安全连接、数据字典、清空/截断表等40+项功能已上线!
数据库·安全·tidb·ssl