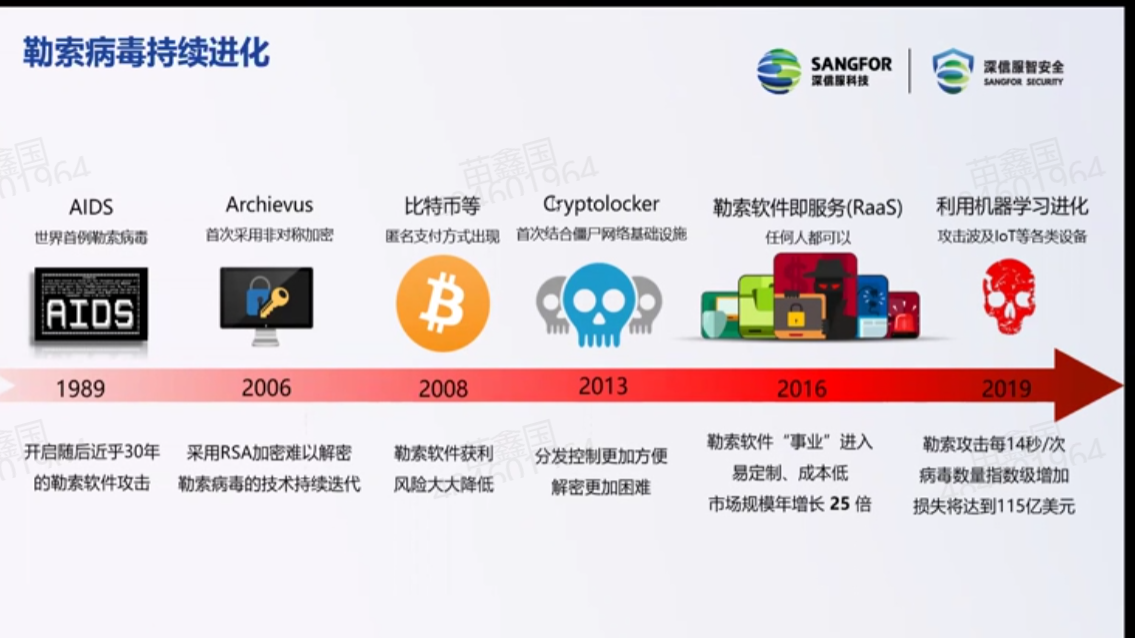
 2016年不自己勒索了 卖病毒 让别人勒索 傻瓜式勒索

黑客用的是非对称加密 全世界只有黑客有那把私钥 反向解密不了

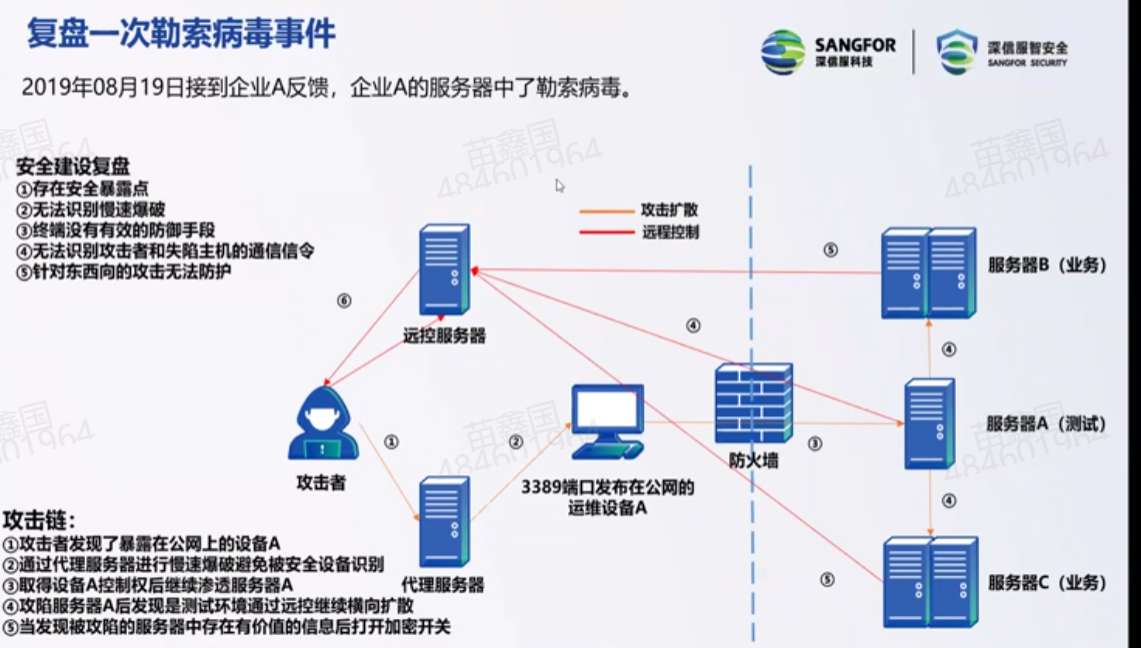 传统爆破容易被检测,黑客慢速爆破,利用超级多的僵尸进行试错,慢慢试出来账号密码
因为一般运维设备在防火墙的白名单里,所以黑客利用运维设备进行攻击的时候防火墙就不会保护了
暴力破解服务器A,或者利用操作系统的漏洞(win7 已经不更新了,不打补丁了)
利用服务器A再破解其他的服务器,因为服务器之间没有防火墙,防护薄弱
找到重要资料然后勒索
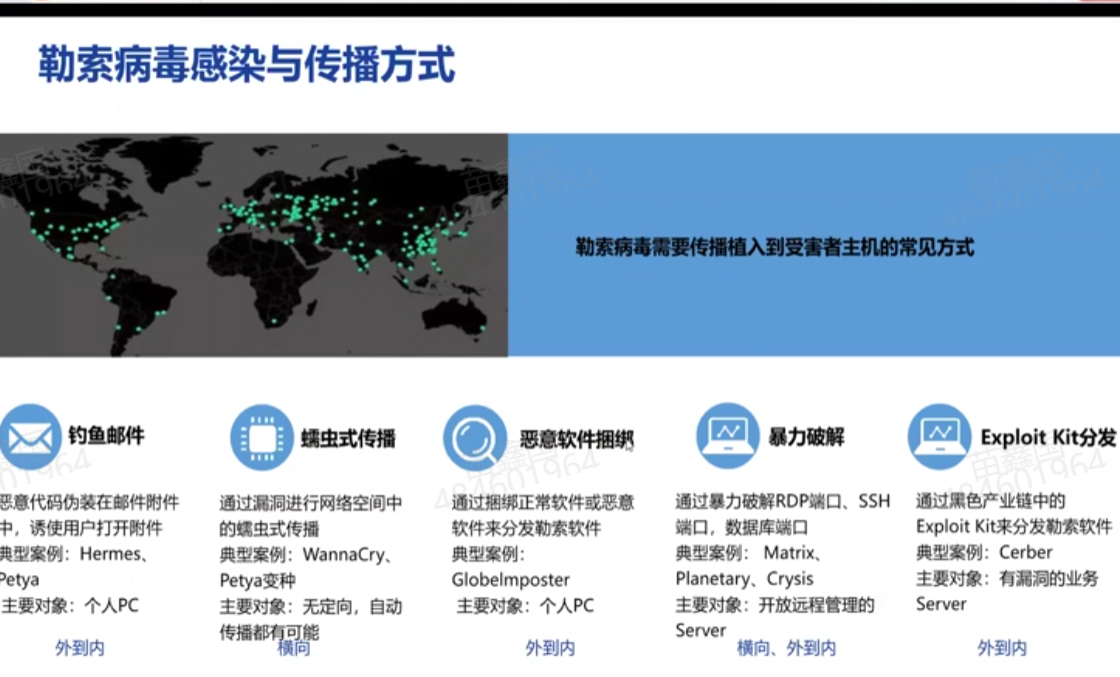
以上是传播路径
暴力破解就是适你的账号密码
最后一个就是卖勒索病毒的软件包
 假如你直接把病毒放在附件,那么你就容易被牛逼的防火墙检测到
黑客的邮件附件是正常的,比如就是一个word,但是word可以执行代码
比如执行的代码就是下载一个东西,就通过黑客的加密通道把数据下载到你的电脑上了
中间的数据是加密的,所以防火墙没办法拦截
而且我下载的都是新的病毒,病毒库没有相应的特征,所以杀毒软件没法杀毒,而且勒索病毒实时更新,一两个小时就变,很难防
勒索病毒就开始搜索你的重要资料,把他认为重要的资料就给你加密了
然后勒索病毒开始在同一个局域网的其他pc进行扩散
黑客还给你留一个聊天框,还可以砍价哈哈哈哈哈

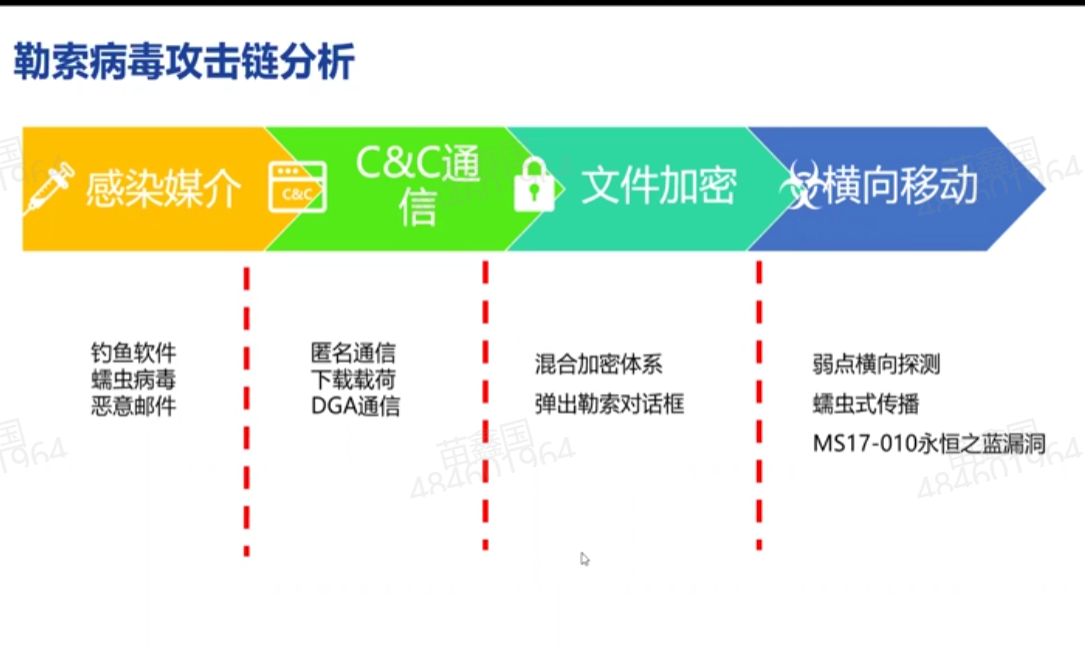 从以上四个阶段进行防护
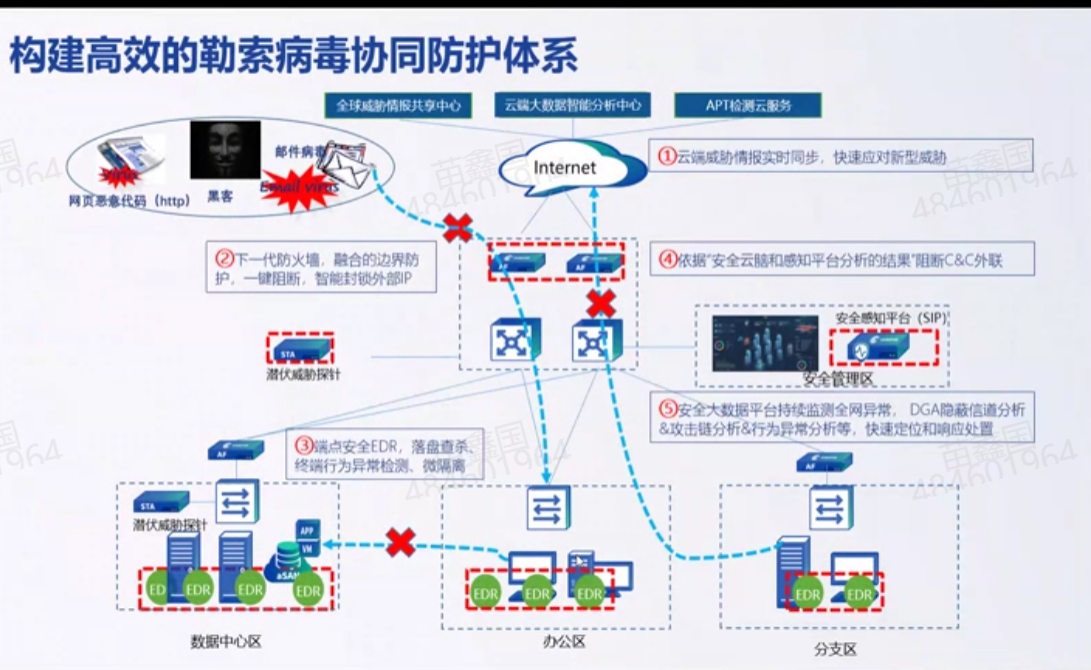 给客户讲的时候先抛结论
针对病毒变化快的问题:
我们加入了全球威胁情报共享中心,大家共享病毒特征
深信服自己有自己的数据中心,大量客户,如果一个客户有问题,马上把数据传到云端数据中心,云端进行剖析,然后给所有深信服产品赋能,然后收到新病毒特征,防止其他人被攻击
杀毒软件更强:
传统的都是根据特征进行比对,深信服可以智能检测,对其进行推理
部署下一代防火墙:
作为第一道防线,下一代防火墙功能会更强大,但并一定全部能防御
从黑客的服务器下载的时候进行防御:
假如我的邮件的内容是正常的,然后电脑开始从黑客的服务器下载东西的时候,我们从全球威胁情报共享中心收集那些被黑客部署的服务器的ip地址,我一旦发现客户的电脑连接这些ip地址进行下载,那么就直接干掉
但是黑客的ip地址难以收集全
**行为管控:**一般都是晚上下载,还是一点一点的下载,所以这里还针对下载行为进行分析,因为一般不会有人在深夜下载东西,还是一点一点的下载,一旦识别到这个行为,就进行阻止,多少也会有一些误判
发作的时候防护:
因为勒索病毒喜欢扫描重要的文件资料,所以我就诱捕,我再电脑里存一些假装很机密的文件,然后对这些机密文件进行监控,一旦检测到这些文件被扫描,我就干这个扫描程序,但是也没法保证你的这个文件就是非常诱人的,也可能不成功
一旦被勒索了怎么办:
对中病毒的电脑就行隔离,防止其对其他的电脑进行传播
另外对数据作备份,备份到云端,不能在本地或者局域网内
为啥不把自己核心的数据放到公有云(阿里云、腾讯云啥的)呢?
因为不放心,怎么能保证不被别人看呢,保证不了,虽然他保证了
不能拼凑解决,做立体的解决方案