-
DES分组长度为64比特,使用56比特密钥对64比特的明文串进行16轮加密,得到64比特的密文串;DES子密钥长度是48位
-
数学分析共计是指密码分析者针对加解密算法的数学基础和某些密码学特性,通过数学求解的方法来破译密码。
-
D(E(M))= M先对M进行E加密变换成密文,在进行D解密还原为明文M
-
一次一密指在流密码当中使用与消息长度等长的随机密钥,密钥本身只使用一次。重放攻击又称重播攻击或回放攻击,是指攻击者发送一个目的主机已接收过的包,特别是在认证过程中,用于认证用户身份所接收的包,来达到欺骗系统的目的。一次一密这样的密钥形式可以对抗重放攻击
-
数字签名与手写签名类似,只不过手写签名是模拟的,因人而异。数字签名是0和1的数字串,因消息而异
-
保密性是指网络信息不被泄露给非授权的用户、实体或过程,既信息只为授权用户使用
-
按照密码系统对明文的处理方法,密码系统可以分为分组密码系统和序列密码系统
-
数字签名可以利用公钥密码体制、对称密码体制或者公证系统来实现,最常见的实现方法是建立在公钥密码体制和单向安全散列函数算法的组合基础上
-
对一个人进行识别时,主要个人特质认证技术有:指纹识别、声音识别、笔记识别、虹膜识别和手型等
-
已知S盒输入为100010,取其输入第一位和第六位数字为S盒的行10,既第2行,中间四位为S盒的列0001,为第1列,在S盒中查到第2行和第1列交叉的数字为6,其二进制输出位0110
-
数字证书的叙述:只有CA的证书才能携带CA的公开密钥、证书的有效性可以通过验证持有者的签名验证、证书通常由CA安全认证中心发放
-
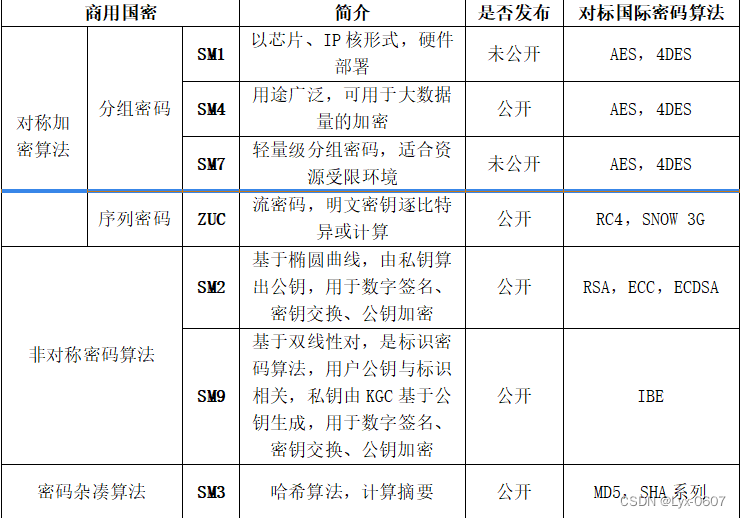
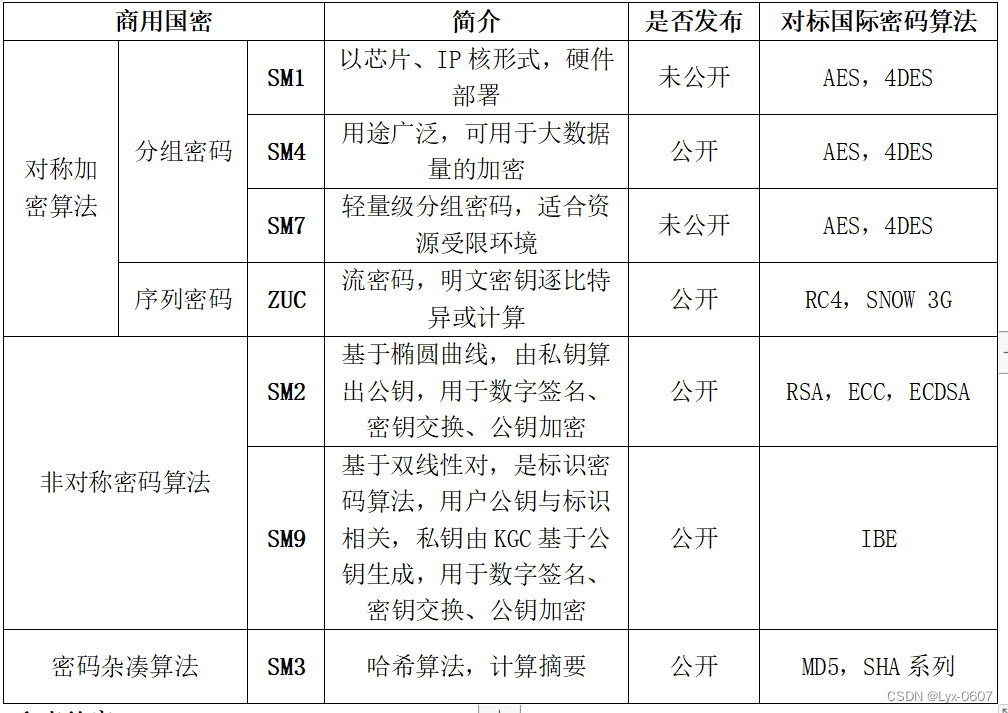
2017年11月,在德国柏林召开的第55次ISO/IEC信息安全分技术委员会(SC27)会议上,我国专家组提出的SM2与SM9算法一直通过成为国际标准
-
数字信封使用私有密钥加密算法并利用接收人的公钥对要传输的数据进行加密,以保证数据信息传输过程中的安全性
-
通信双方进行保密通信时,通常会通过双方信任的三方认证中心CA来签发数字证书
-
消息认证就是验证消息的完整性,当接收方收到发送方的报文时,接收方能够验证收到的报文是真实的和未被篡改的
-
公钥加密算法复杂且加密效率低,一般只适用于少量数据的加密
-
ZUC算法在逻辑上采用三层结构设计,具有非常高的安全强度,能够抵抗目前常见的各种流密码攻击方法。ZUC算法本质上是一种非线性序列产生器。因此,在种子密钥作用下,可以产生足够长的安全密钥序列,把与密钥序列明文数据模2相加,便完成了数据加密,同样,把密钥序列与密文数据模2相加,便完成了数据解密
-
RA,数字证书注册审批机构。RA系统是CA的证书发放、管理的延伸、他负责证书申请者的信息录入、审核及证书发放等工作(安全审计)。同时,对发放的证书完成相应的管理功能(安全管理)
-
近代密码学认为,一个密码仅当它能经得起已知明文攻击时才是可取的
-
E(D(C))= C 密文C经D解密后,在经E加密,可以得到密文本身
-
S/Key口令是一种一次性口令生成方案。S/Key可以对访问者的身份与设备进行综合验证。S/Key协议的操作时基于客户端/服务器模式,客户端可以是任何设备,如普通的PC或者是有移动商务功能的手机。而服务器一般都是运行unix系统。S/Key协议可以有效解决重放攻击
-
基于数据失真的技术:使敏感数据失真,但同时保持某些关键数据或数据属性不变的方法。例如,采用添加噪声、交换登记书对原始数据进行扰动处理,但要求保证处理后的数据仍然保持某些统计方面的性质,以便进行数据挖掘等操作
-
位置隐私保护体系结构分为三种:集中式体系结构、客户/服务器体系结构、分布式体系结构
-
选择明文攻击:攻击者可以任意创造一条明文,并得到其加密后的密文
-
对密码分析者最不利的情况:仅知密文攻击(是指密码分析者仅根据截获的密文来破译密码)
-
基于数据加密的技术:采用加密技术在数据挖掘过程中隐藏敏感数据的方法
-
集中式体系结构是指在移动用户和位置服务提供商之间设置一个可信第三方匿名服务器,因此被称为可信第三方体系结构。可信第三方匿名服务器主要负责收集当前移动用户的精确位置,并对精确的位置信息进行匿名处理以及对返回的查询结果求精等
-
《商用密码产品生产管理规定》指出商用密码产品的型号和品种必须经国家密码管理局批准
-
加密算法、解密算法是互为逆运算
-
计算安全(如果破译加密算法所需要的计算能力和计算时间是实现条件所不具备的,那么就认为相应的密码体制满足计算安全性。意味着强力破解证明是安全的)、可证明安全(如果对一个密码体制的破译依赖于对某一个经过深入研究的数学难题的解决,就认为相应的密码体制满足可证明安全性,意味着理论保证是安全的)、无条件安全(如果假设攻击者在用于无限计算能力和计算时间的前提下,也无法破译加密算法,就认为相应的密码体制是无条件安全性,意味着极限状态上是安全的)
-
加密技术可以实现:数据信息的完整、基于密码技术的身份认证、机密文件加密
-
加密密钥和解密密钥相同的算法,称为对称加密算法
-
国家对密码实行分类管理,密码分为核心密码、普通密码和商用密码。核心密码、普通密码用于保护国家秘密信息,核心密码保护信息的最高级为绝密级,普通密码保护信息的最高密级为机密级
-
RSA实现签名的原理是分别利用自己的私钥和对方的公钥加密,签名后的内容是加密后的密文,而ECC的签名原理是利用密钥生成两个数附加在原始明文后一同发送
-
Diffie---Hellman密钥交换机制,目的是完成通信双方的对称密钥交互,Difffie---Hellman的神奇之处是在不安全环境下(有人侦听)也不会造成密钥泄露
-
简单来说PKI是一组规则、过程人员、设施、软件和硬件的集合,可以用来进行公钥证书的发放,分发和管理。。根据PKI的结构,身份认证的实体需要有一堆密钥,分别为私钥和公钥。其中的私钥是保密的,公钥是公开的,原理上来讲,不能从公钥推导出私钥。PKI体制中,保证数字证书不被篡改的方法是用CA的私钥对数字证书签名
-
-
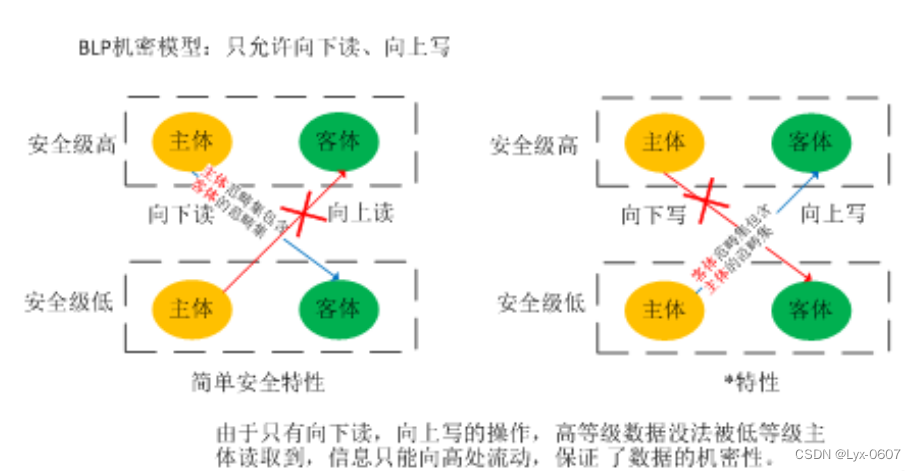
BiBa模型的*特性规则:主体不能修改更高完整级的客体(主题不能向上写)
-
-
Diffie-Hellman密钥交换协议的安全性基于求解离散对数的困难性,既对于C^d = M mod P,在已知C和P的前提下,由d求M很容易,但是由M反过来求d则比较困难。RSA算法的安全性基于大整数因子分解的困难性
-
置换密码的规则为:明文的字母不变,但位置被打乱了
-
公钥密码体制优点:密钥分发方便,密钥保管量少,支持数字签名
-
PGP是一种加密软件,应用了多种密码技术,其中密码管理算法选用RSA、数据加密算法IDEA、完整性检测和数字签名算法,采用了MD5和RSA以及随机数生成器,PGP讲这些密码技术有机集成在一起利用对称和非对称加密算法的各自优点实现了一个比较完善的密码系统
-
DOS/DDOS是一种典型的网络攻击形式,主要破坏信息安全的(可用性)、清洗服务器的基本步骤(流量检测、流量牵引与清洗、流量回注)
-
NMAP既网络地图,通过Nmap可以检测网络上主机的开放端所对应的米问你。口号、主机的操作系统类型以及提供的网络服务;;;;;Nessus早期是免费的、开源的远程安全扫描器,可运行在Linux操作系统的密文所对应的明文。支持多线程和插件;;;;;SuperScan是一款具有TCP connect端口扫描、Ping和域名解析等功能的工具,能较容易地对指定范围内的IP地址进行Ping和端口扫描
-
ECB直接利用分组密码对明文的各分组进行加密
-
DES是一种分组密码。明文,密文和密钥的分组长度都是64位
-
整数a、b关于模n是同余的充分必要条件是n整除|b-a|,记为n|b-a
-
S盒变换是一种压缩替换,通过S盒将48位输入变为32位输入,共有8个S盒,并行作用。每个S盒有6个输入,4个输出,是非线性压缩变换
-
-
在AES标准规范中,分组长度只能是128位,密钥的长度可以使用128位、192位或者256位。密钥的长度不同,推荐加密轮数也不同,比如AES-128也就是密钥的长度为128位,加密轮数为10轮,AES-192位12轮,AES-256为14轮
-
TDEA算法的工作机制就是使用DES对明文进行"加密->解密->加密"操作,既对DES加密后的密文进行解密再加密,而解密则相反
-
私钥密码体制的缺陷可归结为三点:密钥分配问题、密钥管理问题以及无法认证源,私钥密码体制的特点是处理速度快,适用于大量的数据加密处理。公钥密码体制的优点包括:密钥分发方便、密钥保管量少,支持数字签名
-
NIST规定候选算法必须满足:密码必须是没有密级的,决不能像商业秘密那样来保护它、算法的全部描述必须公开纰漏、密码必须可以在世界范围内免费使用、密码系统支持至少128比特长的分组、密码支持的密钥长度至少为128、192和256比特。参与AES的候选算法中,Rijindael提供了安全性、软件和硬件性能、低内存需求以及灵活性的最好的组合,因此NST确定选择Rijindael为AES
-
数字证书基本信息域包含:版本号、序列号、签名算法、颁发者、有效日期、主体、主体公钥信息、颁发者唯一标识符、主体唯一标识符、、扩展项
-
CA提供数字证书的申请、审核、签发、查询、发布以及整数吊销等生命周期的管理服务。RA是证书登记权威机构,辅助CA完成绝大部分的证书处理功能
-
单向性:对任何给定的hash函数值h,找到满足H(x)=h的x在计算上是不可行的
-
SHA-1输入为长度小于264位的报文,输出为160位的报文摘要,该算法对输入按512位进行分组,并以分组为单位进行处理
-
国产密码算法(国密算法)是指国家密码局认定的国产商用密码算法,目前主流使用的国密算法有SM2椭圆曲线公钥密码算法、SM3杂凑算法、SM4分组密码算法。MD5也是杂凑算法
-
MD5算法消息分组长度为512比特,生成128比特的摘要。SHA采用512比特的分组长度,产生160比特的摘要
-
PKI提供的核心服务包括了真实性、完整性、保密性、不可否认性等信息安全的要求
-
PKI技术的典型应用包含安全电子邮件、安全Web服务、VPN应用
-
加解密顺序:括号内的先处理
-
普遍认为,160位长的椭圆曲线密码的安全性相当于1024位RSA密码
-
数字签名要预先使用单向Hash函数进行处理的原因是缩小签名密文的长度,加快数字签名和验证签名的运算速度
-
CA认证中心负责证书的颁发和管理、并依靠证书证明一个用户的身份
-
SET中采用的公钥加密算法是RSA的公钥密码体制,私钥加密算法采用的是DES数据加密标准,消息首先以56位DES密钥加密,然后装入使用1024位RSA公钥加密的数字信封在通信双方传输
-
RSA算法是基于大整数因子分解的困难性而提出的
-
CA提供数字证书的申请、审核、签发、查询、发布以及证书吊销等生命周期的管理服务。数字证书中包含了版本号、序列号、签名算法、颁发者、有效日期、主体、主体公钥信息、颁发者唯一标识符、主体唯一标识符、扩展项等。每个数字证书的序列号都是唯一的。数字证书通过CA的私钥进行了签名,其真伪及有效性可以通过CA的公钥来验证
-
完善的签名是唯一的
-
完善的签名应满足:签名者事后不能抵赖自己的签名、任何其他人不能伪造签名、如果当事的双方关于签名的真伪发生争执,能够在公正的仲裁者面前通过验证签名来确认其真伪
-
参数字签名(Digital Signature)技术是不对称加密算法的典型应用:数据源发送方使用自己的私钥对数据校验和(或)其他与数据内容有关的变量进行加密处理,完成对数据的合法"签名",数据接收方则利用对方的公钥来解读收到的"数字签名",并将解读结果用于对数据完整性的检验,以确认签名的合法性。数字签名主要的功能是保证信息传输的完整性、发送者的身份认证、防止交易中的抵赖发生。
-
数字签名至少满足非否认(明确信息来源)、真实性(可以验证签名、无法伪造)、可鉴别性(抗抵赖性)这三个条件
-
经验表明身体特征(指纹、掌纹、视网膜、虹膜、人体气味、脸型、手的血管和DNA等)和行为特征(签名、语音。行走步态等)可以对人进行唯一标识,可以用于身份识别
-
Kerberos系统使用一次性密钥和时间戳来防止重放攻击
-
用户使用明文,向认证服务器AS验证身份。认证成功后,用户和TGS联系。然后TGS获得会话密钥
-
负责证书发放的是CA(证书机构),证书到期或废弃后将其放入CRL(证书撤销列表)
-
最常用的认证方式是基于账户名/口令认证
-
RADIUS使用UDP作为其传输协议
-
Kerberos仅仅依赖于对称加密体制
-
Kerberos方式下,用户、认证中心、服务提供服务器三者间的通信,都采用AES加密算法进行加密
-
身份鉴别:身份鉴别是授权控制的基础、身份鉴别提供双向的认证、身份鉴别一般采用基于对称密钥加密或公开密钥加密的方法、数字签名机制是实现身份鉴别的重要机制
-
Kerberos系统设计四个基本实体:Kerberos客户机,用户用来访问服务器设备;;AS(认证服务器),识别用户身份并提供TGS会话密钥;;TGS(票据发放服务器),为申请服务的用户授予票据(Ticket);;应用服务器:为用户提供服务的设备或系统、其中,通常将AS和TGS统称为KDC。票据(Ticket)是用于安全的传递用户身份所需要的信息的集合,主要包括客户方Principal、目的服务方Principal、客户方IP地址、时间戳(分发该Ticket的时间)、Ticket的生存期,以及会话密钥等内容
密码学基本概念(完整)
Lyx-06072024-06-22 14:25
相关推荐
Li_RuiQi12 小时前
DAgger方法演进_独立学习笔记Li_RuiQi17 小时前
DAgger与交互式模仿学习_ACT学习笔记He BianGu17 小时前
【笔记】C# 中BindingFlags的详细作用AI视觉网奇17 小时前
turtle 入门教程笔记跨知易知识产权18 小时前
美国专利确权是什么,和专利诉讼有什么不一样?杨逢昌工厂6S管理18 小时前
126-杨逢昌6S三环体系:越做越乱的现场熵增机理与基准化治理——一线现场诊断笔记悟道书生18 小时前
若依 RBAC 权限控制学习笔记陈哈哈111118 小时前
折腾了半天,总算把 Vim 9.2 装明白了陈哈哈111118 小时前
折腾了半天,总算把 OpenGL 的开发环境给装明白了深圳老胡19 小时前
STM32F103 硬件 SPI 与软件 IO 模拟 SPI 最高速度差异详解