一、静态NAT
1.拓扑图
a.新建拓扑图
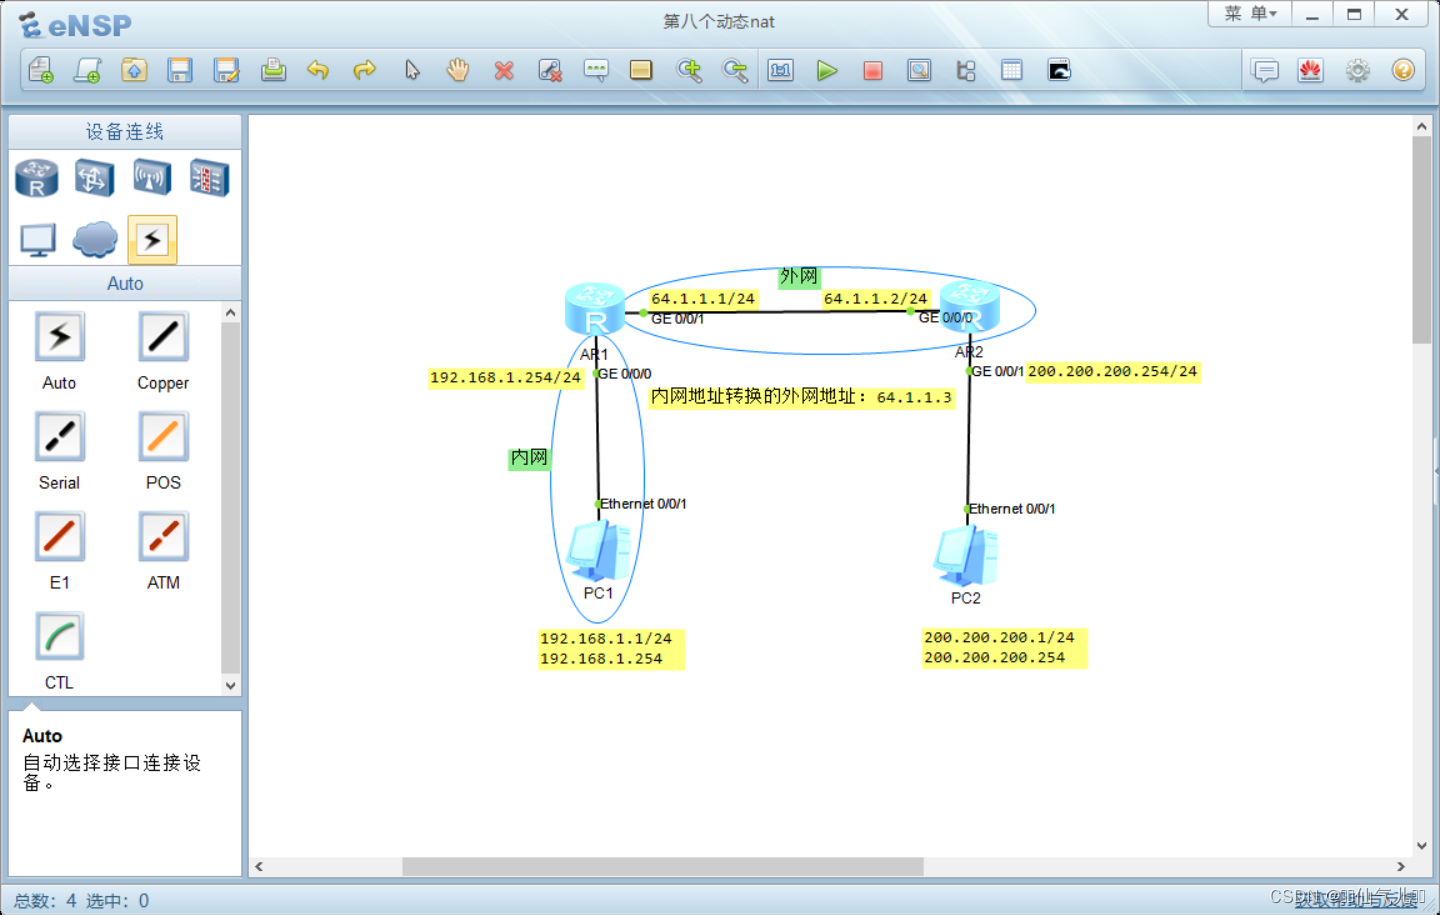
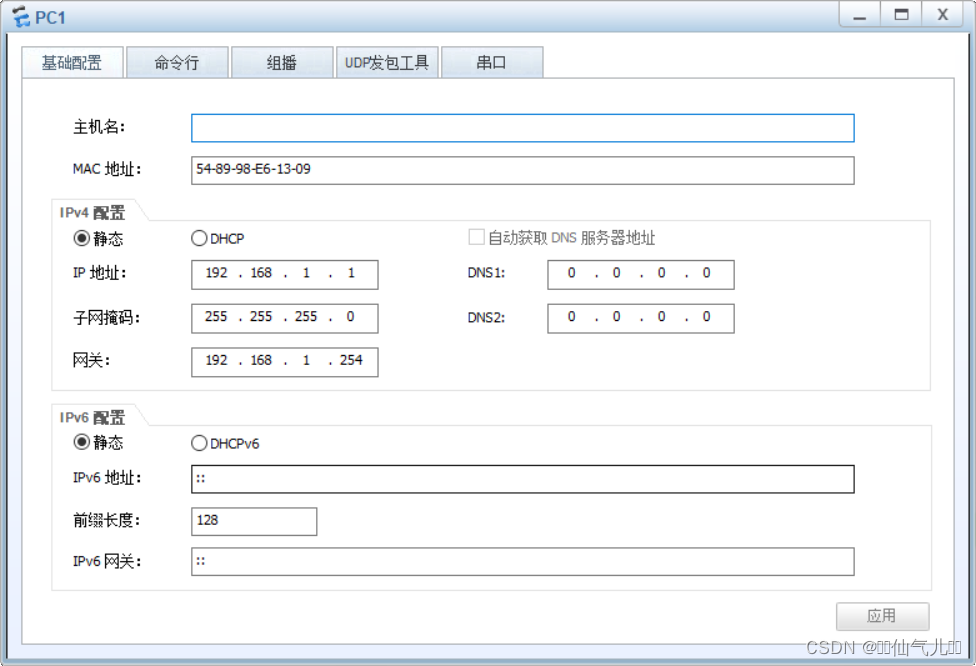
b.PC端配置
PC1:
PC2:

c.路由器配置
AR1:
<Huawei>system-view
Huaweisysname R1
R1interface GigabitEthernet 0/0/0
R1-GigabitEthernet0/0/0ip address 192.168.1.254 24
R1-GigabitEthernet0/0/0quit
R1interface GigabitEthernet 0/0/1
R1-GigabitEthernet0/0/1ip address 64.1.1.1 24
AR2:
<Huawei>system-view
Huaweisysname R2
R2interface GigabitEthernet 0/0/0
R2-GigabitEthernet0/0/0ip address 64.1.1.2 24
R2-GigabitEthernet0/0/0quit
R2interface GigabitEthernet 0/0/1
R2-GigabitEthernet0/0/1ip address 200.200.200.254 24
2.静态NAT配置
AR1:
R1ip route-static 200.200.200.0 255.255.255.0 64.1.1.2 //配置了一条静态路由,即数据包要到达200.200.200.0/24网络时,应通过64.1.1.2发送。
R1interface GigabitEthernet 0/0/1 //进入到g0/0/1接口的配置模式。
R1-GigabitEthernet0/0/1nat server global 64.1.1.3 inside 192.168.1.1 //配置了一个NAT(网络地址转换)服务器映射,将内部私有IP地址192.168.1.1转换成外部公共IP地址64.1.1.3。
3.ping通测试
PC2pingPC1的外网地址可以ping通:
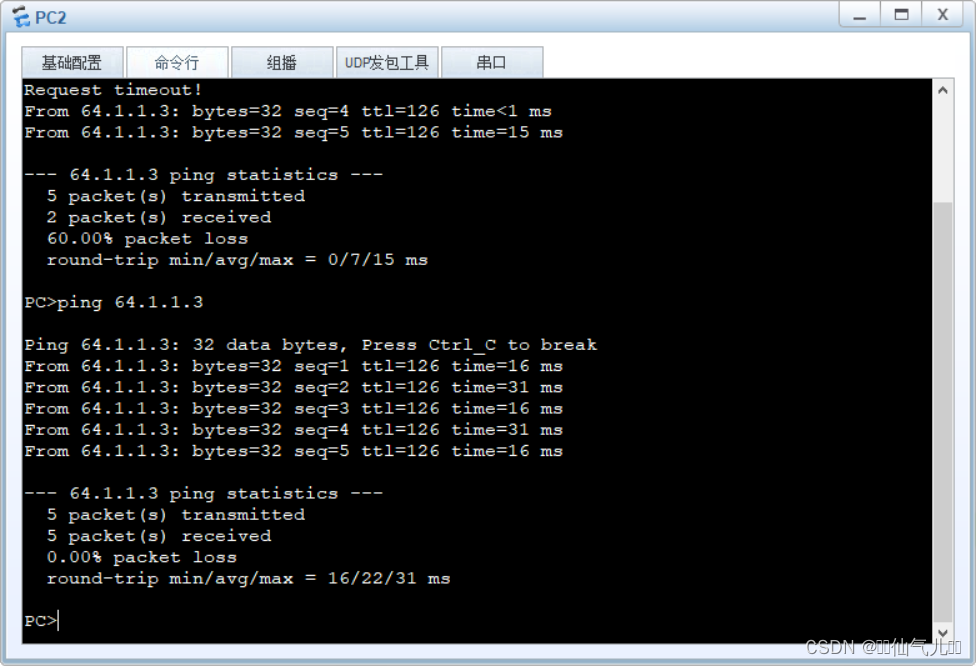
PC2pingPC1的内网地址不能ping通:

二、动态NAT
1.拓扑图
a.新建拓扑图
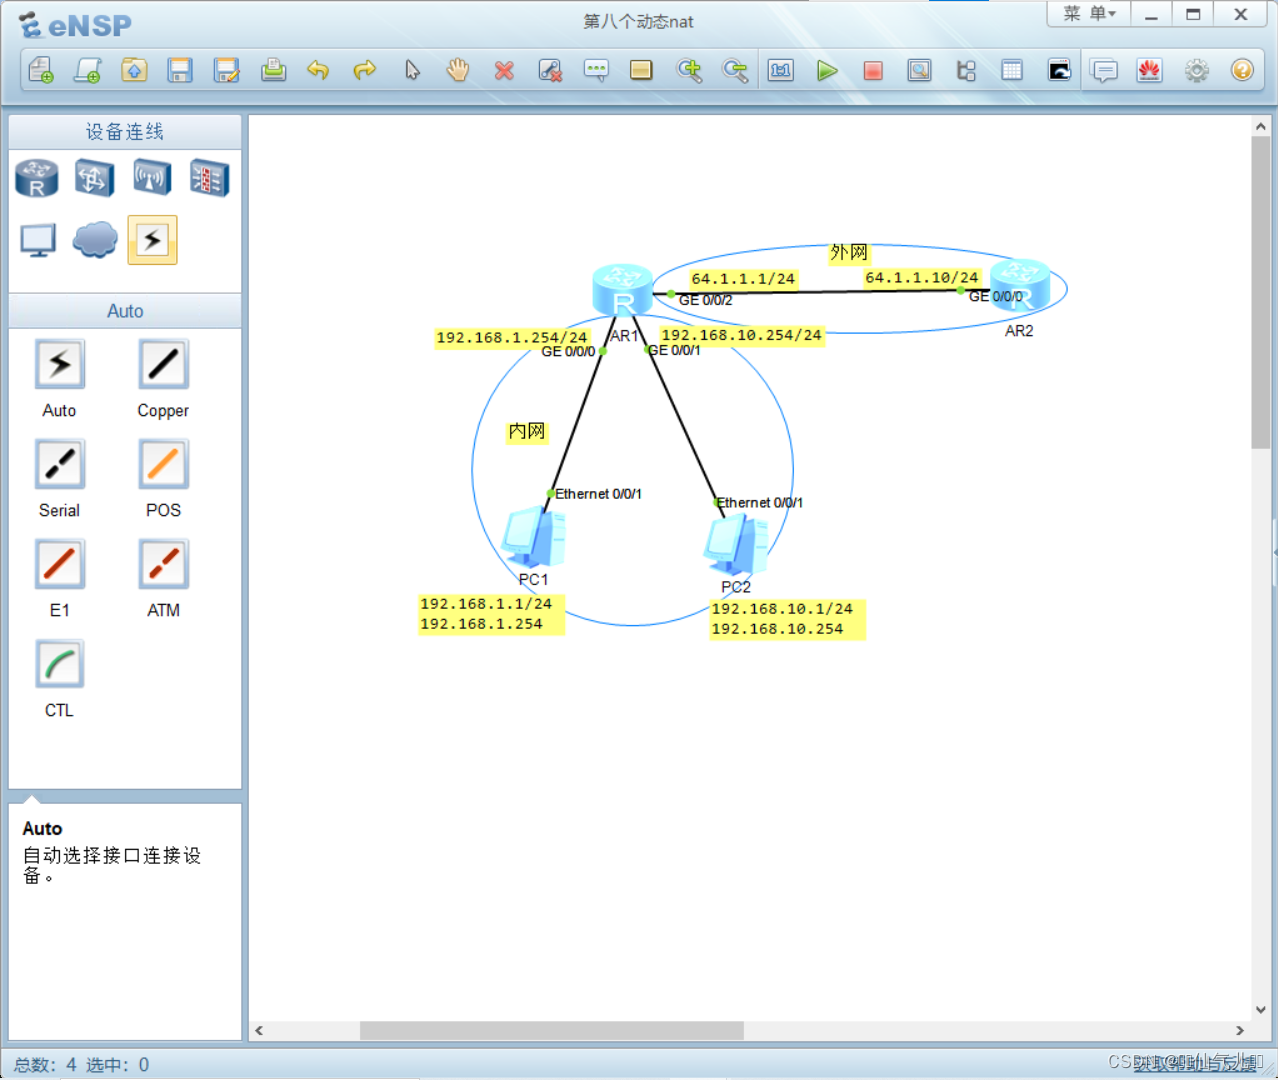
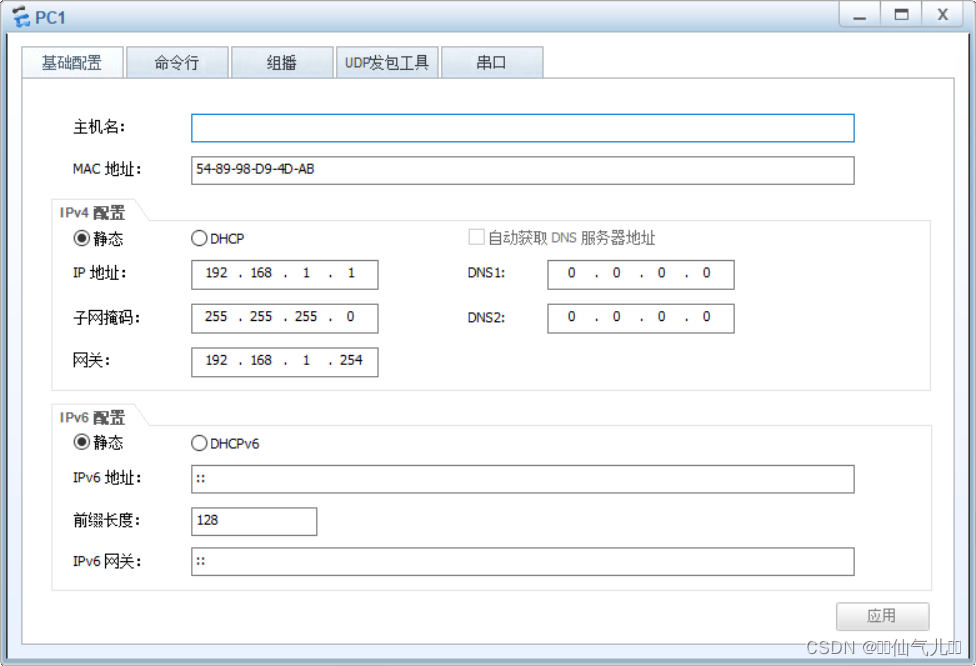
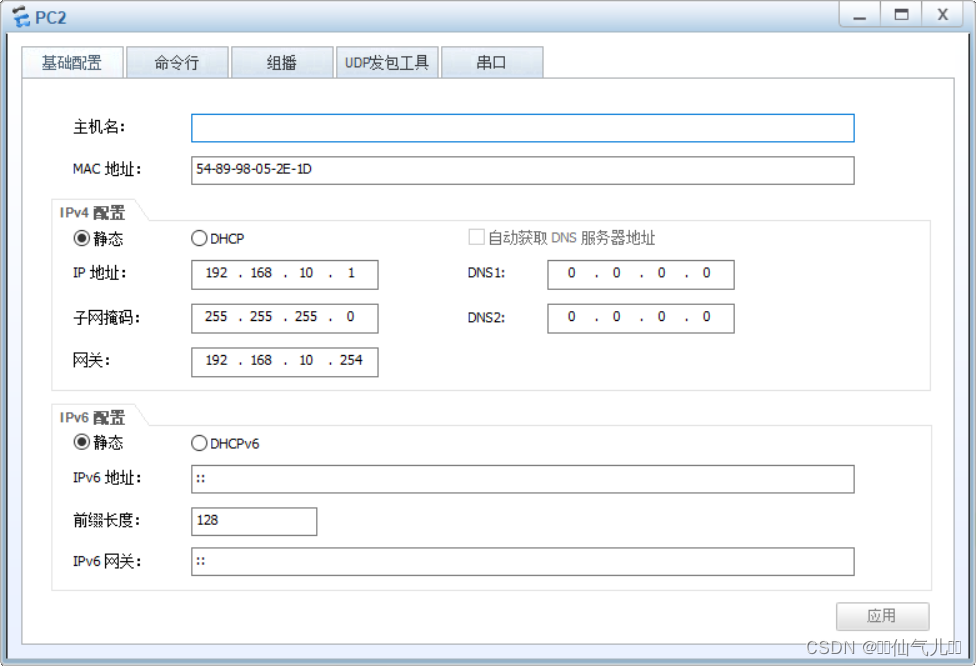
b.PC端配置
PC1:
PC2:
c.路由器配置
AR1:
<Huawei>system-view
Huaweisysname R1
R1interface GigabitEthernet 0/0/0
R1-GigabitEthernet0/0/0ip address 192.168.1.254 24
R1-GigabitEthernet0/0/0quit
R1interface GigabitEthernet 0/0/1
R1-GigabitEthernet0/0/1ip address 192.168.10.254 24
R1-GigabitEthernet0/0/1quit
R1interface GigabitEthernet 0/0/2
R1-GigabitEthernet0/0/2ip address 64.1.1.1 24
AR2:
<Huawei>system-view
Huaweisysname R2
R2interface GigabitEthernet 0/0/0
R2-GigabitEthernet0/0/0ip address 64.1.1.10 24
2.动态NAT配置
AR1:
R1acl name neiwang basic //创建一个基本的访问控制列表(ACL),命名为neiwang。
R1-acl-basic-neiwangrule permit source 192.168.0.0 0.0.255.255 //添加一条规则, 允许来自192.168.0.0到192.168.255.255这个范围内的IP地址通过。
R1-acl-basic-neiwangquit
R1nat address-group 1 64.1.1.2 64.1.1.9 //建立了一个可用的IP地址池,编号为1,从64.1.1.2到64.1.1.9,这些IP地址可以用来替换内部网络的IP地址。
R1display acl all //这里查看ACL的配置,得到ACL序列号2999

R1interface GigabitEthernet 0/0/2 //这里进入g0/0/2是因为这是路由器连接外网的接口
R1-GigabitEthernet0/0/2nat outbound 2999 address-group 1 //使用编号2999的规则列表来决定哪些流量需要转换,并用地址池1中的IP地址进行替换。
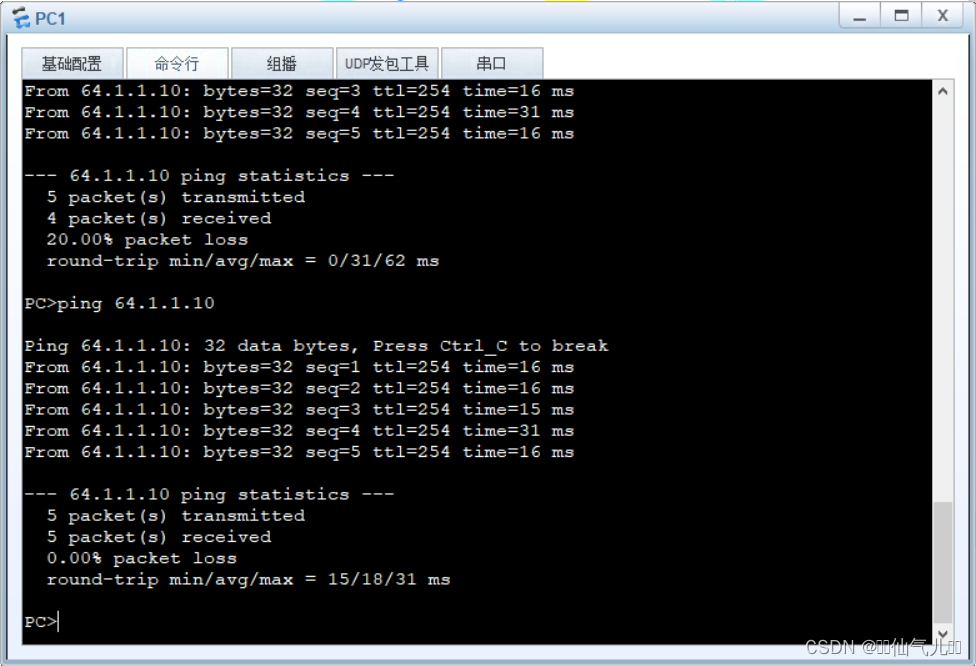
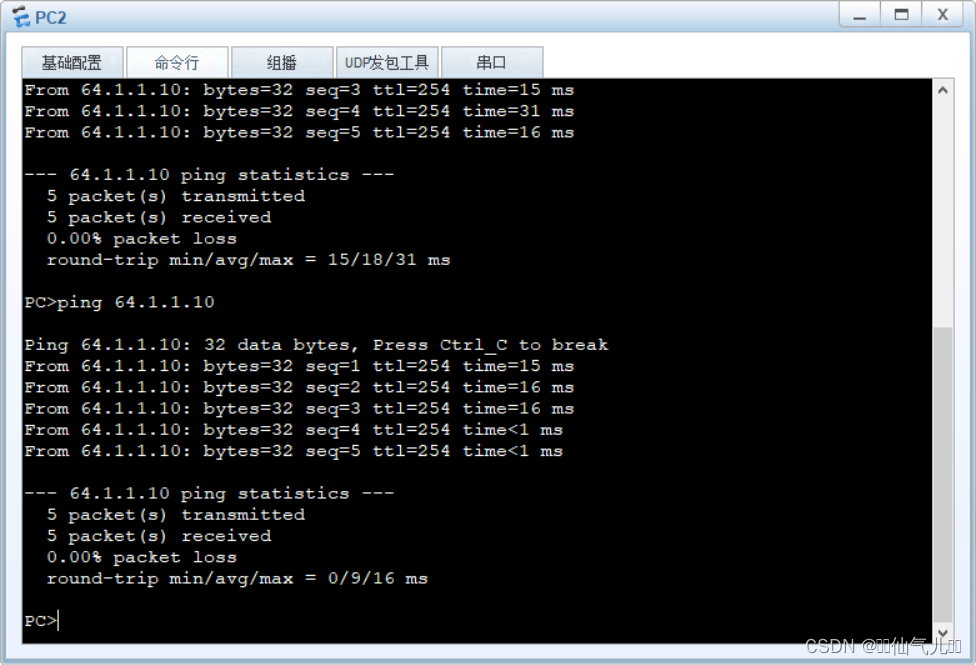
3.ping通测试
PC1可以ping通外网:
PC2可以ping通外网:
三、补充知识
1.私网地址
私网地址: 用于内部网络通信,不可在互联网中使用。
-
10.0.0.0 - 10.255.255.255
这个范围内的IP地址通常用于大型企业网络。
-
172.16.0.0 - 172.31.255.255
这个范围内的IP地址适用于中等规模的网络。
-
192.168.0.0 - 192.168.255.255
这个范围内的IP地址通常用于家庭网络和小型企业网络。
2.公网地址
公网地址 : 用于互联网通信,由ISP分配,全球唯一。公网地址包括了除私网地址和一些保留地址(如环回地址127.0.0.0/8)以外的所有IP地址。
公网地址范围涵盖了IPv4地址的绝大部分,比如:
-
1.0.0.0 - 9.255.255.255
-
11.0.0.0 - 126.255.255.255
-
128.0.0.0 - 172.15.255.255
-
172.32.0.0 - 191.255.255.255
-
192.0.0.0 - 223.255.255.255
这些IP地址是可以在互联网上进行路由的。
3.静态NAT和动态NAT的区别
a.静态NAT
静态NAT是一对一的地址映射,即一个内部私有IP地址映射到一个唯一的外部公共IP地址。静态NAT主要用于需要固定外部IP地址的服务器,例如Web服务器或邮件服务器。
b.动态NAT
动态NAT是多对多的地址映射,即一组内部私有IP地址映射到一组外部公共IP地址。动态NAT主要用于不需要固定外部IP地址的设备,如普通用户的电脑。