关于SQLMC
SQLMC是一款功能强大的高性能SQL注入安全扫描工具,该工具作为Kali Linux官方内置工具的其中一个部分,可以帮助广大研究人员检测目标域名的所有URL节点是否存在SQL注入问题。

该工具基于纯Python开发,适用于红队和蓝队成员,可以针对给定URL地址爬取指定深度,并检测每一个地址是否存在SQL注入漏洞,并提供完整的扫描报告,以辅助研究人员提升应用程序的安全性。
功能介绍
1、扫描目标域名中是否存在SQL注入漏洞;
2、针对给定URL地址爬取指定深度;
3、检查每个链接的所有GET参数是否存在 SQL 注入漏洞;
4、生成详细报告以及目标服务器和连接信息;
工具要求
aiohttp>=3.9.1
aiosignal>=1.3.1
attrs>=23.2.0
beautifulsoup4>=4.12.3
frozenlist>=1.4.0
idna>=3.6
multidict>=6.0.4
pyfiglet>=1.0.2
soupsieve>=2.5
tabulate>=0.8.10
yarl>=1.9.4
工具安装
由于该工具基于Python 3开发,因此我们首先需要在本地设备上安装并配置好最新版本的Python 3环境。
源码安装
接下来,广大研究人员可以直接使用下列命令将该项目源码克隆至本地:
git clone https://github.com/malvads/sqlmc.git然后切换到项目目录中,使用pip命令和项目提供的requirements.txt安装该工具所需的其他依赖组件:
cd sqlmc

pip install -r requirements.txt
PyPi安装
pip3 install sqlmc工具使用
sqlmc使用以下命令行参数运行:
-u, --url:需要扫描的 URL(必填);

-d, --depth:扫描深度(必填);

-o, --output:保存结果的输出文件;
使用示例:
sqlmc -u http://example.com -d 2我们将http://example.com替换为要扫描的URL,将3替换为所需的扫描深度,还可以使用-o或--output参数指定输出文件,后跟所需的文件名。
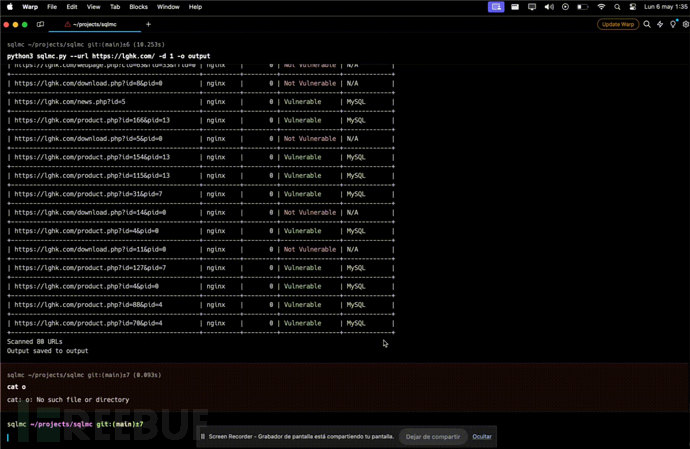
工具运行之后便会执行扫描并显示结果。
工具运行演示

许可证协议
本项目的开发与发布遵循AGPL-3.0开源许可协议。
项目地址
SQLMC :【GitHub传送门】