Docker Remote API未授权访问漏洞

9.Docker Remote API未授权访问漏洞
步骤一:使用以下Fofa语句对Docker产品进行搜索.

port="2375"

步骤二:直接使用浏览器访问以下路径

/version#查看版本信息

/info#查看容器信息
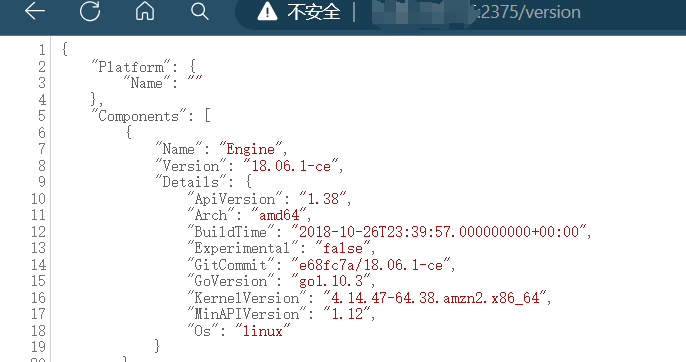
漏洞修复

1.端口访问控制

对2375端口做网络访问控制,如设置iptables策略仅允许指定的IP来访问Docker接口。

2.使用TLS认证

修改docker swarm的认证方式,使用TLS认证:Overview Swarm with TLS 和 Configure DockerSwarm for TLS这两篇文档,说的是配置好TLS后,Docker CLl在发送命令到docker daemon之前,会首先发送它的证书,如果证书是由daemon信任的CA所签名的,才可以继续执行。

相关推荐
克里斯蒂亚诺更新9 分钟前
一个服务器访问另外一个服务器端口页面
运维·服务器
12.=0.17 分钟前
【持续更新】shell脚本 + Linux命令
linux·运维·服务器
无言听风雨丶1 小时前
Linux 容器本质探秘:Cgroup 与 Namespace 深度解析与实战
linux·运维·服务器·kubernetes
万联WANFLOW1 小时前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
debugdynamo1 小时前
Netcatty:把 SSH 客户端做回工作台
运维·其他·ssh
时空无限1 小时前
ssh 直接免密输入 sudo 密码
运维·ssh
OPEN-F1 小时前
Ubuntu 自动登录后 GNOME 远程桌面连不上?一次登录钥匙环锁定的排查与永久修复
linux·运维·ubuntu
硅基手札1 小时前
【Linux 内核专栏 19】20 · 嵌入式子系统 — GPIO·pinctrl·clock·regulator
linux·运维·单片机·linux内核·嵌入式开发·调试定位
修心光2 小时前
记录一次,jenkins打包异常问题
运维·jenkins
分布式存储与RustFS2 小时前
JuiceFS 接 RustFS 当数据后端:把对象存储挂成本地文件系统
运维·云原生·开源·对象存储·分布式存储·s3·性能基准