HTTP数据包
浏览器请求&请求头&响应头
浏览器访问流程
请求:用户-->web服务器 (Request)
响应:web服务器--> 用户(Response)
加代理后
请求:用户-->代理-->web服务器 (Request)
响应:web服务器-->代理--> 用户(Response)
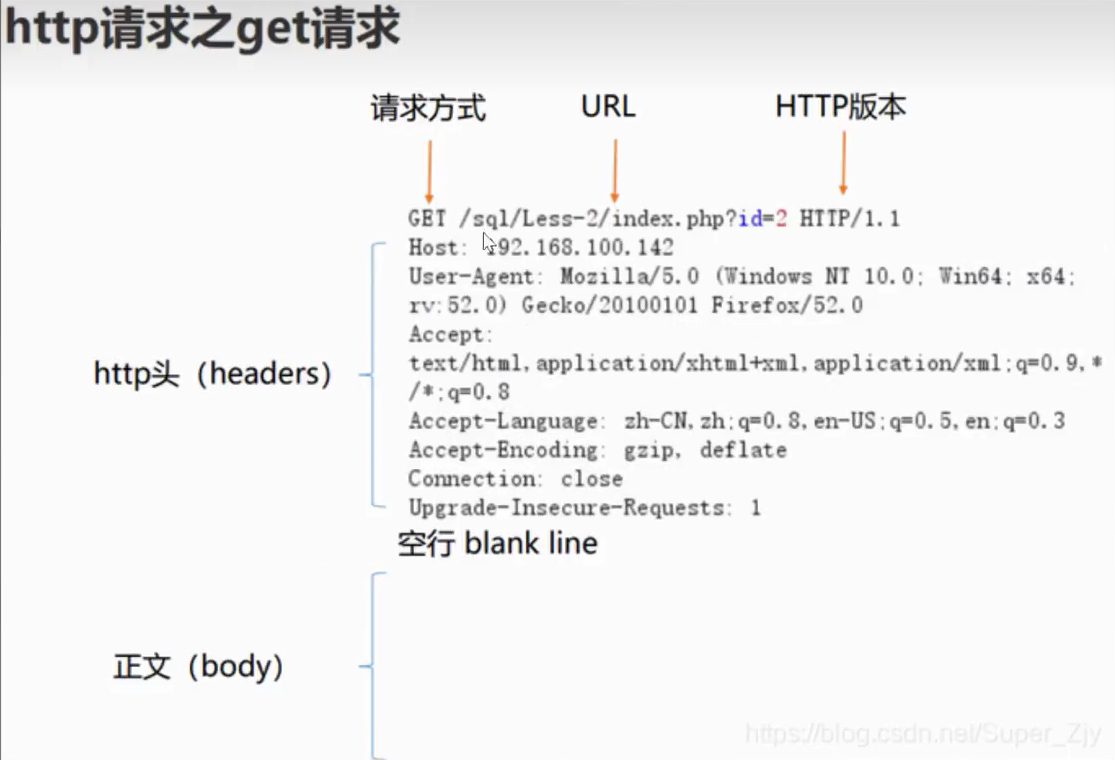
http GET请求头
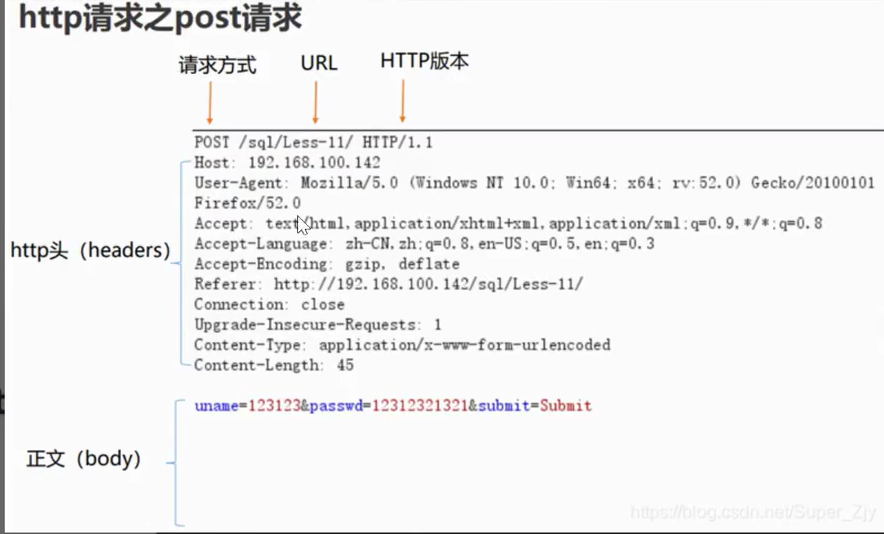
http post 请求头
判断方法
1.常规请求,访问浏览器-->get
2.用户登入,提交数据-->post
自己可以尝试用BP抓包
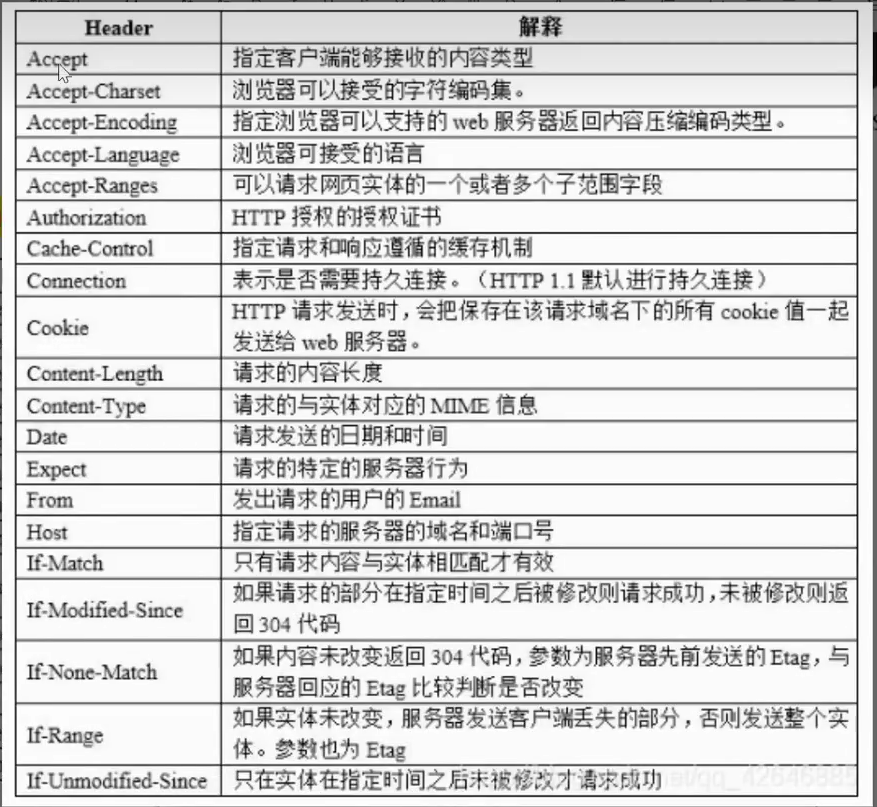
请求头部的一些常用参数
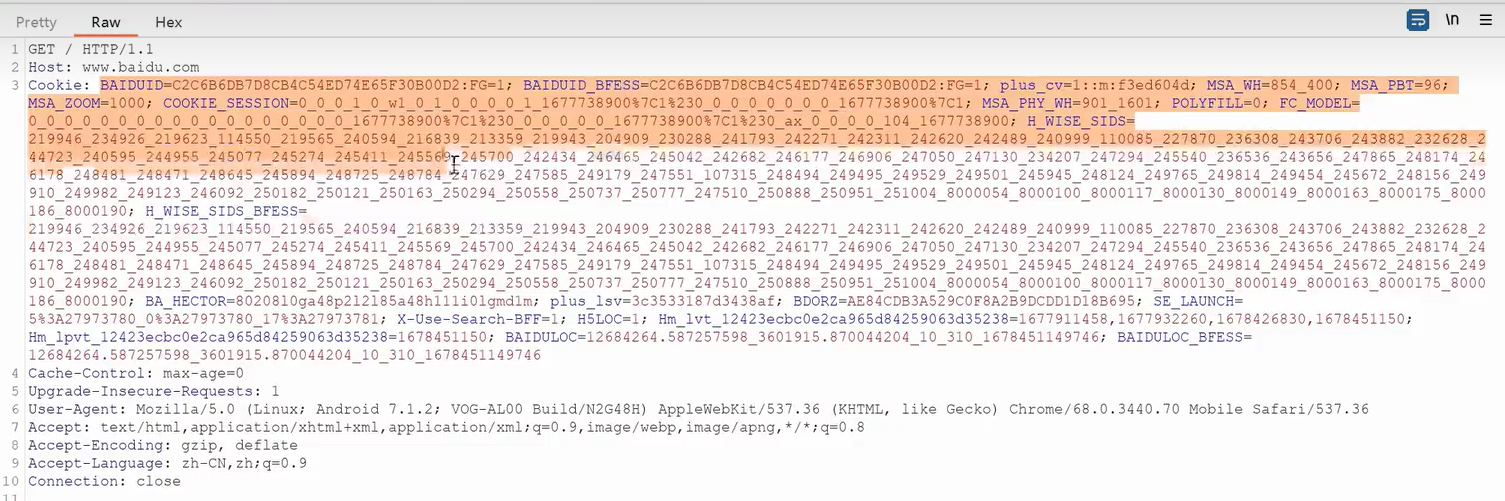
案例1:浏览器抓包和模拟器抓包找请求头的作用与区别
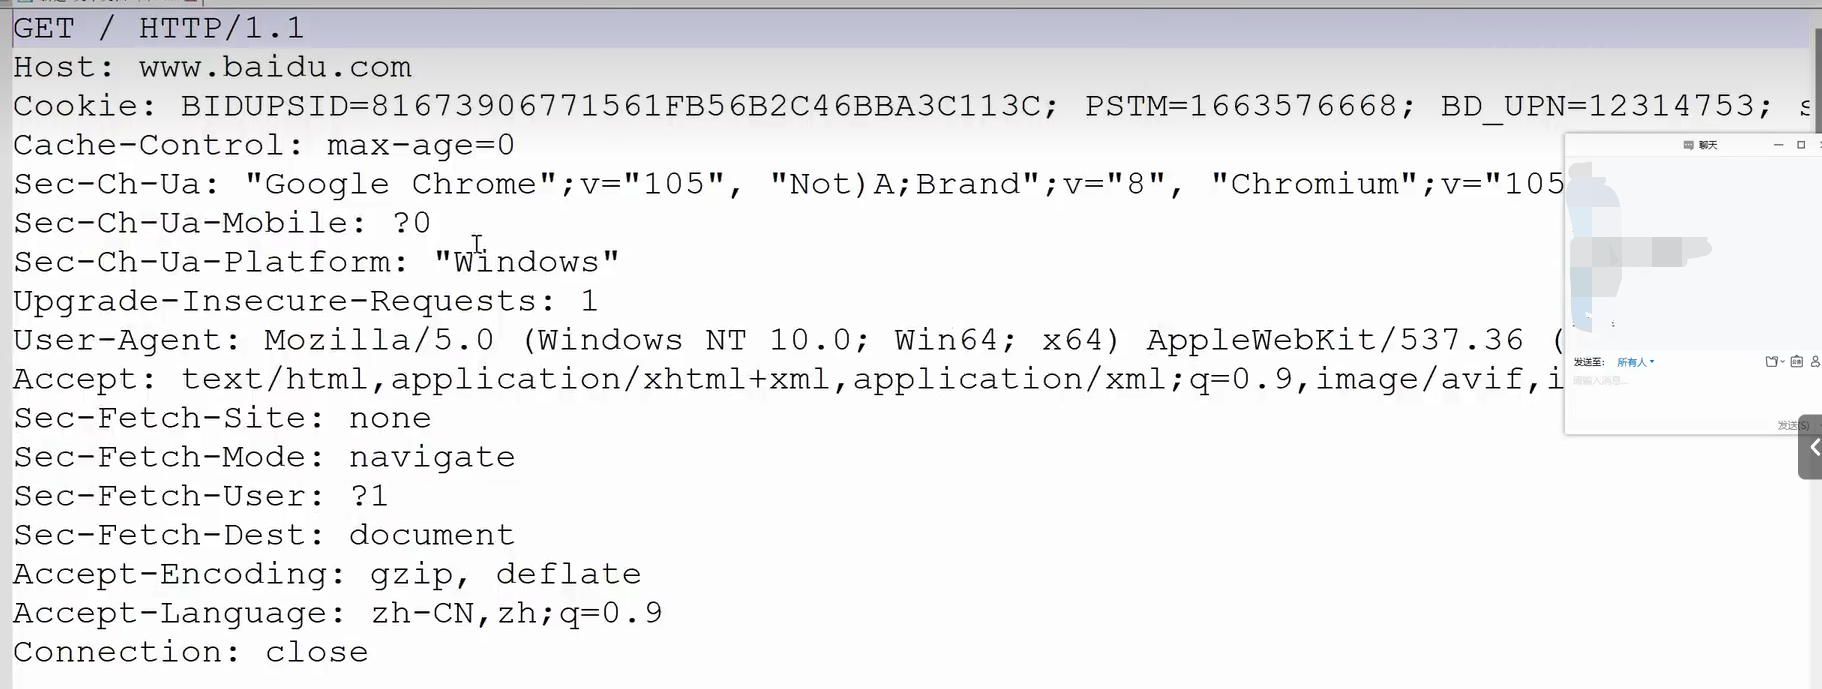
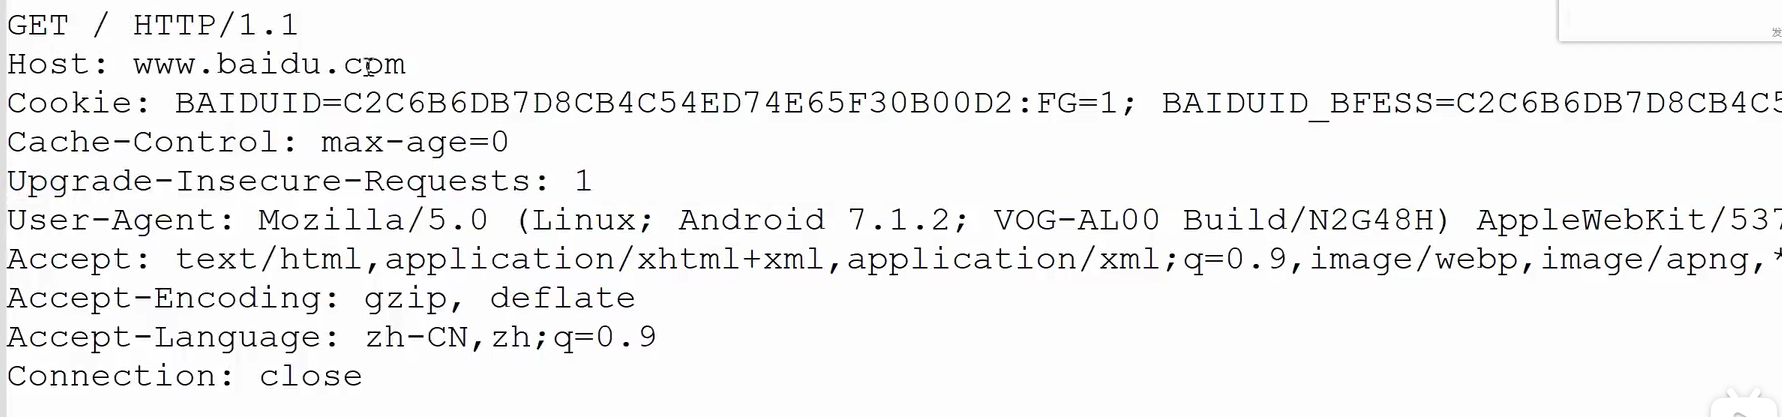
将浏览器数据包替换成模拟器的数据包
替换后浏览器变成手机类型的样子
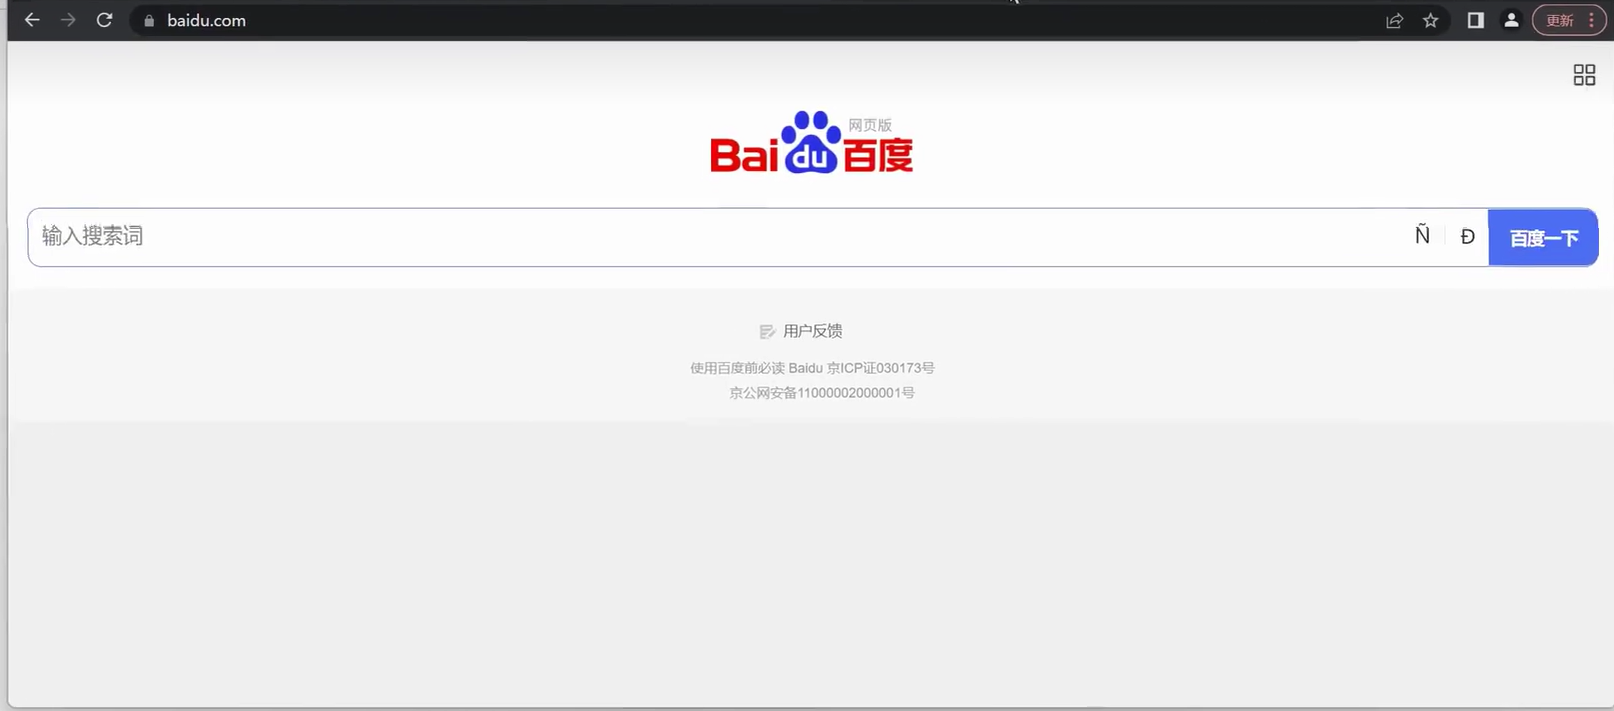
总结:在进行测试时要保证数据包跟同类型平台一致,不一致就可能打不开,这个做法是有些网站只能限制一些设备进行访问,你要设置成他的类型才能访问,准确来说是通过User-Agent来进行判断
User-Agent:判断对应的版本类型
Cookie:用户的身份验证判断  (案例就是找一个登入前和登入后的网站,cookie进行替换就实现绕过登入)
http 响应头
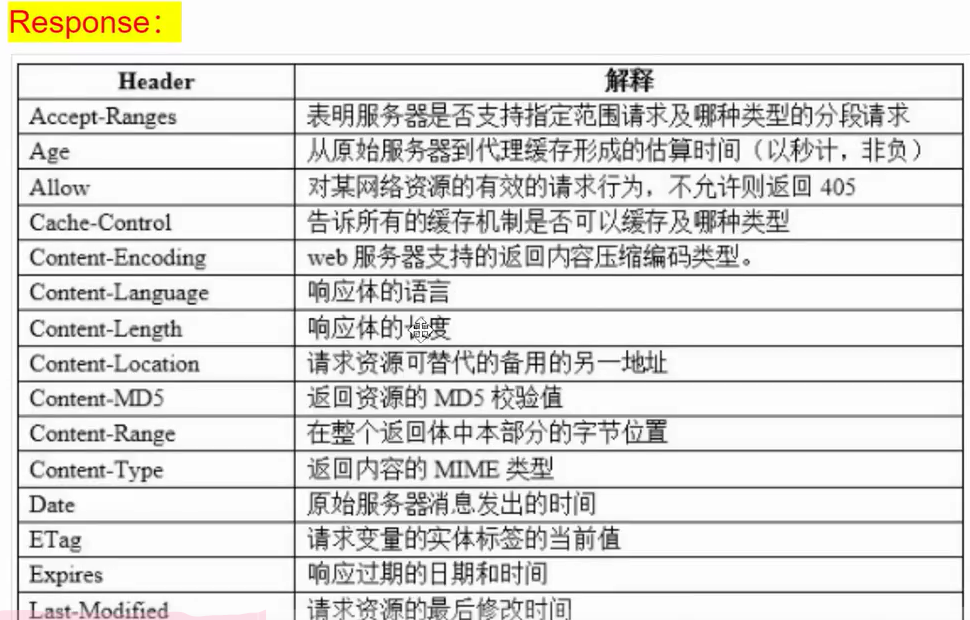
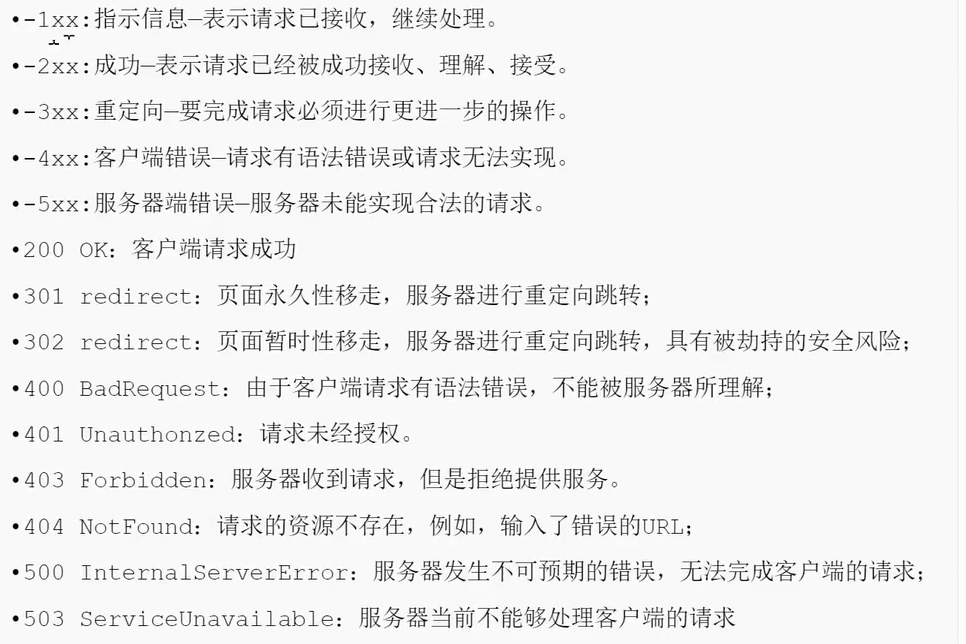
状态码(实践案例:找一个网站查看状态码,以及在发送端随机输入,查看状态码)
1.数据是否正常
2.文件是否存在
3.地址自动跳转
4.服务器错误
拓展:BP功能
模拟发送与接受包
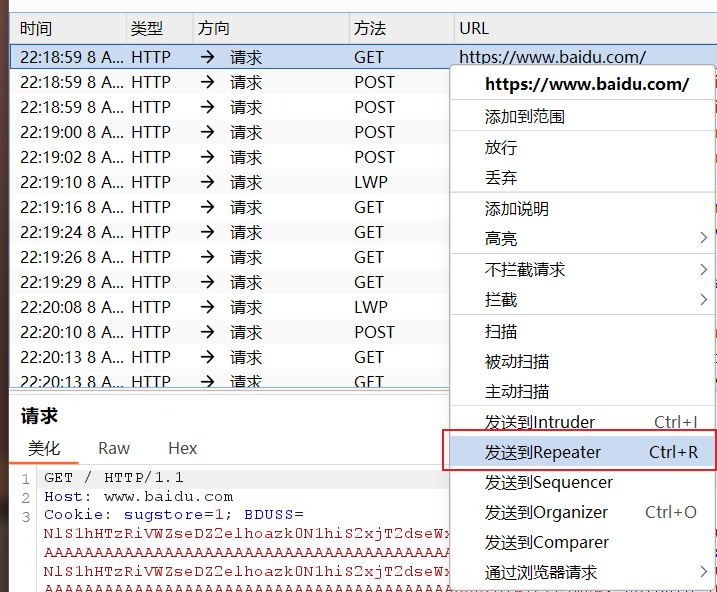
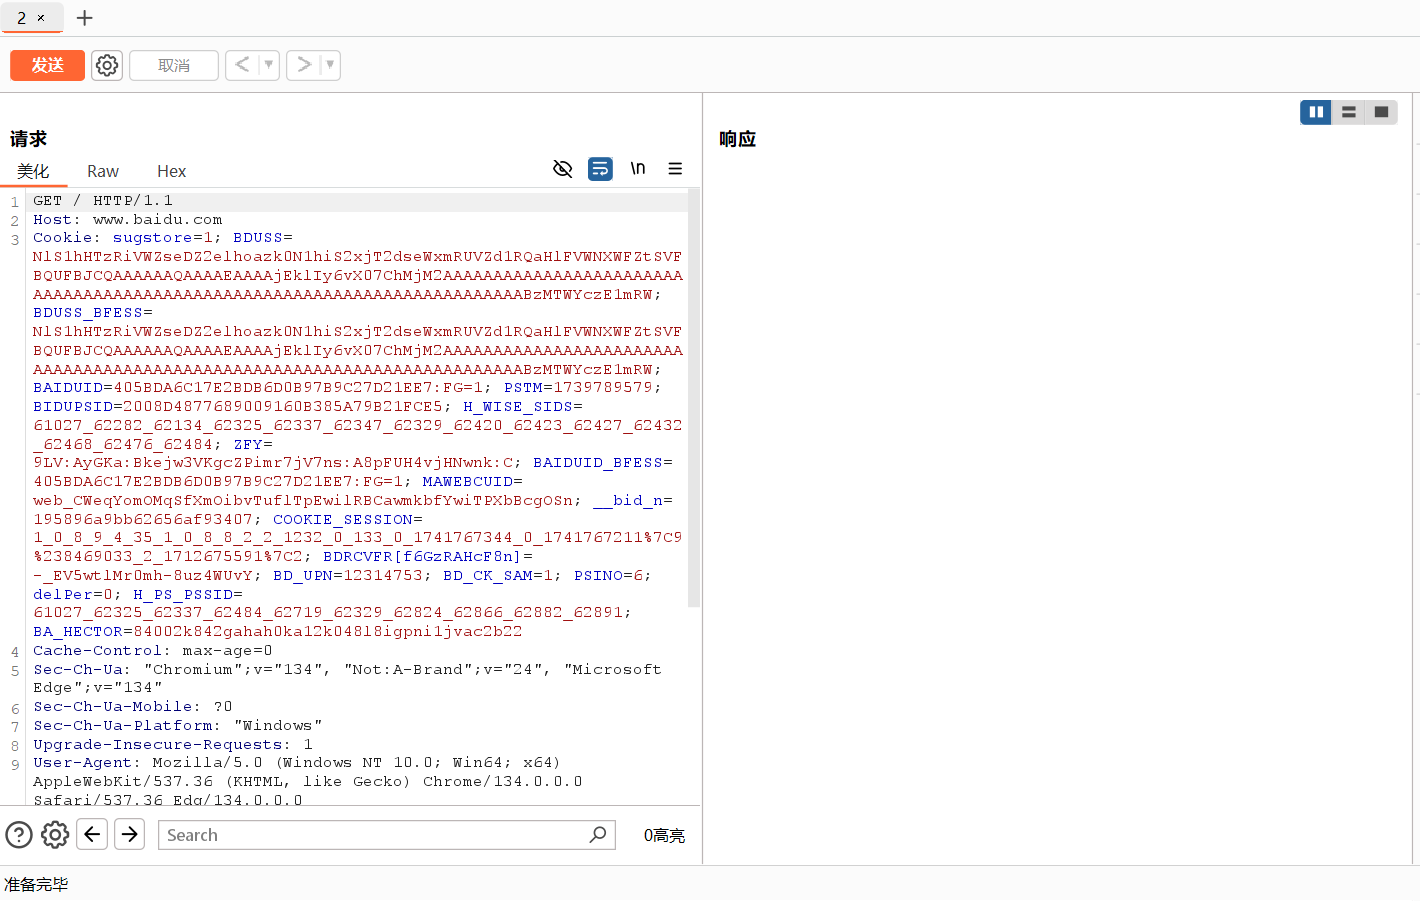
这个模块可以修改数值后查看响应情况,使用频繁
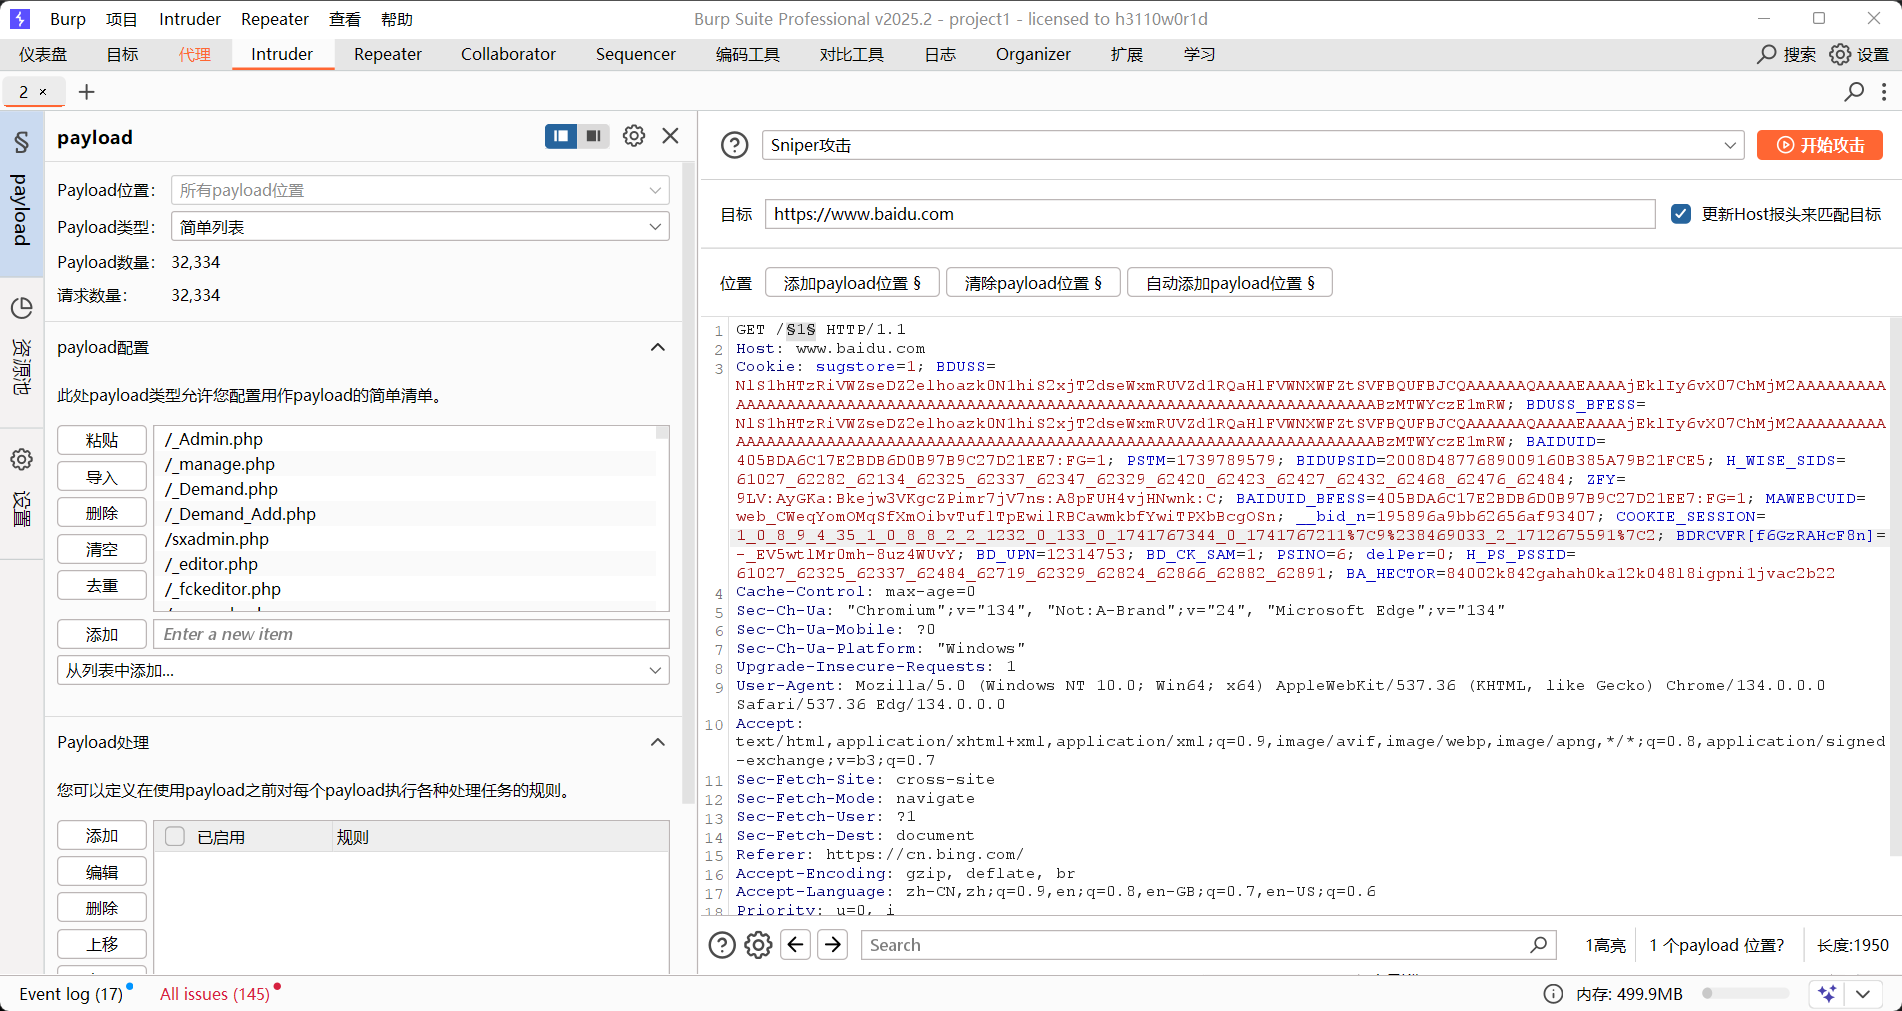
BP路径攻击,并且他有4中攻击方式
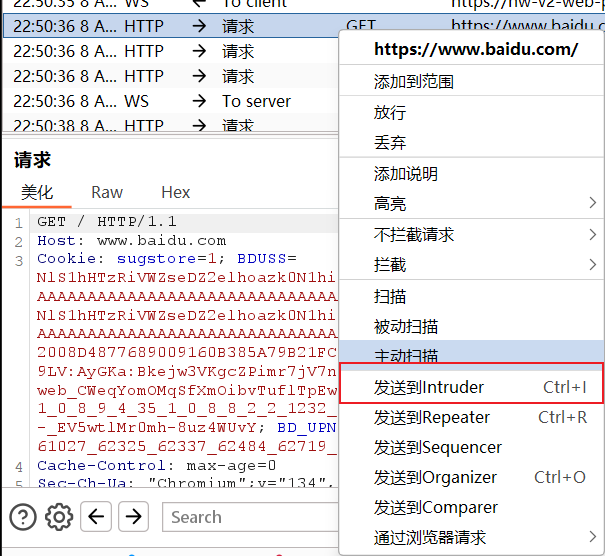
在Intruder中导入一些字典,然后就可以进行暴力攻击,还有个前提你要给他在路径的位置设一个Payload,内置还有一些设置看自己需要配置(线程,转码等等)还可以通过这个实现密码的爆破哦
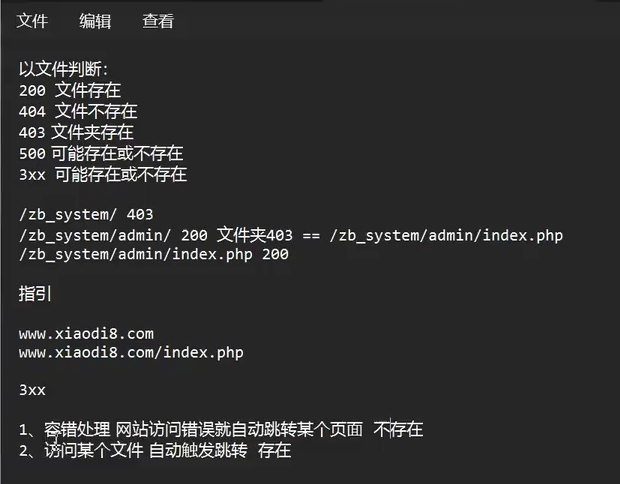
状态码详解
403文件夹存在,但是文件夹默认指定的是index.php所以文件夹显示403,但是将index.php删掉,文件夹就会显示403(有点像默认文件吧)
3xx就是重定向(类似超链接,但是这个看不见,并且有条件)
数据包案例:实现密码爆破然后通过替换数据包密码加密实现网站的绕过
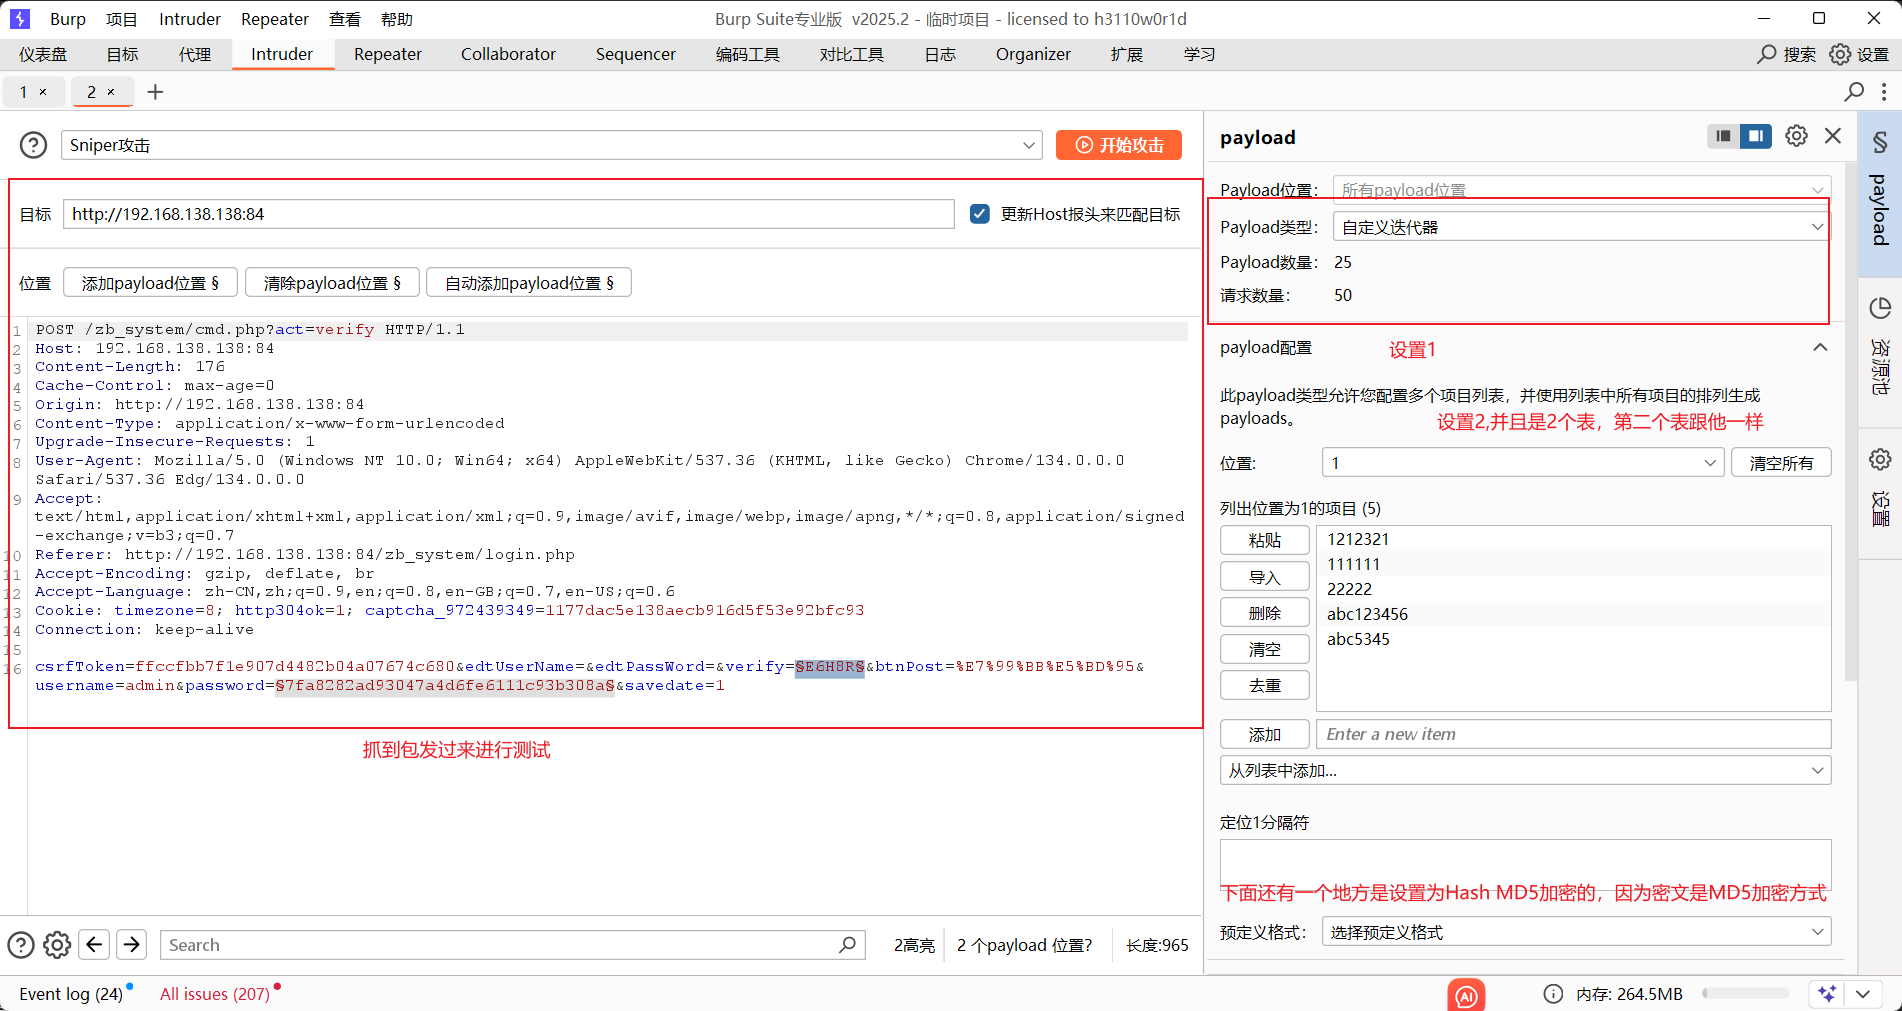
然后就是开始攻击由于,我的blog网站我也不知道是什么加密是,所以采用视频的图片
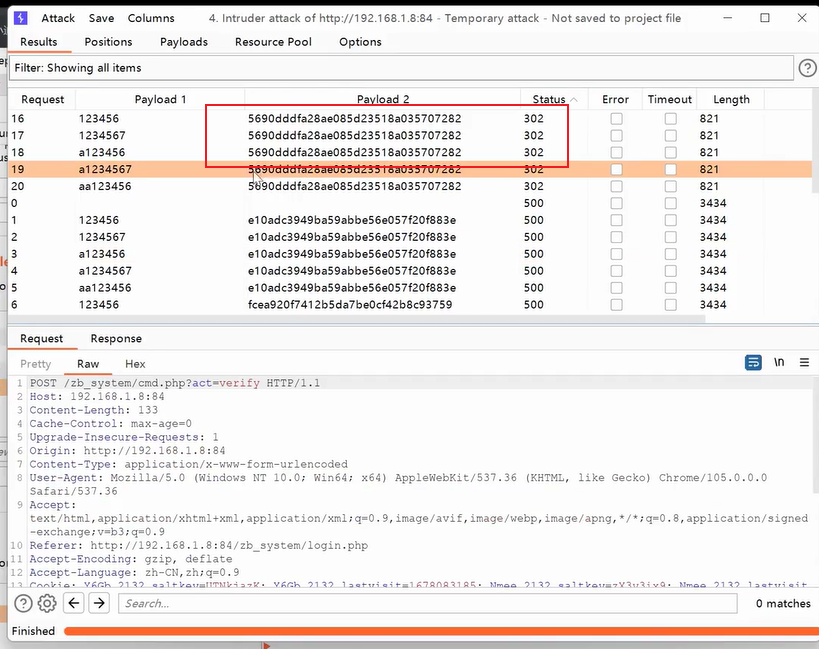
知道密文就好办了,直接抓个包,替换以下密文就绕过成功了(自己去试)
实验(Postman)上传数据包
在postman中上传你想测试的数据包并发送,你可以在其中看到响应数据,并且你可以根据你的需求加上你需要的头
postman测试接口,数据包等,比较智能
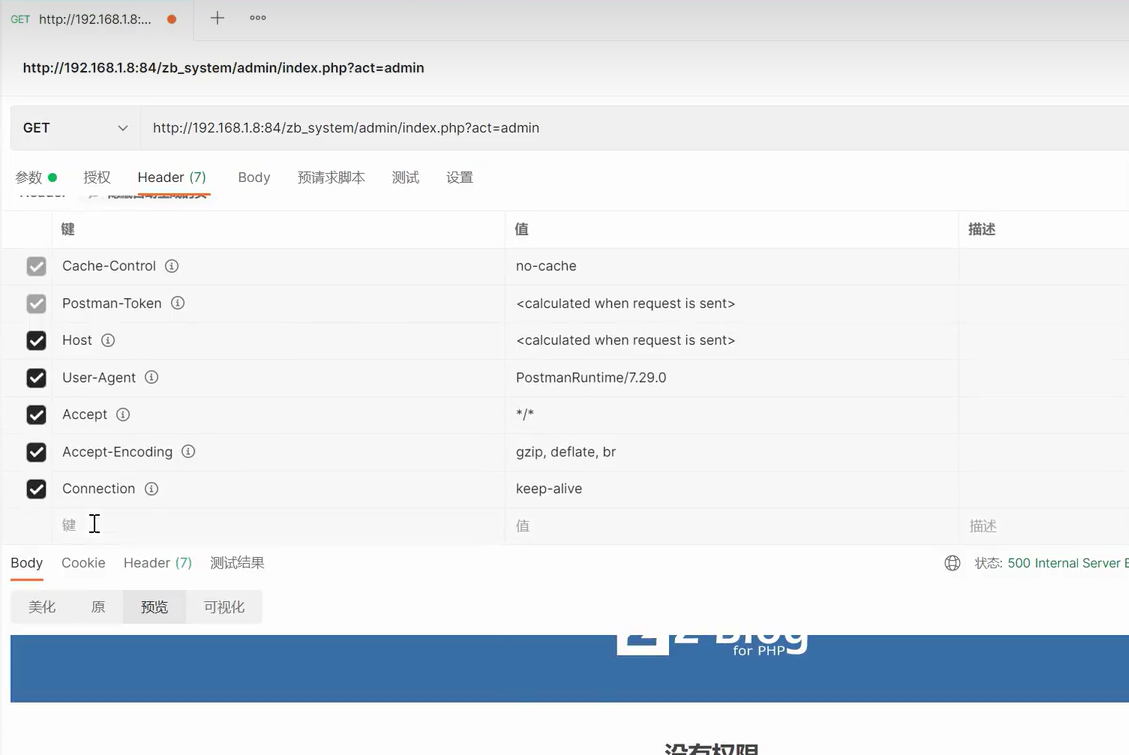
怎么测试呢?就比如你用一个没登入的博客页面加上登入后的Cookie就是实现登入使用他的身份凭证登入进去
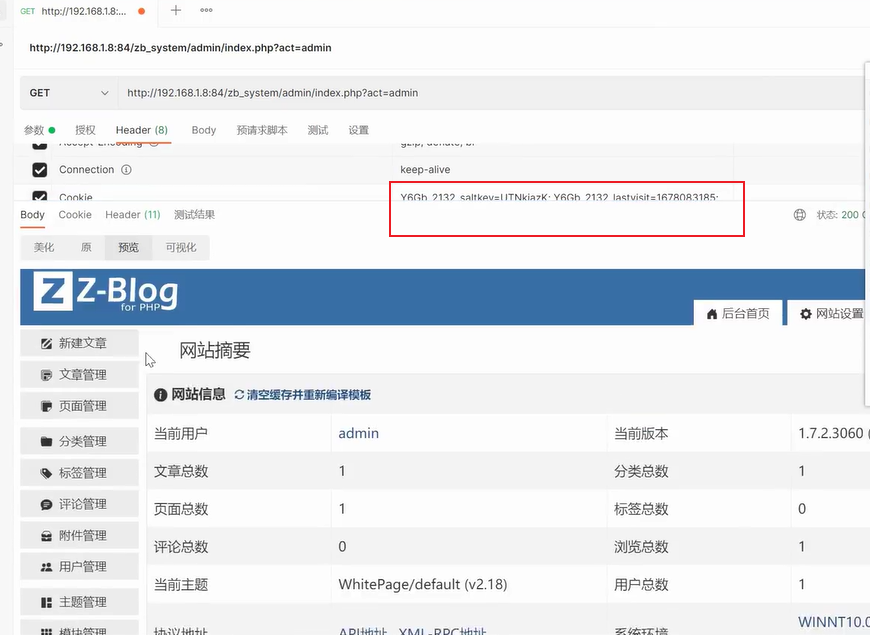
知道密文就好办了,直接抓个包,替换以下密文就绕过成功了(自己去试)