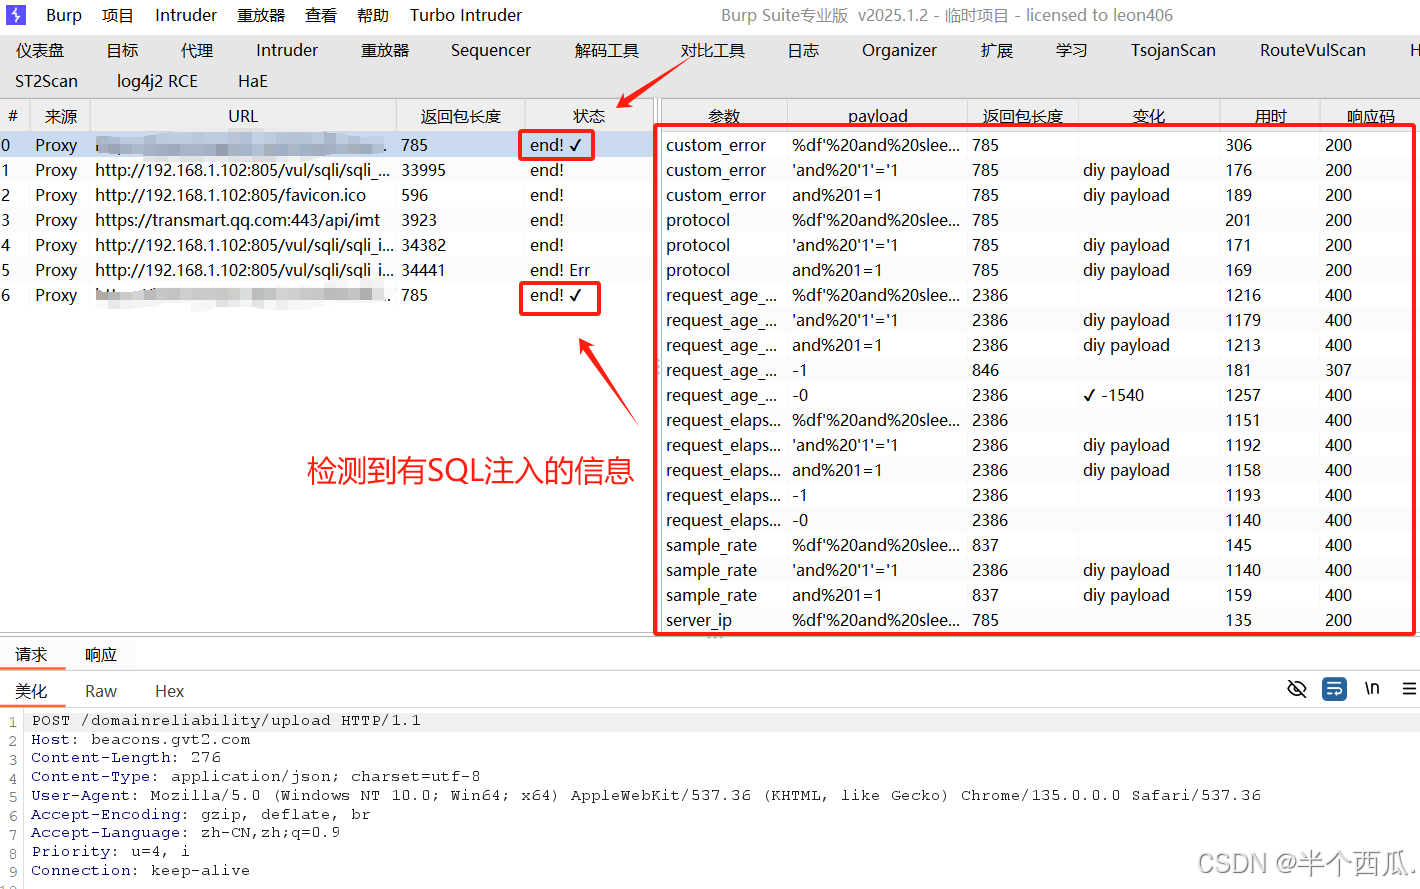
武装Burp Suite工具:xia SQL自动化测试_插件

武装Burp Suite工具:xia SQL自动化测试_插件

插件作者介绍:本插件仅只插入单引号,没有其他盲注啥的,且返回的结果需要人工介入去判断是否存在注入,如果需要所有注入都测试,请把burp的流量转发到xray。


目录 :

插件下载:

功能介绍:

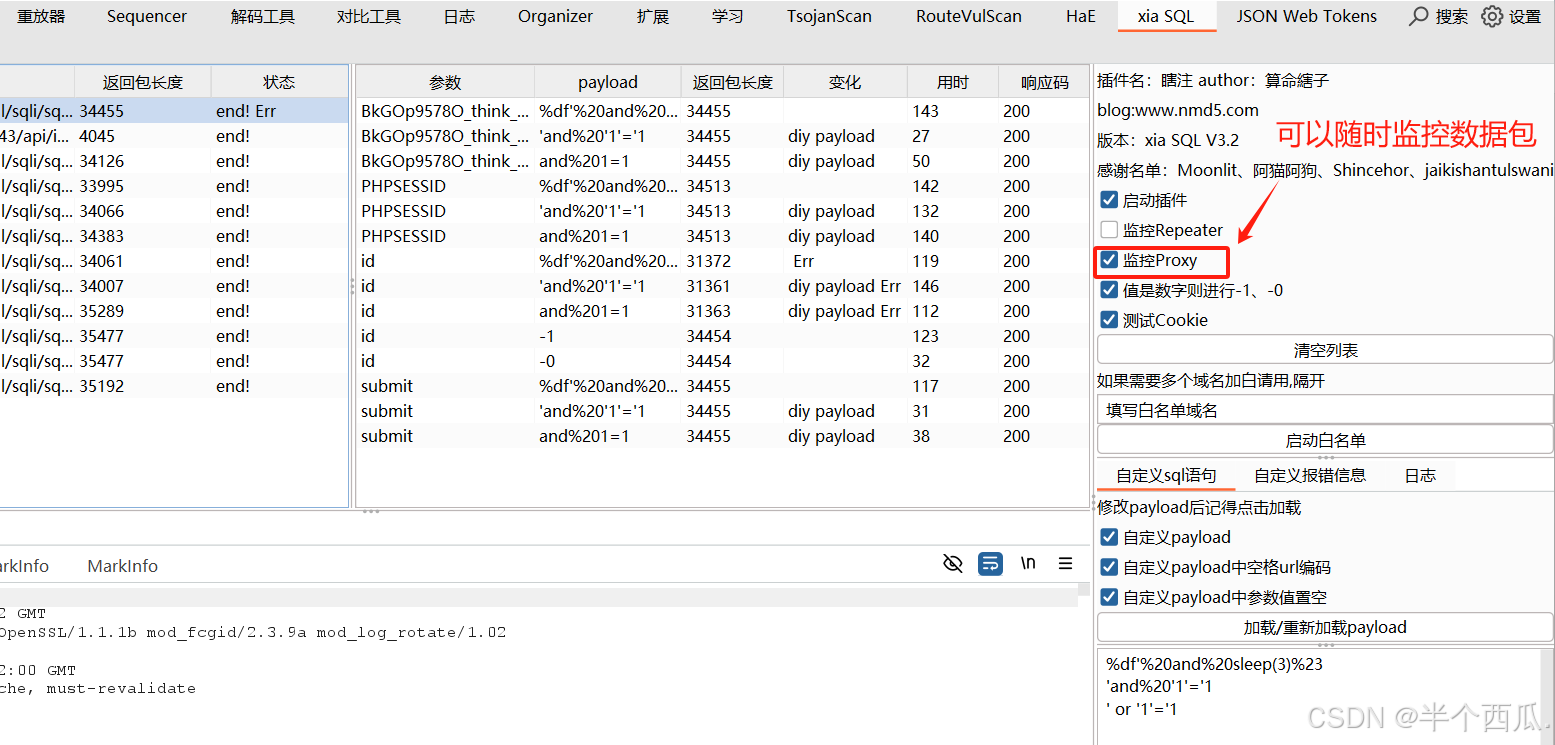
(1)监控扫描检测.

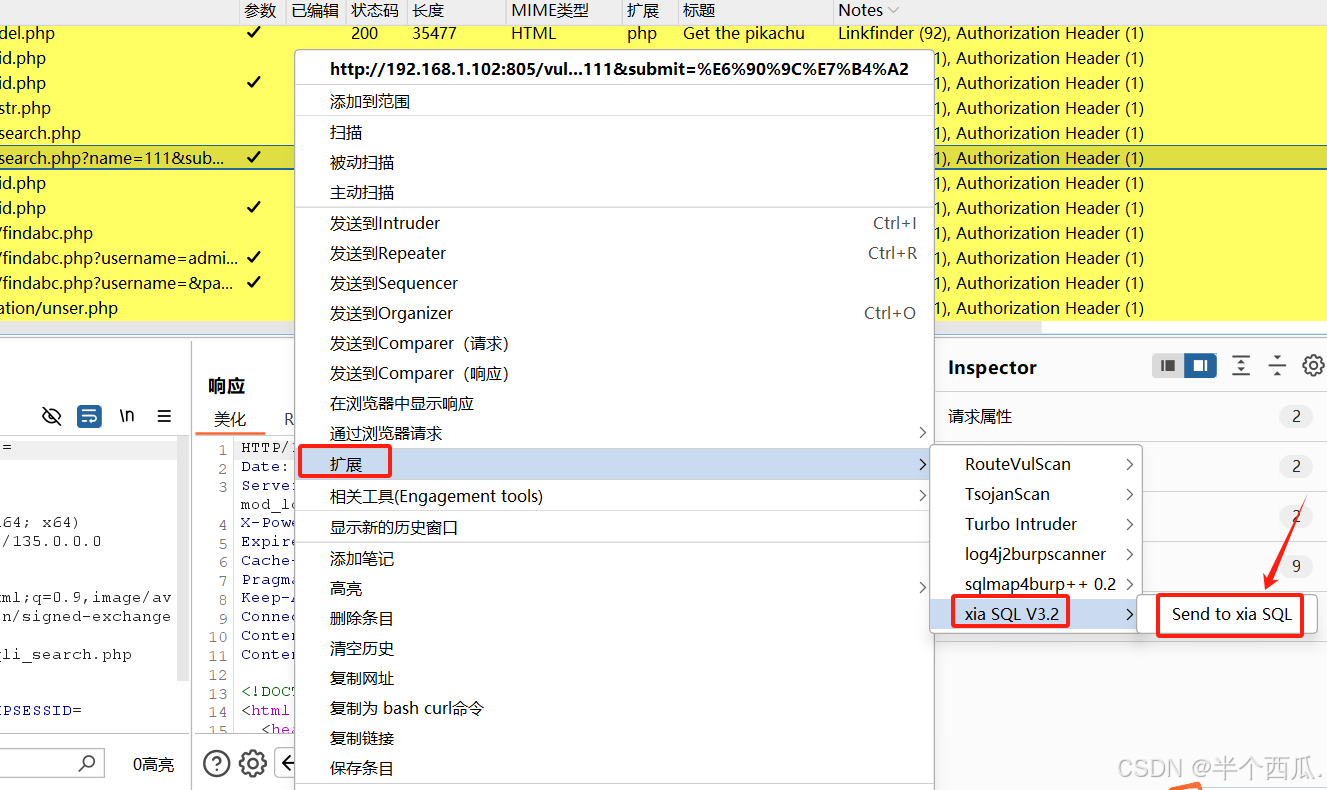
(2)主动扫描检测.


插件下载:

GitHub - smxiazi/xia_sql: xia SQL (瞎注) burp 插件 ,在每个参数后面填加一个单引号,两个单引号,一个简单的判断注入小插件。
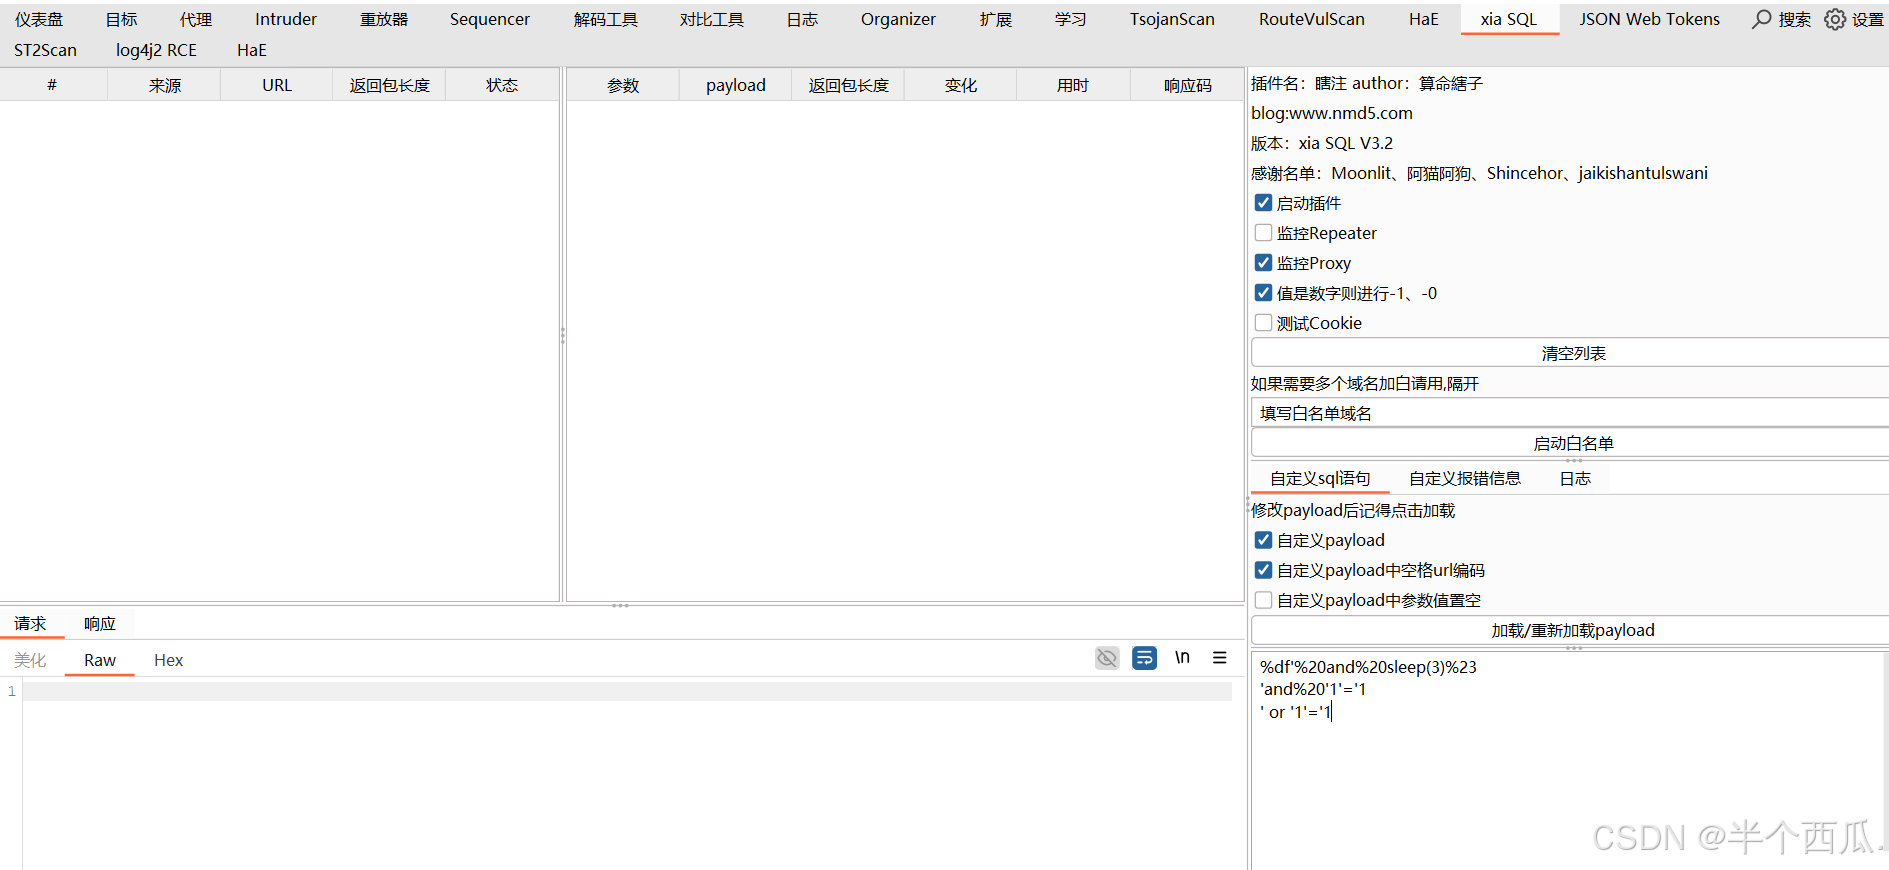

功能介绍:

返回 ✔️ 代表两个单引号的长度和一个单引号的长度不一致,表明可能存在注入。

返回 ✔️ ==> ? 代表着 原始包的长度和两个单引号的长度相同且和一个单引号的长度不同,表明很可能是注入。

返回 Err 代表响应包中含有数据库报错信息。

返回 diy payload 代表自定义的payload。

返回 time > 3 代表访问网站的时间大于3秒,可利用该功能配合自定义payload功能测试时间盲注。

支持json格式,V1.9以上版本已支持json多层嵌套。

支持参数的值是纯数字则-1,-0。

支持cookie测试

支持右键发送到插件扫描(哪怕之前扫描过的,仍然可以通过右键发送再次扫描)备注:右键发送一定需要有响应包,不然发不过去,这样才能对比和原数据包的长度。

支持自定义payload。

支持自定义payload中的参数值置空。

监控Proxy流量。

监控Repeater流量。

同个数据包只扫描一次,算法:MD5(不带参数的url+参数名+POST/GET)。

支持白名单功能,若多个域名请用,隔开。


(1)监控扫描检测.

(2)主动扫描检测.
相关推荐
长不大的杨瑞杰8 小时前
OpenCode v2 会话可靠性实战:Snapshots、Compaction、Instructions 与 Formatters
人工智能·安全·云计算·软件工程·devops
陆圣杰10 小时前
代码分享之前,先用假数据练一次凭据检查
安全
杭州默安科技11 小时前
从“被动响应”到“主动遏制”:AI Agent时代,网络防御体系如何重构?
人工智能·网络安全·ai智能体
Angeldream12311 小时前
第 10 章 医学影像伦理与安全
图像处理·人工智能·python·安全·机器学习·医学影像
方白羽12 小时前
Android 双开环境底层剖析与风控检测落地
android·安全·app
pt104312 小时前
Cisco设备网络安全系列-18:SIEM与SOAR安全解决方案
网络·安全
砚凝霜12 小时前
[CTF Misc 图片隐写] misc1:文件末尾追加 flag(strings 一秒出 flag,附原理)
网络安全
yyuuuzz13 小时前
云服务器安全组规则优先级的机制记录
运维·服务器·网络·安全·阿里云·aws
Gnevergiveup14 小时前
ATT&CK红蓝对抗实战指南-Windows安全基础
笔记·网络安全
白帽攻防录15 小时前
某pc客户端app从xss到rce实战案例
前端·网络安全·黑客·xss·rce·src漏洞·app漏洞