Scrape | Movie https://spa6.scrape.center/
请求影片列表api时,不仅有分页参数,还多了一个token,通过重发请求发现token有时间限制,所以得逆向token的生成代码。 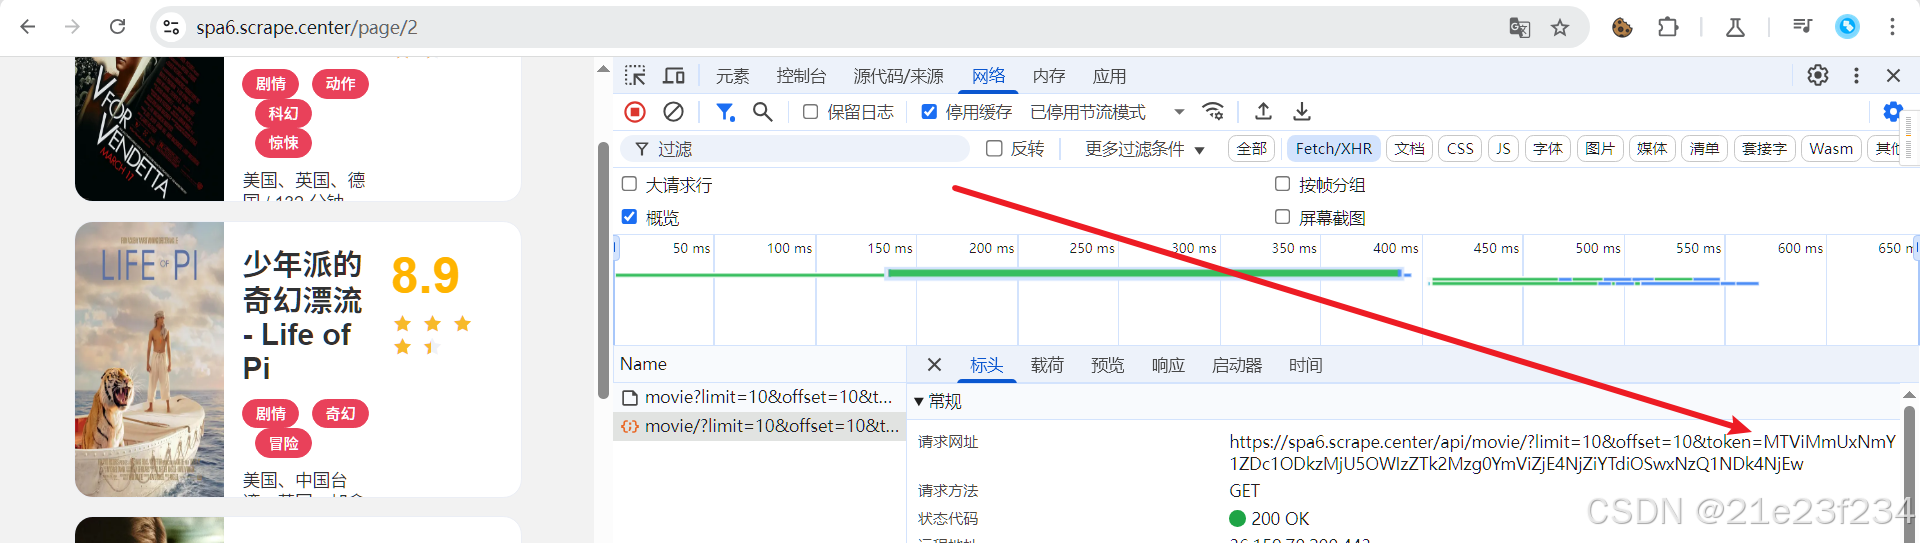
通过xhr断点定位到接口请求位置
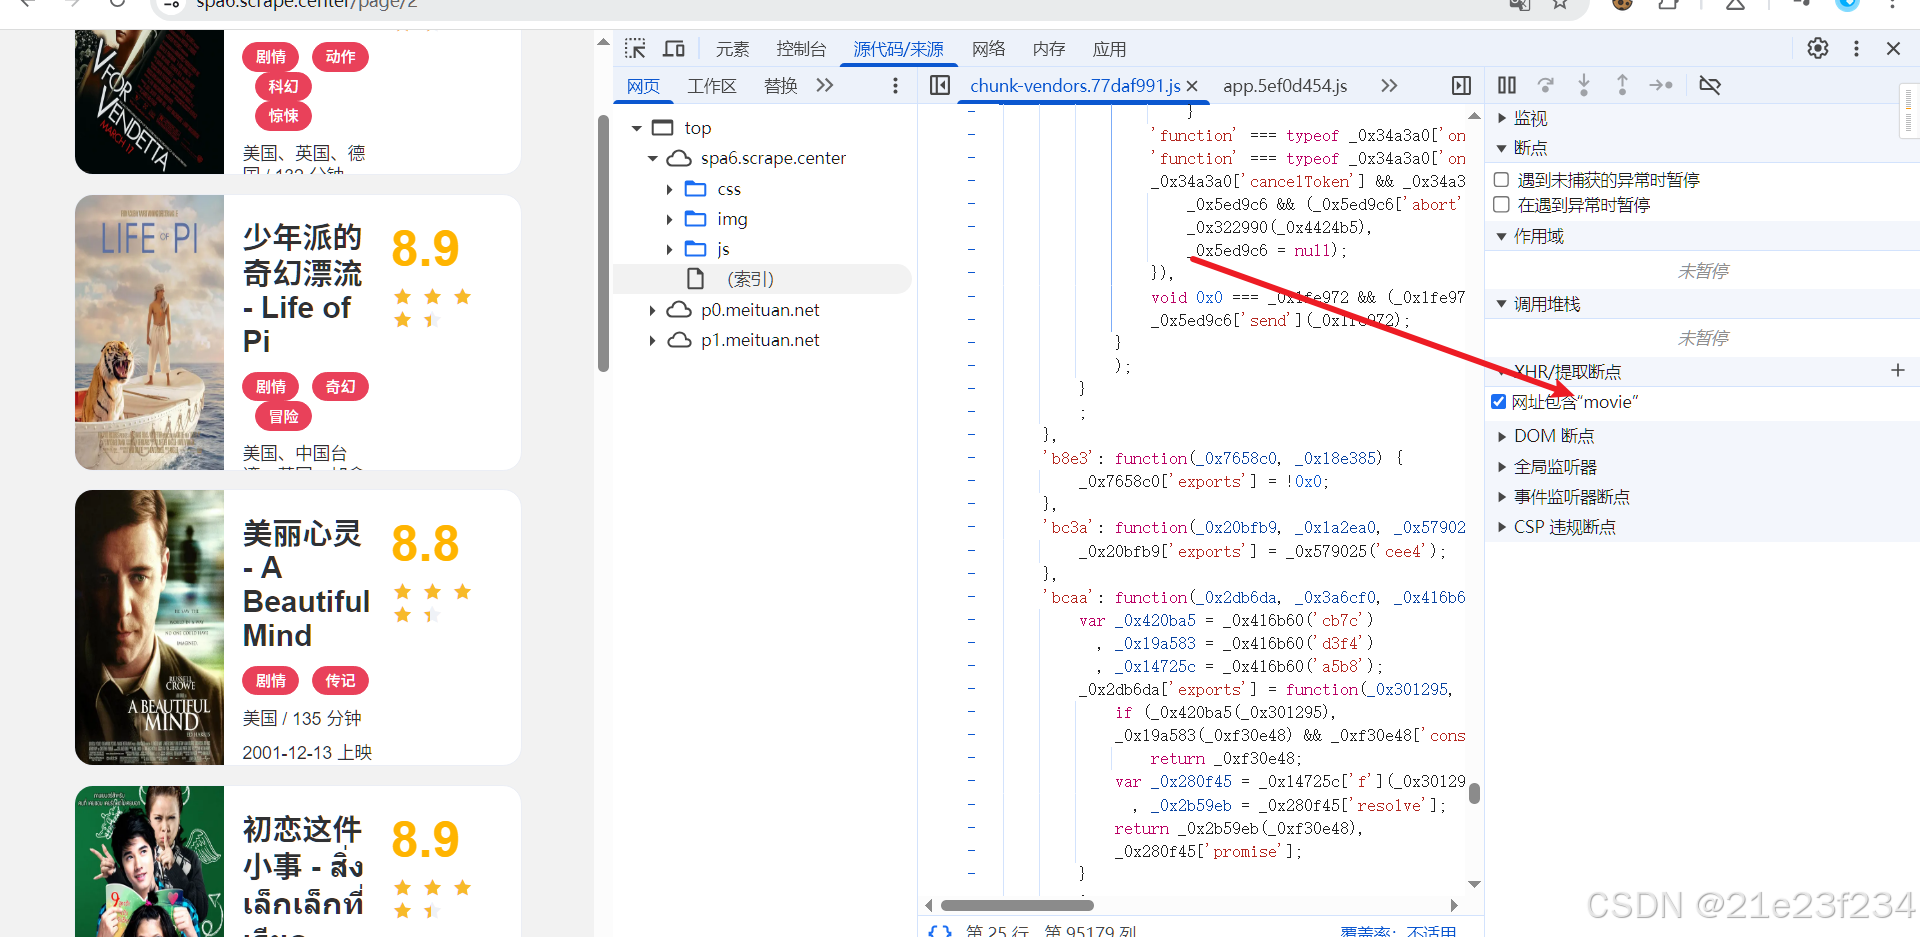
刷新页面或者点翻页按钮,触发断点
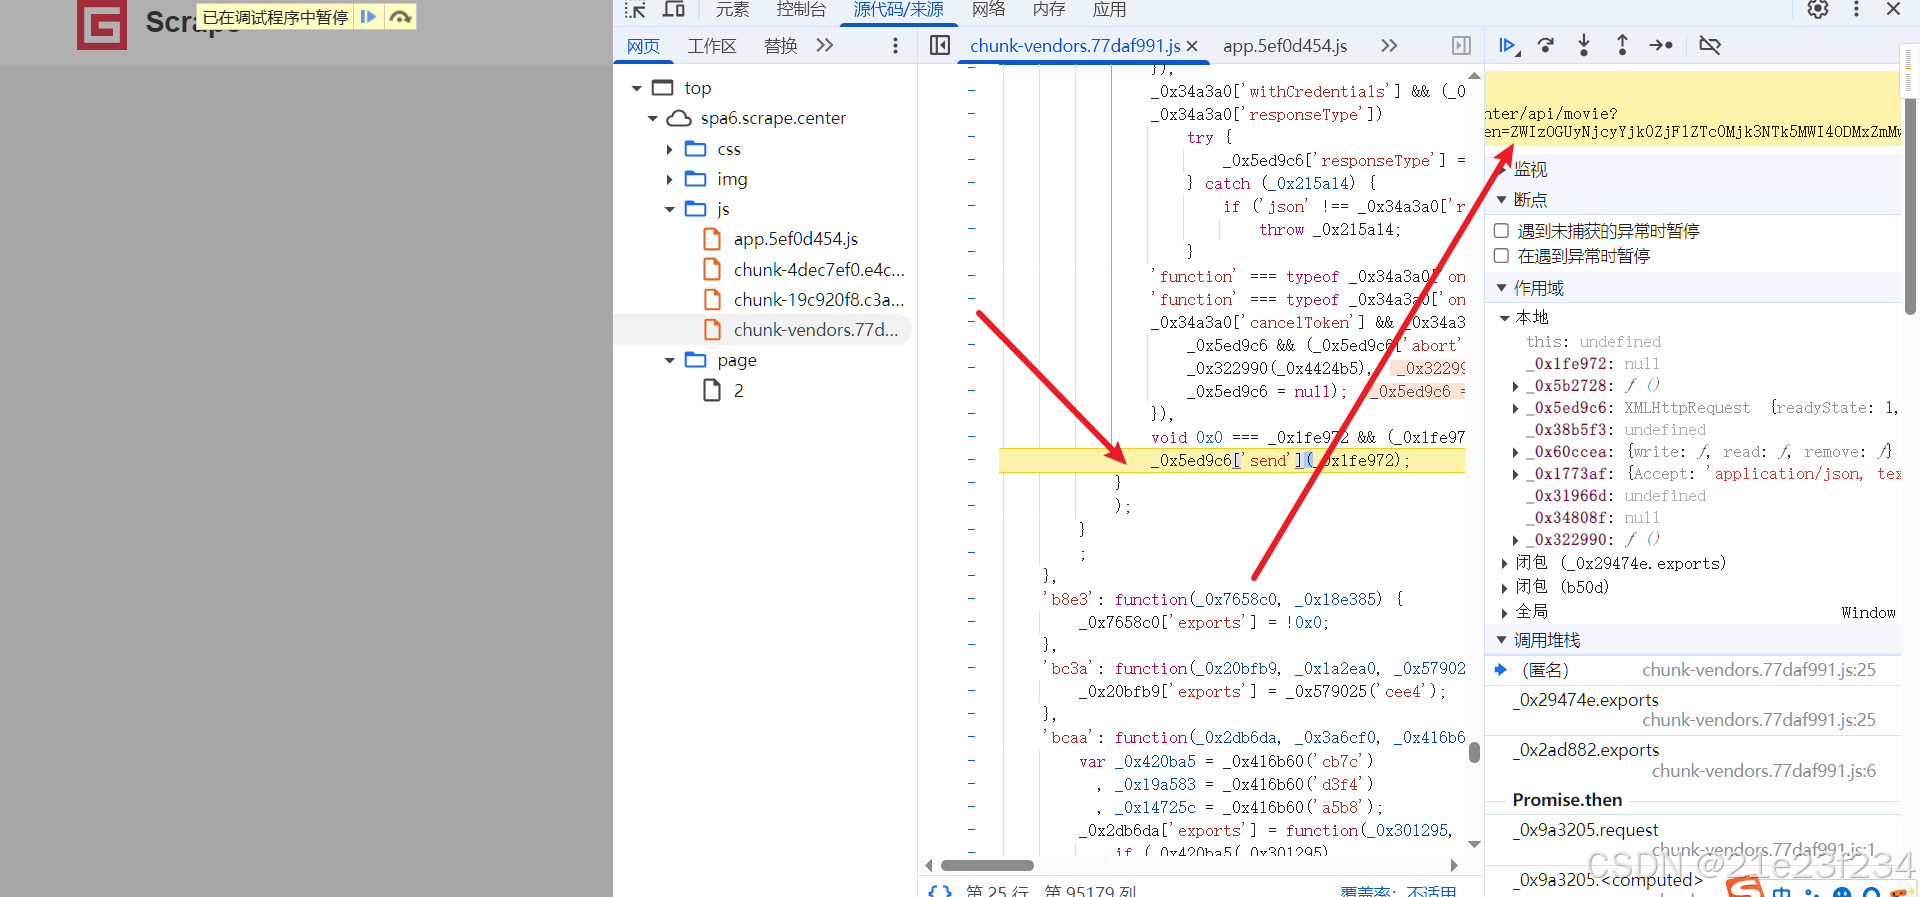
在调用堆栈中往下找到token出现的地方
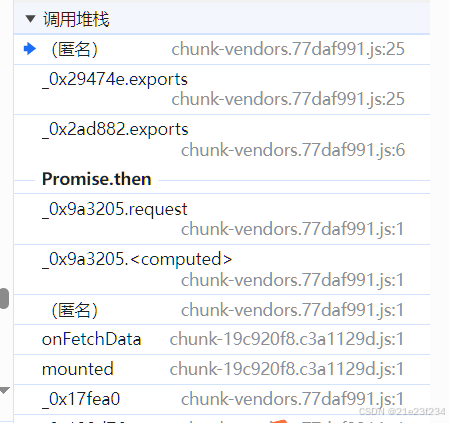
在onFetchData找到了请求构造的地方
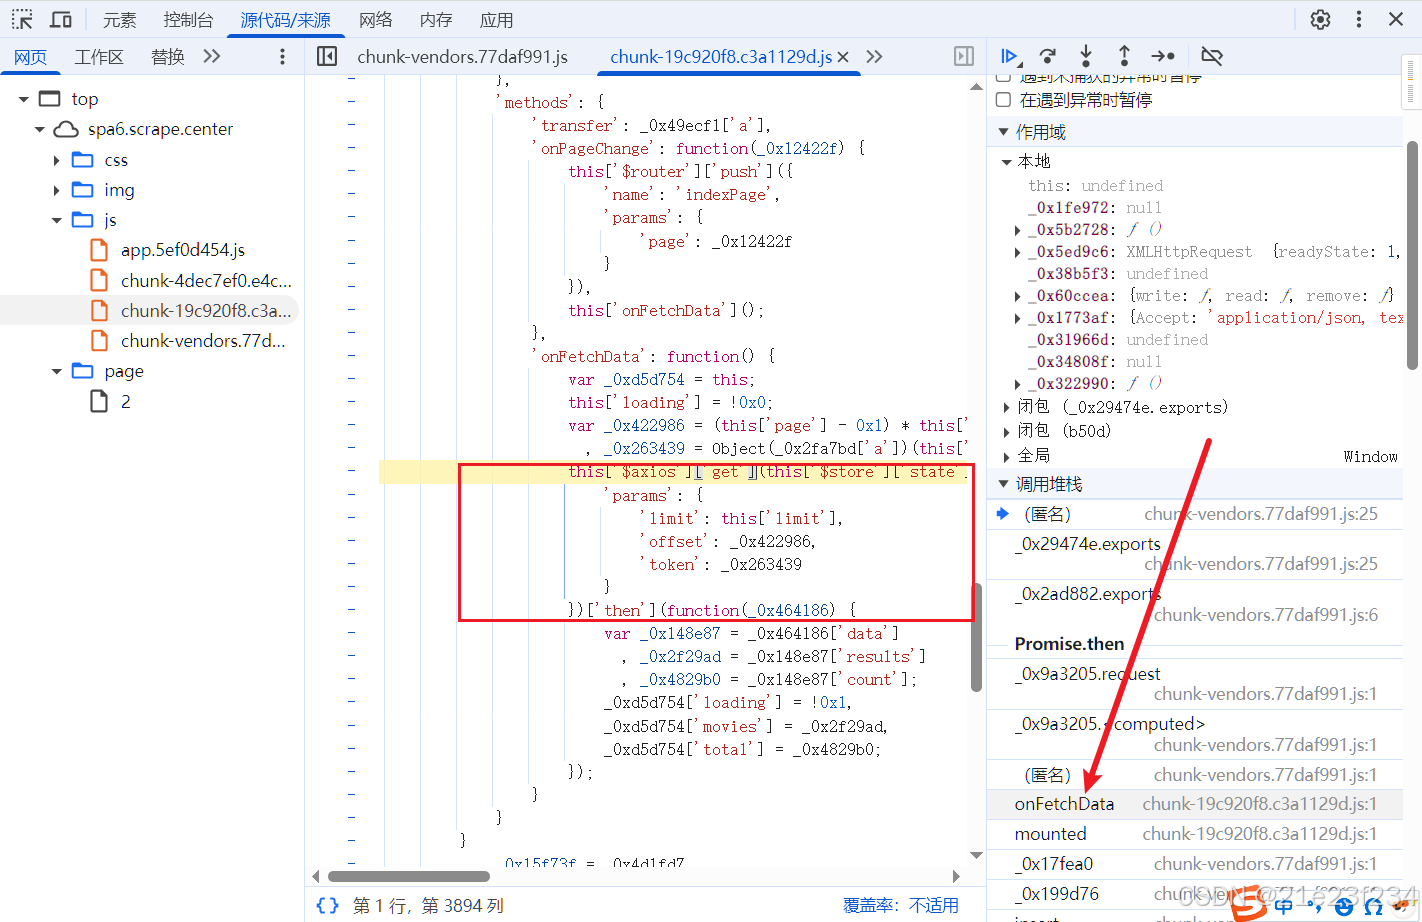
在这里添加断点,希望找到token生成的算法
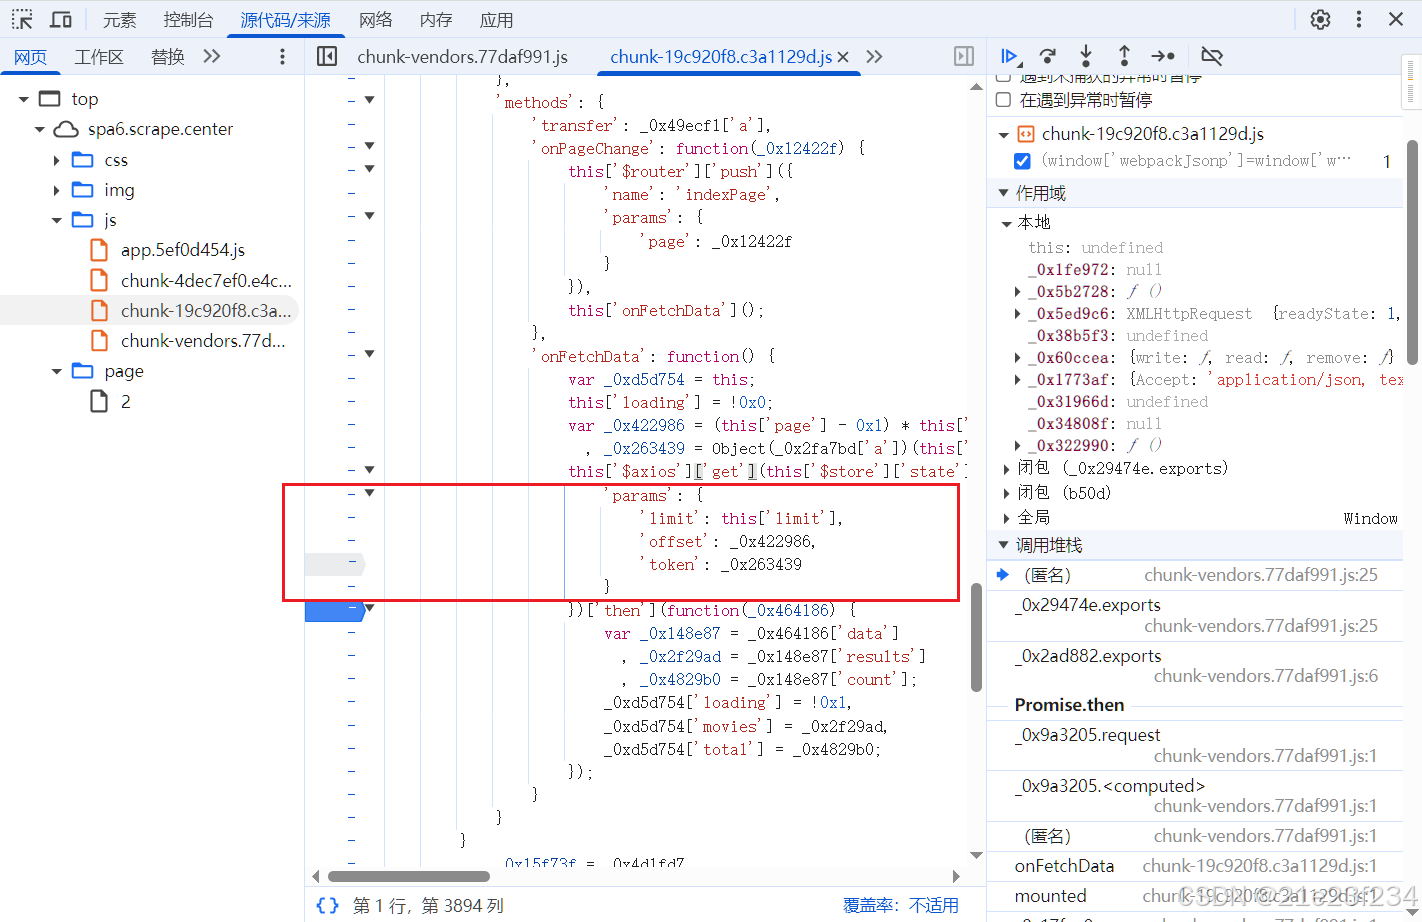
切页面发现这里确实传递了token
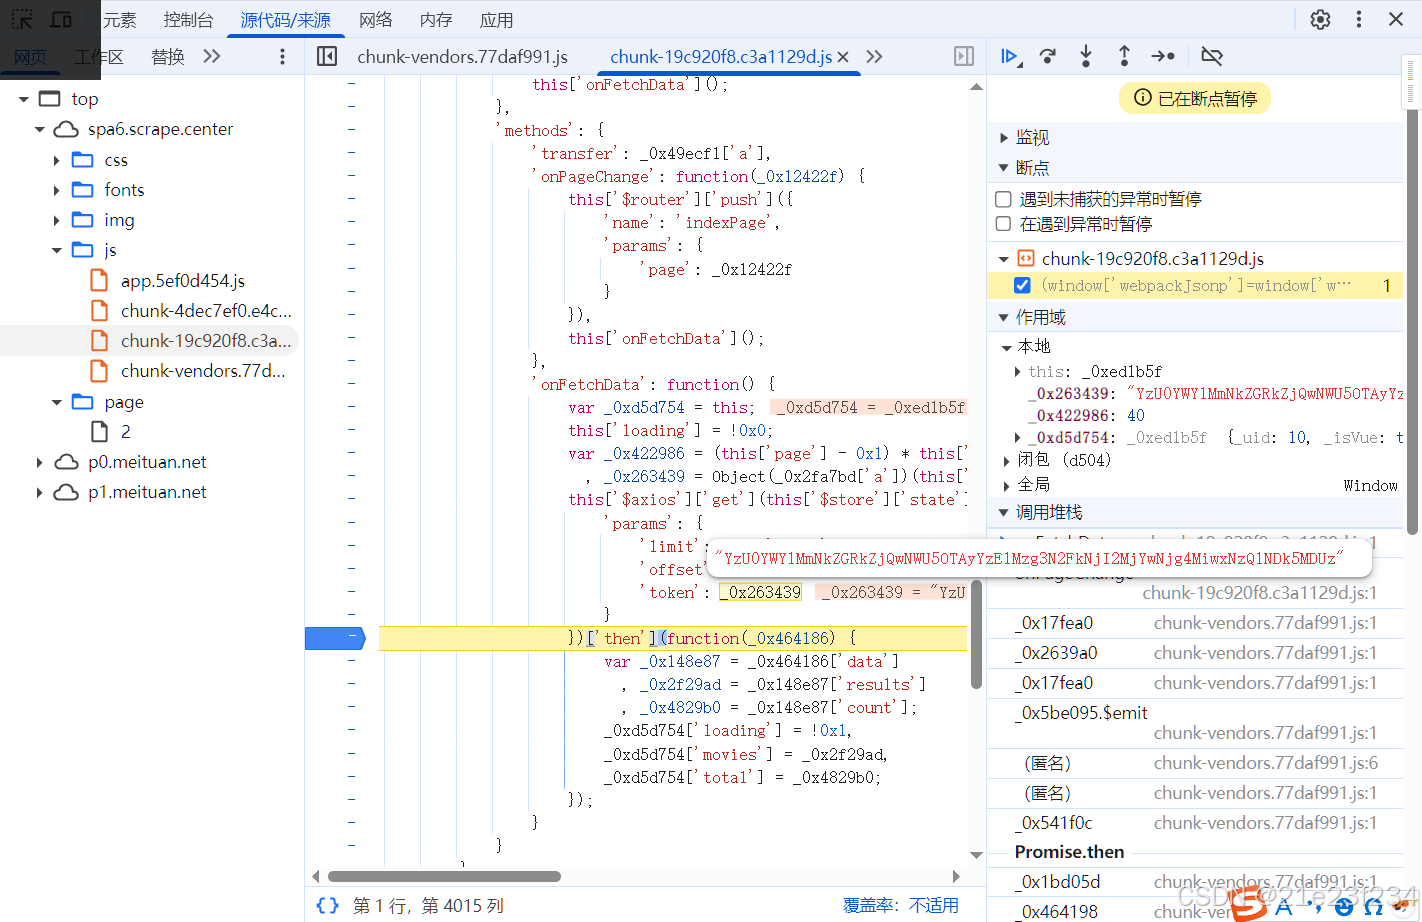
查看'token': _0x263439是在哪里生成的
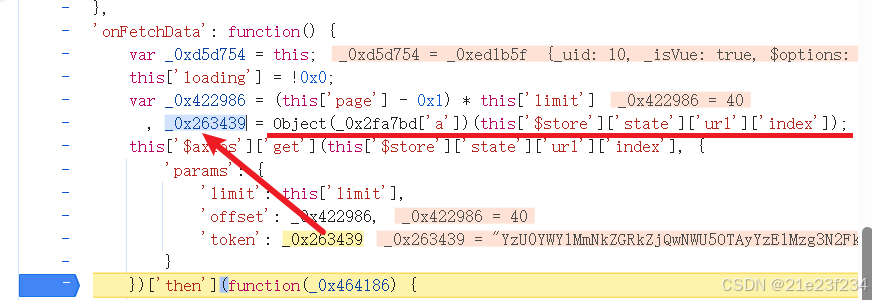
可以看到
javascript
_0x263439 = Object(_0x2fa7bd['a'])(this['$store']['state']['url']['index'])接下来看看他们具体内容:
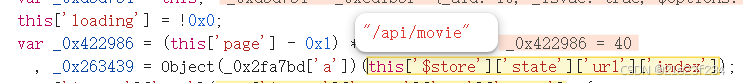
this'$store''state''url''index'其实就是一个固定值"/api/movie",即请求接口的地址
Object(_0x2fa7bd'a')是一个方法
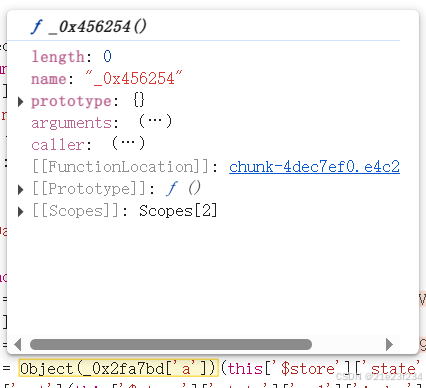
点击进入方法声明的地方
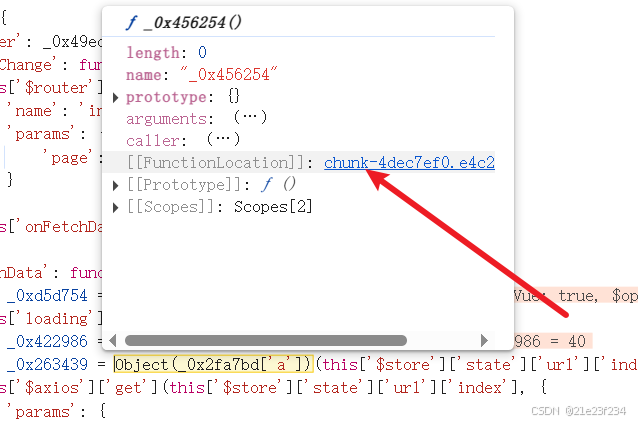
跳转到function _0x456254(),这里就是token生成的逻辑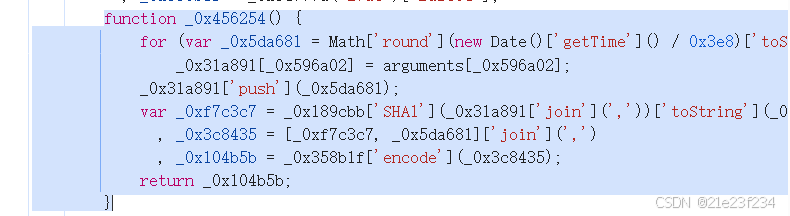
接下来就慢慢的扣代码了。
本地新建一个js文件用于还原token生成逻辑
由前面可知,token生成就是对api的url进行加密
javascript
_0x263439 = Object(_0x2fa7bd['a'])(this['$store']['state']['url']['index'])其中Object(_0x2fa7bd'a')对应函数_0x456254,this'$store''state''url''index'为固定值"/api/movie"
翻译过来就是
javascript
console.log(_0x456254('/api/movie'))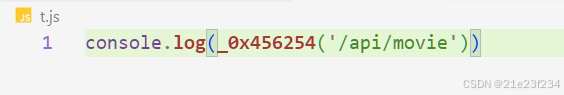
然后补_0x456254的代码,直接复制过来,然后缺啥补啥
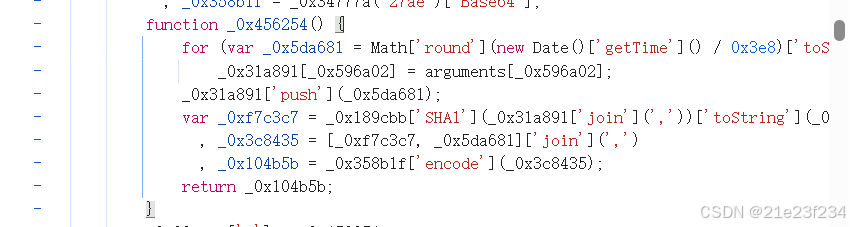
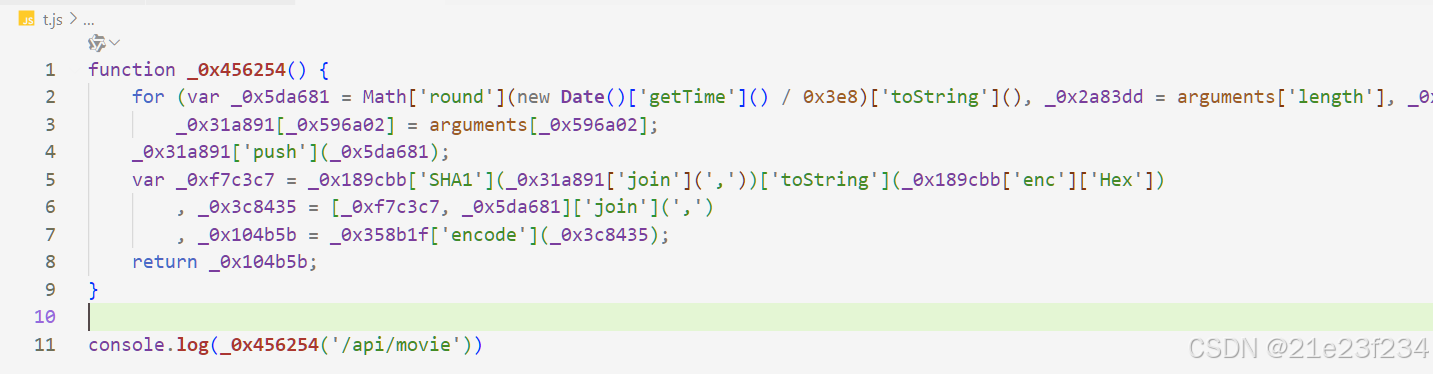
执行一下,查看报错
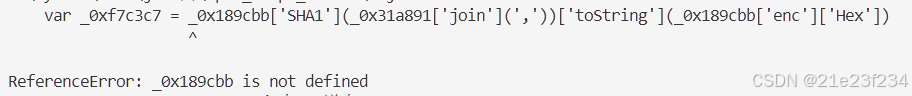
提示说缺_0x189cbb
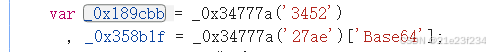
由于代码是Webpack打包的,继续往下扣感觉是无底洞。我们换个思路,重新审视function _0x456254()
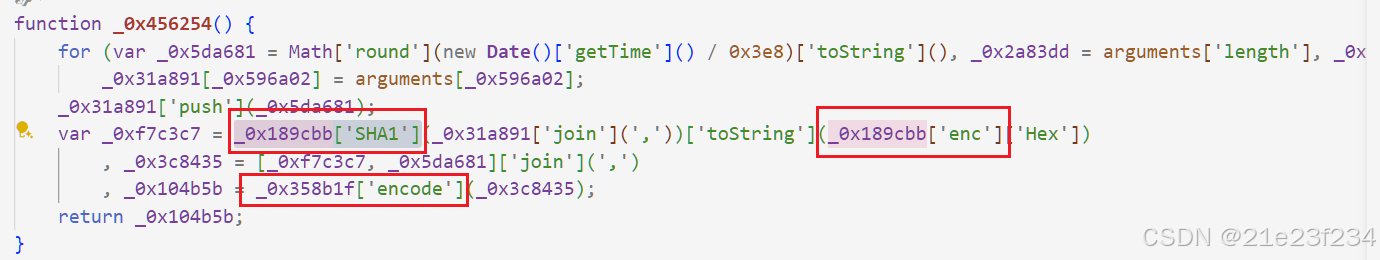 可以推测出应该是加密编码相关的工具,直接把他们补充完整就行,这步直接交给ai完成
XML
你是一名JS逆向专家,请给下面的代码补充完整环境(_0x189cbb以及_0x34777a),使用常用的加密库
var _0x189cbb = _0x34777a('3452'), _0x358b1f = _0x34777a('27ae')['Base64'];

function _0x456254() {
    for (var _0x5da681 = Math['round'](new Date()['getTime']() / 0x3e8)['toString'](), _0x2a83dd = arguments['length'], _0x31a891 = new Array(_0x2a83dd), _0x596a02 = 0x0; _0x596a02 < _0x2a83dd; _0x596a02++)
        _0x31a891[_0x596a02] = arguments[_0x596a02];
    _0x31a891['push'](_0x5da681);
    var _0xf7c3c7 = _0x189cbb['SHA1'](_0x31a891['join'](','))['toString'](_0x189cbb['enc']['Hex'])
      , _0x3c8435 = [_0xf7c3c7, _0x5da681]['join'](',')
      , _0x104b5b = _0x358b1f['encode'](_0x3c8435);
    return _0x104b5b;
}

console.log(_0x456254('/api/movie'))
ai给出的结果
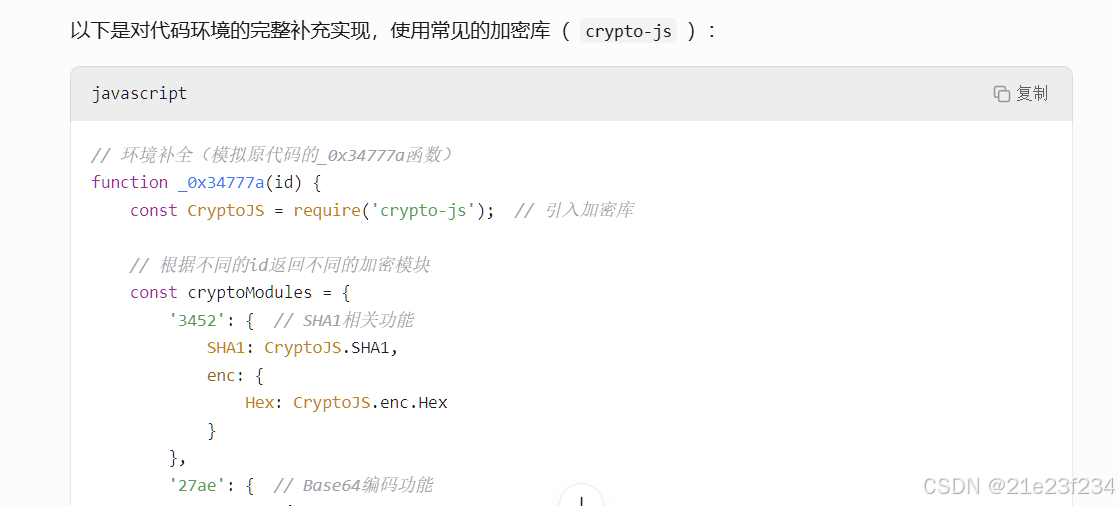
javascript
// 环境补全(模拟原代码的_0x34777a函数)
function _0x34777a(id) {
    const CryptoJS = require('crypto-js');  // 引入加密库

    // 根据不同的id返回不同的加密模块
    const cryptoModules = {
        '3452': {  // SHA1相关功能
            SHA1: CryptoJS.SHA1,
            enc: {
                Hex: CryptoJS.enc.Hex
            }
        },
        '27ae': {  // Base64编码功能
            Base64: {
                encode: function(str) {
                    // 模拟原代码的Base64编码逻辑
                    return CryptoJS.enc.Base64.stringify(CryptoJS.enc.Utf8.parse(str));
                }
            }
        }
    };

    return cryptoModules[id] || {};
}

// 初始化加密对象(完全还原原代码的变量名)
var _0x189cbb = _0x34777a('3452');  // 获取SHA1功能模块
var _0x358b1f = _0x34777a('27ae')['Base64'];  // 获取Base64编码模块

// 原函数保持不变
function _0x456254() {
    for (var _0x5da681 = Math['round'](new Date()['getTime']() / 0x3e8)['toString'](), _0x2a83dd = arguments['length'], _0x31a891 = new Array(_0x2a83dd), _0x596a02 = 0x0; _0x596a02 < _0x2a83dd; _0x596a02++)
        _0x31a891[_0x596a02] = arguments[_0x596a02];
    _0x31a891['push'](_0x5da681);
    var _0xf7c3c7 = _0x189cbb['SHA1'](_0x31a891['join'](','))['toString'](_0x189cbb['enc']['Hex'])
      , _0x3c8435 = [_0xf7c3c7, _0x5da681]['join'](',')
      , _0x104b5b = _0x358b1f['encode'](_0x3c8435);
    return _0x104b5b;
}

// 测试输出
console.log(_0x456254('/api/movie'));
直接运行,有输出
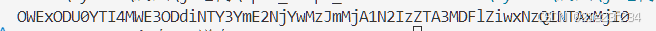
尝试发起请求,验证token正确
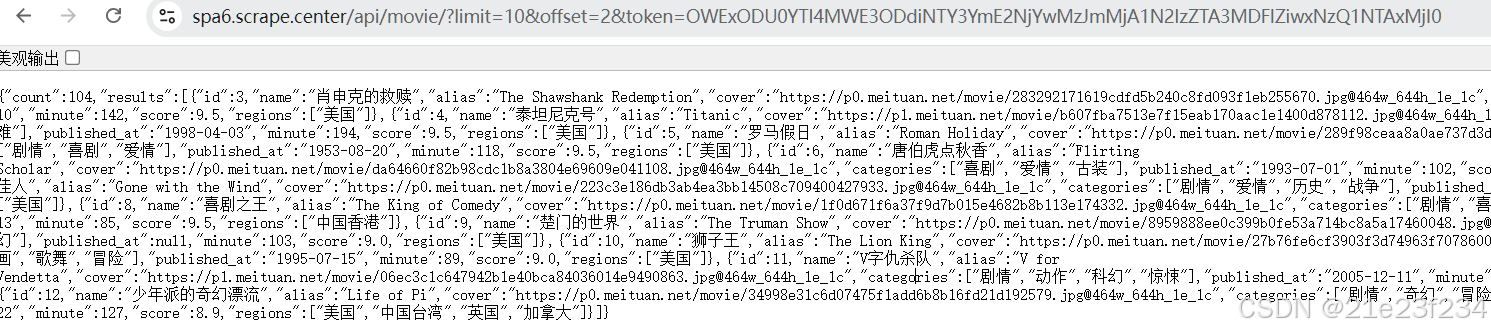 所以没必要继续深挖代码寻找_0x189cbb、_0x358b1f到底在哪实现,直接手动补环境就行了。
下面看看token的具体内容到底是什么:
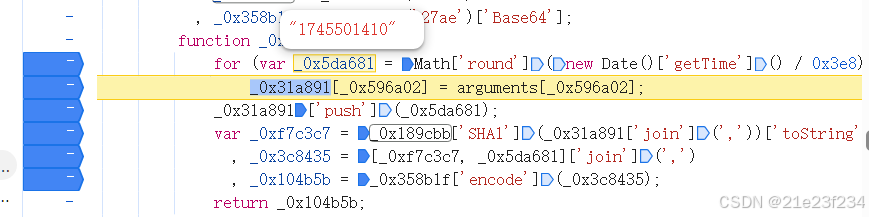
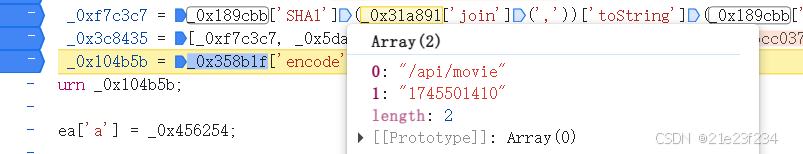
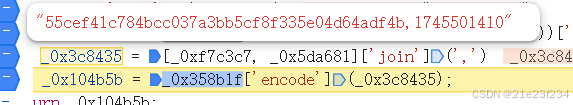
总结就是:
- 获取当前时间戳(秒级)并转为字符串
- 计算url的sha1
- 将sha1用逗号时间戳
- 对结果进行编码(Base64)后返回