🔥「炎码工坊」技术弹药已装填!
点击关注 → 解锁工业级干货【工具实测|项目避坑|源码燃烧指南】
一、基础概念
1. Kubernetes 架构全景
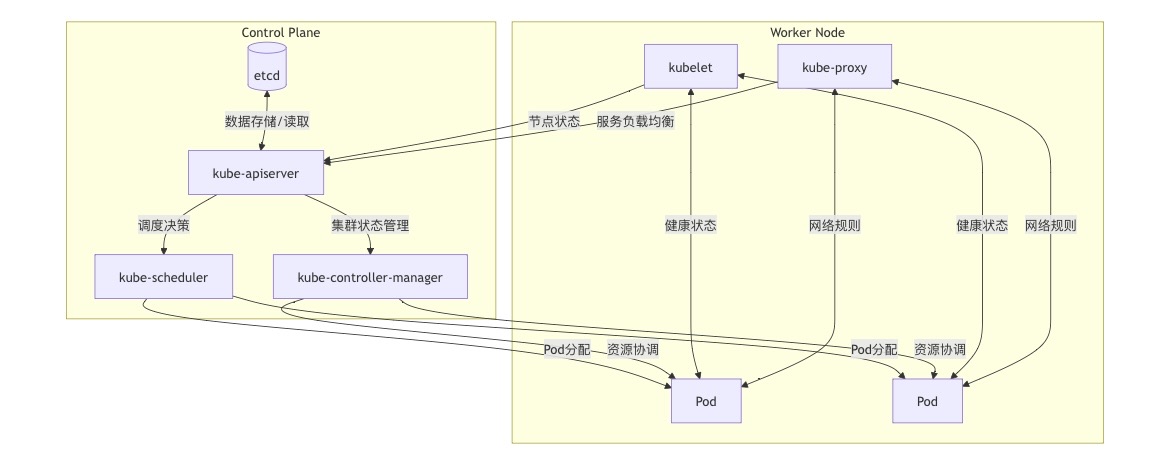
Kubernetes(简称 K8s)采用主从架构,由控制平面(Control Plane)和工作节点(Worker Nodes)组成:
- Master 节点:集群大脑,包含 API Server、调度器(Scheduler)、控制器管理器(Controller Manager)、分布式数据库 etcd
- Worker 节点:承载业务负载,包含容器运行时(如 Docker)、Kubelet(节点代理)、Kube-proxy(网络代理)
2. 核心组件定义
| 组件 | 功能 | 安全关联性 |
|---|---|---|
| Pod | 最小调度单元,包含一个或多个共享资源的容器 | 容器隔离与资源控制 |
| Service | 服务入口,提供稳定的访问地址 | 网络策略与访问控制 |
| RBAC | 基于角色的访问控制 | 权限最小化原则 |
Kubernetes 架构图:
二、技术实现
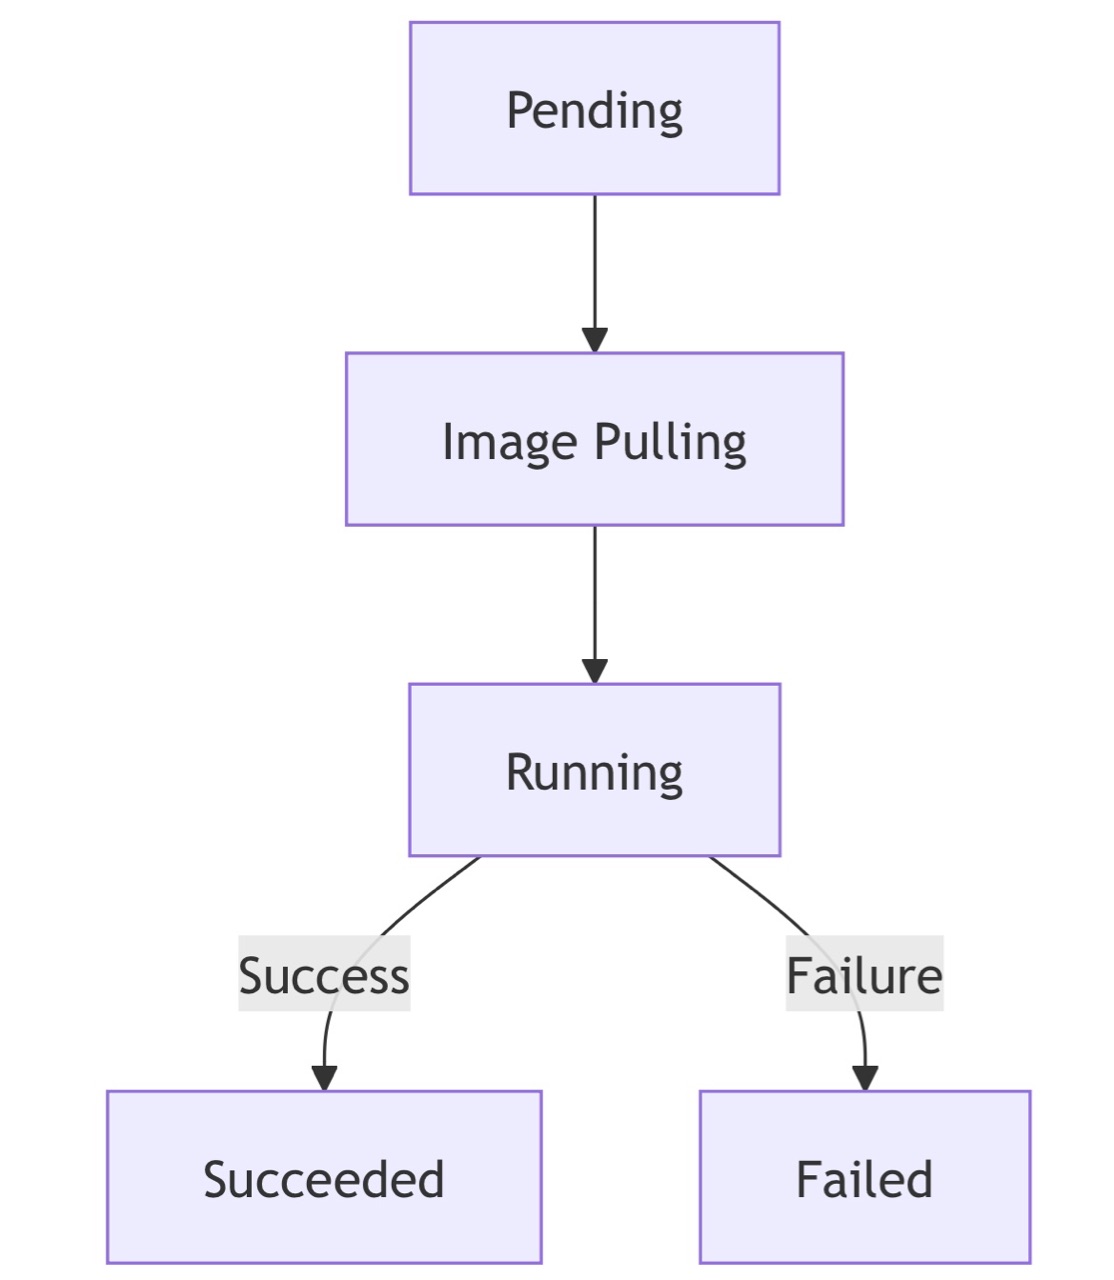
1. Pod 的生命周期管理
2. Service 的流量转发机制
3. RBAC 权限控制模型
# Role 示例
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  namespace: dev
  name: pod-reader
rules:
- apiGroups: [""]
  resources: ["pods"]
  verbs: ["get", "list"]
三、常见风险
1. Pod 层级风险
- 容器逃逸:共享宿主机命名空间导致权限突破
- 资源滥用:未限制 CPU/Memory 引发 DoS 攻击
- 敏感信息泄露:Secret 以明文挂载到容器
2. Service 层级风险
- 过度暴露:误用 NodePort 类型导致服务外泄
- 中间人攻击:未启用 mTLS 的服务间通信
- DNS 污染:未隔离的命名空间导致服务发现劫持
3. RBAC 配置风险
- 权限膨胀:集群管理员权限泛滥
- 服务账户滥用:默认 ServiceAccount 拥有过高权限
- 审计缺失:未开启 API Server 审计日志
四、解决方案
1. Pod 安全强化
-
启用 SecurityContext 限制 root 权限:
securityContext:
runAsUser: 1000
fsGroup: 2000 -
使用 Seccomp 过滤系统调用
-
强制使用签名镜像(Notary)
2. Service 网络加固
-
配置 NetworkPolicy 限制流量:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
name: db-policy
spec:
podSelector:
matchLabels:
role: db
ingress:
- from:
- podSelector:
matchLabels:
role: app
3. RBAC 优化策略
-
实施最小权限原则:
绑定角色到特定命名空间
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
name: dev-binding
namespace: development
subjects:- kind: User
name: developer
apiGroup: rbac.authorization.k8s.io
roleRef:
kind: Role
name: pod-reader
apiGroup: rbac.authorization.k8s.io
- kind: User
五、工具示例
| 工具 | 功能 | 使用场景 |
|---|---|---|
| kube-bench | CIS 基准检测 | 集群合规性检查 |
| Prometheus + Grafana | 监控可视化 | 安全事件告警 |
| Open Policy Agent | 准入控制 | 阻止不合规配置 |
| Falco | 运行时安全 | 异常行为检测 |
六、最佳实践
1. 架构设计阶段
- 使用命名空间隔离环境(dev/prod)
- 启用自动证书管理(如 cert-manager)
- 部署服务网格(Istio/Linkerd)实现 mTLS
2. 部署实施阶段
- 强制镜像扫描(Trivy/Clair)
- 配置资源配额(ResourceQuota)
- 启用加密存储(EncryptionConfig)
3. 运维监控阶段
- 持续审计(kubaudit)
- 日志集中化(EFK Stack)
- 定期演练灾难恢复(Chaos Mesh)
专有名词说明表
| 英文术语 | 中文全称 | 解释 |
|---|---|---|
| Pod | 无 | Kubernetes 最小部署单元,包含一个或多个共享资源的容器 |
| Service | 服务 | 提供稳定的访问入口,实现服务发现与负载均衡 |
| RBAC | 基于角色的访问控制 | 通过角色绑定实现细粒度权限管理 |
| etcd | 分布式键值存储 | 保存集群所有状态数据的核心数据库 |
| Kubelet | 节点代理 | 负责 Pod 生命周期管理及健康检查 |
| NetworkPolicy | 网络策略 | 定义 Pod 间通信规则的网络安全策略 |
| SecurityContext | 安全上下文 | 配置容器权限隔离的参数集合 |
| mTLS | 双向 TLS | 服务间通信的双向认证加密协议 |
| Notary | 内容信任框架 | 实现镜像签名与验证的安全机制 |
| Chaos Mesh | 混沌工程平台 | Kubernetes 原生故障注入测试工具 |
通过系统化理解 Kubernetes 核心组件的安全特性,结合分层防护策略与自动化工具链,可构建具备纵深防御能力的云原生安全体系。建议从架构设计阶段即引入安全左移理念,通过持续审计与监控闭环,最终实现 DevOps 与 SecOps 的深度融合。
🚧 您已阅读完全文99%!缺少1%的关键操作:
加入「炎码燃料仓」
🚀 获得:
√ 开源工具红黑榜 √ 项目落地避坑指南
√ 每周BUG修复进度+1%彩蛋
(温馨提示:本工坊不打灰工,只烧脑洞🔥)