一、准备工作:
1.个人域名一个【必须】
2.域名备案 【可选】
本实验主要涉及以下几点内容:
1.CentOS 7.X 下的 Nginx 服务器搭建。
2.Nginx 服务器开启 443 监听及 80 强制跳转 443。
3.SSL 泛域名申请及证书自动化部署和续期。
可选部分:
1.DNS 泛域名解析。
2.CDN 泛域名分发及 SSL 证书部署。
二、安装 Nginx 服务器
这里我们使用 yum 安装 Nginx 服务器。
yum install -y nginx启动 Nginx 服务器
安装后的 Nginx 没有启动,先启动 Nginx 服务器。
systemctl start nginx.service开启 443 监听
Nginx 启动后默认只监听 80 端口。
这里我们把 443 端口的监听也一并开启。
编辑 全局配置文件nginx.conf,参考代码如下:
# For more information on configuration, see:
#   * Official English Documentation: http://nginx.org/en/docs/
#   * Official Russian Documentation: http://nginx.org/ru/docs/

user nginx;
worker_processes auto;
error_log /var/log/nginx/error.log;
pid /run/nginx.pid;

# Load dynamic modules. See /usr/share/nginx/README.dynamic.
include /usr/share/nginx/modules/*.conf;

events {
    worker_connections 1024;
}

http {
    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                      '$status $body_bytes_sent "$http_referer" '
                      '"$http_user_agent" "$http_x_forwarded_for"';

    access_log  /var/log/nginx/access.log  main;

    sendfile            on;
    tcp_nopush          on;
    tcp_nodelay         on;
    keepalive_timeout   65;
    types_hash_max_size 2048;

    include             /etc/nginx/mime.types;
    default_type        application/octet-stream;

    # Load modular configuration files from the /etc/nginx/conf.d directory.
    # See http://nginx.org/en/docs/ngx_core_module.html#include
    # for more information.
    include /etc/nginx/conf.d/*.conf;

    server {
        listen       80 default_server;
        listen       [::]:80 default_server;
        server_name  请输入你的域名;
        rewrite ^(.*)$ https://$host$1 permanent;
        root         /usr/share/nginx/html;

        # Load configuration files for the default server block.
        include /etc/nginx/default.d/*.conf;

        location / {
        }

        error_page 404 /404.html;
            location = /40x.html {
        }

        error_page 500 502 503 504 /50x.html;
            location = /50x.html {
        }
    }

# Settings for a TLS enabled server.

    server {
        listen       443 ssl http2 default_server;
        listen       [::]:443 ssl http2 default_server;
        server_name  请输入你的域名;
        root         /usr/share/nginx/html;

        ssl_certificate "/etc/pki/nginx/server.crt";
        ssl_certificate_key "/etc/pki/nginx/private/server.key";
        ssl_session_cache shared:SSL:1m;
        ssl_session_timeout  10m;
        ssl_ciphers HIGH:!aNULL:!MD5;
        ssl_prefer_server_ciphers on;

        # Load configuration files for the default server block.
        include /etc/nginx/default.d/*.conf;

        location / {
        }

        error_page 404 /404.html;
            location = /40x.html {
        }

        error_page 500 502 503 504 /50x.html;
            location = /50x.html {
        }
    }

}
三、SSL 泛域名证书
接下来我们将在 Let's Encrypt 申请证书。
- 优点:免费申请到泛域名证书 。
- 缺点:证书有限期只有三个月 。
大名鼎鼎的 Github Page 使用的就是来自 Let's Encrypt 的泛域名证书,这里我们将使用 acme.sh 脚本完成从证书申请到自动续期的一系列操作。
安装 acme.sh
-
安装脚本
curl https://get.acme.sh | sh
-
设置别名
alias acme.sh=~/.acme.sh/acme.sh
生成证书:DNS 验证方式
这里我们需要利用 DNS API 进行证书的生成。
如果你的域名是从腾讯云购得,其域名解析服务默认由 DNSPod 提供, 此时只需要 登录 DNSPod 获取 API 即可。
而如果你还没有一个 个人域名,可以在腾讯云处购买域名:腾讯云-域名注册
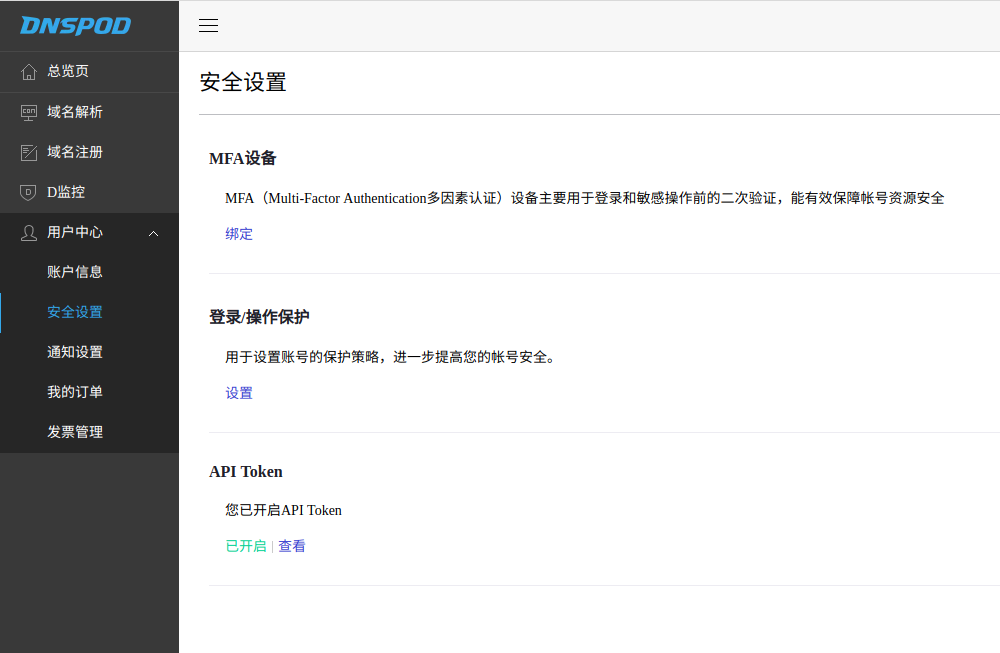
打开 用户中心 -> 安全设置 -> API Token
创建 API Token 并把 ID 和 Key 值记录下来。
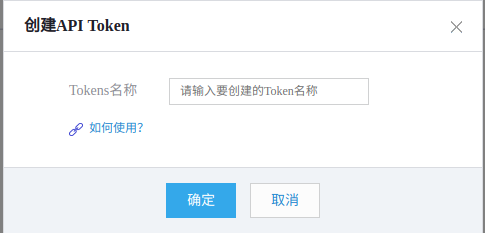
接着在终端下导入 ID 和 key 值。
export DP_Id="你的 ID"

export DP_Key="你的 Token"
然后输入以下命令完成证书的生成:
acme.sh --issue --dns dns_dp -d domain.com -d *.domain.com(此处假设主域名为:domain.com ,请将命令中的域名替换为你的域名)
安装证书
在 Nginx 配置文件中,有关证书路径是这样写的:
ssl_certificate "/etc/pki/nginx/server.crt";
ssl_certificate_key "/etc/pki/nginx/private/server.key";
我们对证书路径信息进行简单的修改:
server.crt替换为fullchain.cerserver.key替换为domain.key
打开 主配置文件,完成内容的替换:配置文件
最后 通过以下命令完成证书安装:
mkdir -p /etc/pki/nginx/private

acme.sh --installcert -d domain.com --key-file /etc/pki/nginx/private/domain.key --fullchain-file /etc/pki/nginx/fullchain.cer --reloadcmd "service nginx force-reload"(此处假设主域名为:domain.com ,请将命令中的域名替换为你的域名)
更新证书
不用担心,acme.sh 会自动完成证书的续期操作,无需后期投入更多的精力。
目前证书 在 60 天以后会自动更新 ,你无需任何操作。今后有可能会缩短这个时间,不过都是自动的,你不用关心。
自动更新 acme.sh
为 acme.sh 开启自动更新:
acme.sh --upgrade --auto-upgrade【可选】 CDN 泛域名分发
这里将以腾讯云的 CDN 示例。
前置条件:域名完成 备案 + 验证 。
验证域名所有权
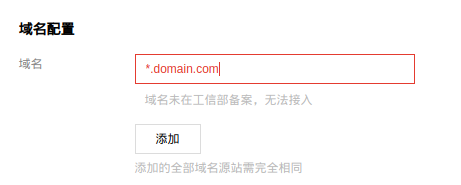
这里只有先备案才能够再验证,而验证只需要将一份 html 文档放置在 web 网站根目录下。
部署证书到 CDN
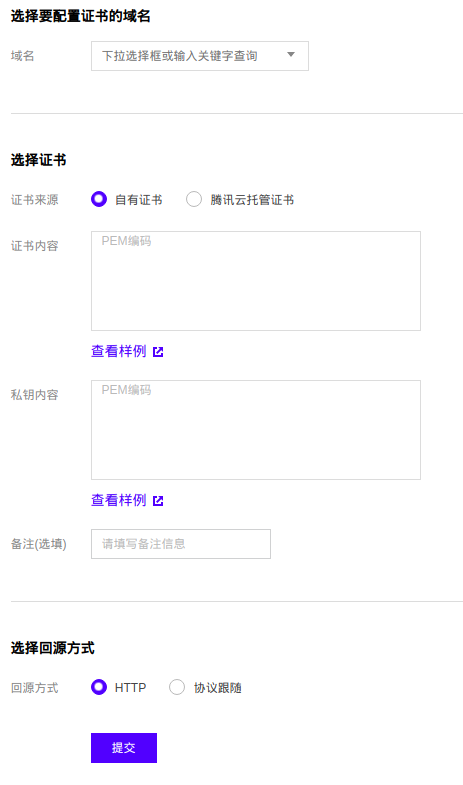
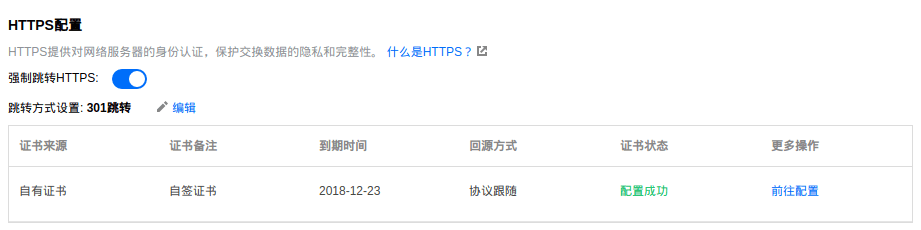
从服务器提取出刚刚申请的证书,将其部署到 CDN 中,如此在访问时才不会报证书配置错误。