文章目录
一、时区和时间同步的配置命令
整理用于做时区和时间同步的配置几条命令分别如下:
1️⃣ 编辑 chrony 配置
bash
vim /etc/chrony.conf一般是修改 NTP 服务器,比如换成阿里云、腾讯云等国内源,例如:
bash
server ntp.aliyun.com iburst
server ntp1.aliyun.com iburst
2️⃣ 设置系统时区为上海时间
bash
ln -sf /usr/share/zoneinfo/Asia/Shanghai /etc/localtime
#-sf:强制创建软链接,替换原来的 /etc/localtime,让系统使用上海时区。
3️⃣ 写入时区信息到 /etc/timezone
bash
echo 'Asia/Shanghai' > /etc/timezone有些程序会读取 /etc/timezone 来判断时区,这步是为了兼容。
4️⃣ 重启时间同步服务
bash
systemctl restart chronyd
systemctl enable chronyd
5️⃣ 检查同步状态
bash
chronyc sources -v可以看到当前 NTP 同步源和同步状态。
写了一个一键设置 NTP & 时区的脚本,适用于你这种部署 Rancher + K8S 的环境,保证所有节点时间同步一致,避免 TLS 证书和集群时间漂移问题。
二、完整脚本ntp_timezone_setup.sh
bash
# 一键配置 NTP 和时区
# 适用系统:CentOS / RHEL / Rocky / Alma / Amazon Linux 2

set -e

echo "=== 1. 设置时区为 Asia/Shanghai ==="
ln -sf /usr/share/zoneinfo/Asia/Shanghai /etc/localtime
echo "Asia/Shanghai" > /etc/timezone

echo "=== 2. 安装 chrony(如果未安装) ==="
yum install -y chrony

echo "=== 3. 备份原有 chrony 配置 ==="
cp /etc/chrony.conf /etc/chrony.conf.bak.$(date +%F_%T)

echo "=== 4. 配置阿里云 NTP 源 ==="
cat > /etc/chrony.conf <<EOF
server ntp.aliyun.com iburst
server ntp1.aliyun.com iburst
server ntp2.aliyun.com iburst
server ntp3.aliyun.com iburst
server ntp4.aliyun.com iburst
server ntp5.aliyun.com iburst
driftfile /var/lib/chrony/drift
makestep 1.0 3
rtcsync
EOF

echo "=== 5. 启动并设置开机自启 chronyd ==="
systemctl enable --now chronyd

echo "=== 6. 等待时间同步中... ==="
sleep 3
chronyc sources -v

echo "=== 7. 检查系统时间 ==="
date

echo "✅ 配置完成:NTP 同步已启用,时区已设置为 Asia/Shanghai"
三、使用方法
3.1、创建脚本
bash
vim ntp_timezone_setup.sh粘贴上面的内容并保存。
3.2、赋予执行权限
bash
chmod +x ntp_timezone_setup.sh3.3、运行脚本
bash
./ntp_timezone_setup.sh3.4、验证
bash
timedatectl
chronyc tracking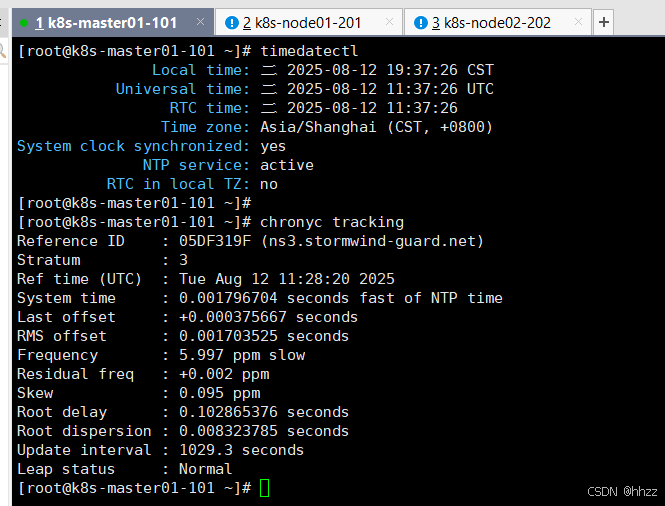
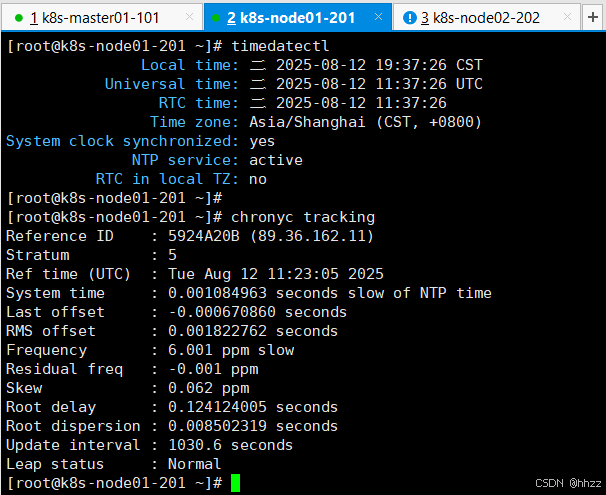
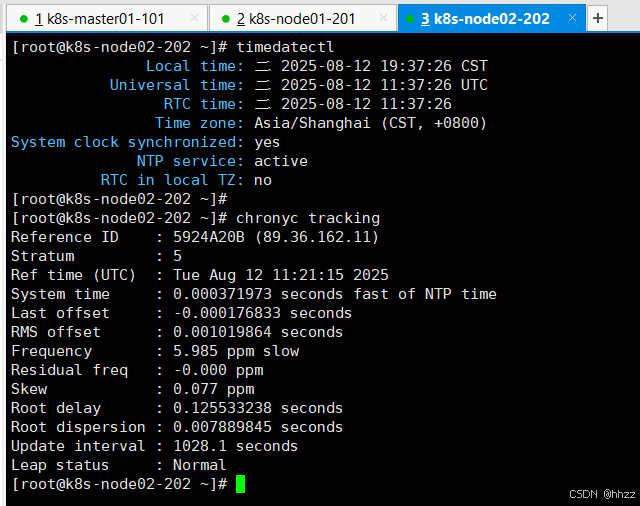
建议把这个脚本在 所有 Rancher/K8S 节点 都执行一次,这样控制平面和 worker 节点的时间会绝对一致,不会再出现你前面提到的tls: failed to verify certificate: x509: certificate signed by unknown authority 这种因时间差导致的错误。

"人的一生会经历很多痛苦,但回头想想,都是传奇"。