漏洞概况
一个从年初开始就被野外利用的iOS 0Day漏洞的PoC利用细节现已公开。该漏洞编号为CVE-2025-24085,影响从iPhone、Mac到Apple Watch和Apple TV等几乎所有主流苹果设备。
漏洞背景
该漏洞存在于苹果平台的CoreMedia(核心媒体)子系统中。CoreMedia 包含共享缓存中的多个公共及私有框架,如 CoreMedia.framework、AVFoundation.framework、MediaToolbox.framework 等。这些框架协同工作,为用户提供多种底层进程间通信(IPC)端点与高层应用程序接口(API)。
在苹果安全公告网站上,大量被标记为 CoreMedia 的漏洞涉及从敏感文件访问到媒体文件元数据损坏等多种类型。但在修复此漏洞的 iOS 18.3 版本公告中,CoreMedia 类别下列出了 3 个通用漏洞披露(CVE),CVE-2025-24085漏洞被归类为释放后使用(UAF)问题。
漏洞成因
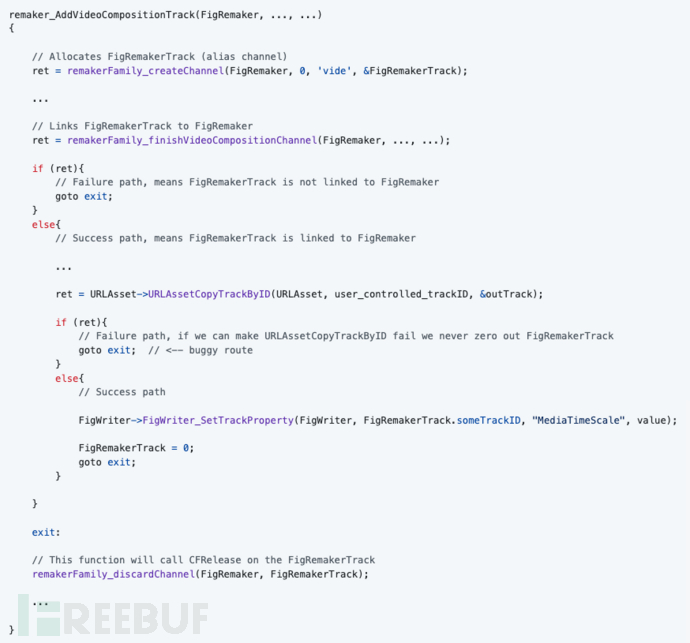
经过大量代码比对分析,相关安全研究员发现CVE-2025-24085漏洞位于 MediaToolbox.framework 的Remaker子系统中,具体源于FigRemakerTrack 对象的处理不当。通过提供越界的 user_controlled_trackID,可强制控制流进入存在漏洞的路径,导致在 FigRemaker 仍持有引用的情况下提前释放 FigRemakerTrack 对象。
漏洞影响范围
该漏洞可实现 mediaplaybackd进程内的代码执行。在提供的 POC 中,相关安全研究员通过漏洞首次释放 FigRemakerTrack 后,通过关闭 XPC 连接触发 FigRemaker 对象清理,进而造成双重释放(double free)导致系统崩溃。
自 iOS 18 起,由于 CoreFoundation 分配器的改动,此类 CoreFoundation UAF 漏洞的利用难度显著增加。但在 iOS 17 系统中,由于内存分配实现机制较弱,漏洞利用仍具可行性。
现实攻击关联性
苹果明确表示此漏洞可能是某个iOS攻击链的组成部分:"苹果已知悉有报告指出该漏洞可能在 iOS 17.2 之前版本中被主动利用"。
追溯同期其他 CVE 漏洞,可发现一个 WebKit → UIProcess(推测)漏洞的描述高度相似:"这是对 iOS 17.2 中已阻断攻击的补充修复(苹果已知悉有报告指出该漏洞可能在针对特定目标个体的高度复杂攻击中被利用)"。
此外,针对iOS 17.2/17.3 版本,可发现数个被标记为"主动利用"且未归因于谷歌威胁分析小组(TAG)或任何人权安全实验室的 CVE 漏洞。据此推测,此 mediaplaybackd 沙箱逃逸漏洞可能是某个在野 iOS 攻击链的第二阶段沙箱突破环节。
解决办法
鉴于该漏洞已被确认用于实际攻击,建议广大用户立即更新系统,并且卸载来源不明的应用程序,特别是非App Store渠道安装的应用。此外也应拒绝从不可信来源安装软件更新。