《云原生安全攻防》-- K8s集群安全事件响应

随着K8s集群规模的不断扩大,应用也变得越来越复杂,如何快速响应和处理K8s集群的安全事件,已经成为一项非常重要的能力,今天我们将一起来探讨K8s集群安全事件响应的最佳实践。

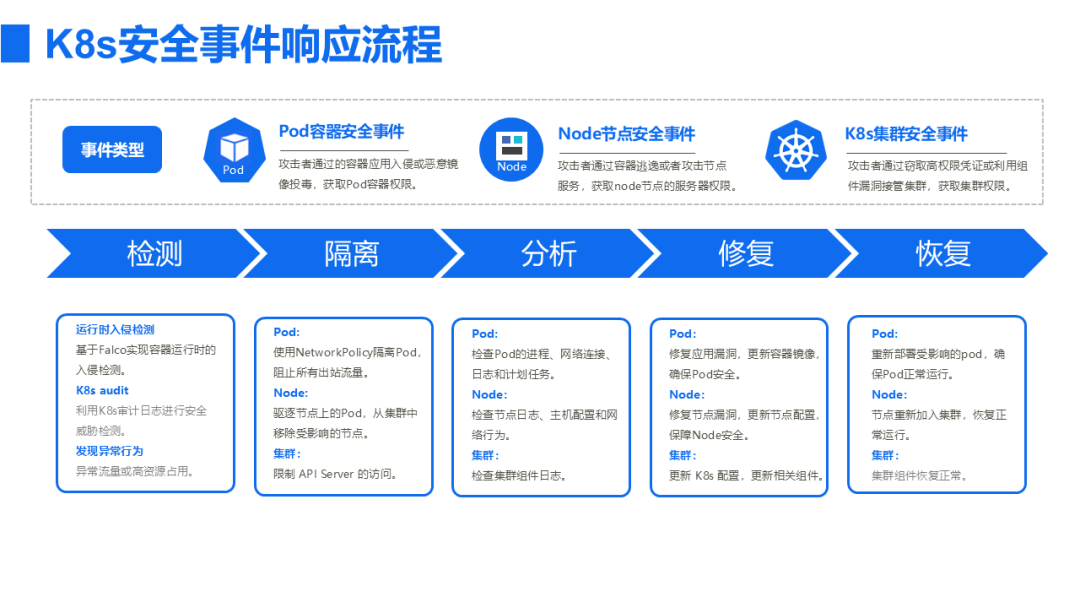
在K8s应急场景中,我们可以根据K8s的不同层级,将安全事件分为三类:

第一类:Pod容器安全事件。攻击者通过入侵Pod应用或是利用恶意镜像投毒,从而获取Pod容器的权限。

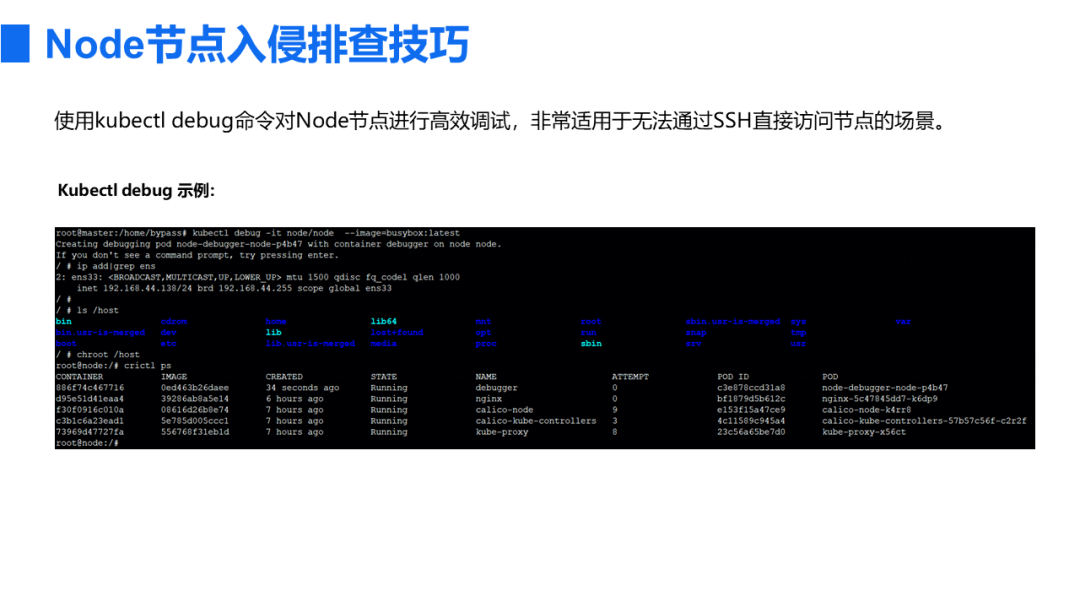
第二类:Node节点安全事件。攻击者可能通过容器逃逸或攻击节点上的服务,来获取Node节点的服务器权限。

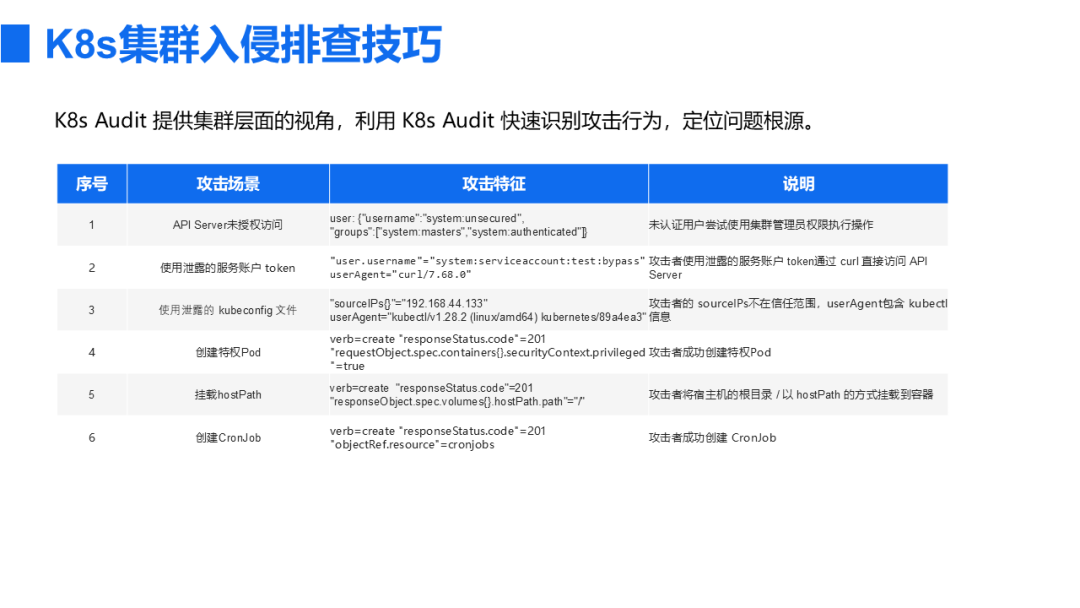
第三类:K8s集群安全事件。攻击者通过窃取高权限凭证或利用组件漏洞接管整个集群,获取集群管理员权限。

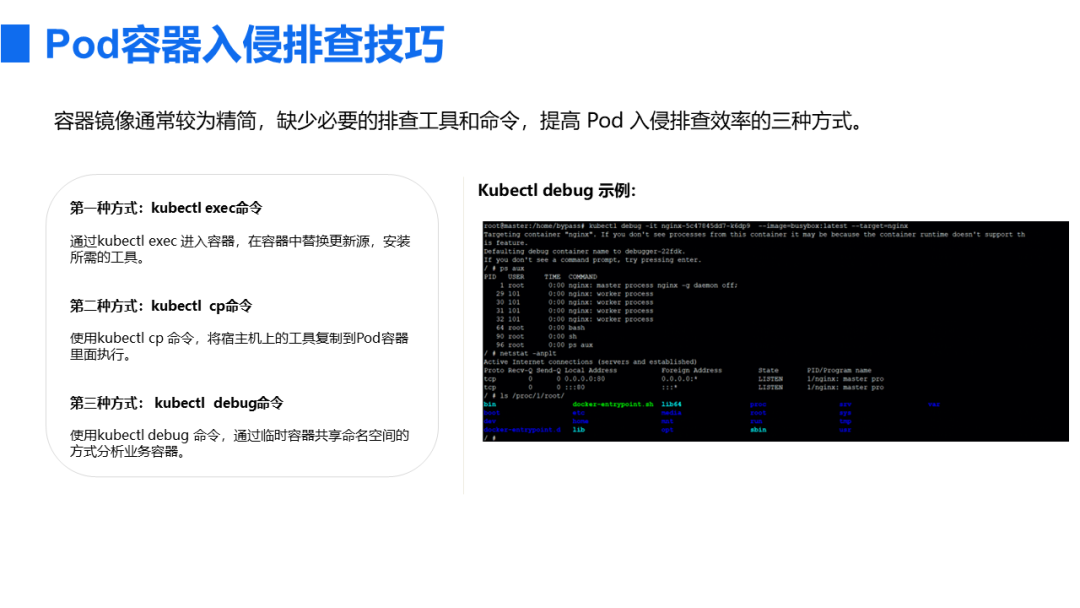
通过这样的分类,可以帮助我们针对性地选择应对方式,同时我们将介绍了一些入侵排查技巧来提高问题排查的效率,快速定位和解决问题,从而最大程度地减少安全事件对业务的影响。
想了解更多内容,建议观看一下视频,预计时长10分钟,详细介绍了K8s集群安全事件响应的最佳实践。

云原生安全攻防--K8s集群安全事件响应

相关推荐
无人生还别怕7 小时前
如何安装任意版本docker
运维·docker·容器
是真的小外套8 小时前
第13章:网络安全漏洞防护原理与应用
安全·web安全·php
Ikalus19888 小时前
检查自己写着「这不会让任务失败」:一条 Critical 风险就这么过了 178 天
安全·架构
程序员老赵9 小时前
Docker 部署 Redmine:轻松搭建私有化项目管理平台
docker·容器·开源
仿生joe会梦见漫天的大雪吗9 小时前
CTF Misc 工具选型指南:按题型分类的工具、原理与限制
后端·安全
QYR-分析9 小时前
工业安全无线遥控器:5.4% 稳步增长,起重与移动机械的安全控制终端
安全
小楼昨夜又东风12610 小时前
一文理清K8s PVC挂载完整流程
容器·rpc·kubernetes
阿里云云原生10 小时前
AgentLoop 审计:如何让企业级 Dify 应用的风险看得见、查得清
云原生·agent
Coisinier11 小时前
docker命令管理镜像及容器
linux·运维·nginx·docker·容器·操作系统
小猿姐11 小时前
KubeBlocks Enterprise v2.3 发布!
redis·kubernetes·aiops