CVSS评分:7.5
CVE-2024-35178_ Jupyter Server 安全漏洞
- [1. 漏洞原理](#1. 漏洞原理)
- [2. 漏洞危害](#2. 漏洞危害)
- [3. 漏洞修复](#3. 漏洞修复)
1. 漏洞原理
Jupyter Server 是Jupyter组织的一款用于为Jupyter Web应用提供后端服务的应用软件。Jupyter Server 2.14.1之前版本存在信息泄露漏洞,攻击者可以破解此密码以获取对托管 Jupyter 服务器的 Windows 计算机的访问权限,或使用该凭据访问其他可访问网络的计算机或第三方服务。或者,攻击者可以在不破解凭据的情况下执行 NTLM 中继攻击以获取对其他可访问网络的计算机的访问权限。
问题出在 Jupyter Server 为静态/文件访问实现的处理逻辑(FileFindHandler / filefind 相关代码路径)上:在对用户提供的路径进行安全边界校验(例如确认路径在受限目录内)之前,代码就执行了对文件系统的操作(例如尝试访问/检索路径)。这种"先访问再校验"的顺序在 Windows 环境下可能触发操作系统去解析/访问某些由攻击者构造的路径(例如 UNC/网络路径 \\attacker\share\... 等),从而引发 Windows 发起基于 NTLM 的网络认证(SMB/HTTP-auth 等),在认证握手期间会有 NTLMv2 哈希暴露到网络上并被攻击者捕获。
2. 漏洞危害
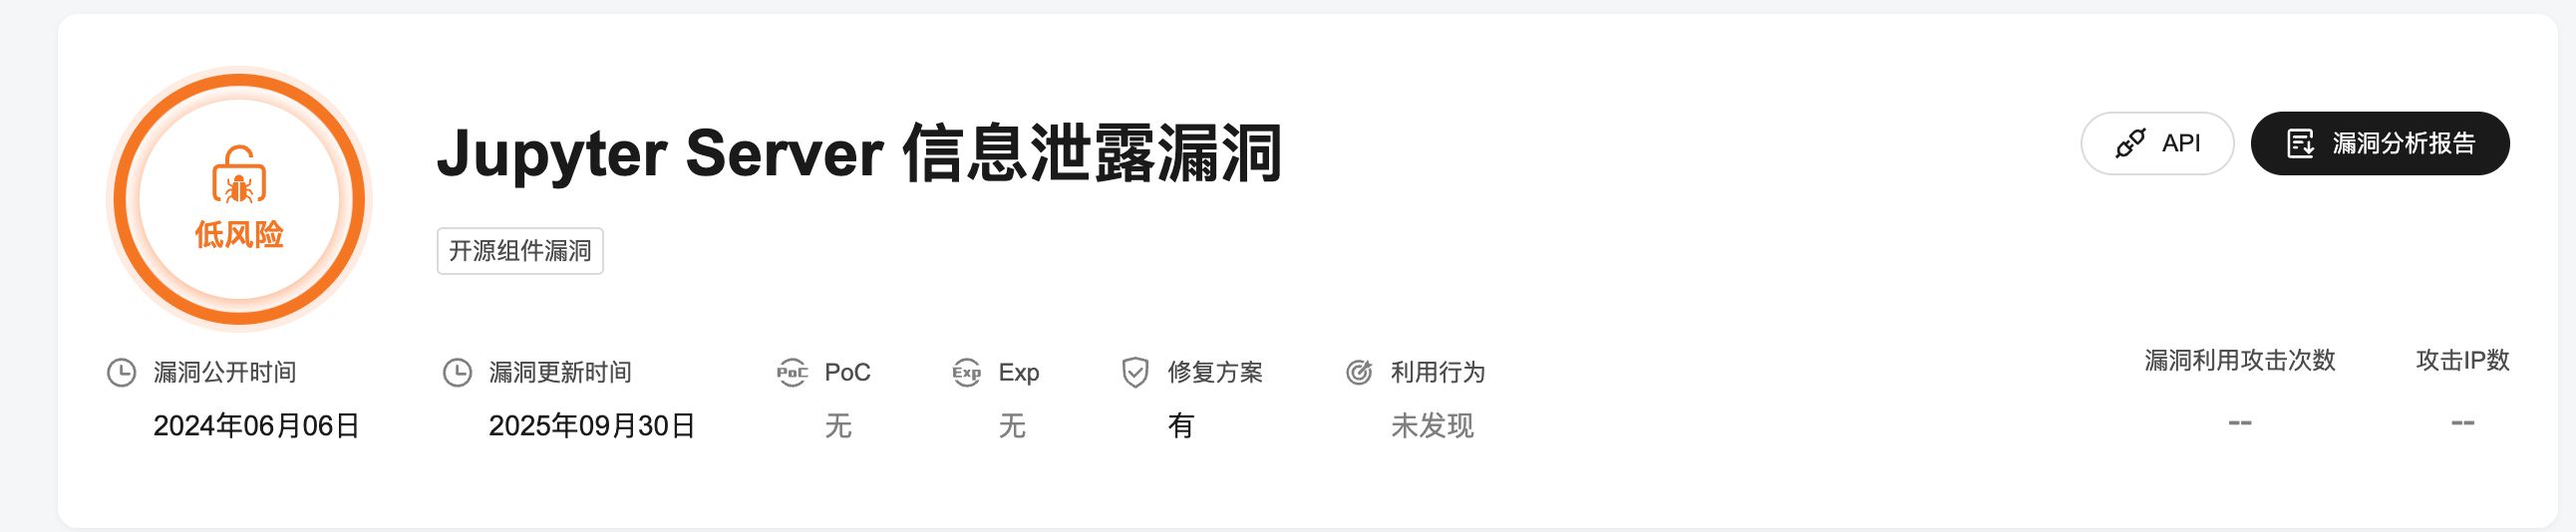
此漏洞微步判定为低风险,无公开 poc、exp,受影响较小:
泄漏的NTLMv2 哈希并不是可直接登录的明文密码,攻击者需要执行 offline crack,成功与否取决于你的密码复杂度
在某些网络架构里,如果没有严格部署 SMB signing / NTLM hardening,攻击者可能把这个哈希在局域网内 relay 给其他服务,达成横向渗透的效果
3. 漏洞修复
将 jupyter-server 升级到 2.14.1 或更高