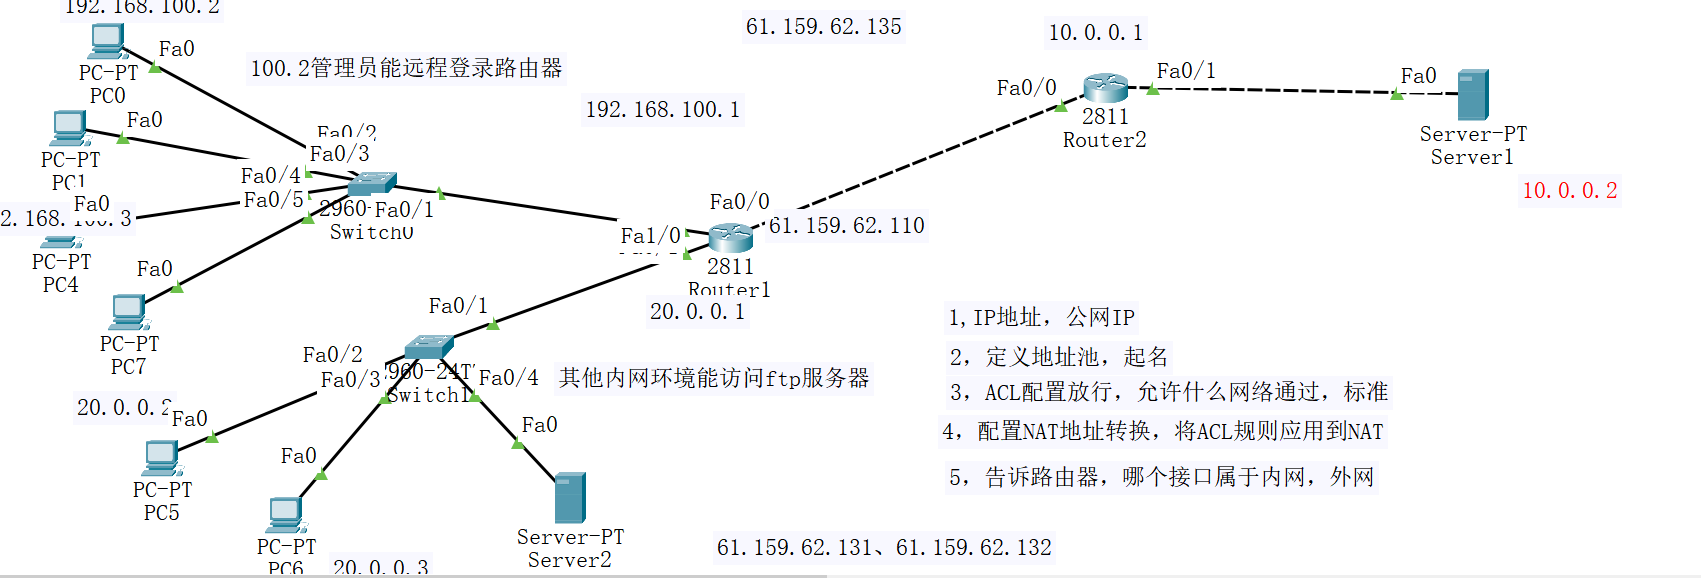
将私有地址转换为公有地址
NAT概述
地址转换出现的背景
NAT工作原理
Network Address Translation,网络地址转换
NAT实现方式
静态转换(Static Translawtion)
动态转换(Dynamic Translation)
端口多路复用(Port Address Translation,PAT)
NAT配置命令
ip nat pool pool-name star-ip end-ip nermask netmask \| prefix-length prefix-length type rotary 配置静态NAT
配置动态NAT(需要配合ACL使用)
需要转换的IP 转换为
ip nat inside source static local-ip global-ip extendable
ip nat inside source list access-list-number pool pool=name overload
表号
show ip nat translations verbose 查看NAT转换条目
显示详细的NAT转换条目信息
show ip nat statistics 查看NAT统计信息
NAT转换条目超时时间
默认情况下:
UDP超时值:5分钟
DNS超时值:1分钟
TCP超时值:24小时
clear ip nat translation * 清楚NAT转换表中的所有条目(注:静态NAT条目不会被清除)
PAT配置命令
ip nat inside/outside list \[\] pool \[\] overload
配置步骤概括
1,ip地址,公网IP
2.定义地址池,起名
3.ACL配置方向,允许什么网络通过,标准
4.配置NAT地址转换,将ACL规则应用到NAT
5.告诉路由器,哪个接口属于内网inside,哪个接口属于外网outside
实验、
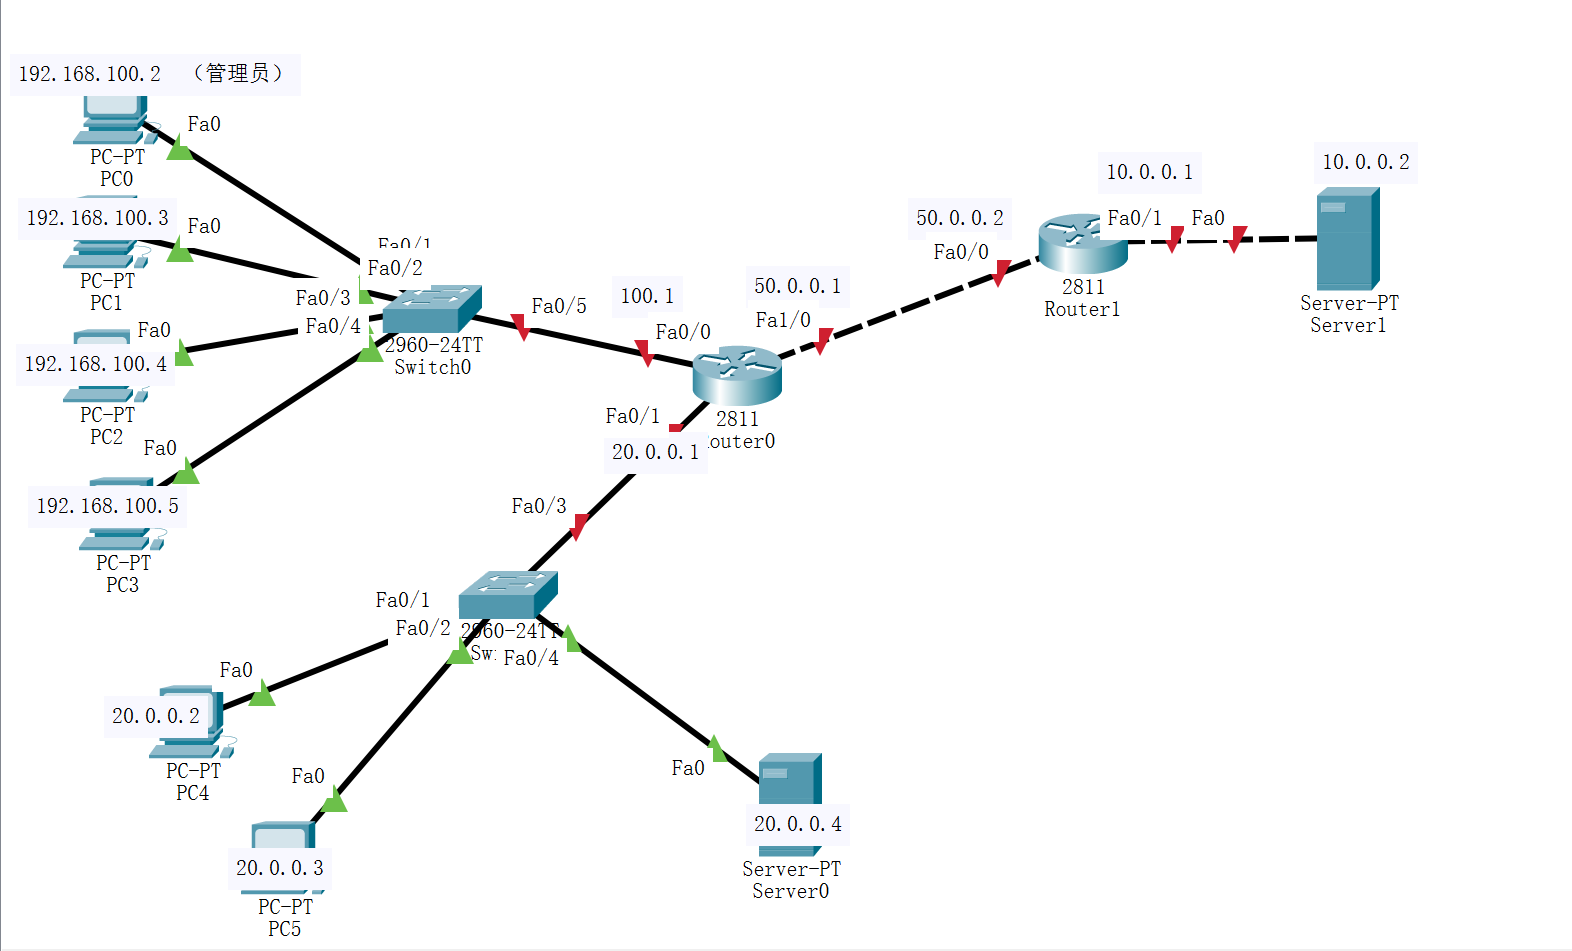
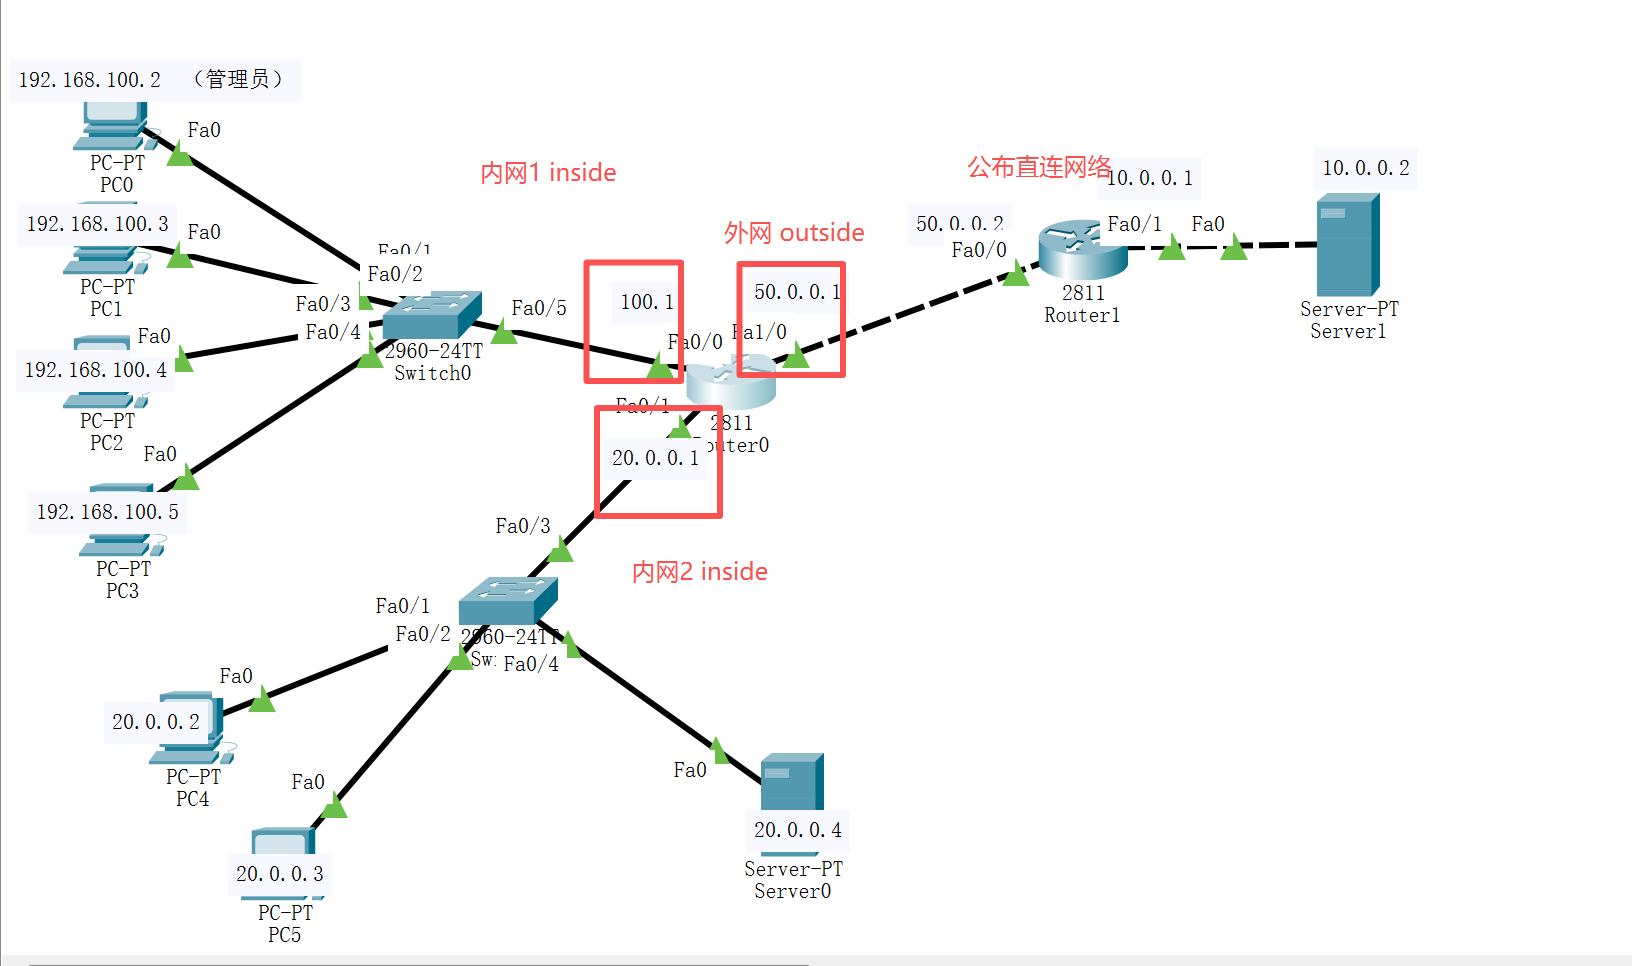
创建下列网络结构图
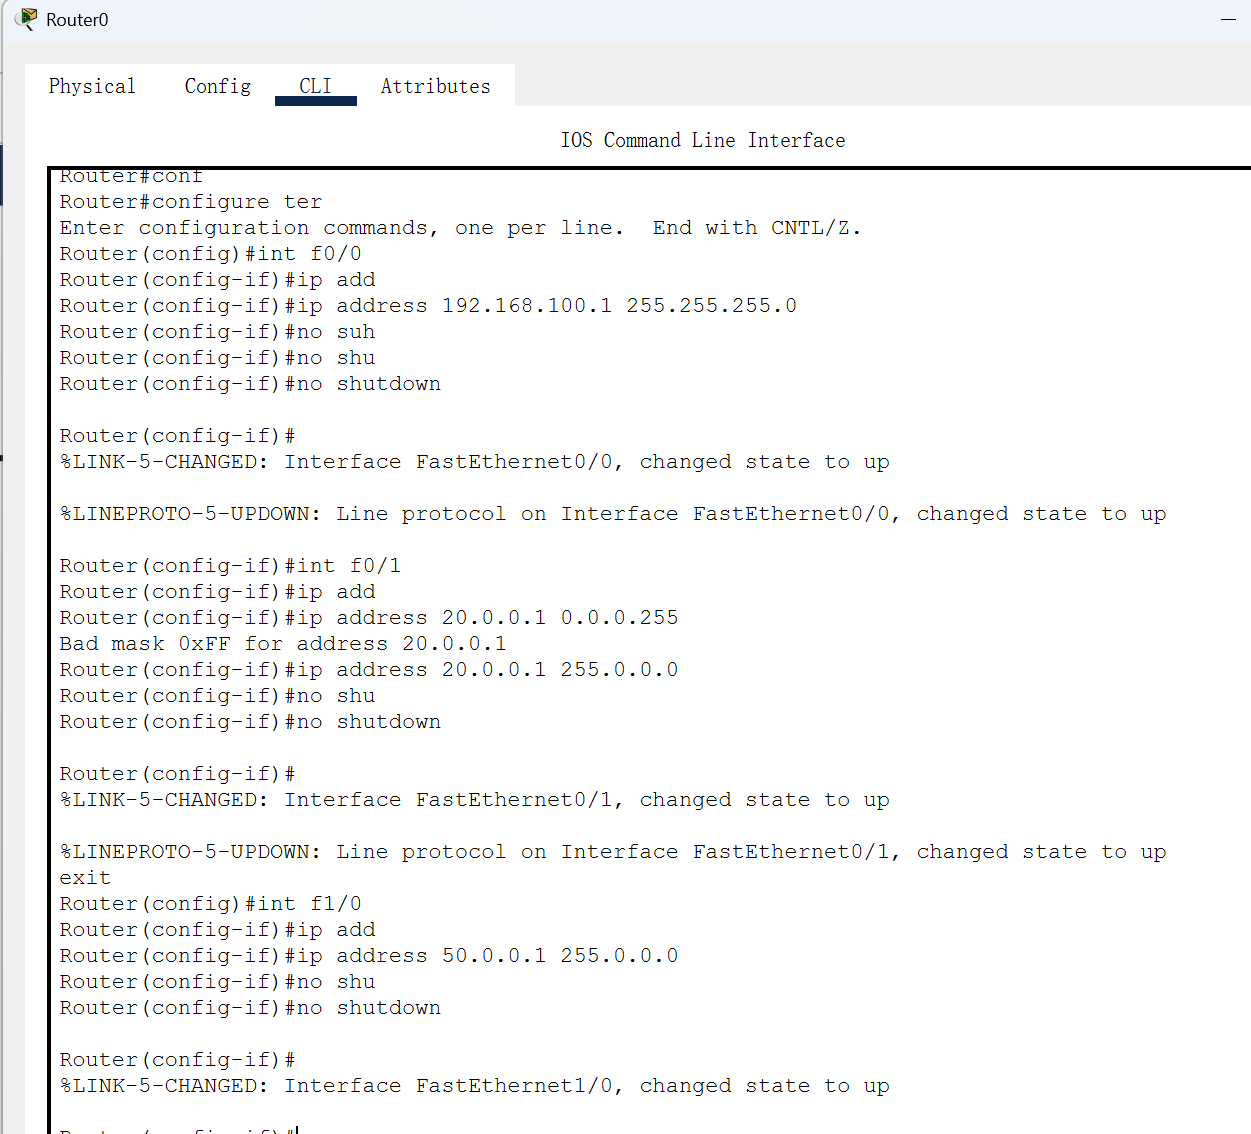
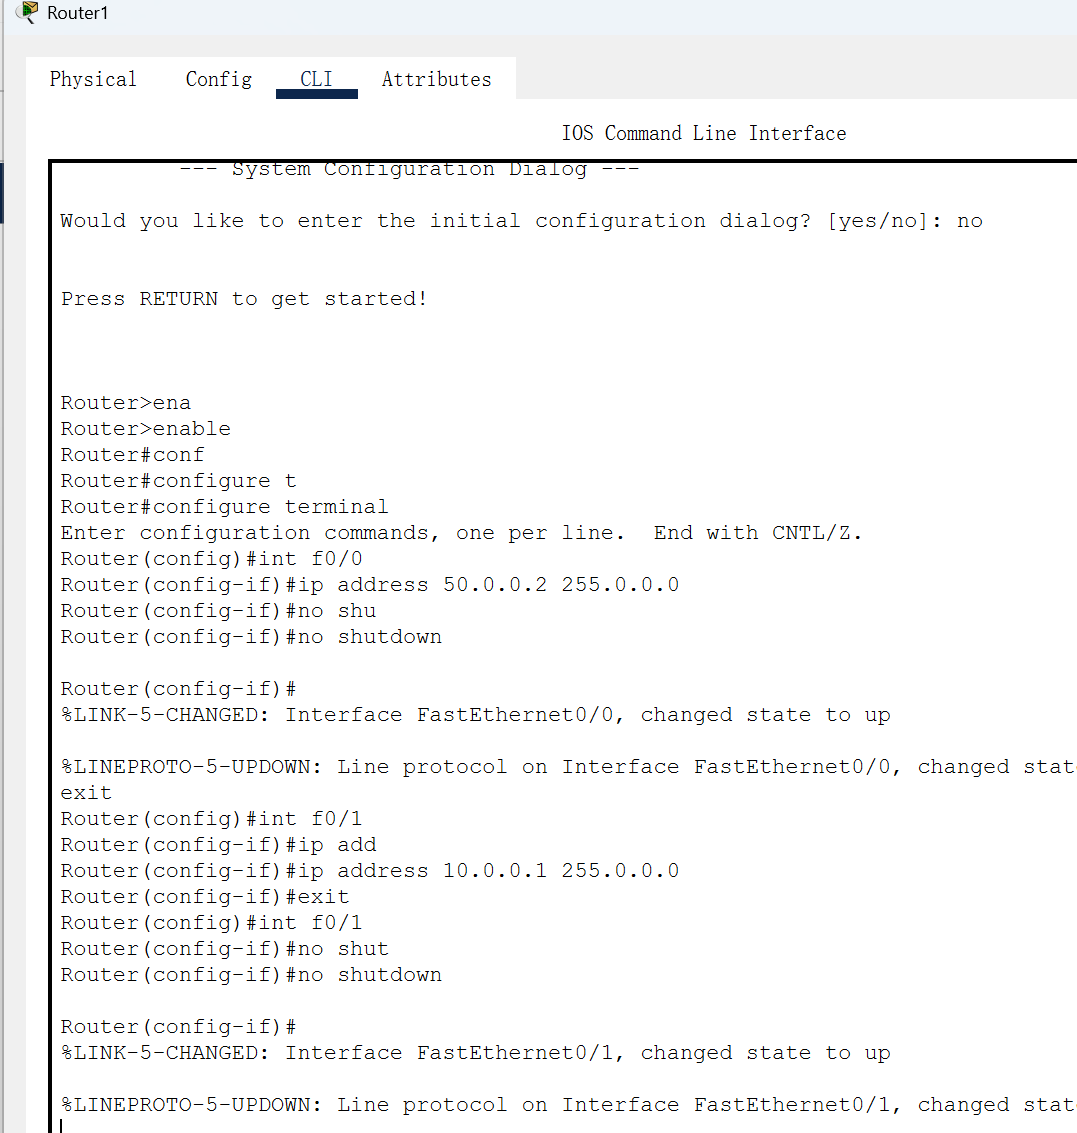
首先配置路由器Router0与Router1的IP地址
Router0
Router(config)#int f0/0
Router(config-if)#ip address 192.168.100.1 255.255.255.0
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config-if)#int f0/1
Router(config-if)#ip address 20.0.0.1 255.0.0.0
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#int f1/0
Router(config-if)#ip address 50.0.0.1 255.0.0.0
Router(config-if)#no shutdown
Router(config-if)#exit
Router1
Router(config)#int f0/0
Router(config-if)#ip address 50.0.0.2 255.0.0.0
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#int f0/1
Router(config-if)#ip address 10.0.0.1 255.0.0.0
Router(config-if)#no shutdown
Router(config-if)#exit
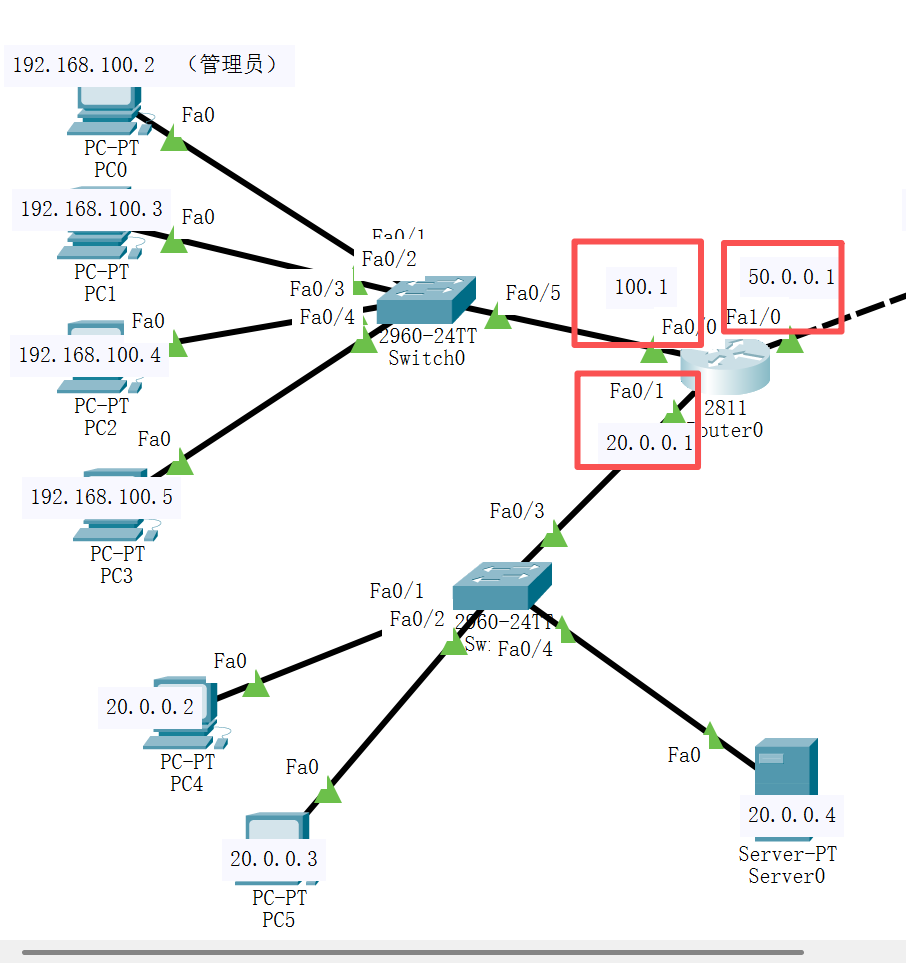
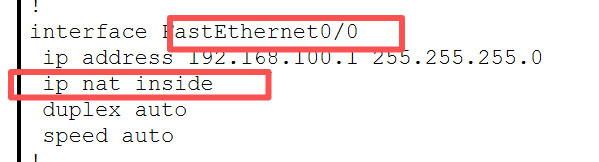
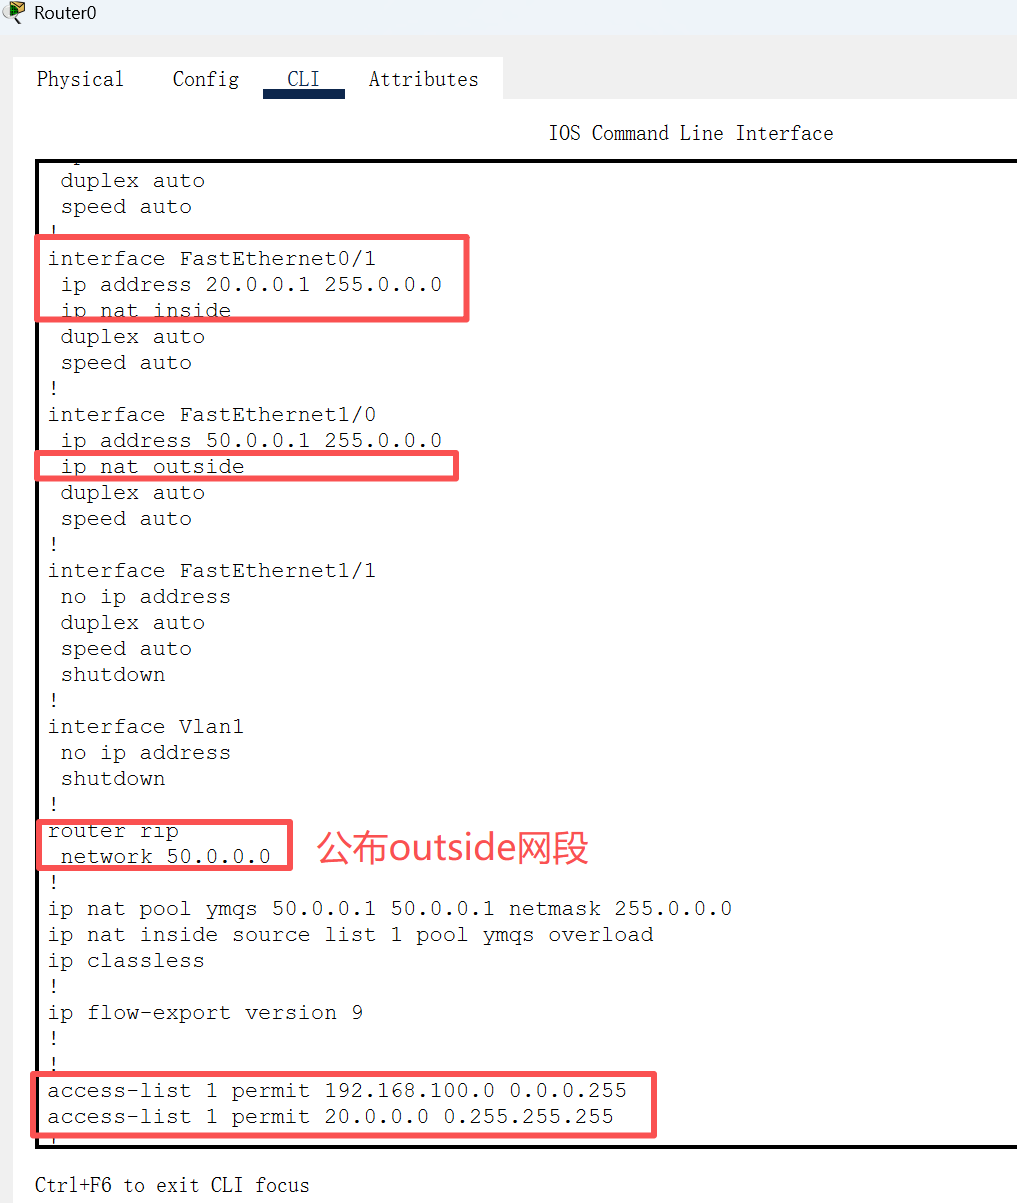
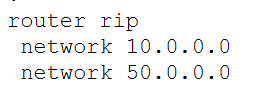
路由器、PC机、服务器IP都配置完成后,分析结构,Router0的f0/0端口连接内网1,所以是inside,f0/1端口连接的是内网2,所以是inside,端口f1/0连接的外网,所以是outside,Router1则公布自己的直连网络让Router0的所有连接可以访问Server1。
先配置Router0的地址池,创建ACL表并公布外网IP
Router(config)#ip nat pool ymqs 50.0.0.1 50.0.0.1 netmask 255.0.0.0
Router(config)#access-list 1 permit 20.0.0.0 0.255.255.255
Router(config)#access-list 1 permit 192.168.100.0 0.0.0.255
Router(config)#ip nat inside source list 1 pool ymqs overload
Router(config)#ip nat inside source list 1 pool ymqs
Router(config)#int f0/1
Router(config-if)#ip nat inside
Router(config-if)#exit
Router(config)#int f0/0
Router(config-if)#ip nat inside
Router(config-if)#exit
Router(config)#int f1/0
Router(config-if)#ip nat outside
Router(config-if)#exit
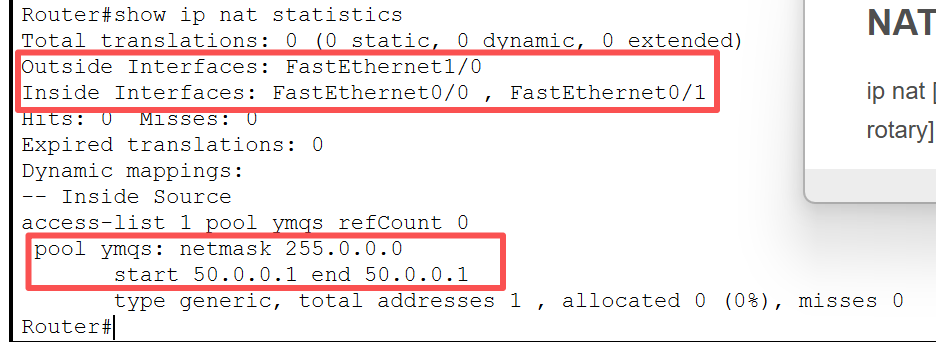
使用命令查看是否配置成功。
Router#show ip nat statistics
公布Router1的直连网段
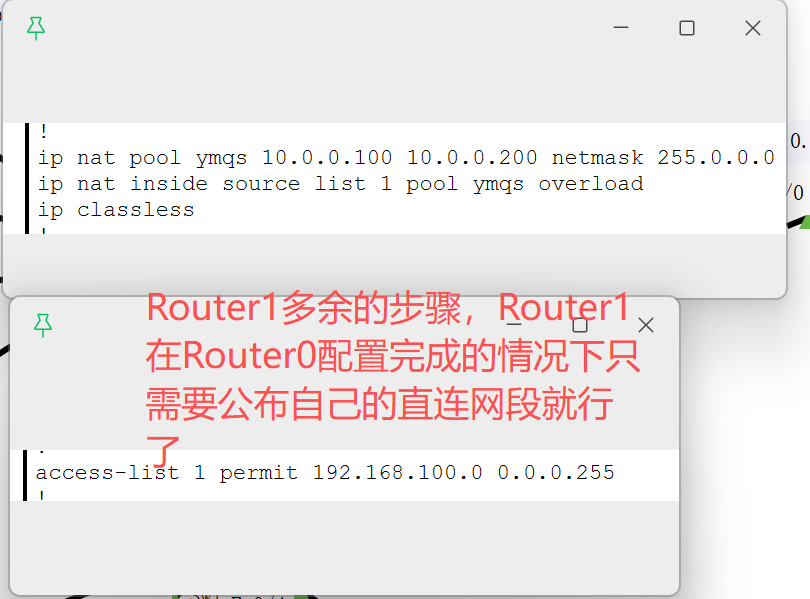
多余步骤。
配置完成后,使用PC0ping server1,能通,但用server1 ping 内网的PC 则显示无法到达,表示配置成功。
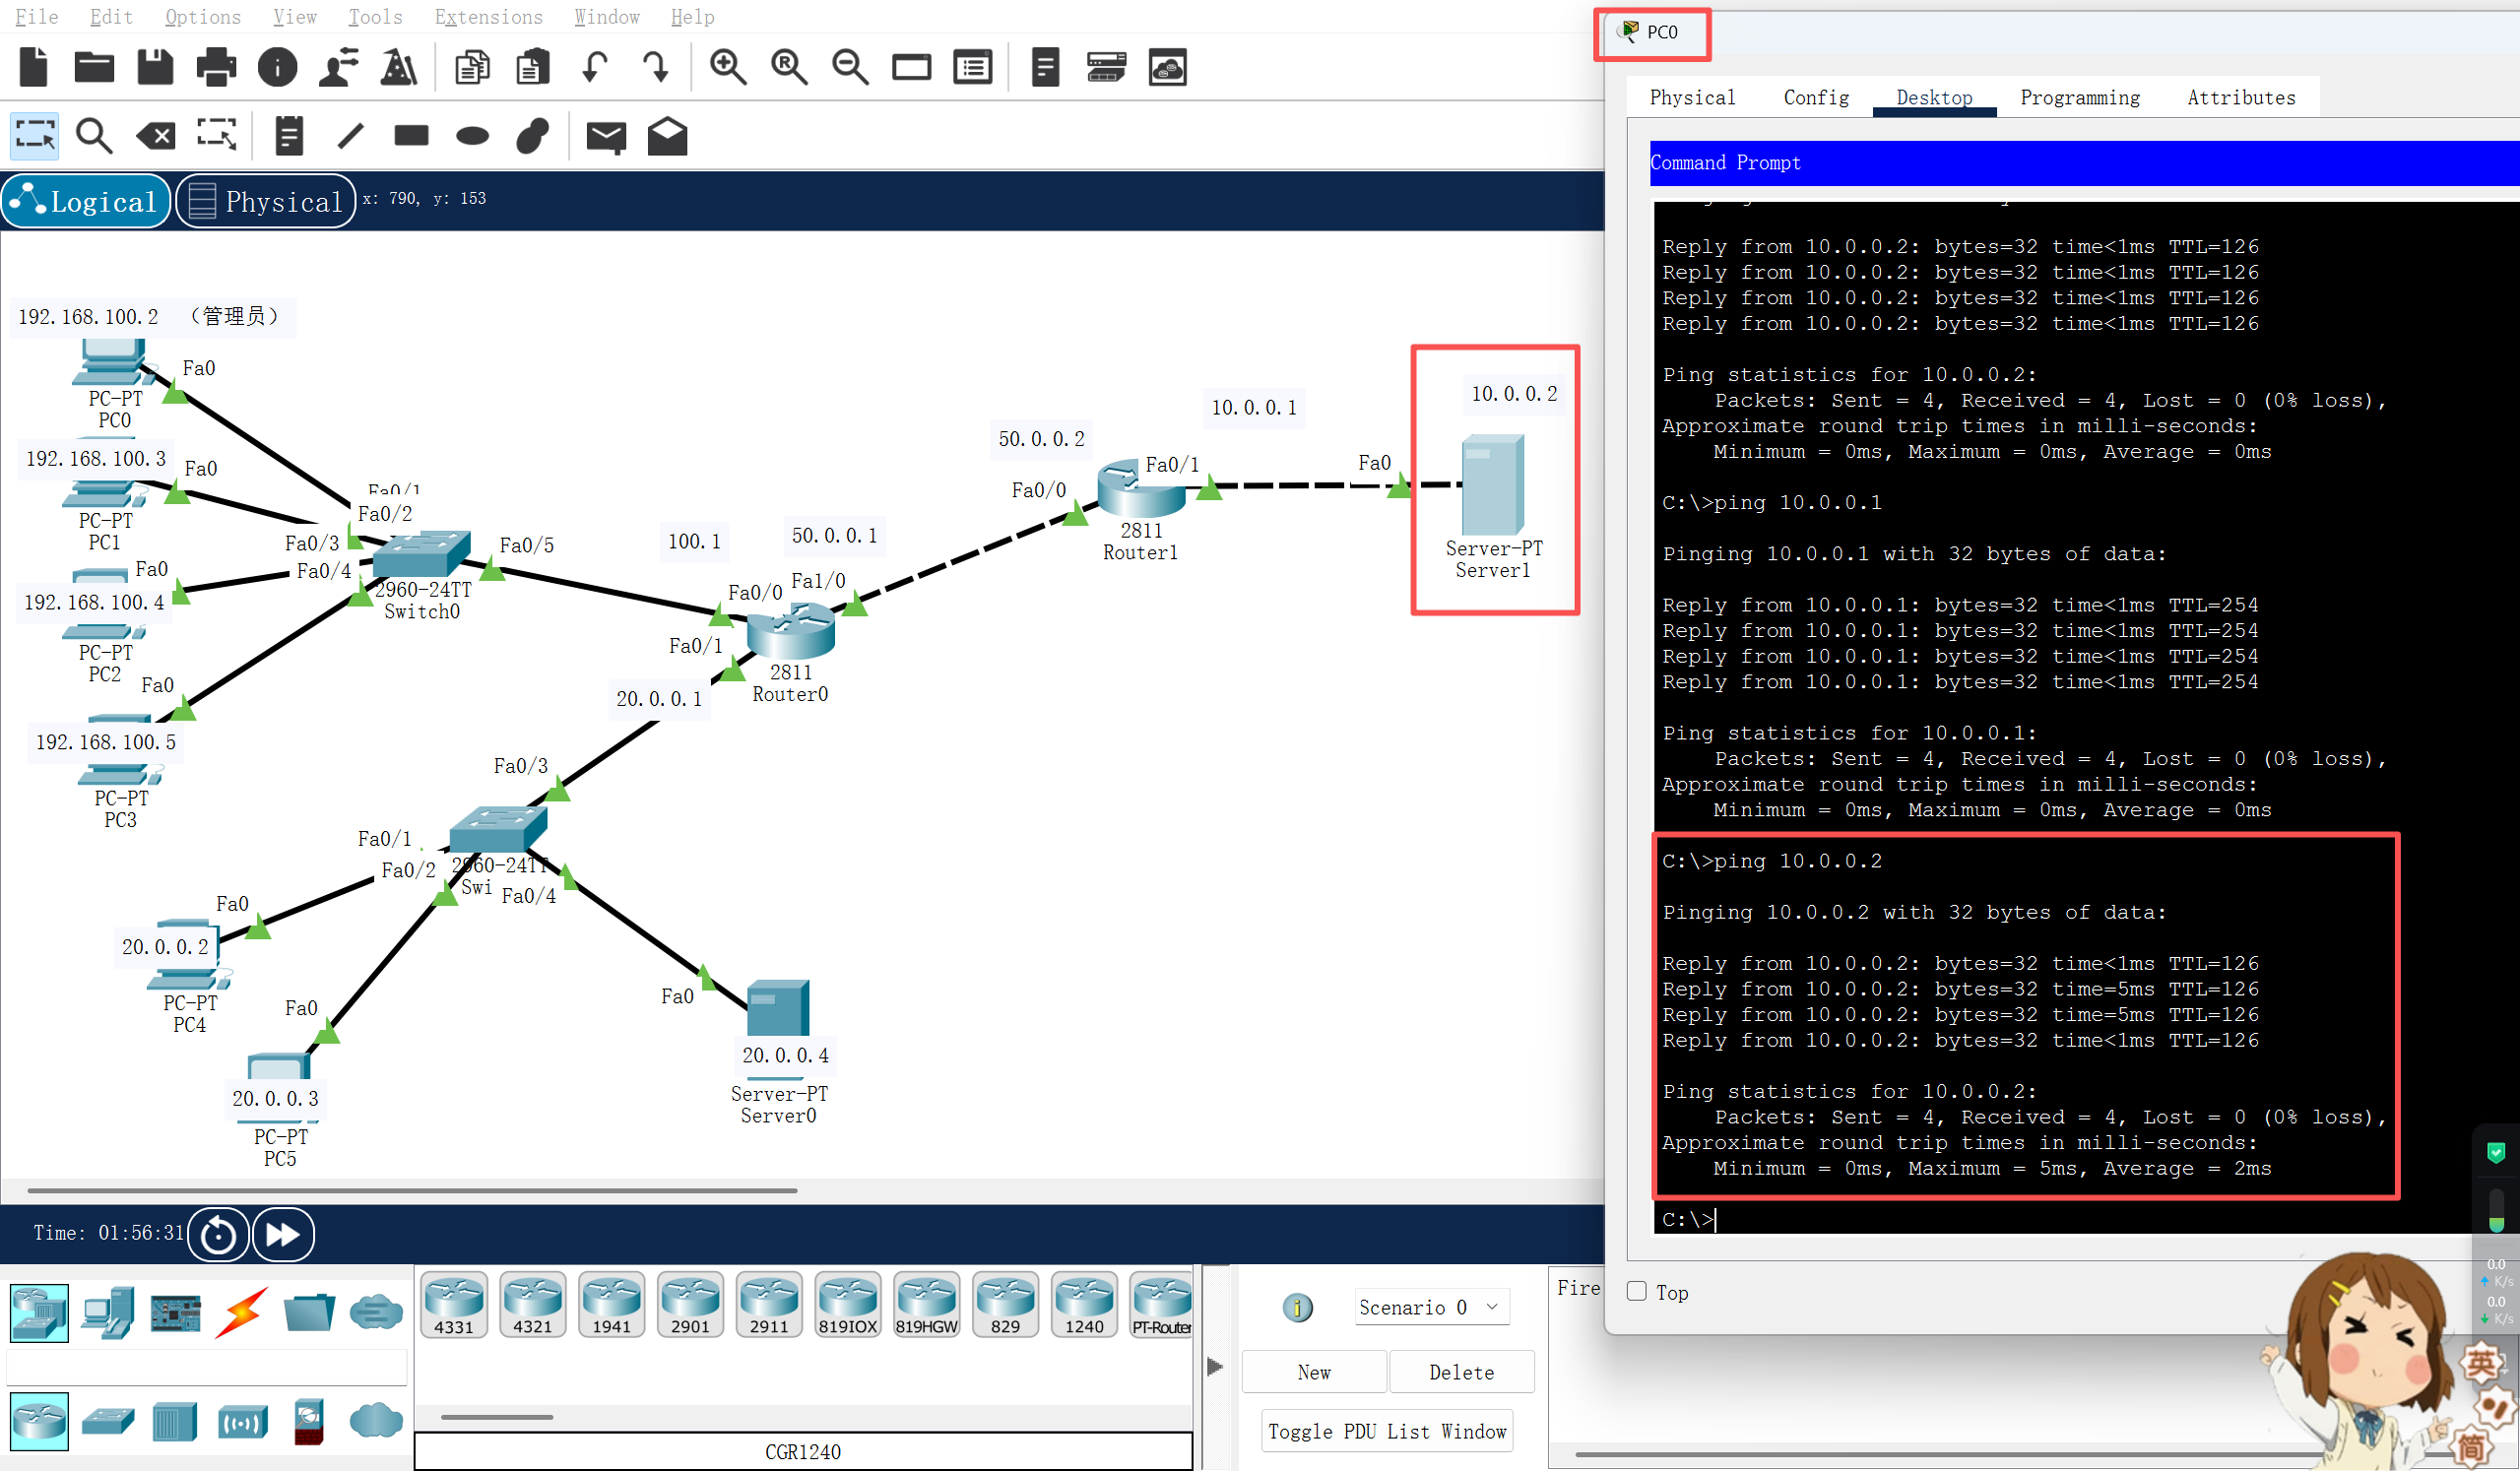
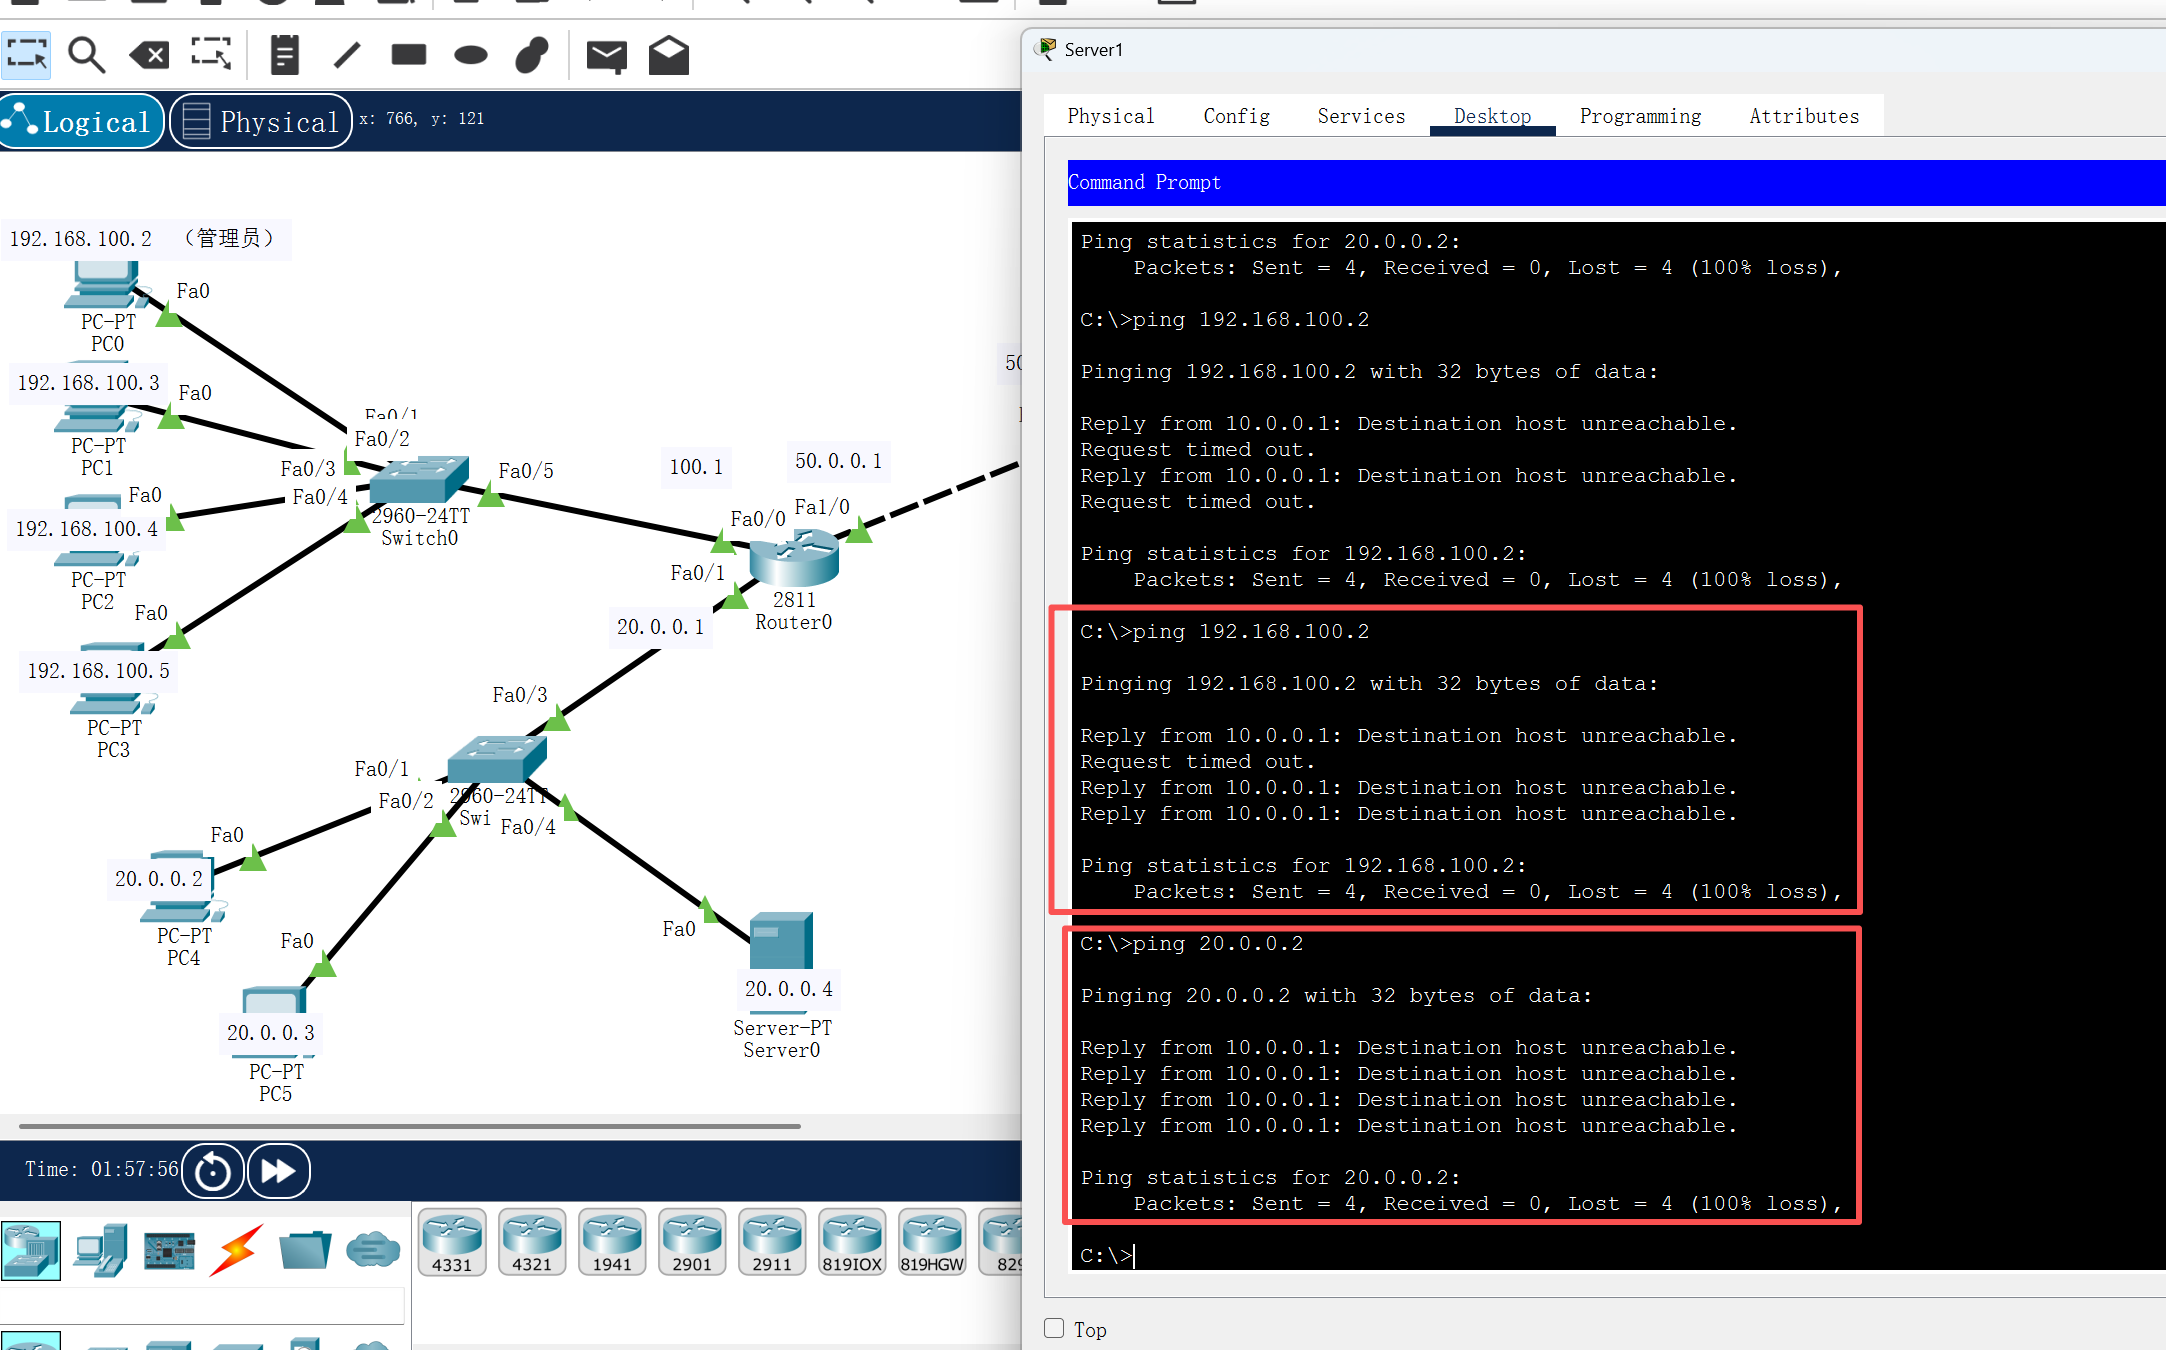
接下来配置只有PC0(192.168.100.2(管理员))可以远程登录路由器。
在Router0上设置
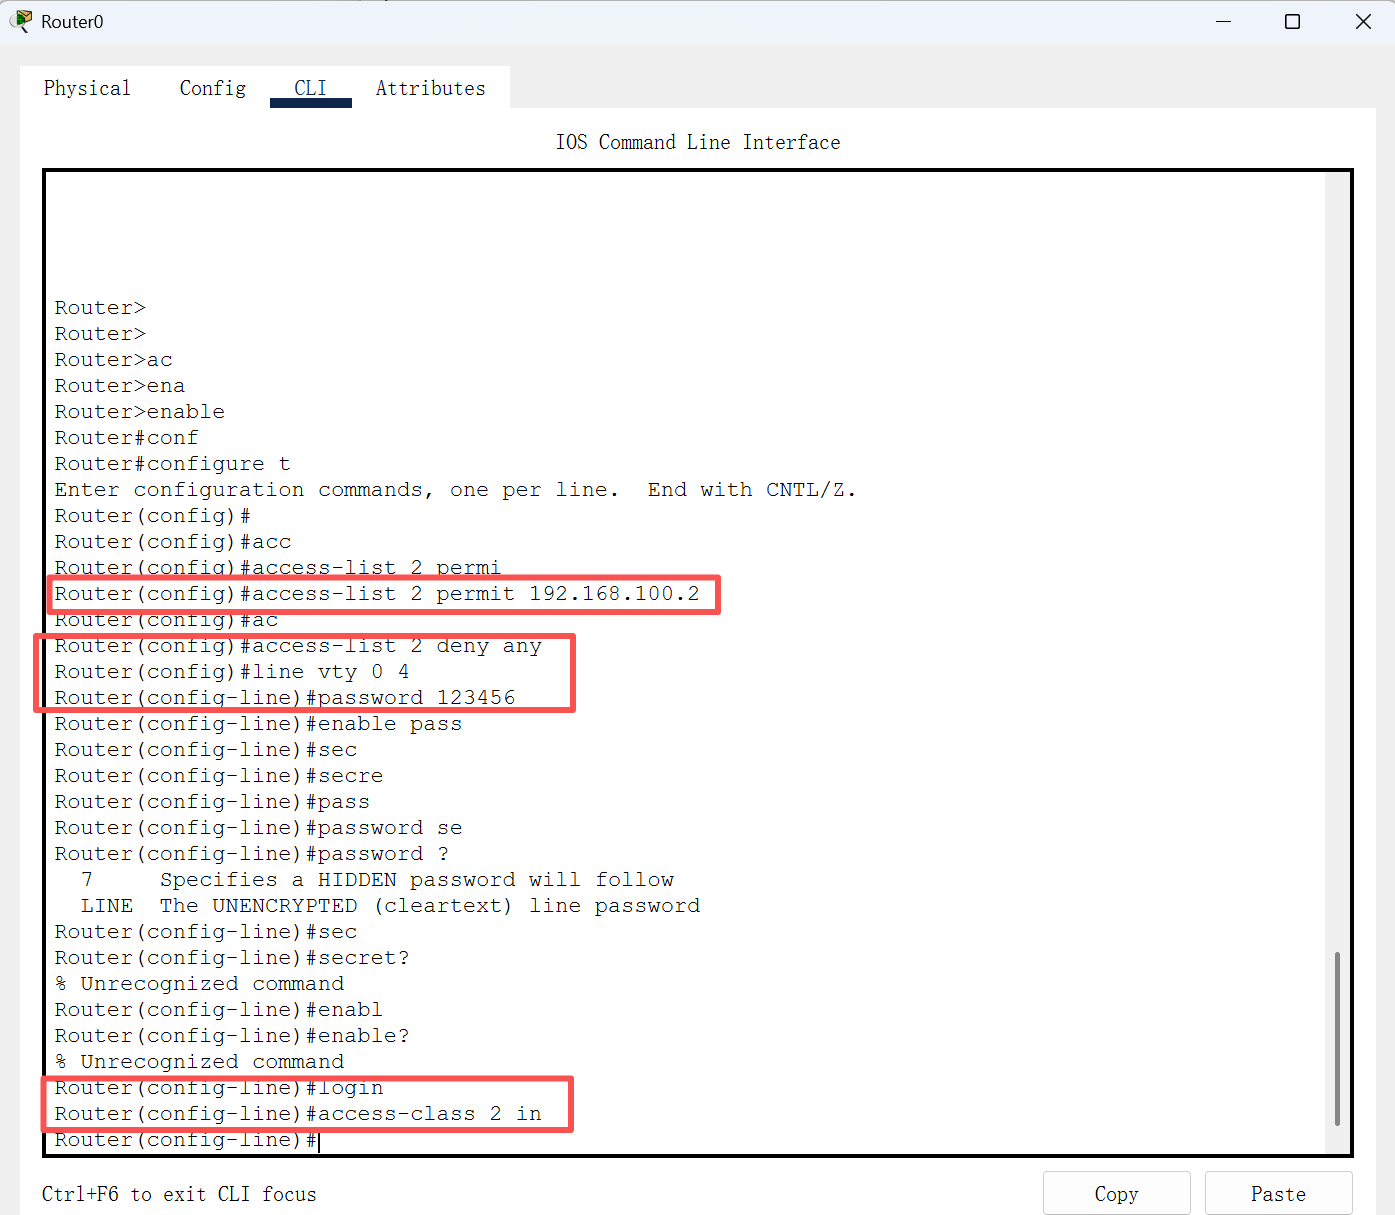
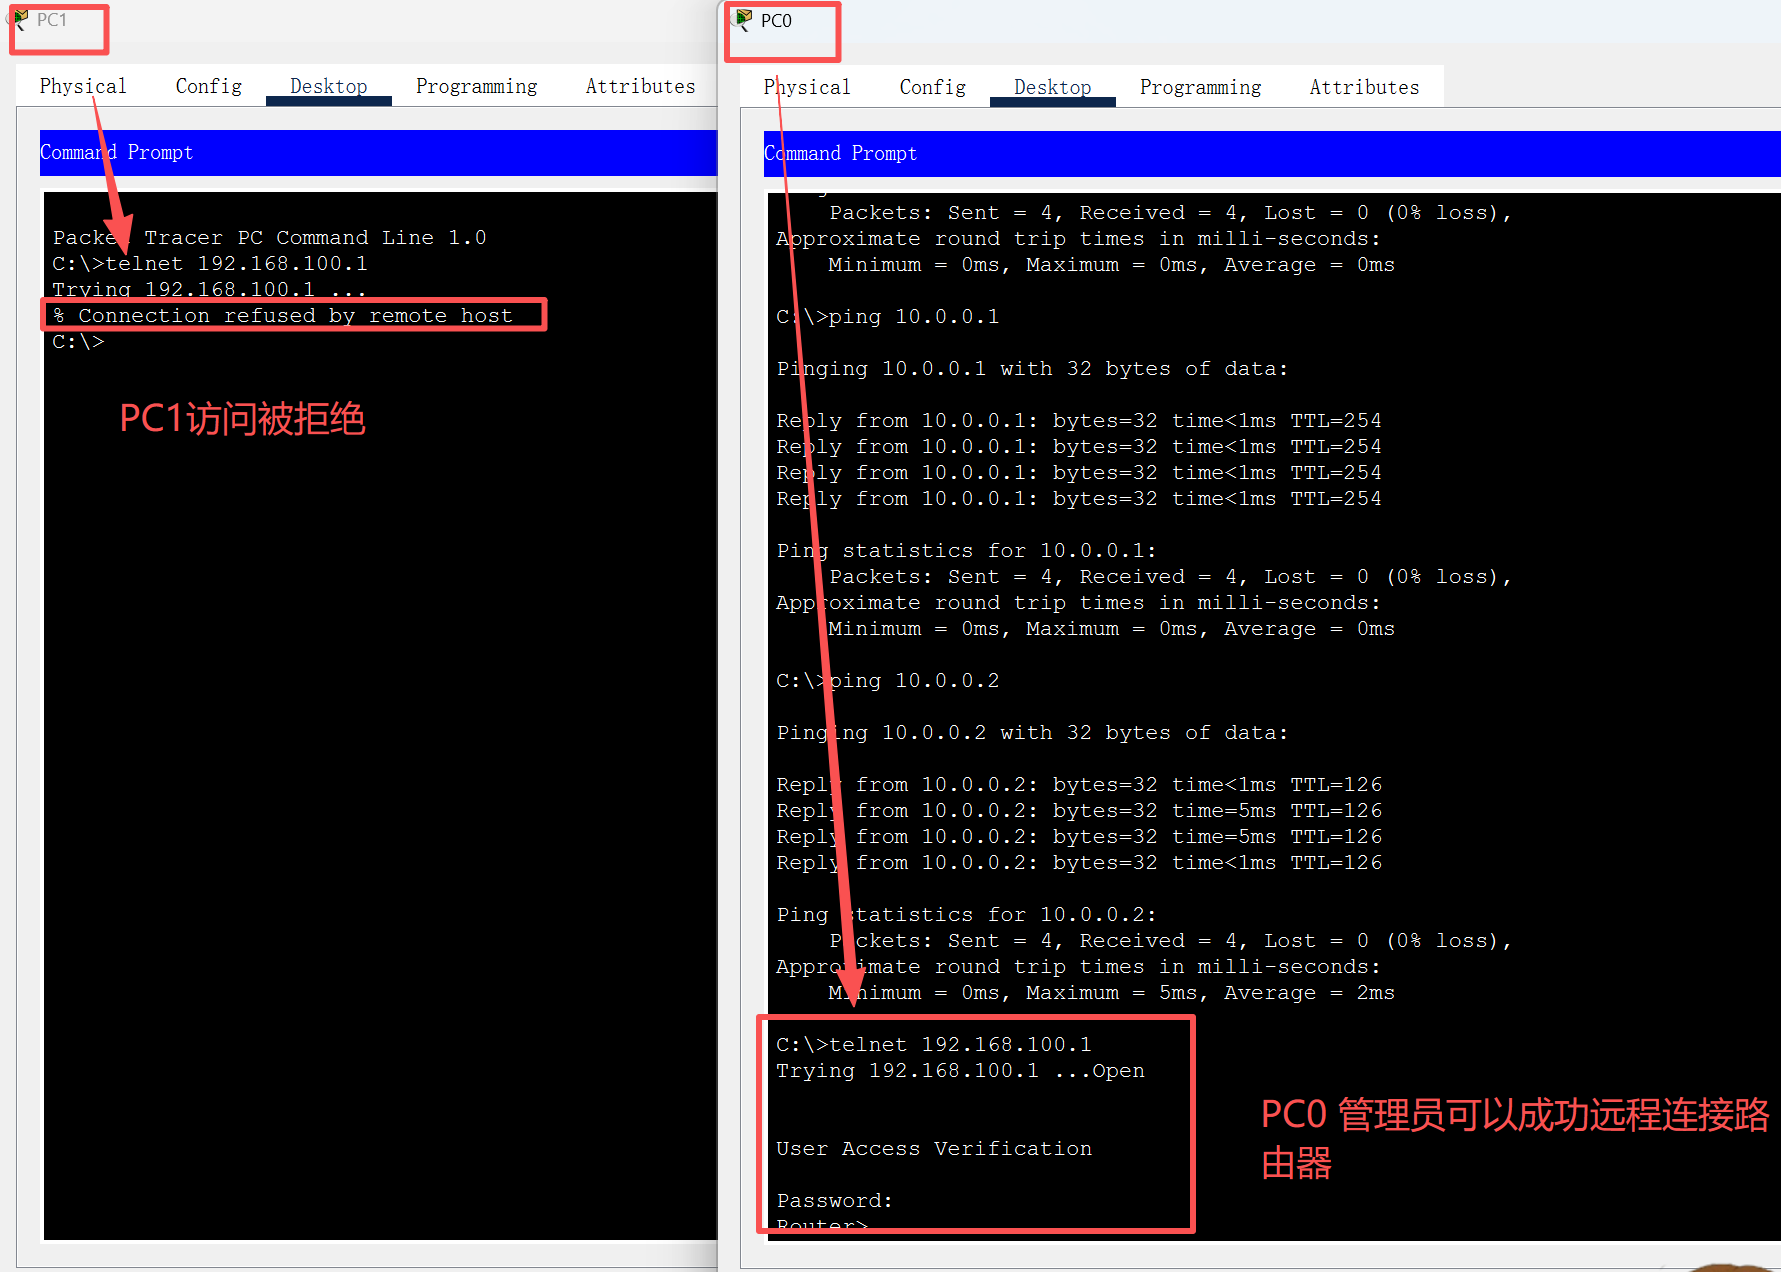
分别使用管理员PC与其余PC远程登录Router0