漏洞名称:MongoDB Zlib 信息泄露漏洞(CVE-2025-14847)
风险等级:
严重
漏洞描述:
MongoDB 是一款由 MongoDB, Inc. 开发和维护的开源 NoSQL 文档型数据库,广泛应用于 Web 应用、移动应用及大数据场景。MongoDB Server 作为其核心服务端组件,负责数据存储、查询处理及网络通信等关键功能。
该漏洞源于 MongoDB Server 在启用 Zlib 压缩协议的情况下,处理 Zlib 压缩协议头时对长度字段校验缺失,导致在特定条件下解压逻辑会读取未初始化的堆内存区域。攻击者无需认证即可通过精心构造的请求触发漏洞,可能导致敏感信息泄露,如内存中的凭据、会话信息或内部数据,从而获取 MongoDB Server 进程中的堆内存数据,对数据库系统的机密性造成威胁。目前该漏洞PoC和技术细节已在互联网上公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
FOFA自检语句:
app="MongoDB"
受影响版本:
8.2.0 <= MongoDB Server <= 8.2.2
8.0.0 <= MongoDB Server <= 8.0.16
7.0.0 <= MongoDB Server <= 7.0.27
6.0.0 <= MongoDB Server <= 6.0.26
5.0.0 <= MongoDB Server <= 5.0.31
4.4.0 <= MongoDB Server <= 4.4.29
MongoDB Server 4.2.* 所有版本
MongoDB Server 4.0.* 所有版本
MongoDB Server 3.6.* 所有版本
临时修复方案:
官方已发布安全更新,建议受影响用户立即升级至以下已修复版本:
MongoDB Server 8.2.3
MongoDB Server 8.0.17
MongoDB Server 7.0.28
MongoDB Server 6.0.27
MongoDB Server 5.0.32
MongoDB Server 4.4.30
漏洞检测工具:
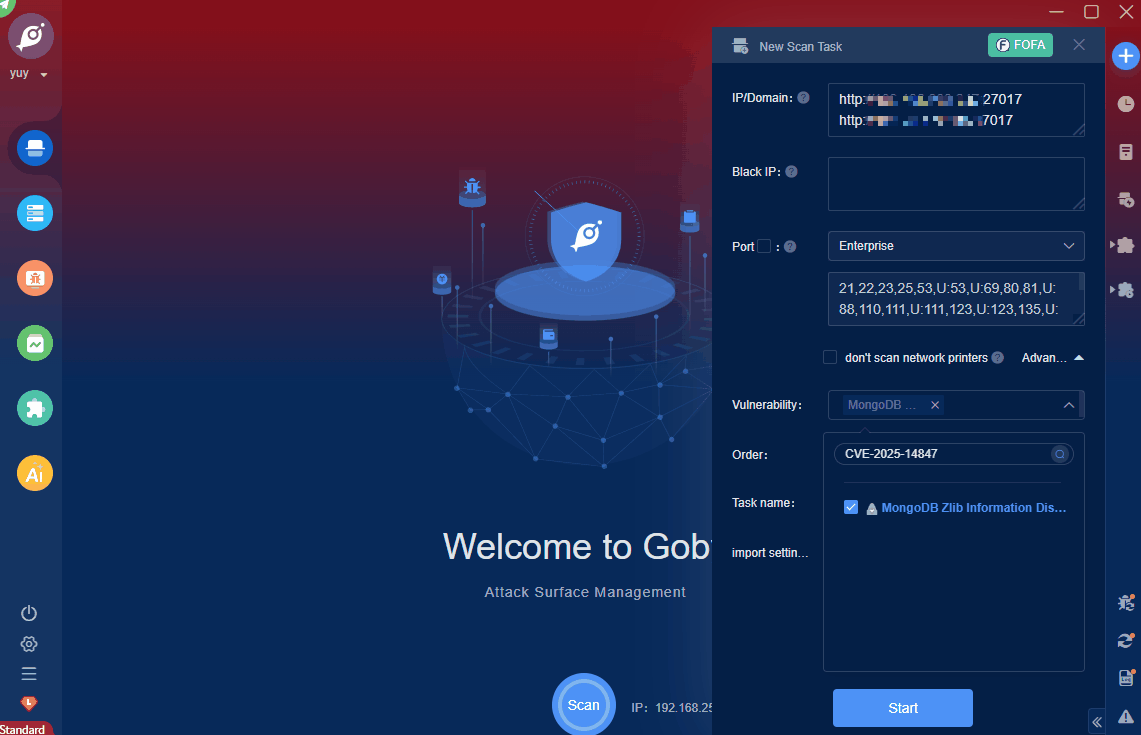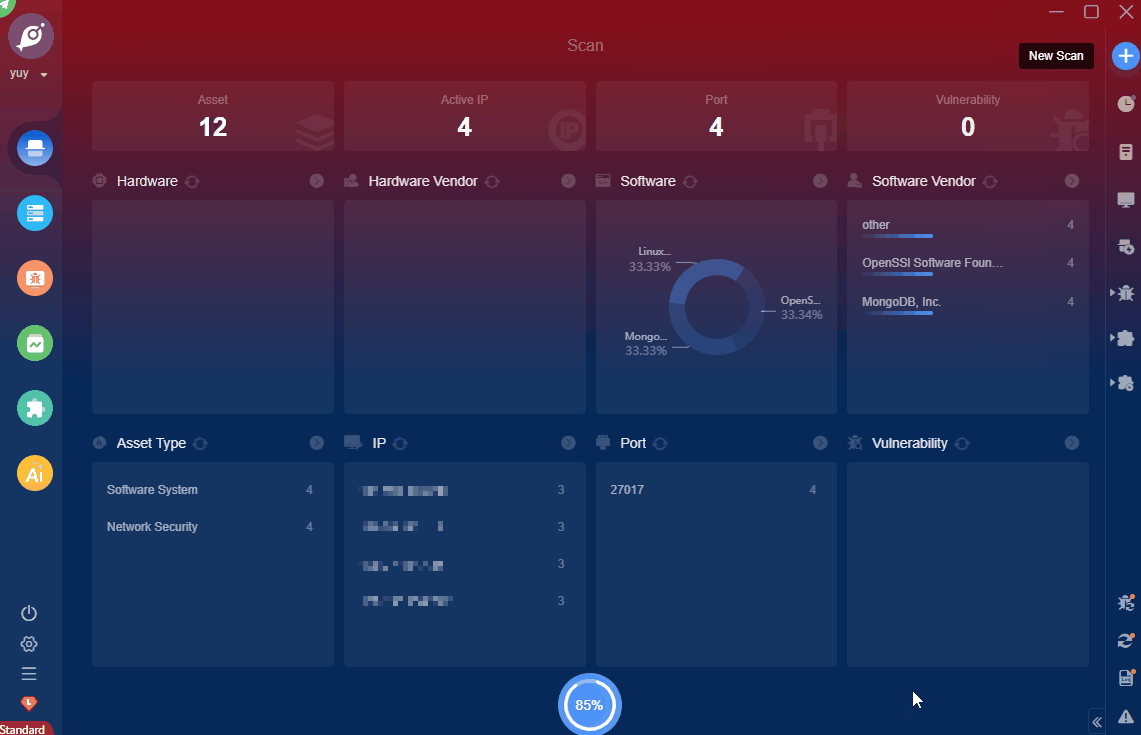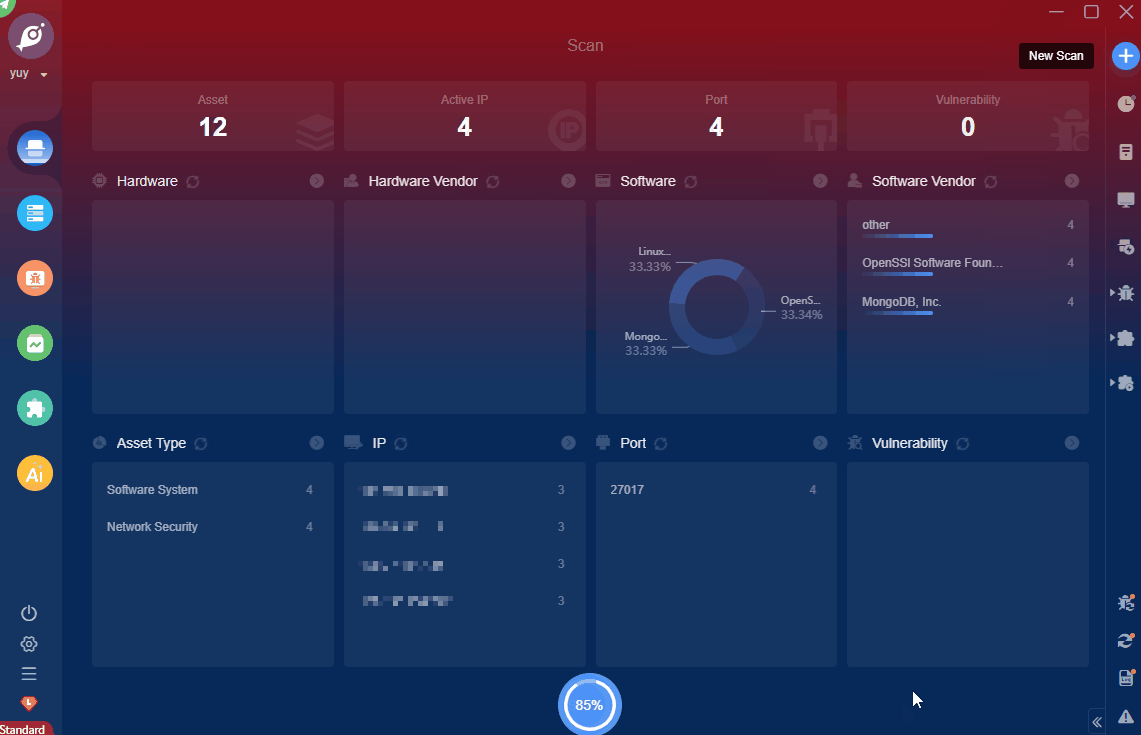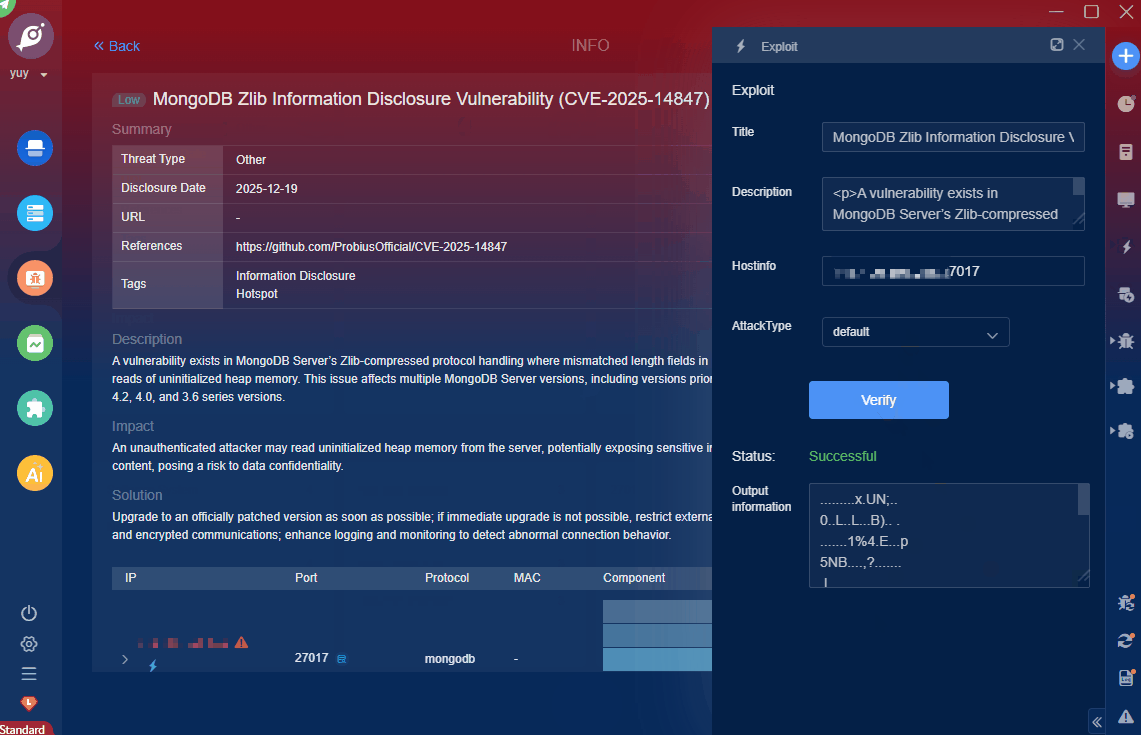
鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下: