利用网站的漏洞解锁OJ题目

发现一个在线OJ网站,找一些GESP题目来做一下,发现这个网站。
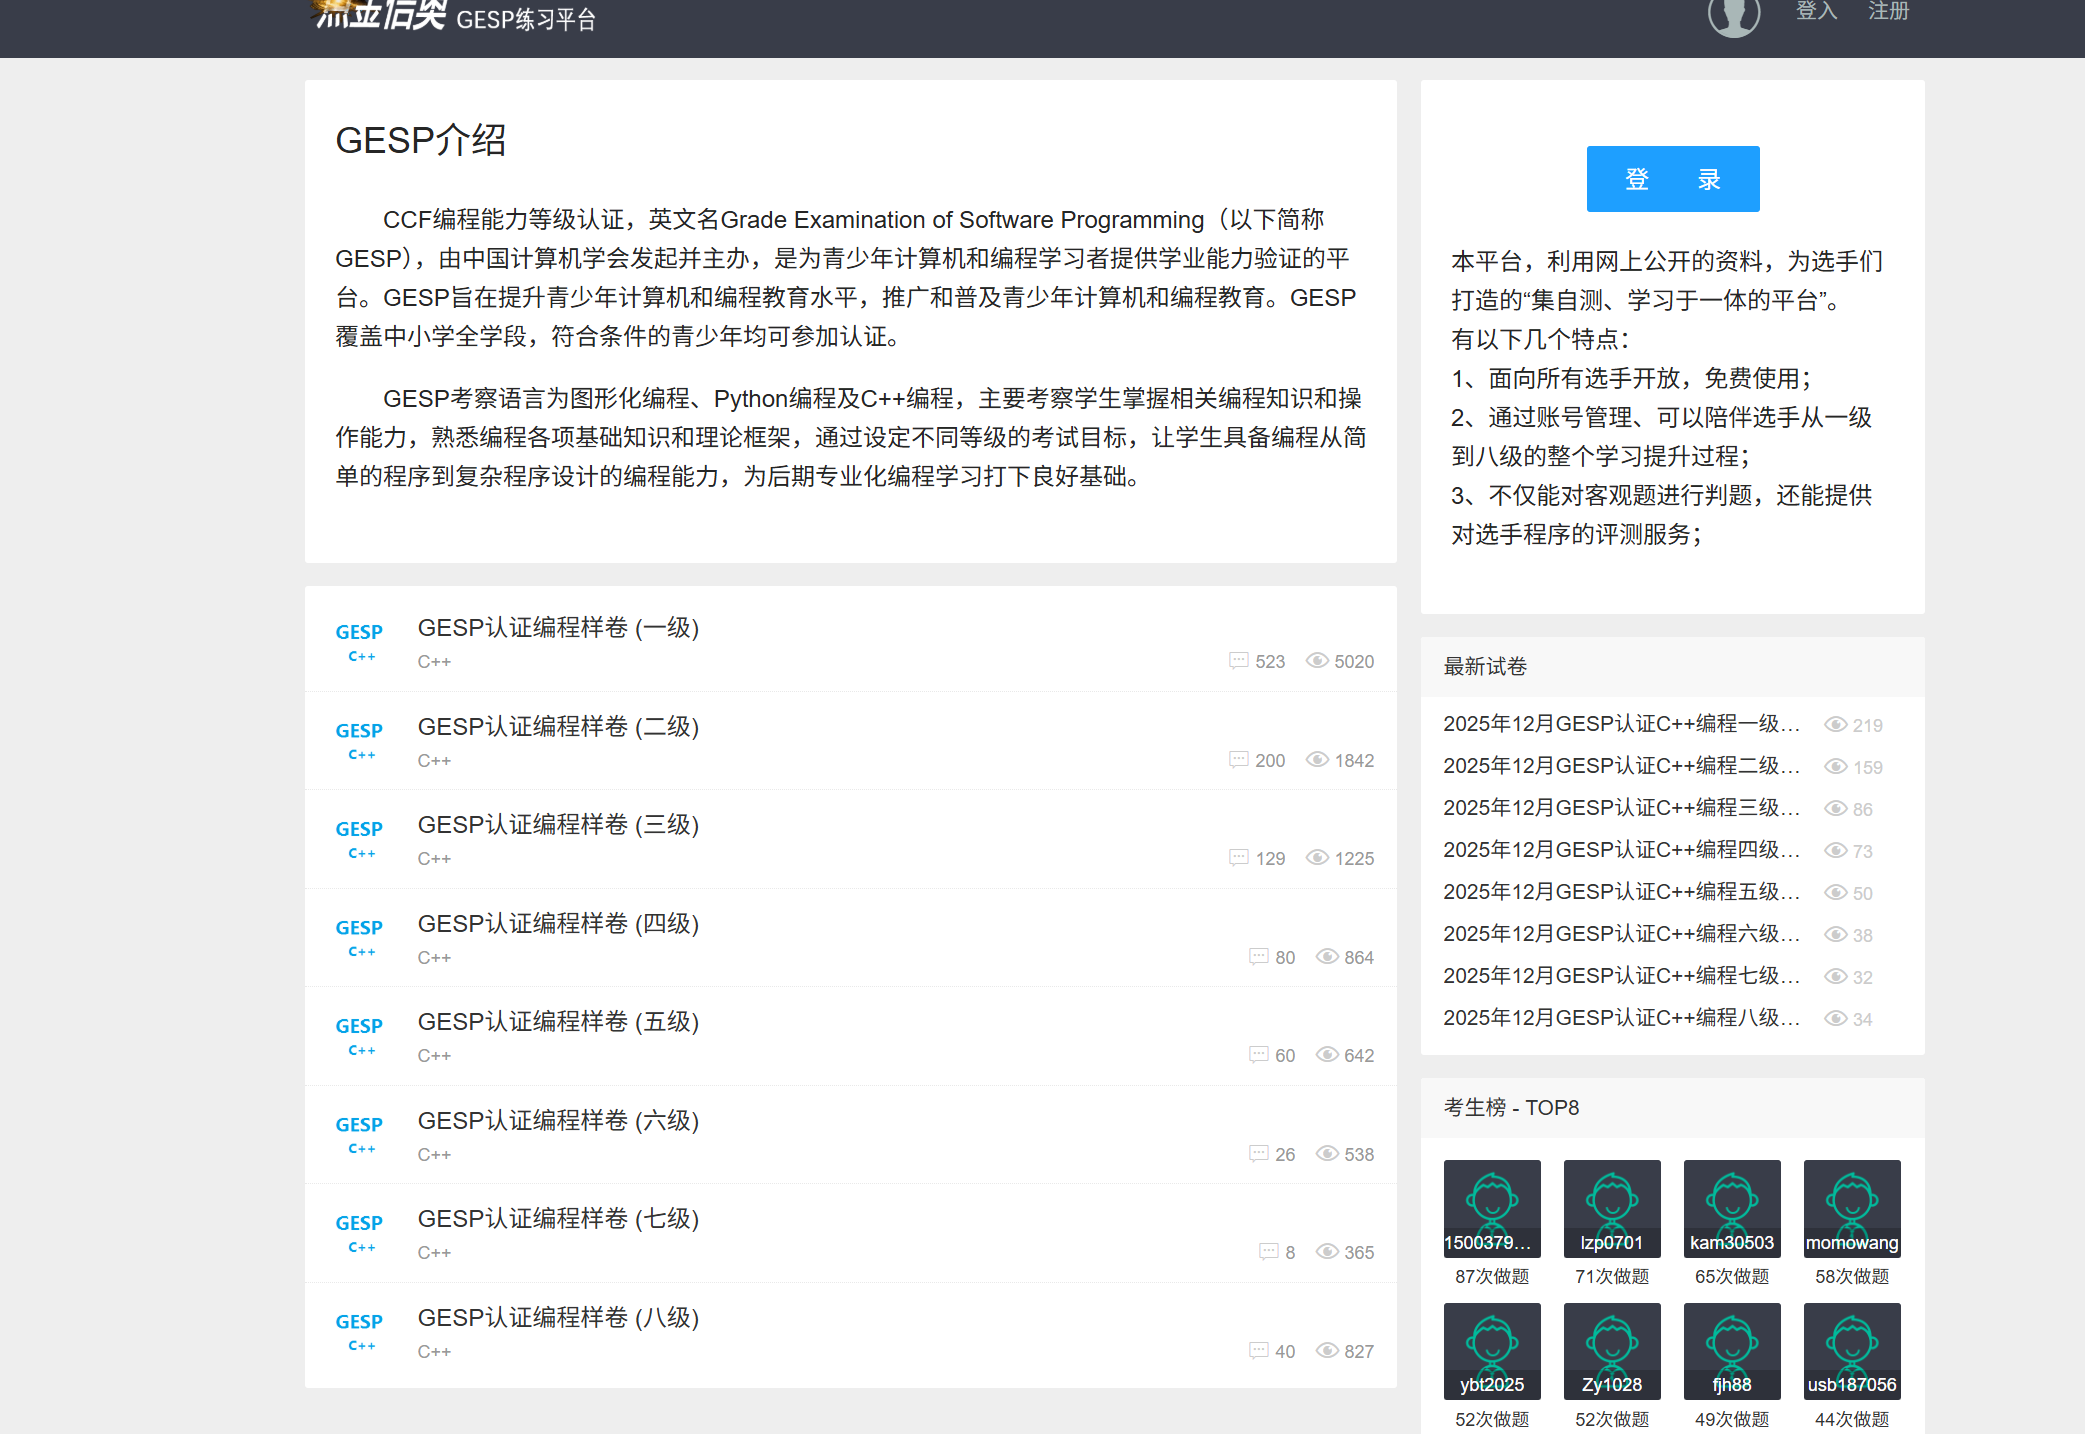
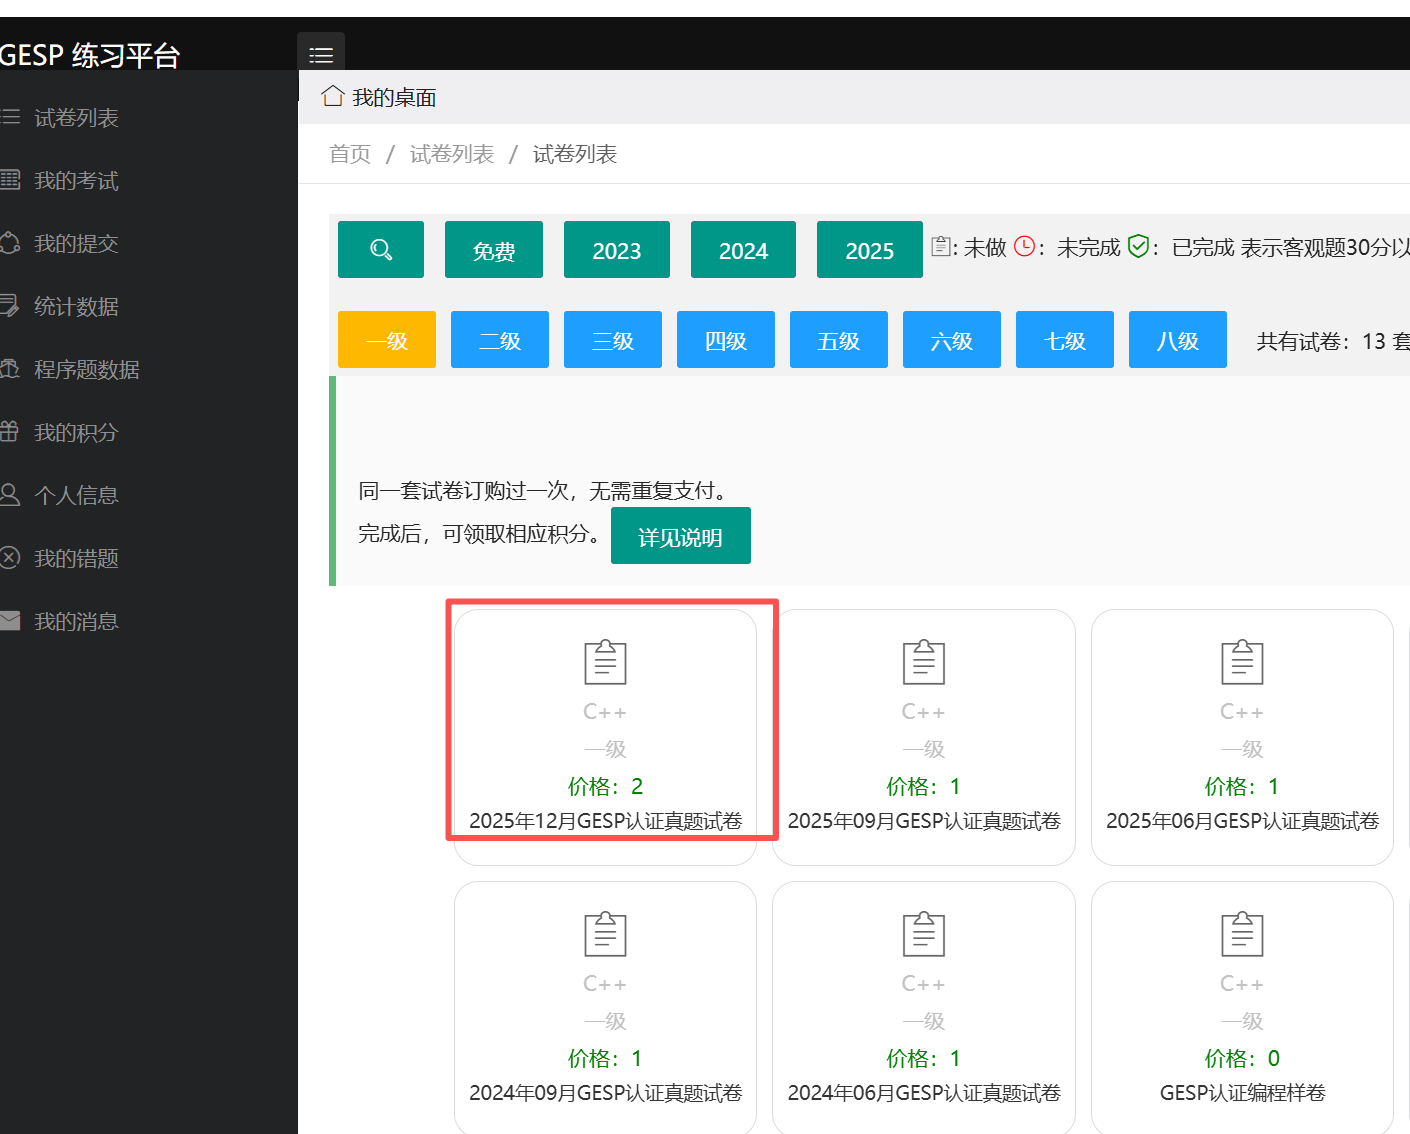
需要登录,注册一个账号密码,登录网站后,如下:
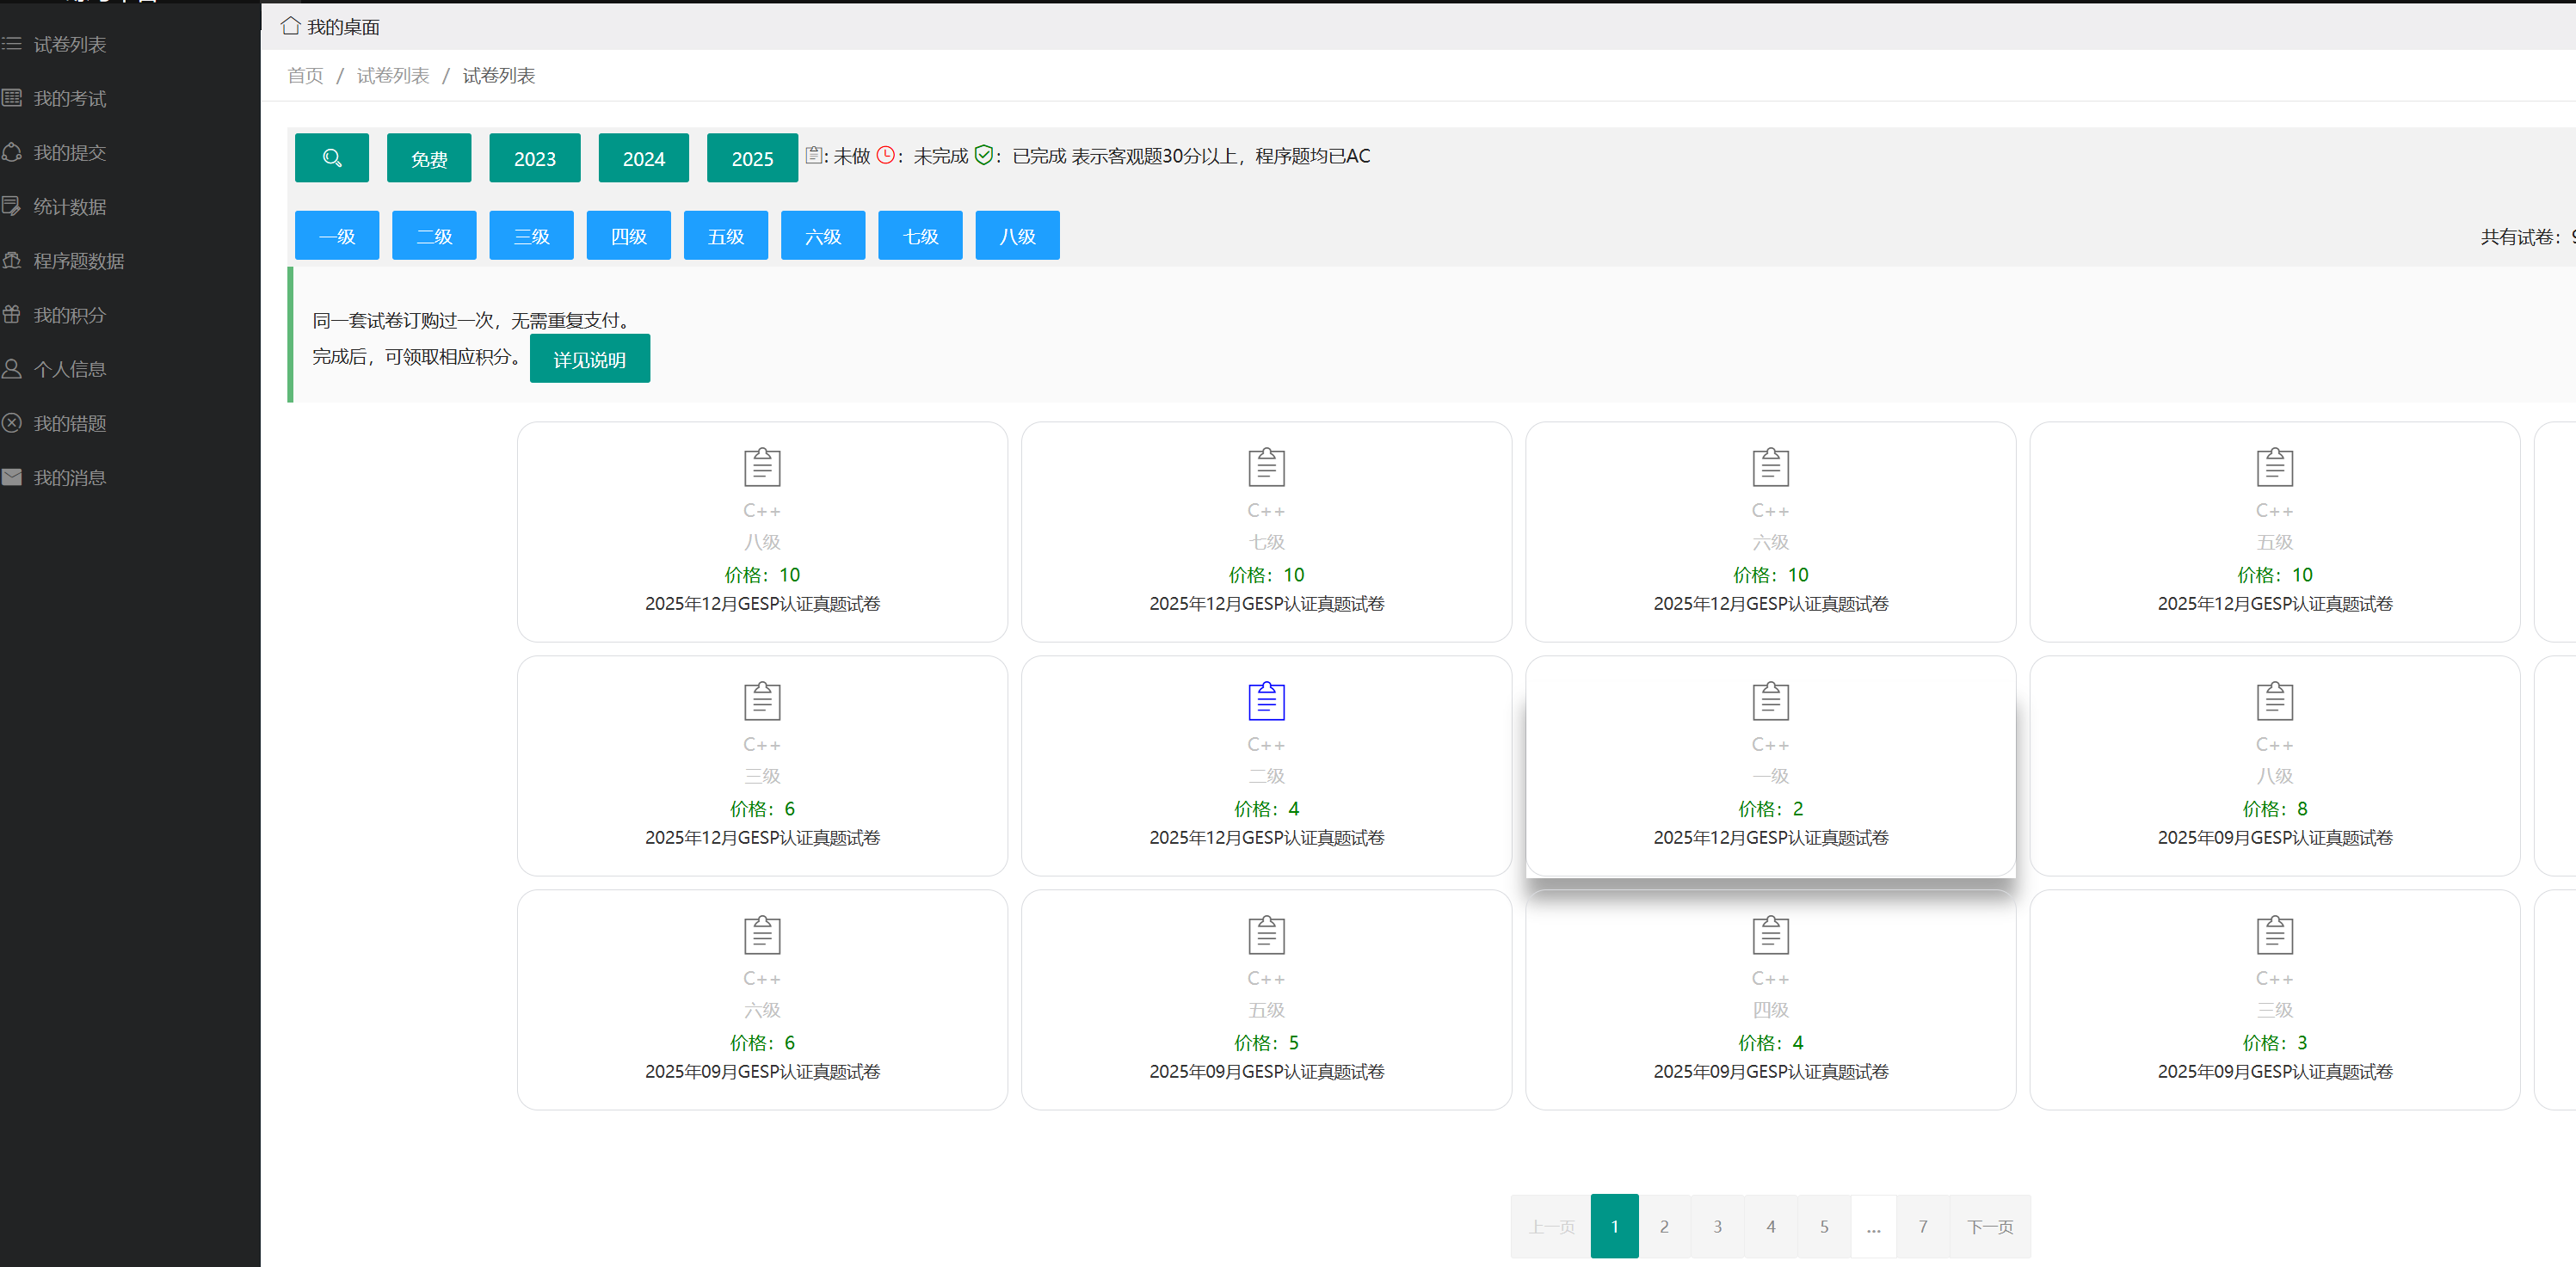
发现是有价格的,所以点击一级选项。
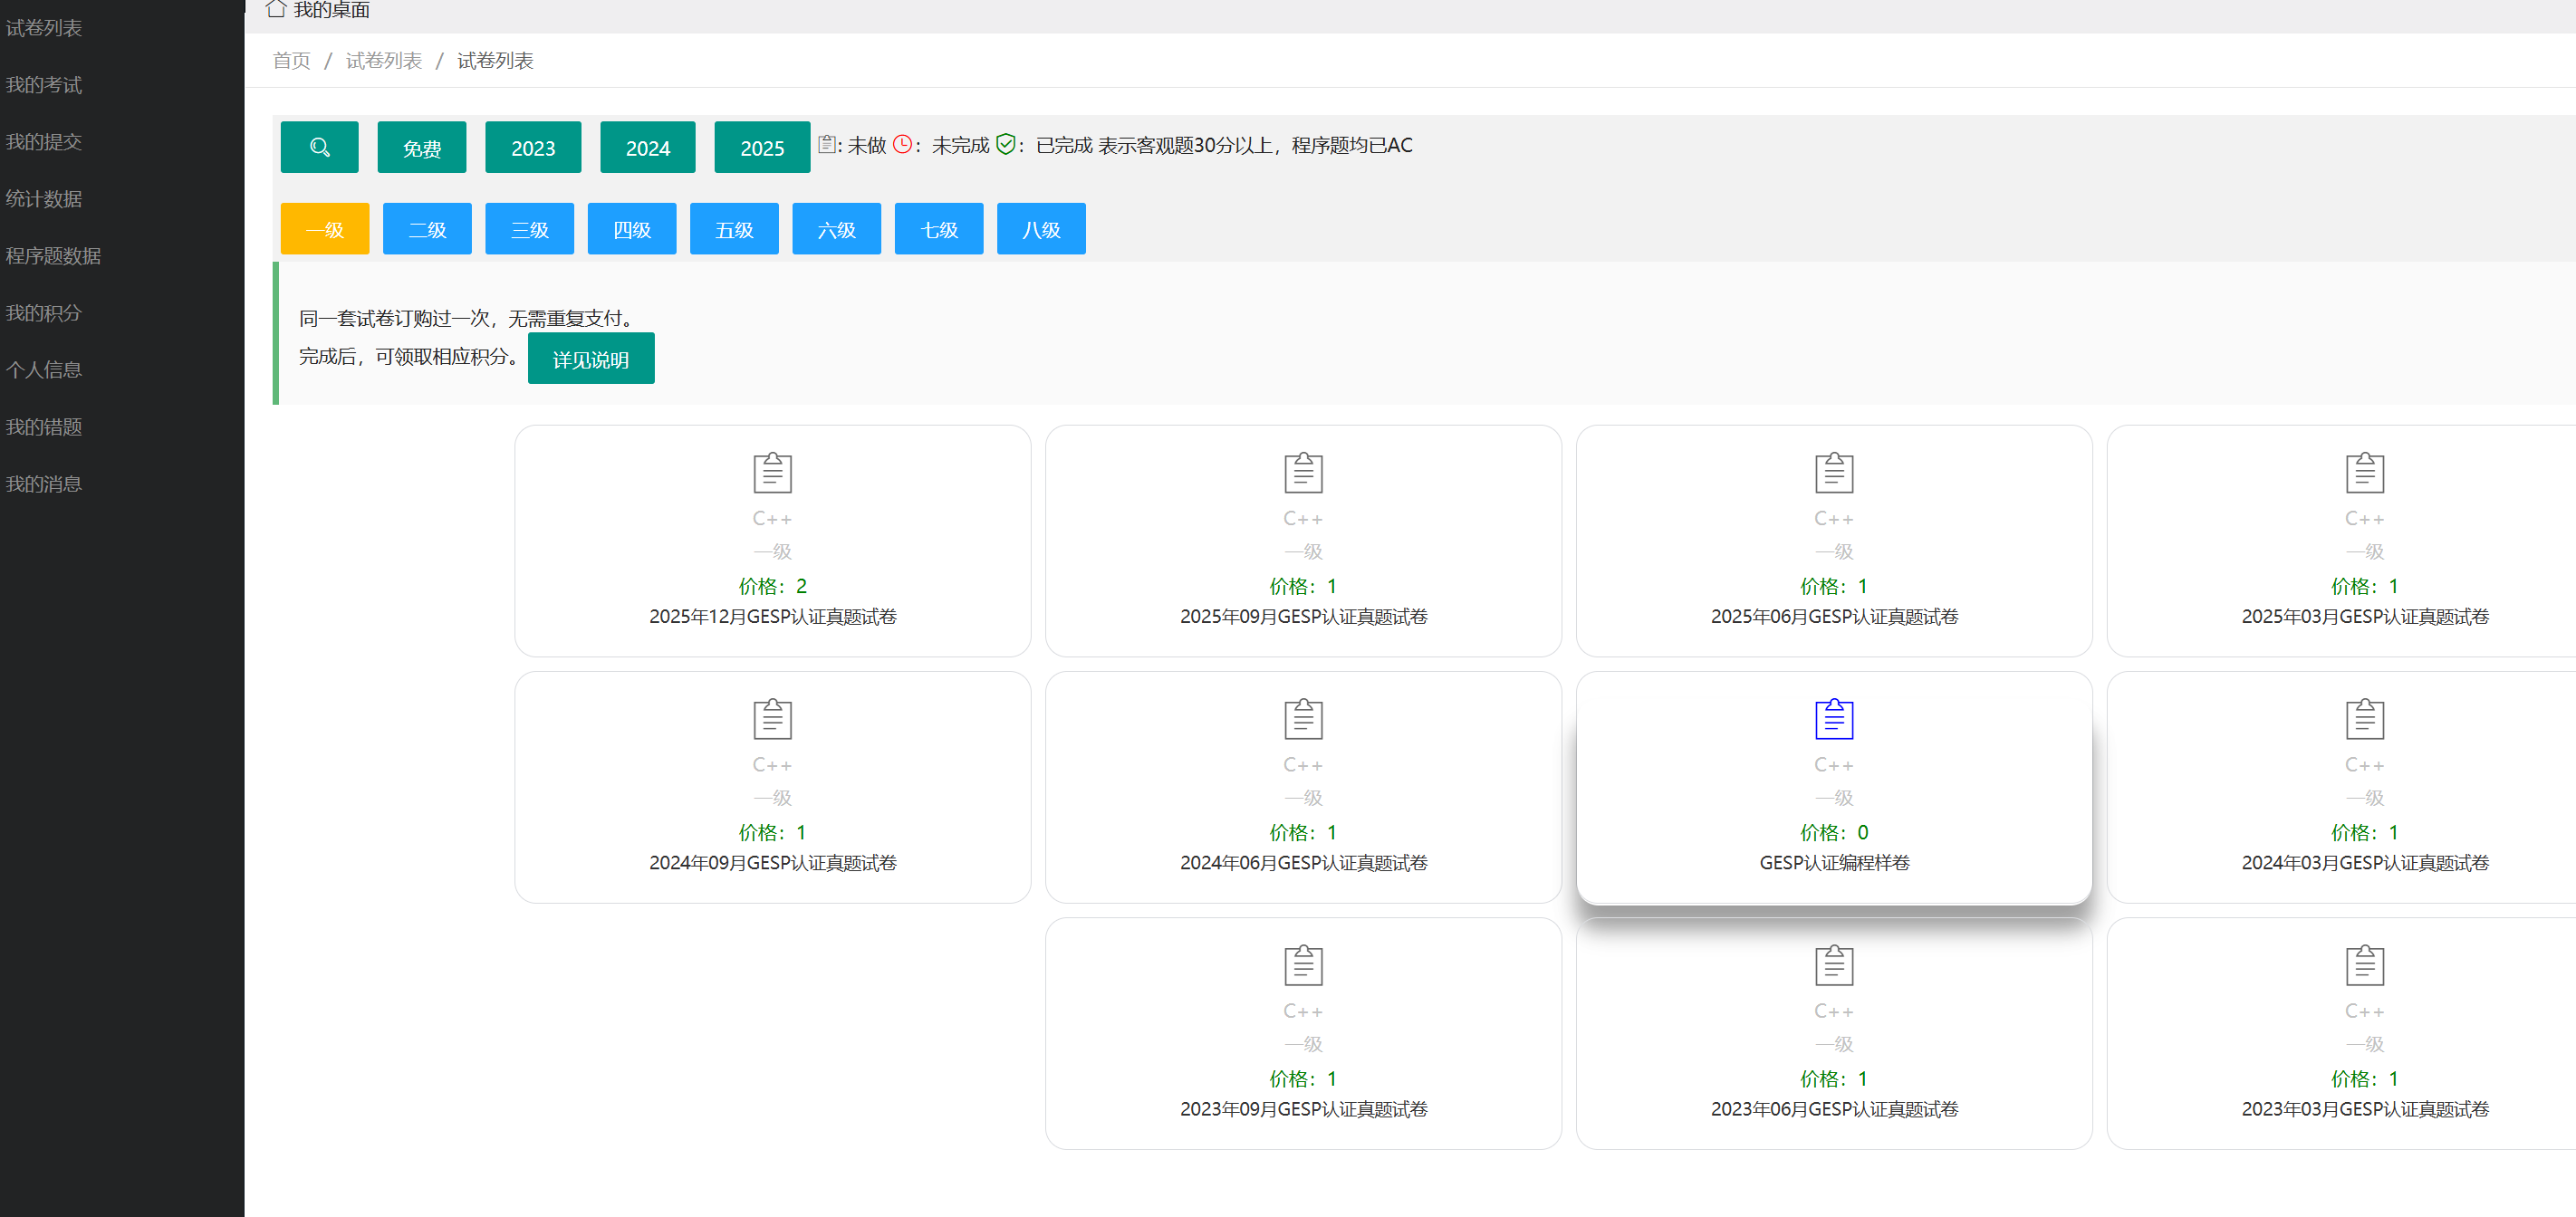
使用burp suite抓包查看。
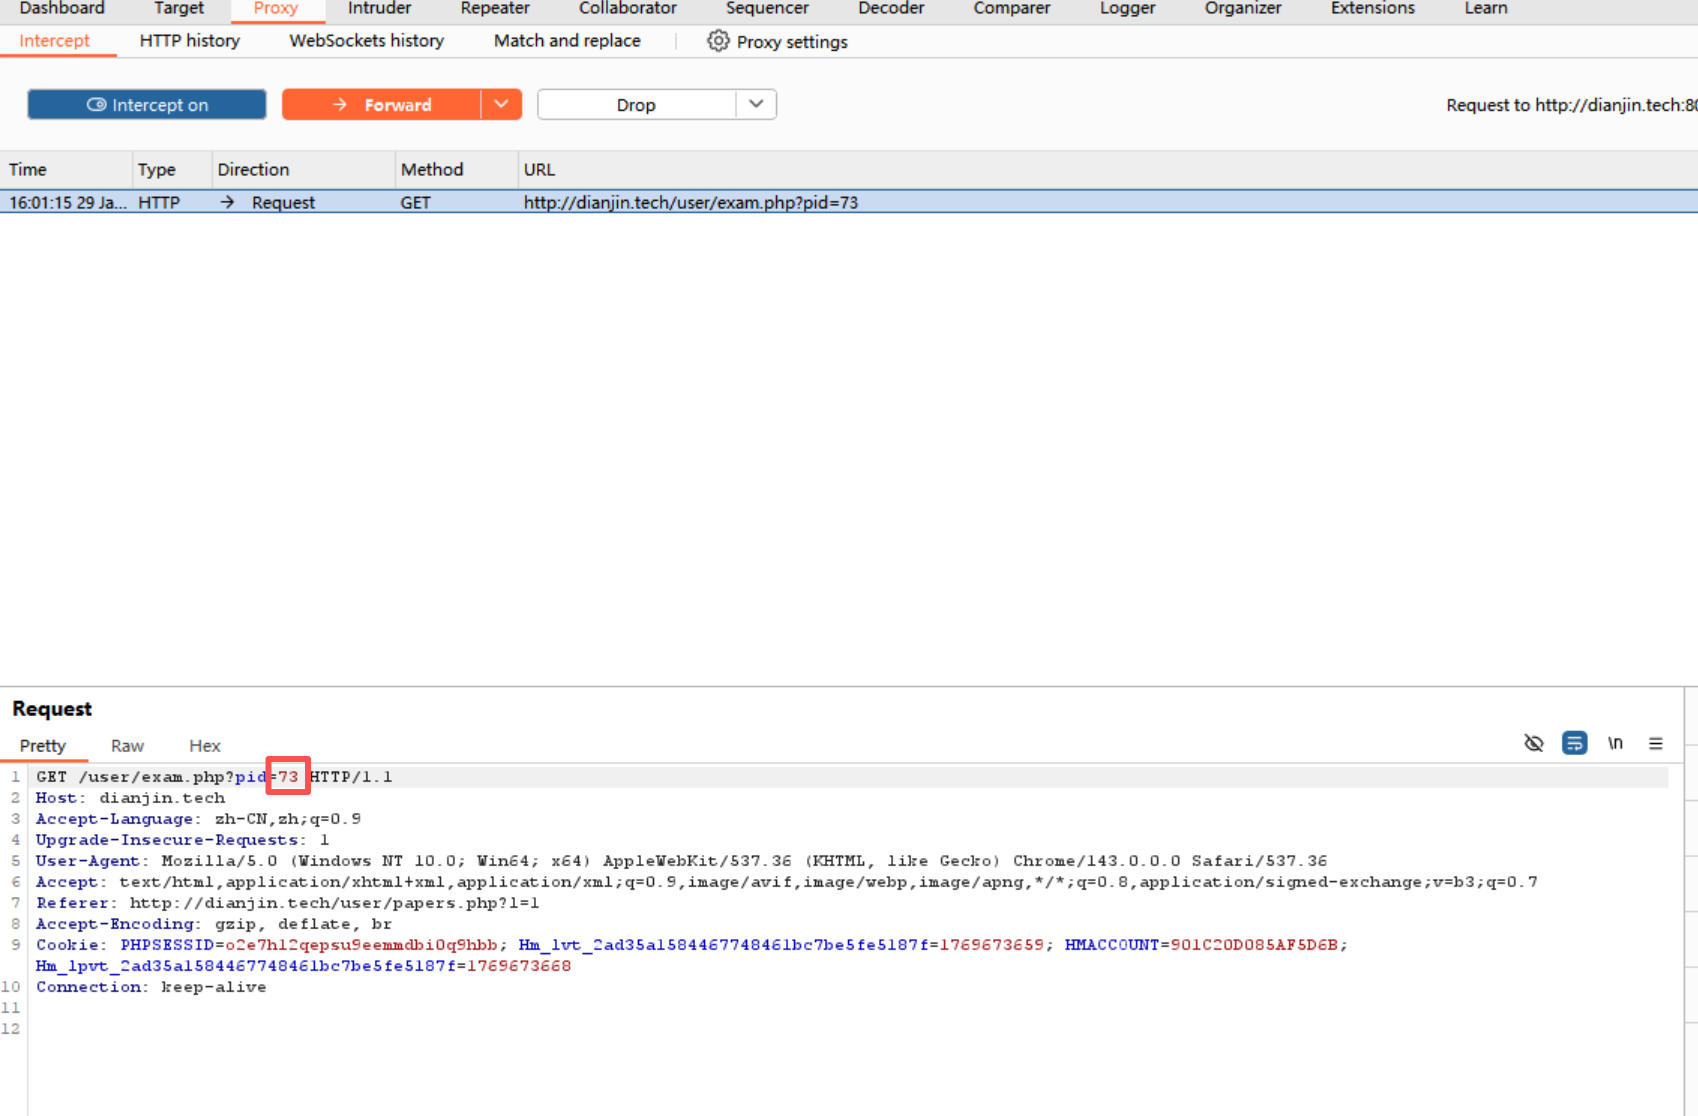
发现免费的这个样题的pid=73.所以想到一个方法,能不能用免费的这个访问越过权限直接访问其他的题目呢?首先要查找到其他的题目的pid。所以点击一个题目获取pid。
继续抓包查看:
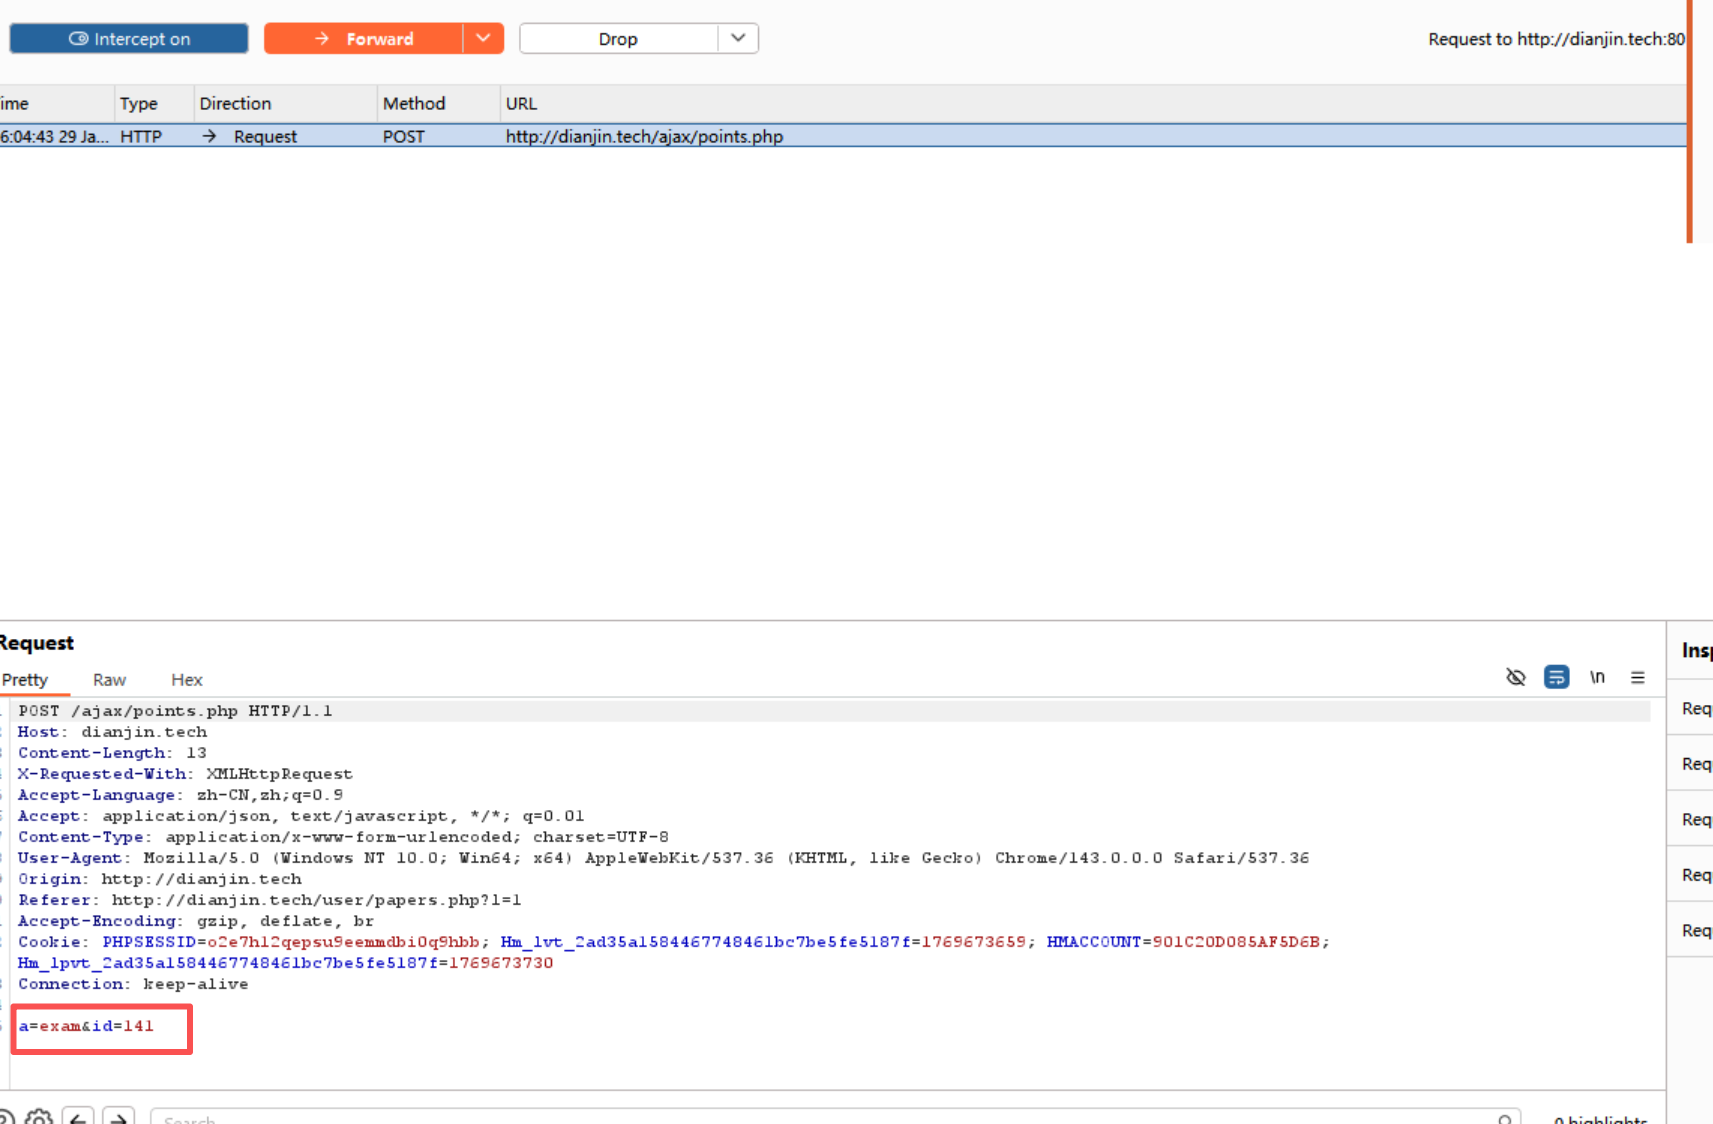
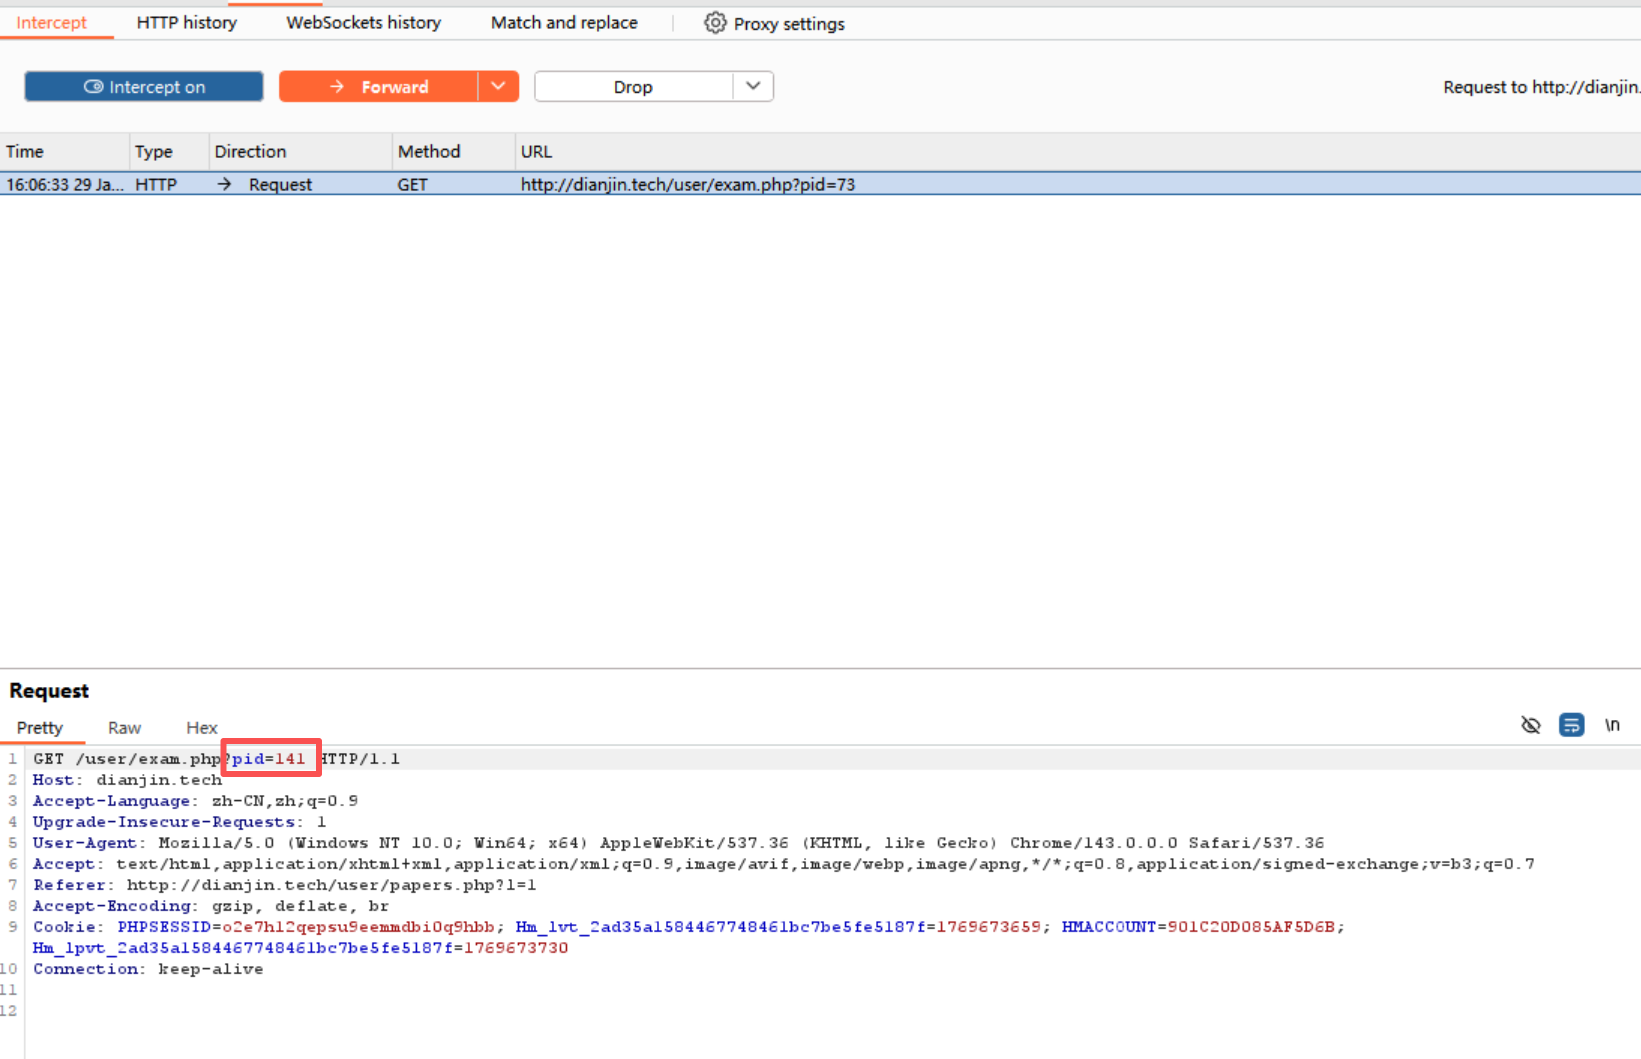
发现一个id=141.再访问一下免费的样题的链接,修改pid=141看看效果。
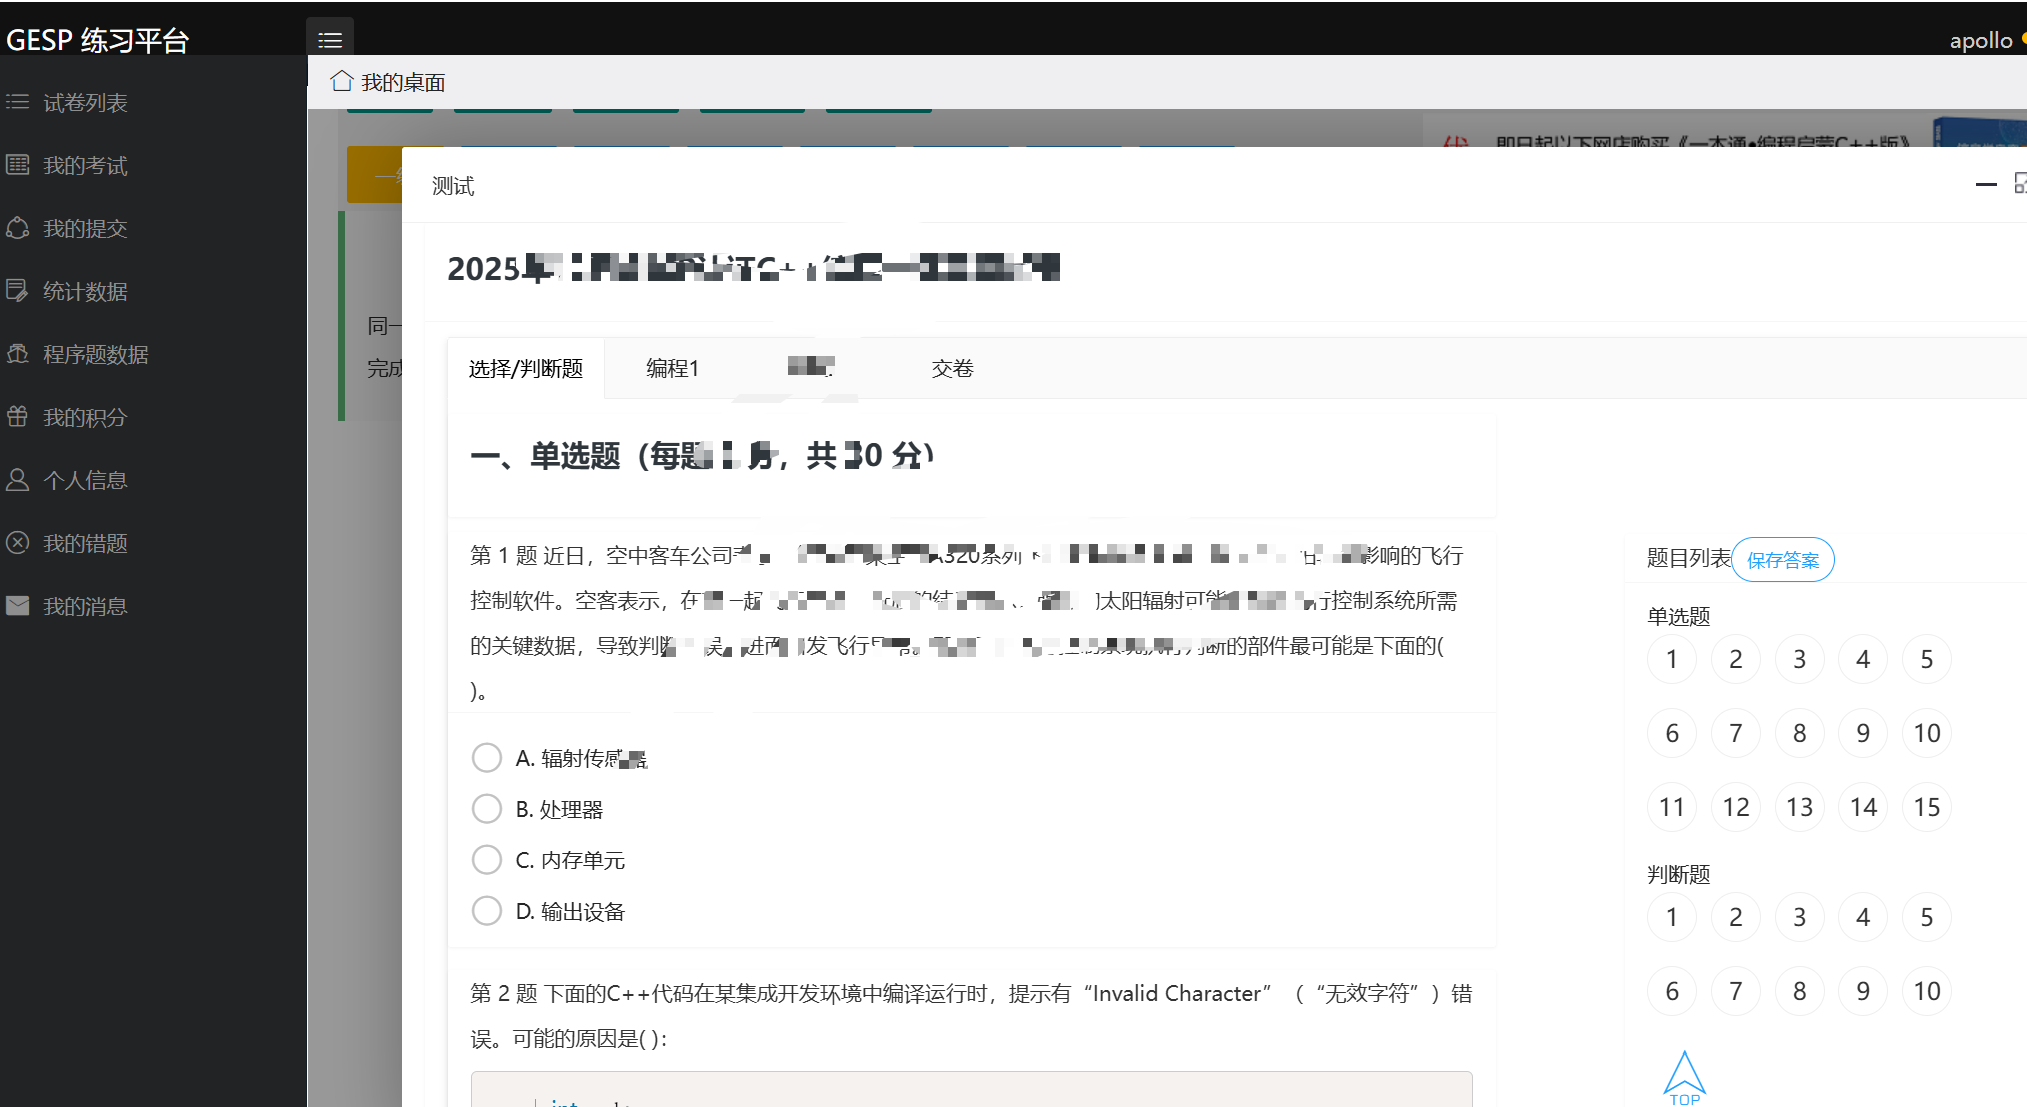
发现可以成功访问题目。大功告成:
,这就是我一个懂一点点编程的,一瓶子不满半瓶子咣当的安全小白的一点心得 哈哈哈。拿下之后非常的开心,分享大家。

相关推荐
自由彩虹1 天前
靶场通关15--bossplayersctf
linux·服务器·网络·安全·web安全·网络安全
武雄(小星Ai)1 天前
Cursor市场Claude Code扩展被植入SSH后门:一次供应链投毒的完整拆解与自查手册
安全·网络安全·供应链攻击
~央千澈~1 天前
优雅草新产品2026 年 10 月 31 日公测完毕v1.0.0 优雅草人机盾正式运营上线
安全·网络安全·安全防御
山川绿水1 天前
DeepSeek-DSH安装报错[deploy] 命令失败:npx -y pnpm install --prefer-offline
人工智能·网络安全
中云DDoS CC防护蔡蔡2 天前
DDOS和CC攻击谁更可怕
运维·服务器·经验分享·网络安全·ddos
leagsoft_10032 天前
勒索病毒扩散控制深度解析:四大扩散路径、主流方案局限与联软科技差异化实践
网络安全·零信任·内网安全·勒索病毒·微隔离·防勒索·ad域安全
砚凝霜2 天前
保姆级 | CTF 命令执行 system($_POST[‘a‘]):直接传系统命令拿 flag(对比 eval)
web安全·网络安全
2501_915106322 天前
抓包抓到乱码或压缩字节怎么解析,TraceEagle五种查看模式和一键解码
网络协议·计算机网络·网络安全·ios·adb·https·udp
菩提小狗2 天前
每日安全情报报告 · 2026-10-30
网络安全·漏洞·cve·安全情报·每日安全
文章永久免费只为良心2 天前
Web应用安全与防护_第三章_日志文件包含_从一道 CTFshow 题目讲透「日志投毒型 LFI → RCE」:原理、时序陷阱与全变种攻防手册
android·网络安全·渗透测试·漏洞危害·漏洞描述·日志投毒·红队指南