标签:#凭据管理 #SMS #HashiCorp Vault 替代 #Secrets 管理 #等保二级 #零信任
一、为什么我们放弃了 HashiCorp Vault?
我们是一家 60 人规模的 SaaS 初创公司,业务涉及 HR、CRM、BI 等多个系统,后端依赖 MySQL、PostgreSQL、Redis、MongoDB、AWS IAM、阿里云 AccessKey 等数十种敏感凭据。
早期,我们采用 HashiCorp Vault 管理这些机密信息,理由很充分:
- 开源免费;
- 支持动态凭据;
- 社区活跃。
但随着团队扩张,问题逐渐暴露:
| 问题 | 具体表现 |
|---|---|
| 部署复杂 | 需维护 Raft 集群 + Consul 存储后端 + TLS 证书轮换 |
| 学习成本高 | 新员工需 1--2 周才能熟练使用 vault kv put 和 Policy |
| 无图形界面 | 权限配置靠手写 JSON,易出错且难审计 |
| 国产化不兼容 | 不支持国密算法,无法通过等保测评 |
| 资源占用大 | 单节点最低 2GB 内存,对小团队不友好 |
🚨 最致命的是:
在一次内部安全演练中,开发人员误将 root 密码硬编码进 Git,而 Vault 并未阻止该行为------因为它只管"存储",不管"使用"。
我们意识到:中小企业需要的不是功能最全的工具,而是简单、安全、合规的凭据管理方案。
于是,我们转向了 轻量级 SMS(Secret Management System)凭据管理系统 。
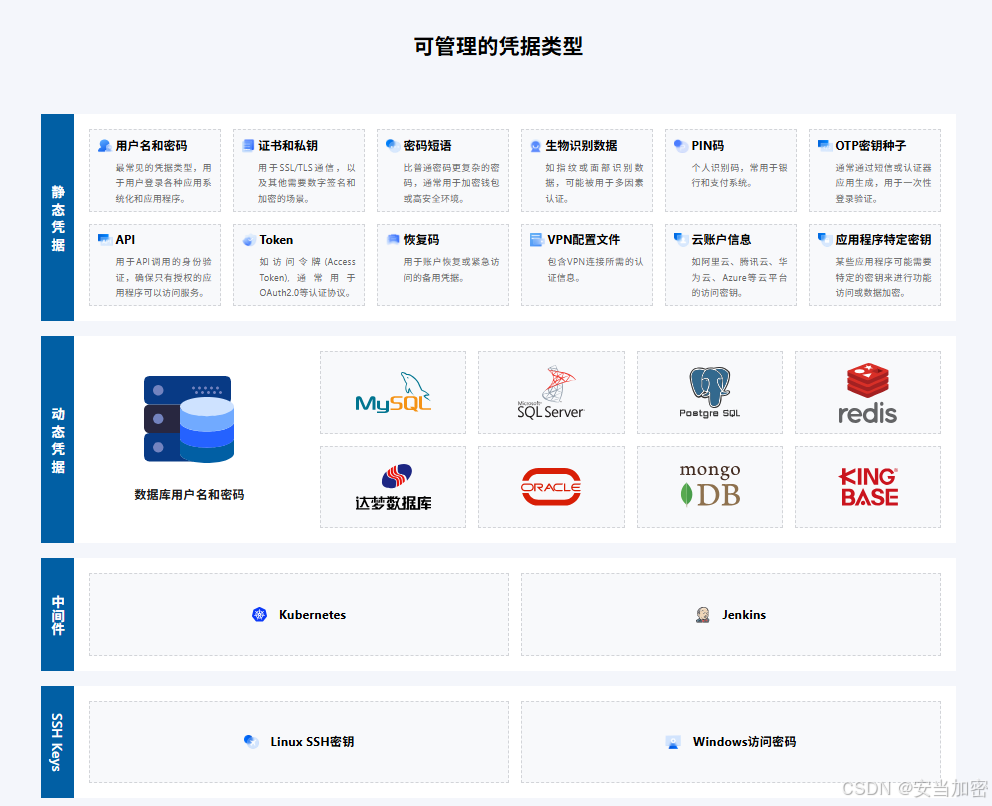
二、什么是 SMS 凭据管理系统?
SMS(Secret Management System)是一种 面向中小企业的轻量级机密信息管理平台,核心能力包括:
- ✅ 集中托管:数据库密码、API Key、SSH 私钥、云账号 AK/SK 统一加密存储;
- ✅ 细粒度授权:按用户/角色/IP 控制访问权限;
- ✅ 自动轮换:支持数据库密码、云 AK 定期自动更新;
- ✅ 操作审计:记录谁在何时获取了哪个凭据;
- ✅ 国密支持:SM4 加密,满足等保与密评要求;
- ✅ 图形化界面:IT 人员可自助管理,无需命令行。
💡 与 Vault 对比,SMS 更像 "Vault 的简化版 + 合规增强版"。
三、案例实践:用 SMS 替代 Vault,实现 Secrets 零泄露
3.1 场景需求
- 管理 50+ 个 Secrets(含数据库、云服务、中间件);
- 开发、测试、运维需按最小权限访问;
- 满足等保二级"重要数据保密性"要求;
- 部署资源有限(单台 4C8G 服务器)。
3.2 迁移步骤
步骤1:部署 SMS 凭据平台
bash
# 使用 Docker 快速部署(<5分钟)
docker run -d --name sms \
  -p 8080:8080 \
  -v /data/sms:/var/lib/sms \
sms/secrets-manager:latest- 内置 Web UI,支持 LDAP/本地账号登录;
- 默认启用 SM4 加密,密钥由软件 HSM 保护;
- 资源占用 < 512MB RAM,远低于 Vault。
步骤2:注册 Secrets 条目
在 Web 界面创建凭据,例如:
json
{
  "name": "prod-mysql-hr",
  "type": "database",
  "host": "mysql-prod.internal",
  "username": "hr_app",
  "password": "AutoGenerated@2025!",
  "rotate_interval_days": 90,
  "allowed_roles": ["dev-hr", "ops"]
}
🔐 密码由 SMS 自动生成强密码,永不暴露给用户。
步骤3:应用集成(零代码改造)
-
开发通过 REST API 获取凭据:
bashcurl -H "Authorization: Bearer $TOKEN" \ https://sms.internal/v1/secrets/prod-mysql-hr -
或使用 SDK(Python/Java/Go)自动注入环境变量;
-
不修改任何业务代码,仅替换凭据来源。
步骤4:启用自动轮换
- SMS 定期调用数据库
ALTER USER或云厂商 API 更新密码/AK; - 同步更新自身凭据库;
- 应用下次获取时即为新凭据,无缝切换。
四、效果对比:SMS vs Vault
| 能力 | HashiCorp Vault | SMS 凭据系统 |
|---|---|---|
| 部署复杂度 | 高(需集群+存储后端) | 低(Docker 单机) |
| 学习曲线 | 陡峭(CLI/Policy) | 平缓(图形界面) |
| 国密支持 | ❌ | ✅(SM4) |
| 自动轮换 | 需插件开发 | 内置支持 |
| 审计日志 | 需 ELK 分析 | 内置可视化 |
| 等保合规 | 需额外加固 | 开箱即用 |
| 资源占用 | ≥2GB RAM | <512MB RAM |
💡 运维效率提升 70%:IT 人员从"调试 Vault Policy"转向"策略配置"。
五、为什么 SMS 更适合中小企业?
- 轻量:单节点即可支撑 100+ Secrets,适合资源有限团队;
- 合规:内置等保二级所需审计、加密、权限控制;
- 易用:图形界面 + 中文文档,新人 1 小时上手;
- 成本低:开源版本免费,企业版年费 < ¥2 万;
- 安全闭环:不仅存储 Secrets,还控制"谁能在何时使用"。
✅ 核心价值 :
让凭据管理从"安全负担"变成"安全基线"。
六、写在最后
HashiCorp Vault 是优秀的工具,
但它更适合有专职 SRE 团队的大厂。
对中小企业而言,
安全不是追求技术先进,而是追求落地可行。
SMS 凭据管理系统,
或许没有 Vault 那么"酷",
但它能让你的数据库密码、云 AK、API Key,
真正 藏得住、管得了、审得清。
最小的改变,最大的防护。
互动话题 :
你们公司还在用 Vault 吗?
是否遇到过凭据泄露或运维难题?
欢迎评论区交流你的"Secrets 管理故事"!
参考资料:
- GB/T 22239-2019《网络安全等级保护基本要求》
- NIST SP 800-204B:微服务安全指南
- HashiCorp Vault vs Open Source Alternatives (2025)